事件轉送
事件轉送
Deep Security 可與第三方記錄管理及事件儲存系統整合。若組織需要集中收集記錄、長期保存事件、製作自訂報表,或處理大量事件,可以將事件傳送至外部 Syslog/資安資訊與事件管理(SIEM)系統,或發布至 Amazon Simple Notification Service(SNS)。
啟用事件轉送後,Deep Security Manager 仍會將事件儲存在本機資料庫中。若要降低 Manager 資料庫的用量,還須依保存需求、法規、事件量及資料庫負載,另外調整本機事件保存期限。詳情請參閱事件儲存最佳實務。
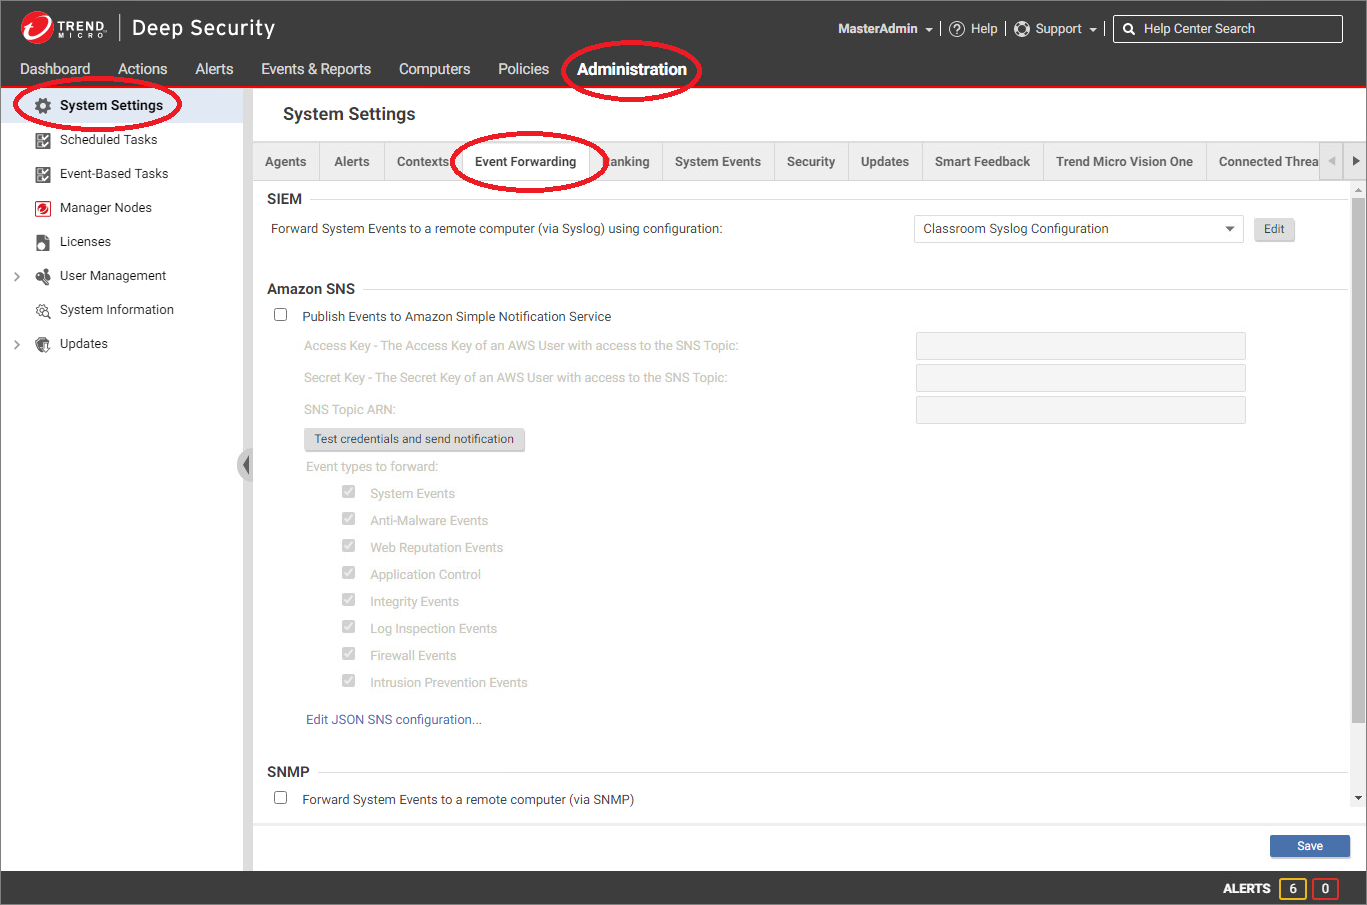
前往 Administration > System Settings > Event Forwarding 設定事件轉送。
Syslog/SIEM server
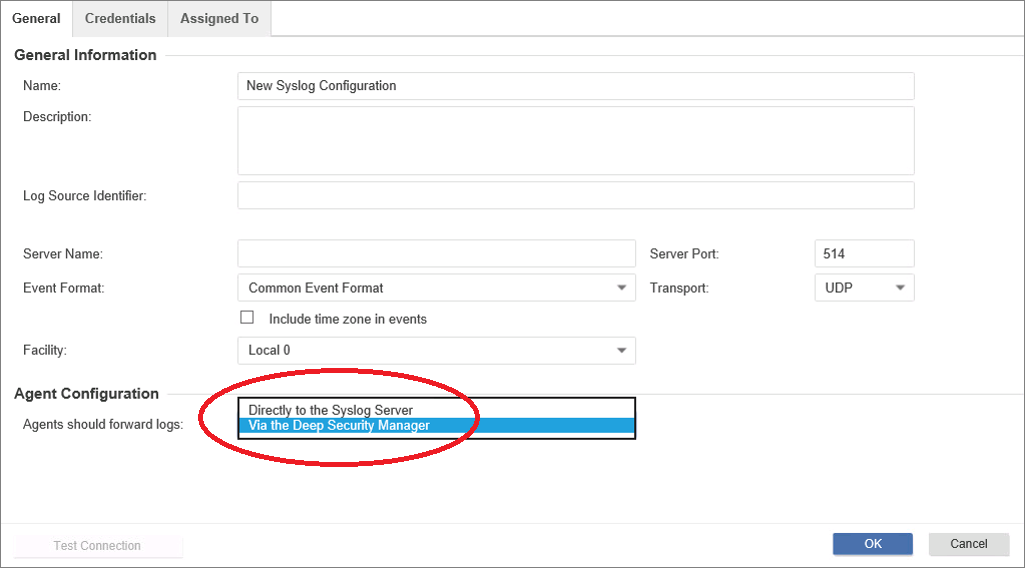
系統事件由 Deep Security Manager 傳送至 Syslog server。安全事件則可由 Deep Security Agent 直接傳送至 Syslog server,或先傳送至 Deep Security Manager,再由 Manager 轉送。若 Agent 位於不同的網路區段,必須設定相關網路與防火牆規則,確保 Agent 或 Manager 能連線至 Syslog server。
Deep Security Agent 直接轉送安全事件時,會使用未加密的 UDP。若需要 TLS、LEEF 或完整日期格式,必須改由 Deep Security Manager 轉送。
Syslog 組態是共用物件,設定路徑為 Policies > Common Objects > Other > Syslog Configurations。您可依事件類型與轉送方式,選用 CEF、LEEF 或適用的 Syslog 格式。詳情請參閱 Syslog/SIEM 事件轉送。
Amazon Simple Notification Service(SNS)
如果工作負載位於 AWS,Deep Security 可以將相關事件發布至 Amazon SNS,再由 SNS 傳送通知給訂閱者。
在 Event Forwarding 分頁中設定 AWS 帳戶資訊,並選擇要發布的事件類型。若 Deep Security Manager 在 Amazon EC2 上執行,建議使用 IAM role 授與權限;若不在 EC2 上執行,則需設定 AWS access key。詳情請參閱 Amazon SNS 設定。
Simple Network Management Protocol(SNMP)
Deep Security Manager 可透過 SNMP 將系統事件轉送至指定電腦。SNMP 不用於直接轉送 Deep Security Agent 產生的安全事件。
Windows 上的 MIB 檔案位於:
C:\Program Files\Trend Micro\Deep Security Manager\util\DeepSecurity.mib
Linux 上的預設位置為:/opt/dsm/util
詳情請參閱 SNMP 系統事件轉送。
API 存取
Deep Security 可透過 API 與客戶或合作夥伴的環境整合。不過,現行 Deep Security API 不提供事件擷取功能;若要透過 API 擷取事件,必須使用 legacy REST API 或 SOAP API。
透過 legacy API 擷取事件並不是即時推送型的事件轉送。事件必須先出現在 Deep Security Manager 資料庫中,外部系統才能透過 legacy API 擷取。由 Deep Security Agent 產生的安全事件,則須先上傳至 Manager。因此,legacy API 並不是 Syslog、SNS 或 SNMP 的即時替代方案。
API 文件與範例可在 Deep Security Automation Center 取得。現行與 legacy API 的功能差異請參閱移轉 Web Service 整合。