策略階層與繼承
策略階層與繼承
策略階層
策略採用階層式結構,讓管理員能從廣泛適用的設定逐步建立更具體的防護組態。策略樹可從包含共用設定的 Base Policy 開始,再建立子策略及更下層的策略,逐層加入適用於特定伺服器的設定。伺服器可以被指派階層中任一層級的策略,並套用該策略所繼承及覆寫的設定。上層策略中可繼承項目的變更,也會向下更新至使用其子策略的伺服器。
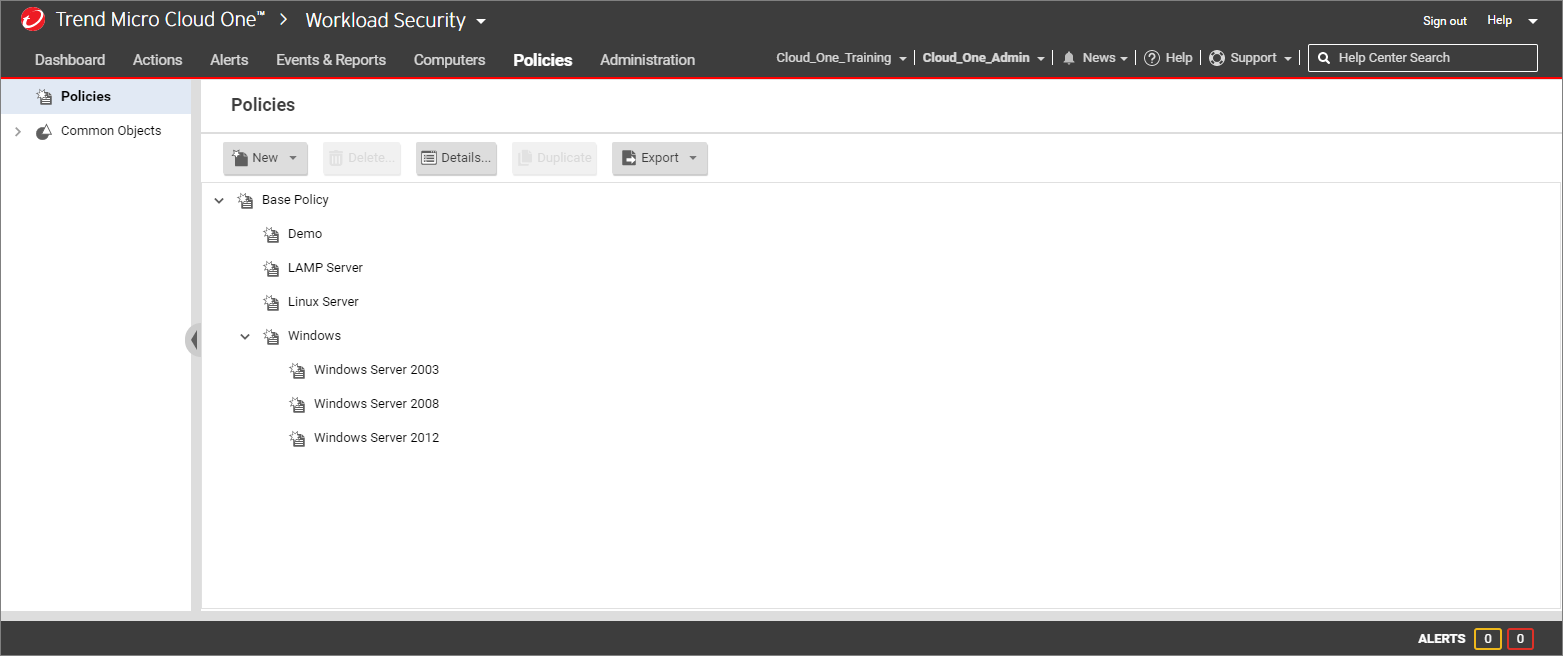
Workload Security 主控台的 Policies 頁面會顯示現有策略及其上層/子策略關係。趨勢科技提供一組策略作為初始範本,管理員可依作業系統、伺服器用途、環境或其他適合的分類方式建立自己的策略樹。
繼承
在預設策略階層中,Base Policy 包含可供下層策略繼承的共用設定。其下可建立適用於 Linux、Unix 或 Windows 等環境的子策略,再依需求建立更具體的下層策略。
子策略會繼承上層策略的項目與設定。例如,Windows 子策略可以繼承 Base Policy 的設定,再覆寫只適用於 Windows 電腦的項目。Windows 下方還能建立其他子策略,分別套用於不同用途的 Windows 電腦。
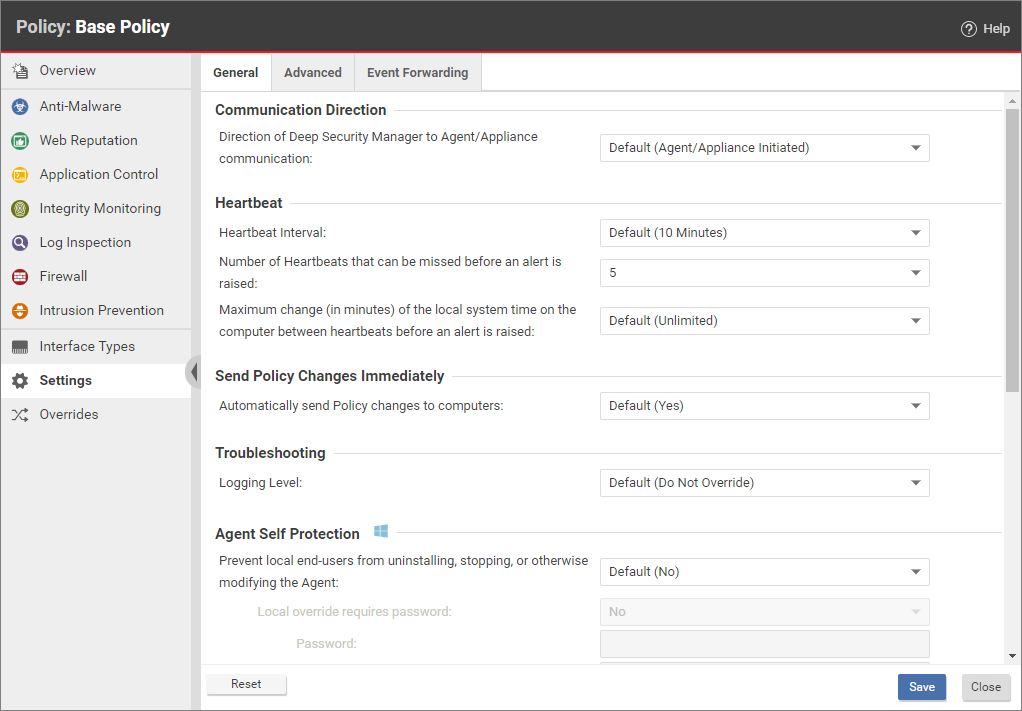
Base Policy 中未經修改的系統預設值會顯示 Default 標籤。當某個防護模組的系統預設狀態為 Off 時,畫面會顯示 Default (Off)。修改 Base Policy 中的值後,變更會由其子策略繼承,除非下層策略已覆寫該項目。
覆寫
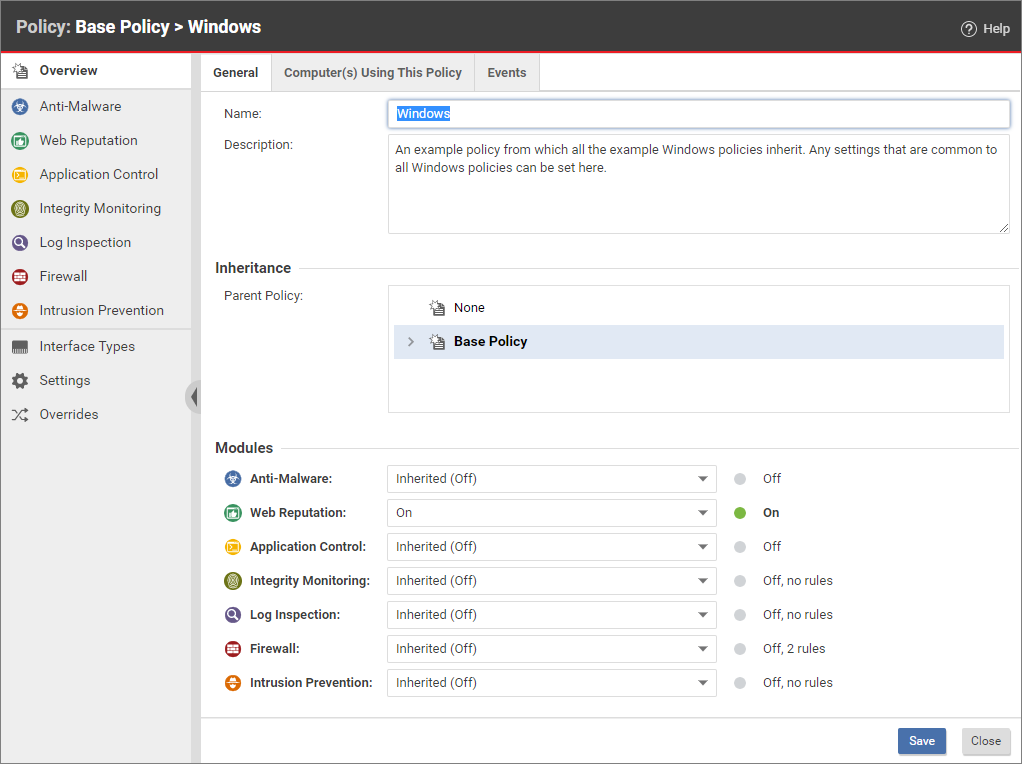
在子策略中,從上層策略繼承的防護模組狀態會顯示為 Inherited (Off) 或 Inherited (On)。括號中的值代表目前繼承的有效狀態。
例如,若 Windows 策略中的 Web Reputation 顯示 Inherited (Off),表示此狀態繼承自上層的 Base Policy。管理員可以將其改為 On,讓使用 Windows 策略的伺服器啟用 Web Reputation。此時,Windows 下方未自行覆寫該狀態的子策略會顯示 Inherited (On)。
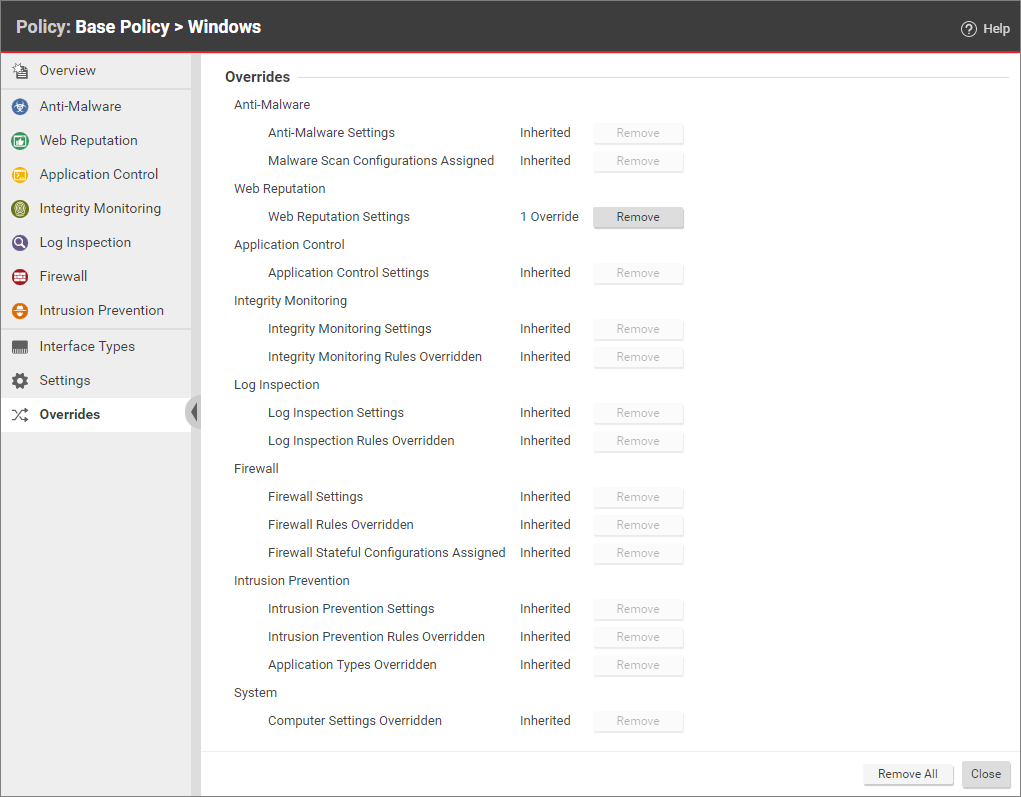
子策略只需覆寫與上層策略不同的項目。Policy 編輯器或 Computer 編輯器中的 Overrides 頁面會依防護模組顯示目前的覆寫;點選 Remove 可移除個別覆寫,Remove All 則移除該層級的所有覆寫,使設定恢復為繼承值。
若需要覆寫大量設定,建議從上層策略建立新的策略分支。在個別電腦上也能覆寫策略設定;電腦會套用策略中的其他項目,但以電腦層級設定取代被覆寫的項目。為避免難以追蹤例外,電腦層級覆寫應只用於確實屬於該電腦的特殊需求。
規則繼承
Intrusion Prevention、Integrity Monitoring、Log Inspection 及 Firewall 等防護模組會使用規則定義行為。管理員可以在策略階層的任何層級將規則指派給策略,也可以直接將規則指派給個別電腦。
若某項規則因上層策略的指派而在子策略或電腦層級生效,就不能在目前層級解除指派。必須回到最初指派該規則的策略層級進行操作。詳細說明請參閱 Policies, inheritance, and overrides。