單元 5 / 6
Stateful Firewall Configuration
Reconnaissance Scan
Firewall 可偵測可能的網路探測,並在一段時間內封鎖來源 IP 位址,以降低後續攻擊風險。使用 Block Traffic 可以指定偵測到 Reconnaissance Scan 後,來源 IP 位址要遭封鎖的分鐘數。您可以使用 IP List 指定要保護的電腦或網路,以及要排除偵測的可信任來源,避免正常掃瞄活動產生告警或遭到封鎖。
啟用 Reconnaissance Scan 前,必須符合下列條件:
- 使用 Inline Mode;Tap Mode 不支援 Reconnaissance Scan。
- 流量為 IPv4;此功能不偵測 IPv6 Reconnaissance Scan。
- Firewall 與 Stateful Inspection 已啟用,且至少有一條有效的 Firewall 規則。
- 已啟用 Generate Firewall Events for packets that are Out of Allowed Policy。
可偵測的 Reconnaissance Scan 包括:
- Computer OS Fingerprint Probe:偵測主動式 TCP 堆疊作業系統指紋探測。
- Network or Port Scan:偵測網路或連接埠掃瞄。
- TCP Null Scan:偵測未設定任何旗標的 TCP 封包。
- TCP SYNFIN Scan:偵測只設定 SYN 與 FIN 旗標的 TCP 封包。
- TCP Xmas Scan:偵測只設定 FIN、URG 與 PSH 旗標,或所有旗標皆已設定的 TCP 封包。
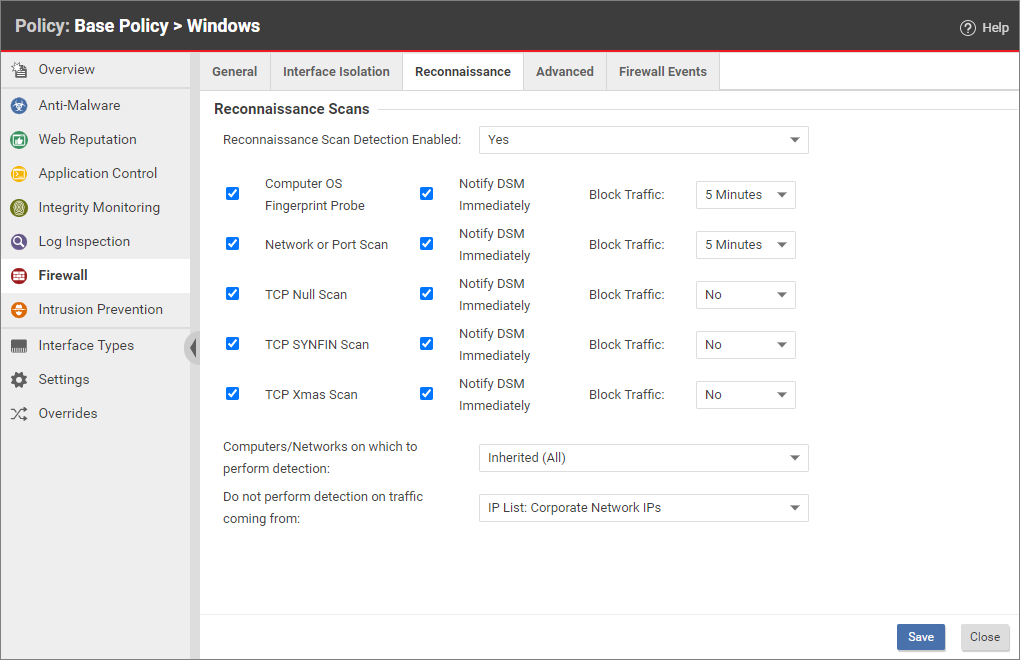
Notify DSM Immediately 只適用於 Agent/Appliance Initiated 或 Bidirectional 通訊模式。啟用後,Agent 偵測到探測或攻擊時會立即主動發起 heartbeat,將資訊交給 Workload Security 並觸發告警;使用 Manager Initiated 時,這個選項無法運作。這個 UI 名稱中的 DSM 是沿用既有介面文字,不代表 C1WS 後台會主動向 Agent 擷取資料。
Stateful Firewall Configuration
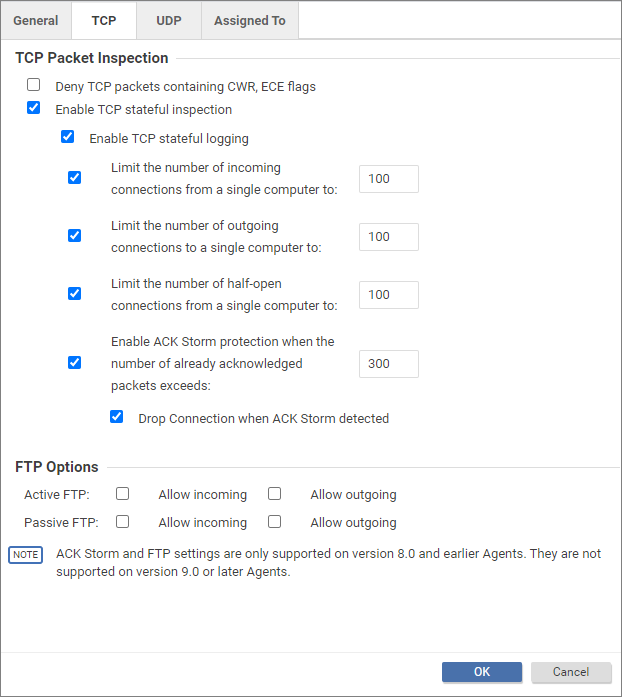
Stateful Firewall Configuration 會根據歷史流量、TCP 與 IP 標頭是否正確,以及 TCP 連線狀態的轉換情形分析每個封包。對 UDP 與 ICMP 等無狀態通訊協定,則使用依歷史流量判斷的類狀態式機制。
封包的處理流程如下:
- 封包先通過靜態 Firewall 規則條件。
- 狀態式檢查判斷封包是否屬於既有連線。
- 系統檢查 TCP 標頭,例如序號與旗標組合是否正確。
注意
圖中的 ACK Storm protection 與 FTP settings 僅支援 Agent 8.0 及更早版本;Agent 9.0 及更新版本不支援。
詳細資訊請參閱 Stateful Firewall Configuration。