重設 Application Control
管理 Application Control
安裝已核准的軟體
啟用 Application Control 前,必須先確認伺服器只安裝正常且已核准的軟體。建立初始清單時,Agent 會把當時已安裝的軟體全部視為已知並允許執行;如果未授權或惡意的軟體已存在,也可能一併納入清單。
建立清單後,不在清單中的軟體會視為未經辨識,直到您執行下列其中一項操作:
- 建立 Allow 規則以允許該軟體
- 建立 Block 規則以阻擋該軟體
- 在確認軟體及系統狀態可信任後重建清單
建立初始清單前,請先盤點已安裝的軟體並確認主機沒有遭到入侵。執行完整的 Anti-Malware 掃瞄可以作為安全檢查措施之一,但不能取代軟體盤點及安全性判斷。如果無法確認目前的安裝狀態,較安全的做法是先進行乾淨安裝,再於可信任狀態下啟用 Application Control。
Application Control 事件
Application Control 偵測到未經核准的軟體變更時,會依執行模式處理該軟體並記錄事件,也可能依事件的嚴重性觸發告警。
當一次 Agent heartbeat 包含多筆相同的安全事件時,Workload Security 會將事件彙整,以減少記錄項目並協助管理人員找出重要事件:
- 如果多筆事件都與同一個檔案有關,彙整後的事件會保留檔案名稱。
- 如果相同事件涉及多個檔案,彙整後的事件可能不顯示規則連結、路徑、檔案名稱或使用者名稱。
- 同類事件可能出現在不同次 heartbeat 中。處理其他已知檔名的事件後,後續通常不會再出現同類的彙整事件。
彙整事件會使用特殊圖示,而 Repeat Count 欄會顯示彙整的事件數量。
變更 Application Control 規則
未經核准的軟體變更會顯示於 Actions 頁面。下列情況會產生 Application Control 安全事件:
- 未經辨識的軟體獲准執行。
- 未經辨識的軟體嘗試執行時遭到阻擋。
- 軟體因既有 Block 規則遭到阻擋。
這些事件會顯示於 Events & Reports > Events > Application Control Events > Security Events。
若要檢視特定電腦的事件,請開啟 Computer 編輯器並前往 Application Control > Application Control Events,再點擊 Get Events。
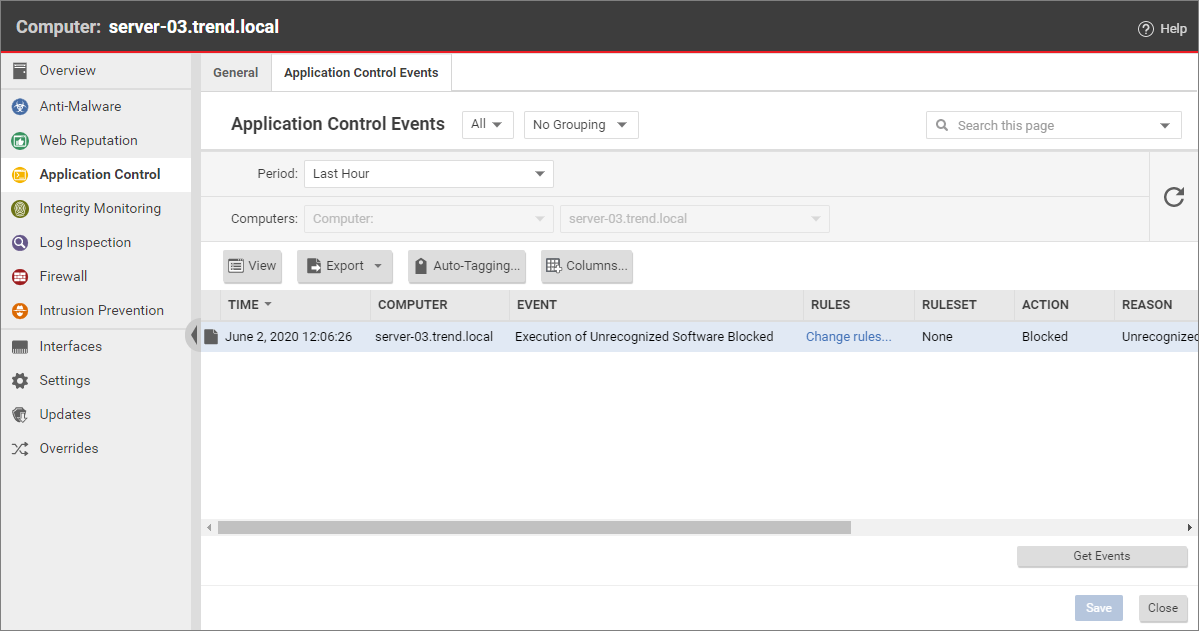
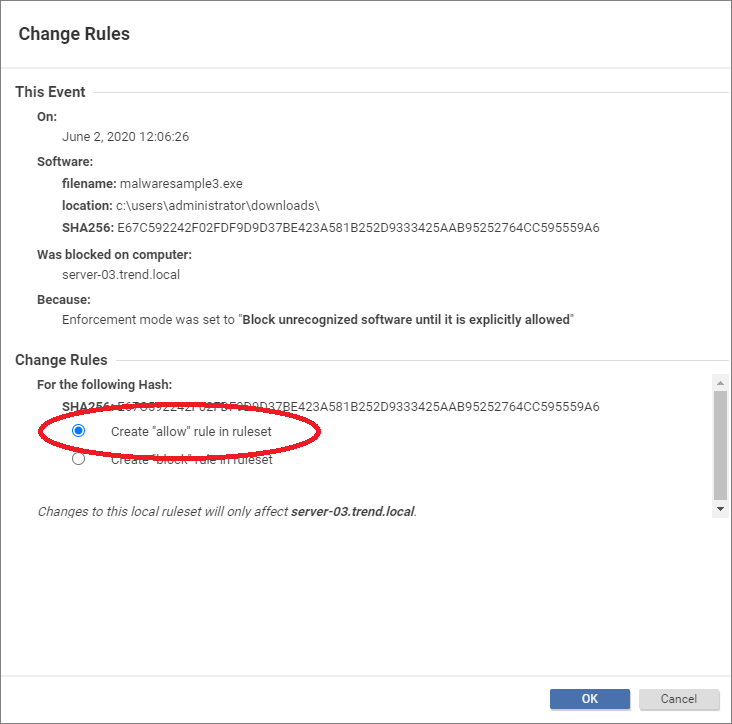
如果事件項目顯示 Change rules...,您可以點擊該選項,再選取 Create "allow" rule in ruleset 或 Create "block" rule in ruleset,建立適用於該電腦的規則。
您也可以前往 Actions > Application Control: Software Changes,集中查看未經核准的軟體變更,並使用 Allow、Block、ALLOW ALL 或 BLOCK ALL 建立規則。
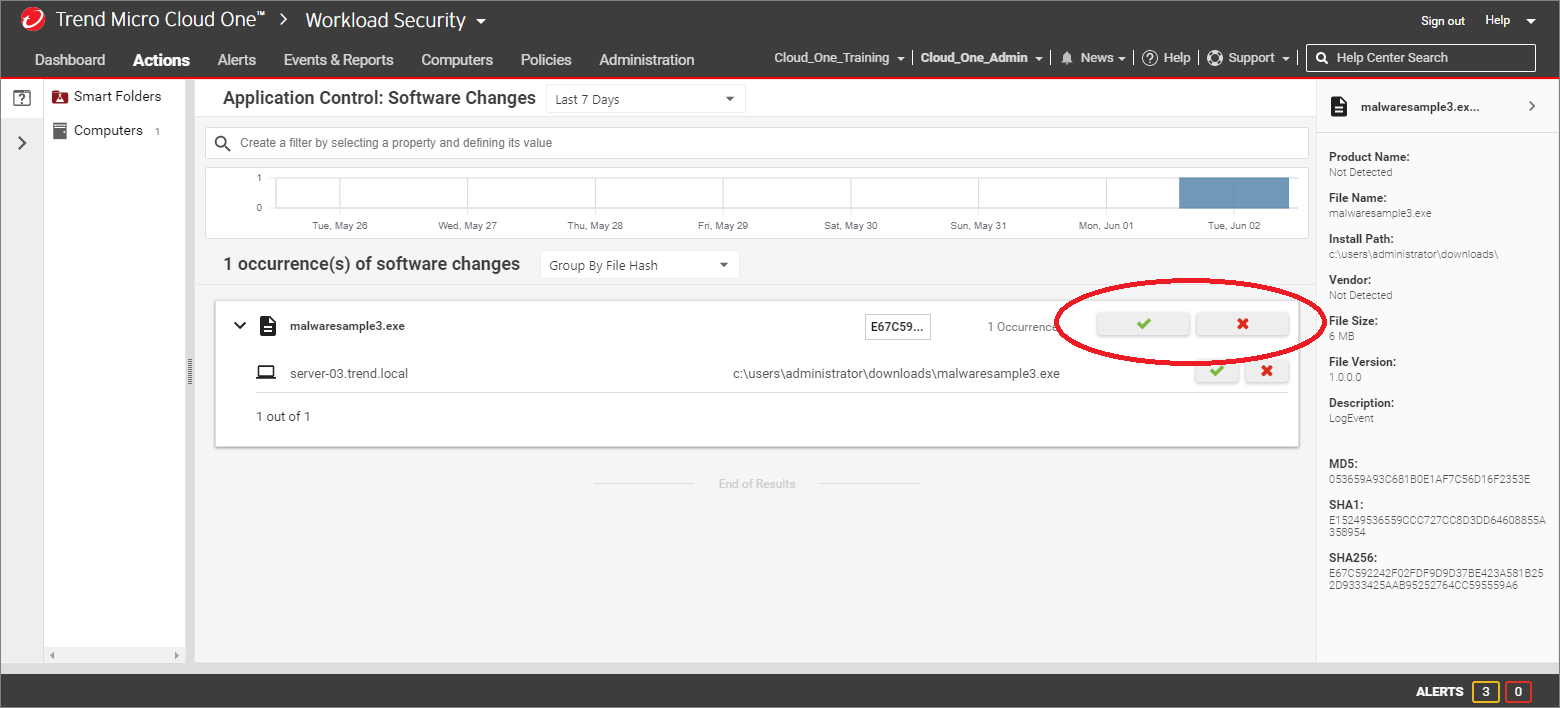
Allow 與 Block 規則一般會針對個別電腦建立。ALLOW ALL 與 BLOCK ALL 只處理目前已偵測到的項目,不代表核准或阻擋所有未來出現的軟體。
共用規則集與全域規則
如果多台伺服器或自動擴充的虛擬機器具有完全相同的軟體清單,可以使用 Workload Security API 建立共用規則集,並將 Allow 或 Block 規則套用至這些電腦。共用規則集只能用於軟體清單確實相同的電腦;請勿將其套用至僅為相似的環境,否則可能阻擋作業系統或應用程式所需的重要檔案。
建立新的共用規則集前,請確認所有要使用該規則集的 Agent 版本皆已升級至 11.0 或更新版本。新建立的共用規則集採用雜湊型規則,與只支援檔案型規則集的 Agent 版本 10.3 及更早版本不相容。
Workload Security API 也可以建立全域規則:
- 全域規則只能包含 Block 規則。
- 全域規則會套用至所有已啟用 Application Control 的電腦。
- 全域規則的優先順序高於其他 Application Control 規則。
- 全域規則只能透過 API 管理,不會顯示在 Workload Security 主控台可查看的規則集中。
- 全域規則可以依檔案的 MD5、SHA-1 或 SHA-256 雜湊識別軟體。建立新規則時,應優先使用 SHA-256。
如需建立共用規則集或全域規則,請參閱 Use the API to create shared and global rulesets。
預先核准軟體更新
Application Control 可針對未預期的軟體更新產生事件,或依執行模式阻擋相關軟體。對於已排定且確認可信任的更新,可以使用 Maintenance Mode、可信任的安裝程式或信任實體,讓預期的變更加入軟體清單。
Maintenance Mode
安裝修補程式、升級軟體或部署 Web 應用程式前,建議先啟用 Maintenance Mode。此模式會繼續執行既有的 Block 規則,同時允許新的或更新後的軟體執行,並將其加入該電腦的軟體清單。
- 在 Workload Security 主控台中前往 Computers。
- 選取一或多台要更新的電腦。
- 點擊 Actions > Turn On Maintenance Mode。
- 設定維護時段。若希望更新完成後手動停用,請選取 Indefinite。
- 安裝或升級軟體。
- 如果選擇手動停用,請在更新完成後關閉 Maintenance Mode,讓系統重新偵測未經核准的軟體變更。
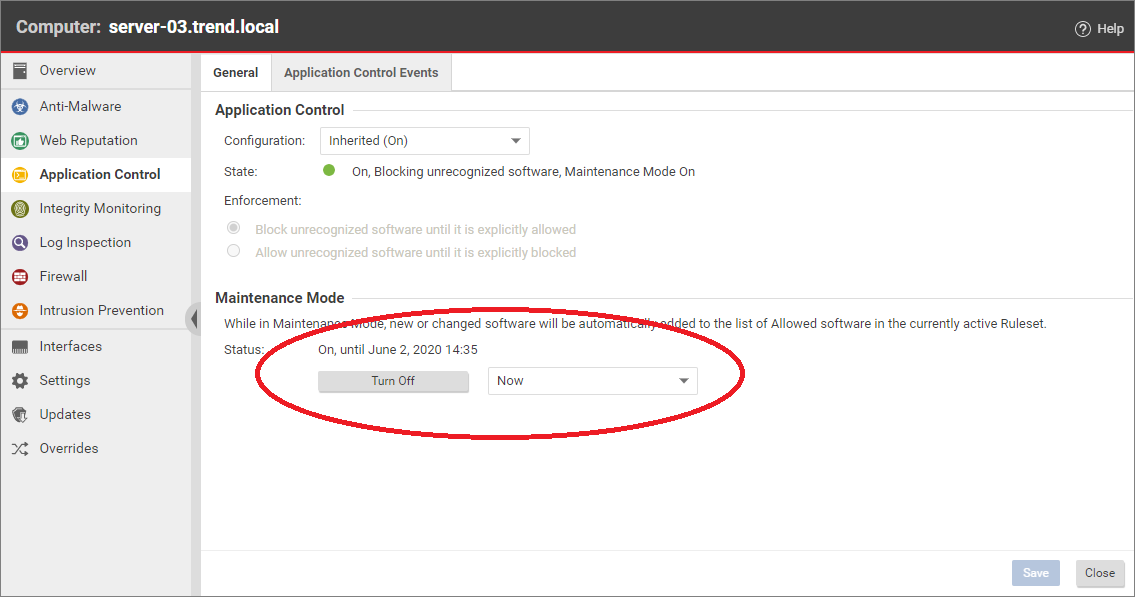
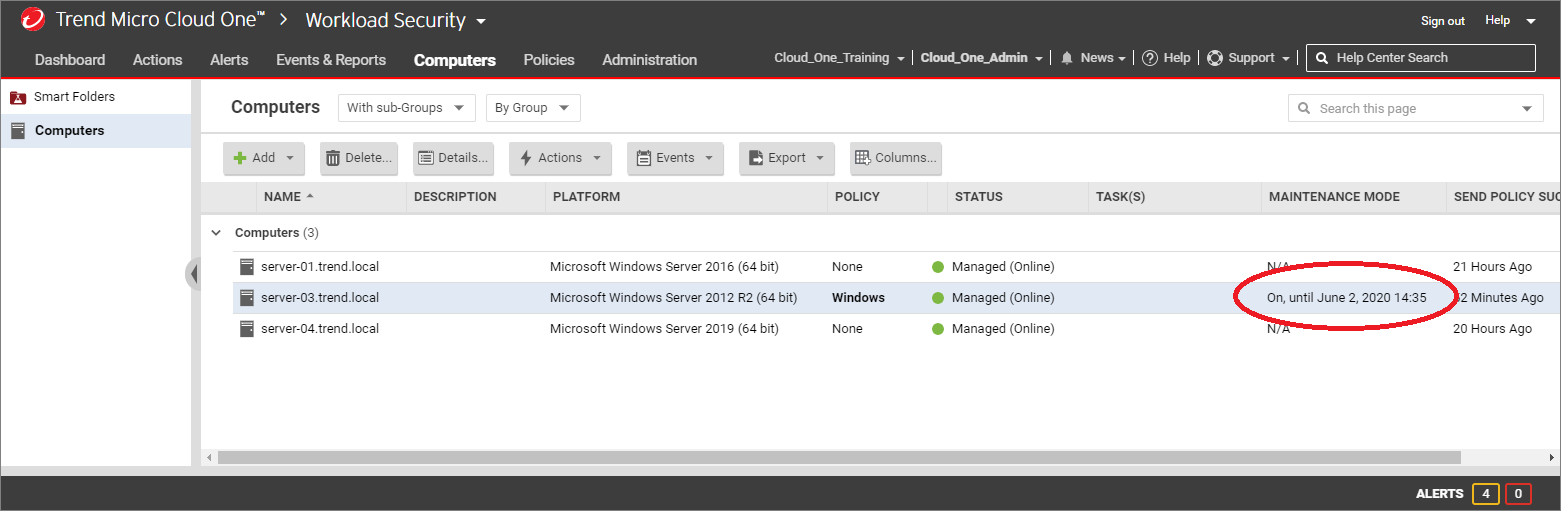
[!note]
圖片呈現 Computer 編輯器中的 Maintenance Mode 控制項及 Turn On。目前請以 Computers > Actions > Turn On Maintenance Mode 作為主要操作路徑。
可信任的安裝程式與信任實體
某些軟體變更屬於可信任程式的正常運作。例如,Windows 自動更新元件時,可能安裝大量新的可執行檔。Application Control 的可信任安裝程式功能可以自動核准由已知 Windows 程序建立的多項檔案變更,允許這些檔案執行並加入軟體清單。這些預期變更不會顯示在 Workload Security 主控台,因此管理人員無須逐一檢視及處理。
可信任安裝程式功能支援 Agent 版本 10.2 或更新版本。
如果需要依自訂條件自動核准軟體變更,可以前往 Policies > Common Objects > Rules > Application Control Rules > Trust Entities 建立信任規則,將規則加入信任規則集,再指派給策略或電腦。信任規則中的空白屬性會視為萬用條件,因此應盡可能填寫具體屬性,避免不必要的軟體變更獲得核准。
如需設定信任實體,請參閱 Application Control Trust Entities。
重設 Application Control
Application Control 適合軟體狀態穩定的伺服器,不適合持續大量產生可執行檔或頻繁變更軟體的環境。如果未定期清除舊規則,大量變更會使規則集持續增長並增加記憶體用量;如果已核准的更新未使用 Maintenance Mode,管理人員也必須手動處理大量 Allow 規則。
如果未經辨識的軟體變更超過系統可處理的上限,Application Control 會繼續執行現有規則,但停止偵測及顯示新的軟體變更。Workload Security 會產生 Unresolved software change limit 告警及 Unresolved software change limit reached 事件。
發生此情況時:
檢查電腦上的程序及安全事件,確認電腦未遭入侵。如果無法確認,較安全的處理方式是從可信任的備份或 VM 快照還原系統。
移除所有未經核准的軟體。
- 若未先移除,重設後這些軟體可能一併納入新的軟體清單,之後便不再顯示於 Actions 頁面。
- 若相關程序已經執行並留在記憶體中,Application Control 在電腦重新啟動前不會記錄該程序的相關事件或告警。
停用不受控的自動更新,或將更新安排在已啟用 Maintenance Mode 的時段內。
在 Computer 編輯器中停用 Application Control。等待 Agent 確認並清除錯誤狀態後,再次啟用 Application Control,讓 Agent 建立新的軟體清單。
如需完整處理程序,請參閱 Reset Application Control after extensive software change。