舊版 API key 程式碼與 AWS 帳戶概觀
影片示範舊版帳戶在尚未持有 API key 時,先以帳戶名稱、使用者名稱及密碼向 /api/sessions 建立工作階段,以取得工作階段 cookie 與 request ID(RID);再使用這兩項資訊向 /api/apikeys 建立第一組 API key。此流程不適用於現行 Cloud One 帳戶。請參閱 Create an API key using code。
舊版帳戶程式碼:建立 API key
下列程式碼保留課程的舊版帳戶範例,只供理解歷史流程。範例不會實際執行;正式環境必須使用安全的憑證管理方式,並維持 TLS 憑證驗證。
cURL
curl -i -X POST \
https://cloudone.trendmicro.com:443/api/sessions \
-H 'Cache-Control: no-cache' \
-H 'Content-Type: application/json' \
-H 'api-version: v1' \
-c cookie.txt \
-d '{
"tenantName" : "Account Name",
"userName": "Username",
"password": "password"
}'

curl -X POST \
https://cloudone.trendmicro.com:443/api/apikeys \
-H 'Content-Type: application/json' \
-H 'Postman-Token: <POSTMAN_TOKEN>' \
-H 'api-version: v1' \
-H 'rID: <request_ID>' \
-b cookie.txt \
-d '{
"keyName": "First Key",
"description": "Created using a request ID",
"roleID": 1
}'
Python
import requests

url = "https://cloudone.trendmicro.com/api/sessions"

payload = "{\r\n  \"tenantName\": \"account name\",\r\n \"userName\": \"username\",\r\n
            \"password\": \"password\"\r\n}"
headers = {
   'api-version': "v1",
   'Accept': "application/json",
   'Content-Type': "application/json",
   'cache-control': "no-cache"
   }

response = requests.request("POST", url, data=payload, headers=headers)
output = response.json()
rId = output["RID"]

url2 = "https://cloudone.trendmicro.com/api/apikeys"
payload2 = "{\r\n  \"keyName\": \"First Key\",\r\n \"description\":
             \"Created using a request ID\",\r\n  \"roleID\": \"1\"\r\n}"
headers2 = {
   'api-version': "v1",
   'Accept': "application/json",
   'Content-Type': "application/json",
   'cache-control': "no-cache",
   'rID' : rId
}
response2 = requests.request("POST", url2, data=payload2, headers=headers2,
            cookies=response.cookies)
output2 = response2.json()
print (output2["secretKey"])
使用 API/CLI 整合 AWS 帳戶
新增及保護 AWS 工作負載
新增 Amazon Web Services 帳戶中的電腦
概觀
Workload Security 可連接並管理 Amazon Web Services(AWS)帳戶中的電腦。將 AWS 帳戶新增至 Workload Security 後,該帳戶下的 Amazon EC2 執行個體與 Amazon WorkSpaces 都會顯示在主控台的 Computers 清單中。
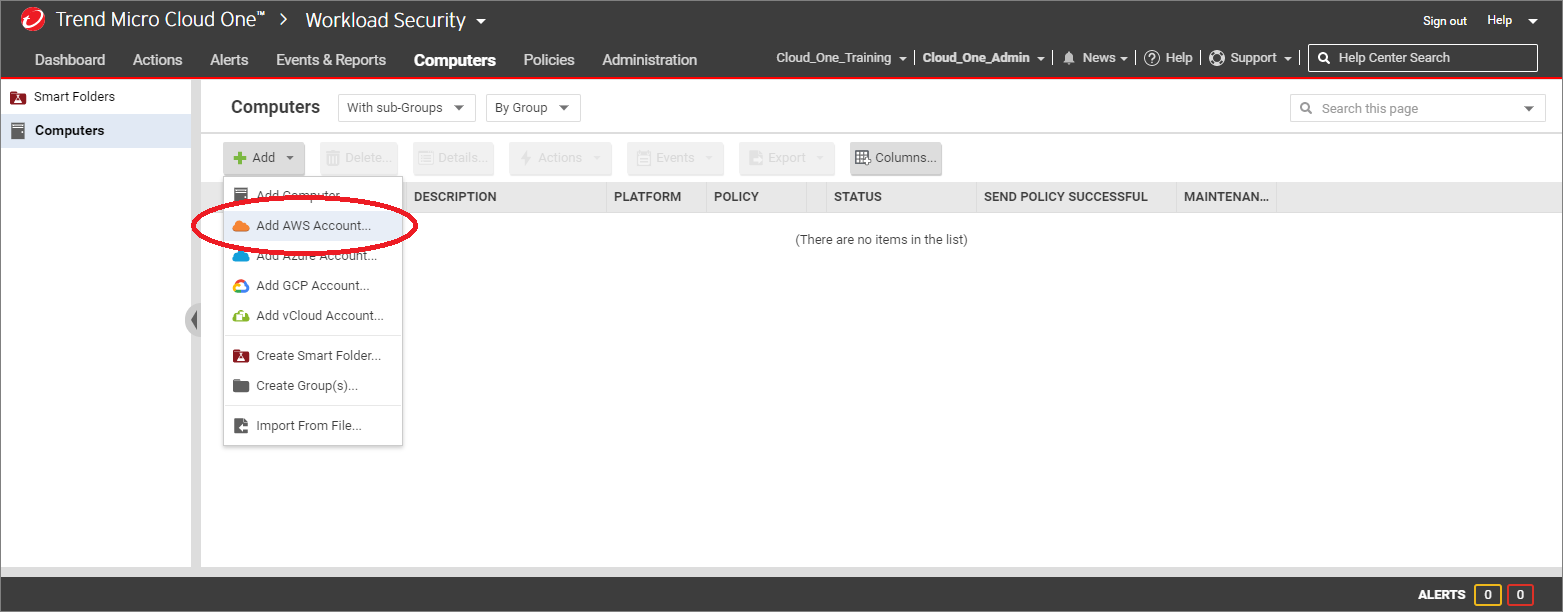
在 Workload Security 主控台中,依序選取 Computers > Add > Add AWS Account。
新增完成後,即可像管理其他電腦一樣管理這些 EC2 執行個體與 WorkSpaces。
若先前已將同一 AWS 帳戶中的 Amazon EC2 執行個體或 Amazon WorkSpaces 個別新增為電腦,新增 AWS 帳戶後,這些執行個體會移到 Computers 清單中的帳戶樹狀結構下。
優點
相較於透過 Computers > Add Computer 個別新增 EC2 執行個體與 WorkSpaces,使用 Computers > Add AWS Account 新增 AWS 帳戶有以下優點:
- EC2 與 WorkSpaces 清單的變更會自動反映在 Workload Security 主控台。例如,在 AWS 刪除執行個體後,對應項目也會自動從主控台消失。若使用 Computers > Add Computer,則必須手動刪除主控台中的舊項目。
- Amazon EC2 執行個體會顯示於 AWS 帳戶 > 區域 > VPC > 子網路;Amazon WorkSpaces 則顯示於 AWS 帳戶 > 區域 > WorkSpaces。這種樹狀結構方便查看哪些項目已受保護。
- 若未新增 AWS 帳戶,所有 EC2 執行個體與 WorkSpaces 都會顯示在 Computers 的相同根層級。
- AWS 中繼資料可搭配 Event-Based Task 簡化策略指派,也可搭配 Smart Folders 整理 AWS 執行個體。
- Workload Security 可依匯入的雲端資源資訊套用適當的計費方式。
現行連接與自動化方式
現行文件提供兩種主要的主控台流程:
- Quick:使用 AWS CloudFormation 自動建立 Cross Account Role,適合快速新增一或多個 AWS 帳戶。
- Cross Account Role:手動建立 cross-account role,適合新增多個 AWS 帳戶,或只新增一個但不使用
Quick的環境。
也可以使用 Workload Security API 建立 AWS 連接器。現行 API 使用 /api/awsconnectors,不得使用已淘汰的 /rest/cloudaccounts/aws。新增 AWS 帳戶的作用是匯入及同步雲端資源,不會取代 Agent 的安裝、啟用或策略指派。
請依 AWS 帳戶新增方式及 Cross Account Role 文件確認現行流程與 API 端點。