使用者角色與權限管理
除了 root 帳號外,還可透過 Apex One Web 主控台新增額外的管理帳號或 Active Directory 帳號。
管理帳號可授與並控管對 Apex One Web 主控台的存取權。若您的組織中有多位 Apex One 管理員,可運用此功能為各管理員指派特定的 Web 主控台權限,僅提供他們執行特定工作所需的工具與權限。您也可以透過指派一個或多個網域供其管理,來控管其對用戶端樹狀結構的存取權。此外,您還可授與非管理員對 Web 主控台的唯讀存取權。
每位使用者(管理員或非管理員)都會被指派一個特定角色。角色定義了對 Web 主控台的存取層級。使用者可透過自訂帳號或 Active Directory 帳號登入 Web 主控台。以角色為基礎的管理包含下列工作:
- 定義使用者角色
- 設定使用者帳號,並為每個使用者帳號指派特定角色。
定義並指派使用者角色,以限制特定使用者帳號對某些 Web 主控台畫面的存取權。您可定義使用者角色來完全隱藏 Web 主控台畫面、將存取權限制為唯讀,或授與完整的設定權限。
使用者角色
內建角色
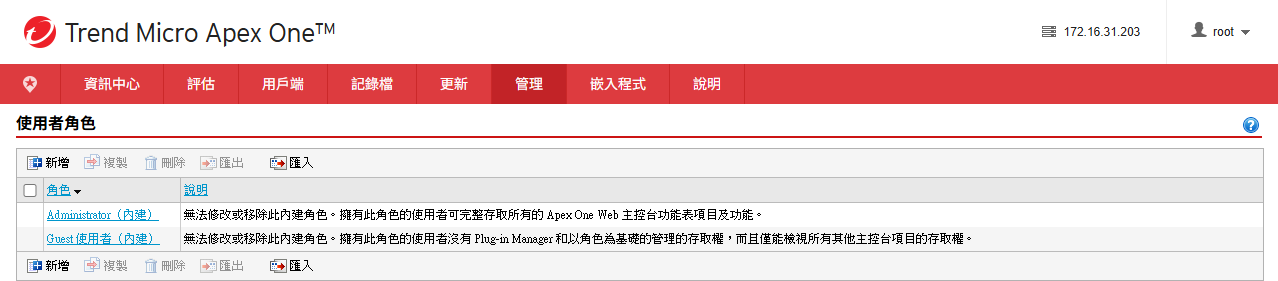
預設的 Apex One 安裝中包含兩個帳號與角色:
Administrator:將此角色委派給其他 Apex One 管理員,或熟悉 Apex One 的使用者。具有此角色的使用者對所有功能表項目皆擁有 設定 權限。
Guest User:具有此角色的使用者對所有功能表項目皆擁有 檢視 權限,但下列項目除外:
- 嵌入程式
- 管理 > 帳號管理 > 使用者角色
- 管理 > 帳號管理 > 使用者帳號
自訂角色
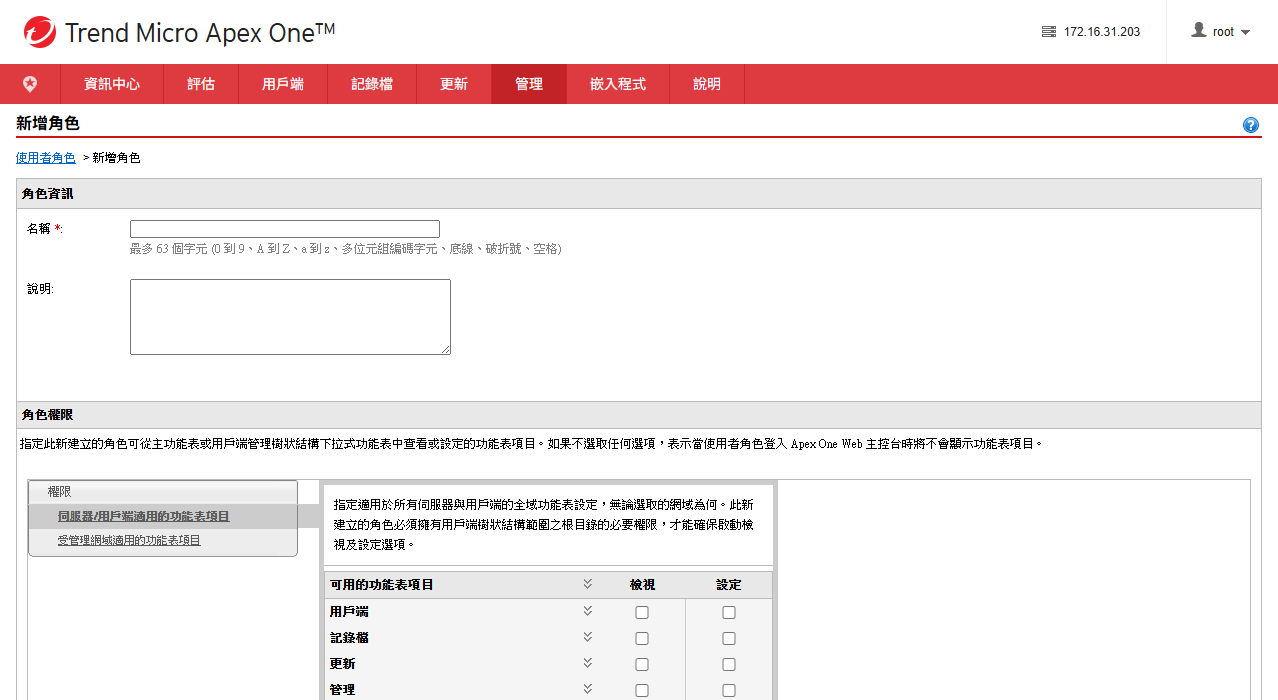
若可用的內建角色無法滿足需求,可建立新的自訂使用者角色。若要建立自訂角色,請點擊 新增,並完成 角色資訊 與 角色權限 區段。
- 點擊 伺服器/用戶端的功能表項目,可為所有伺服器與用戶端指定功能表設定的權限,不受所選網域的影響。
- 點擊 受管理網域的功能表項目,可為「用戶端樹狀結構範圍」中設定的網域指定功能表設定的權限。
匯入角色
若另一部 Apex One 伺服器上存有自訂角色,且您想在目前的伺服器使用,請從來源伺服器匯出角色,再匯入目前的伺服器。系統會使用包含自訂角色的 *.dat 檔案來轉移角色詳細資料。從另一部伺服器匯入角色時,請考量下列事項:
- 若您匯入的角色名稱相同,使用者角色將被覆寫。
- 角色匯入只能在版本相同的伺服器之間進行。
- 從另一部 Apex One 伺服器匯入的角色,會保留伺服器/用戶端功能表項目與受管理網域功能表項目的權限。
- 從另一部 Apex One 伺服器匯入的角色,會套用用戶端管理功能表項目的預設權限。請在另一部伺服器上記錄該角色的用戶端管理功能表項目權限,然後重新套用至所匯入的角色。
設定使用者帳號或使用 Active Directory 帳號,以指派檢視或設定用戶端樹狀結構中精細的用戶端設定、工作與資料的權限。您必須為每位使用者指派特定角色,以決定該使用者可檢視或設定的 Web 主控台功能表項目。您可使用 Apex One 使用者帳號,從 Apex Central 主控台以單一登入(SSO)方式直接存取 Apex One。