單元 1 / 10
Deep Security 策略
Deep Security 策略
策略可以包含下列項目的組態:
防護模組狀態
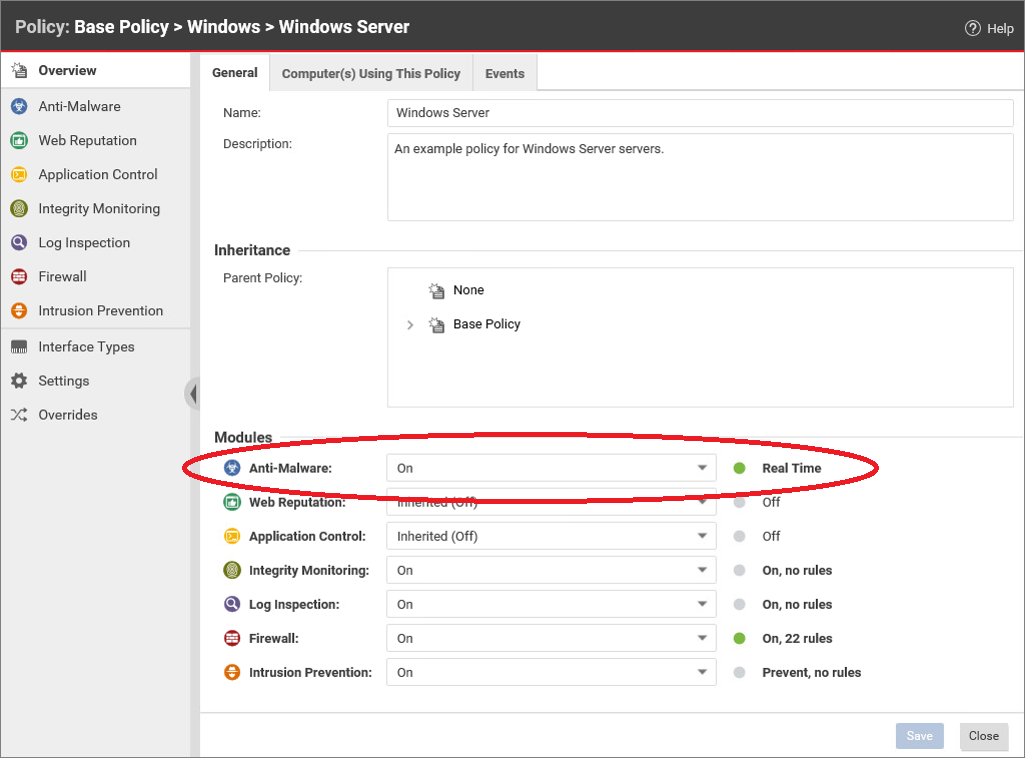
策略可以在使用該策略的伺服器上啟用或停用防護模組。
設定
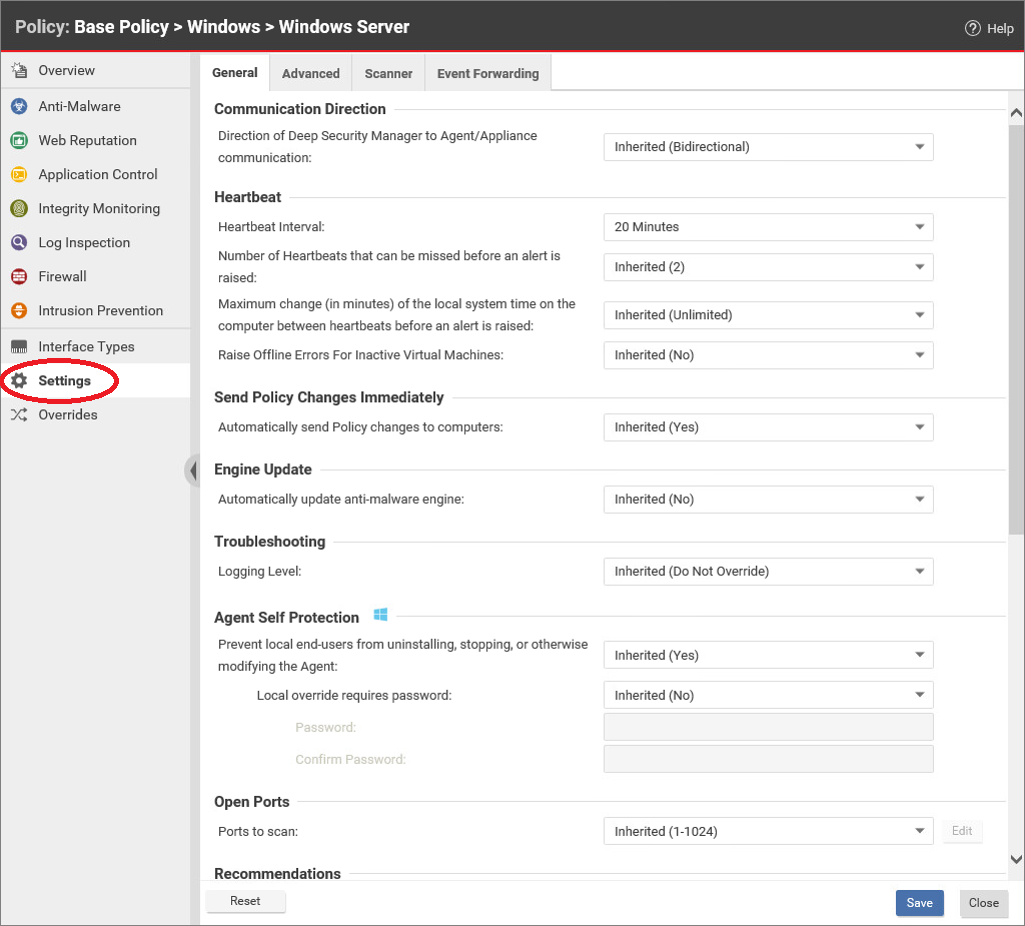
您也可以在策略中指定各個防護模組的設定。
規則
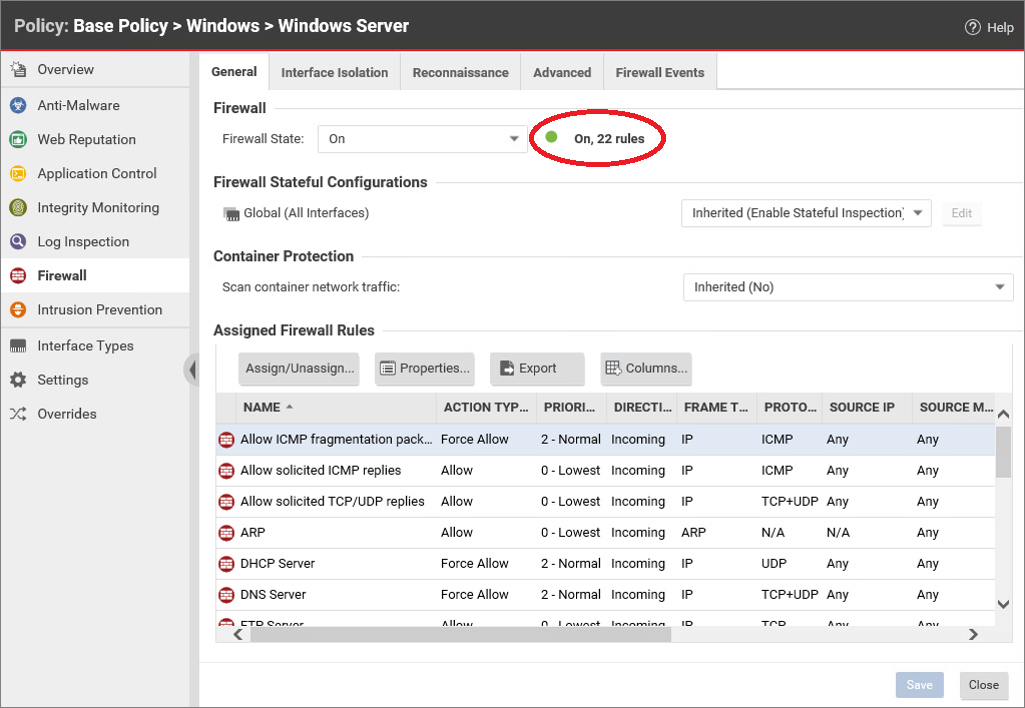
部分防護模組會使用規則偵測特定條件,並定義條件成立時要執行的動作。策略可以自動將規則指派給伺服器。
資安策略最佳實務:
- 管理員雖然可以直接將防護模組狀態、設定及規則指派給個別伺服器,但這種方式會增加管理負擔。較佳的做法是將必要設定儲存為策略,再把該策略指派給需要相似設定的伺服器。Computer 編輯器與 Policy 編輯器十分相似,可用來將設定套用至特定伺服器。
- Deep Security 環境所需的策略數量,取決於組織內伺服器所需的防護差異。若管理大量組態相似的伺服器,所需策略較少;伺服器組態差異越大,可能需要的策略越多。
將策略指派給伺服器
若要指派策略,請在 Computers 清單中選取伺服器,然後雙擊以開啟其 Details。從清單中選取所需策略,再點擊 Save。設定完成的策略會部署至選取的伺服器,伺服器隨即套用相關防護設定;Agent 會強制執行策略中定義的資安設定。
管理員可以透過 Computers 清單中的 Policy 欄,查看哪些伺服器正在使用各項策略。您也可以透過部署腳本、event-based task 或 API 操作,將策略指派給伺服器。
日後若伺服器需要額外防護,可在策略中啟用其他防護模組,或修改設定與規則。儲存變更後,更新後的策略項目會傳送至 Agent,系統並會在所選伺服器上安裝所需的 Agent 功能。
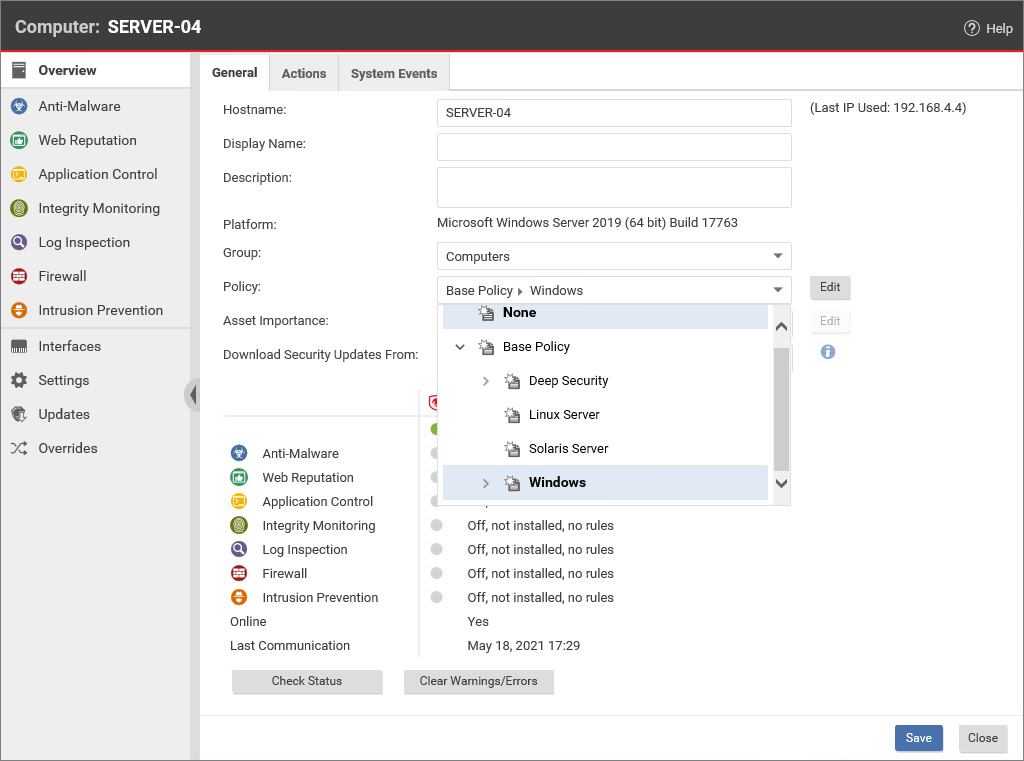
示範:指派策略
下列影片示範如何將策略指派給伺服器。