策略結構與繼承
策略結構與繼承
策略結構
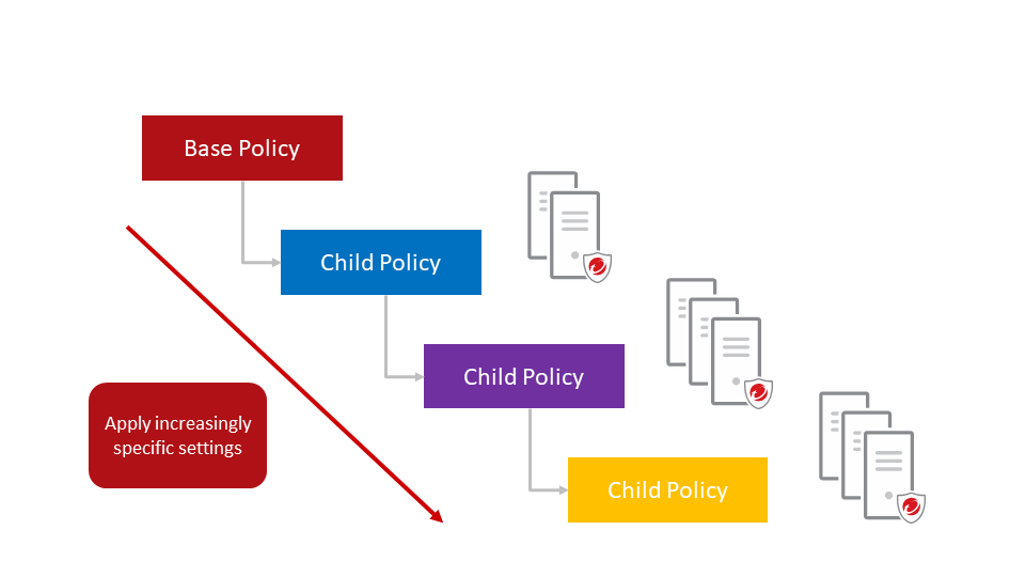
策略採用階層式結構,讓您能更輕鬆地設定策略項目與各項設定。您可以建立以 Base Policy 為起點的策略樹,先在 Base Policy 中設定適用於所有伺服器的項目,再建立子策略及更下層的策略,逐層加入更明確的目標設定。伺服器可以被指派階層中任一層級的策略,並繼承該策略所設定的內容。所指派策略中任何繼承項目的變更,都會同步更新至使用該策略的所有伺服器。
Deep Security Web 主控台的 Policies 分頁會顯示所有現有策略,以及策略之間的上層/子策略關係。趨勢科技提供一組初始策略範本,您可以用來設計符合環境需求的策略。策略樹可以採用任何適合環境的分類方式。
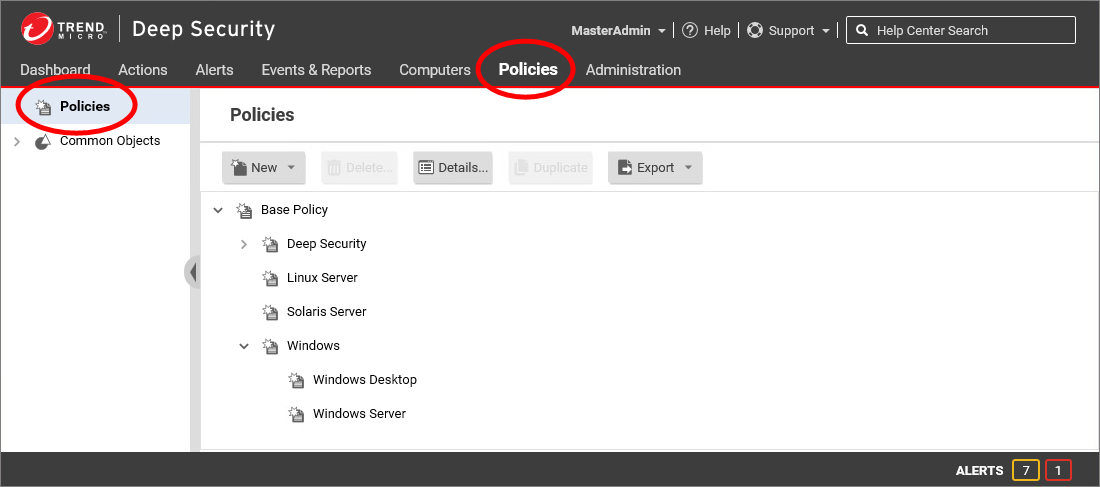
在全新安裝的 Deep Security 中,預設策略組態會使用名為 Base Policy 的策略,部署適用於整個環境中所有伺服器的設定。Base Policy 包含 Deep Security 所有預設的初始設定。您可以在其下建立子策略,為 Linux、Unix、Windows 等不同作業系統的伺服器分別套用設定。
例如,名為 Windows 的子策略可將設定套用至各種 Windows 版本。這個子策略會繼承上層 Base Policy 的項目與設定,您也可以視需要在此層級覆寫這些項目及設定。接著,您可以在 Windows 之下建立其他子策略,例如分別對 Windows 桌上型電腦與 Windows 伺服器強制執行不同設定。
管理員可以依環境與需求,自訂策略樹的結構。
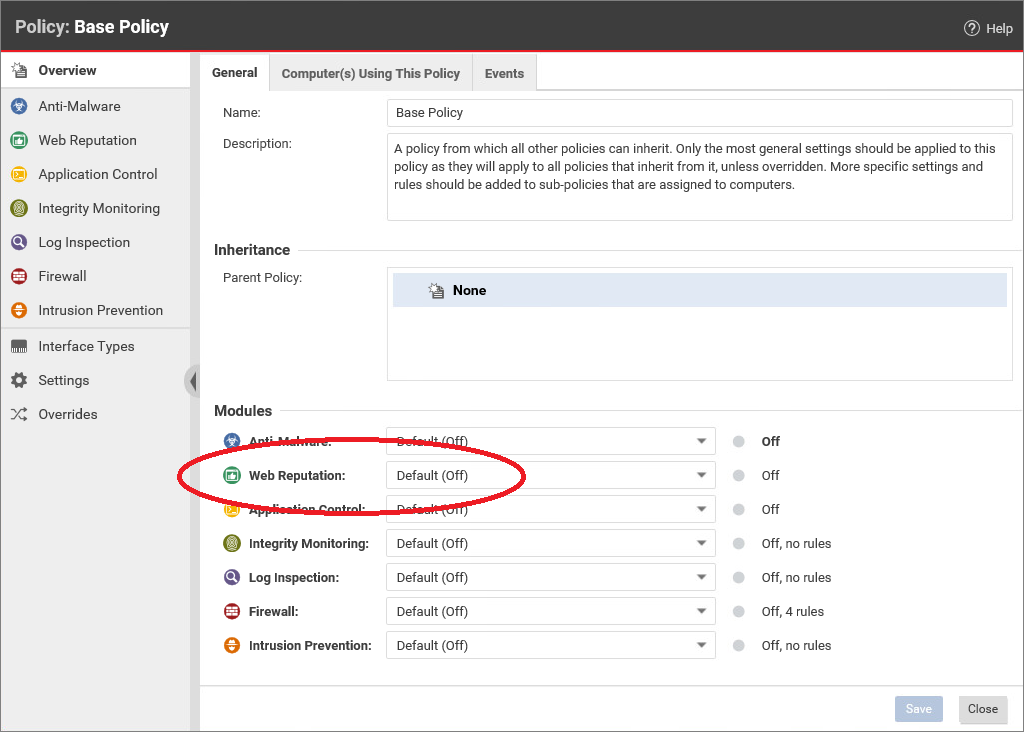
趨勢科技會為 Base Policy 中的所有組態設定指派預設值。這些系統預設值會在 Base Policy 中以 Default 標籤顯示。若您修改 Base Policy 中的項目值,修改後的值不會顯示 Default 標籤,且變更會向下套用至所有子策略。
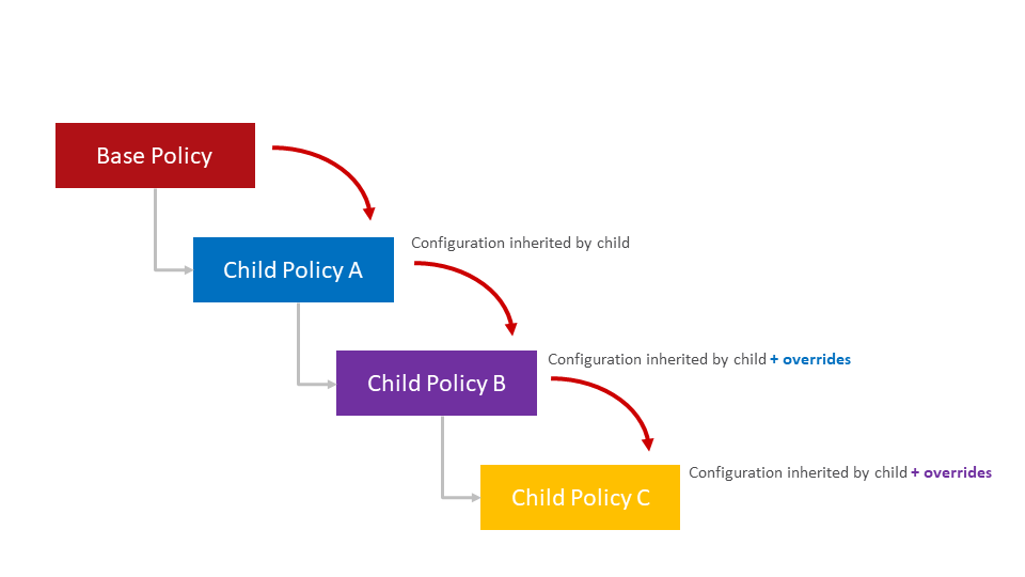
策略繼承
您可以覆寫策略項目,以修改其預設或繼承狀態。例如,在 Base Policy 中,防護模組狀態會顯示為 Default (Off),表示 Off 是這些防護模組的初始預設狀態。
在名為 Windows 的子策略中,Web Reputation 防護模組的狀態會顯示為 Inherited (Off)。這是因為子策略會從上層策略繼承值,此例中的上層策略為 Base Policy。
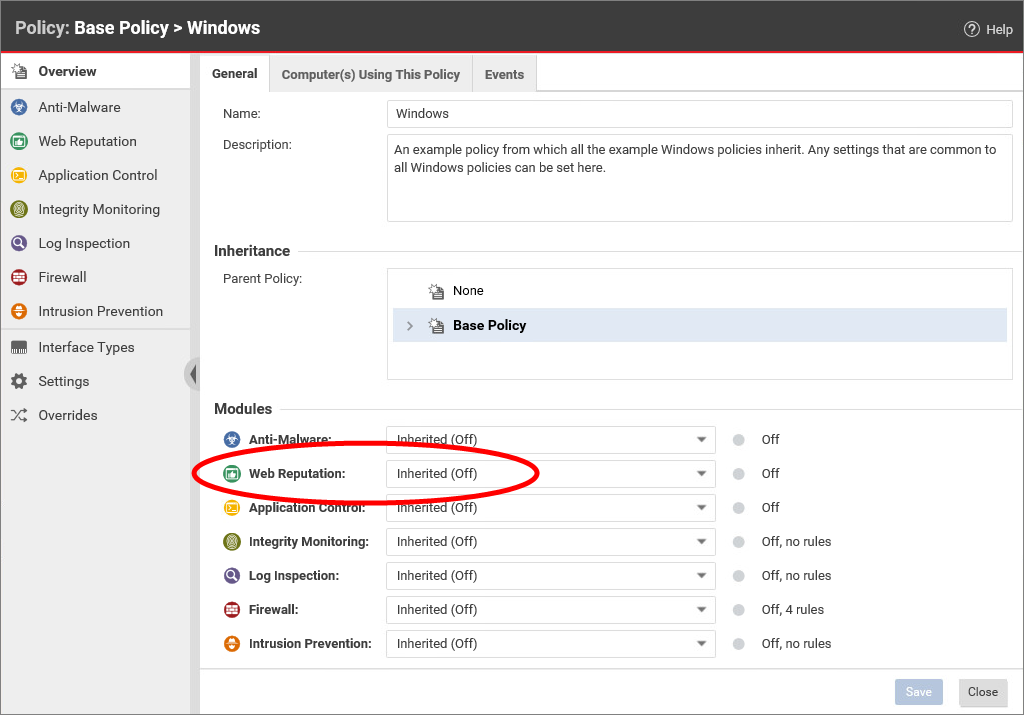
您可以在 Windows 策略中,將防護模組狀態從 Inherited (Off) 改為 On,讓所有使用 Windows 策略的伺服器都啟用該模組的防護。
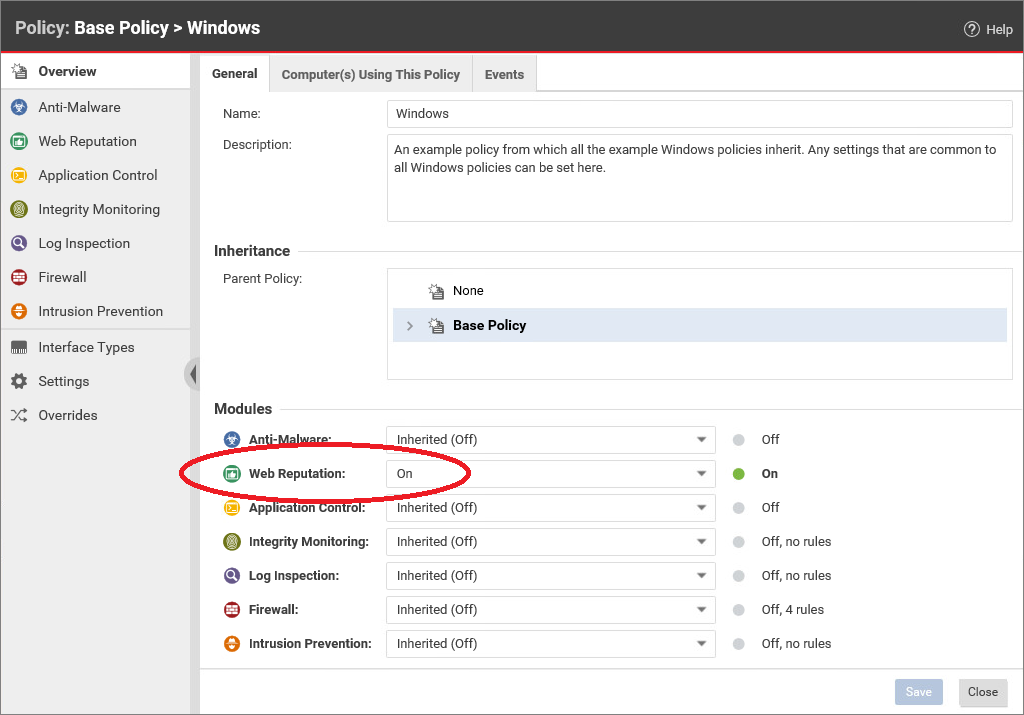
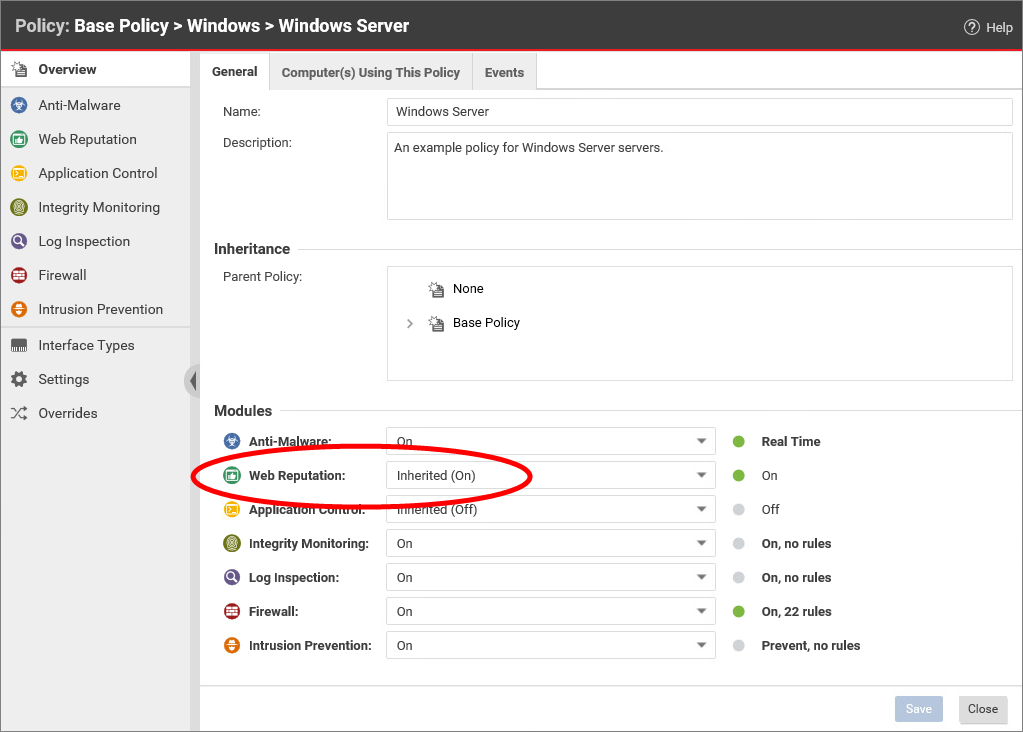
查看 Windows 之下的任何子策略時,該防護模組狀態會顯示為 Inherited (On),因為子策略會從上層策略繼承這個新狀態。
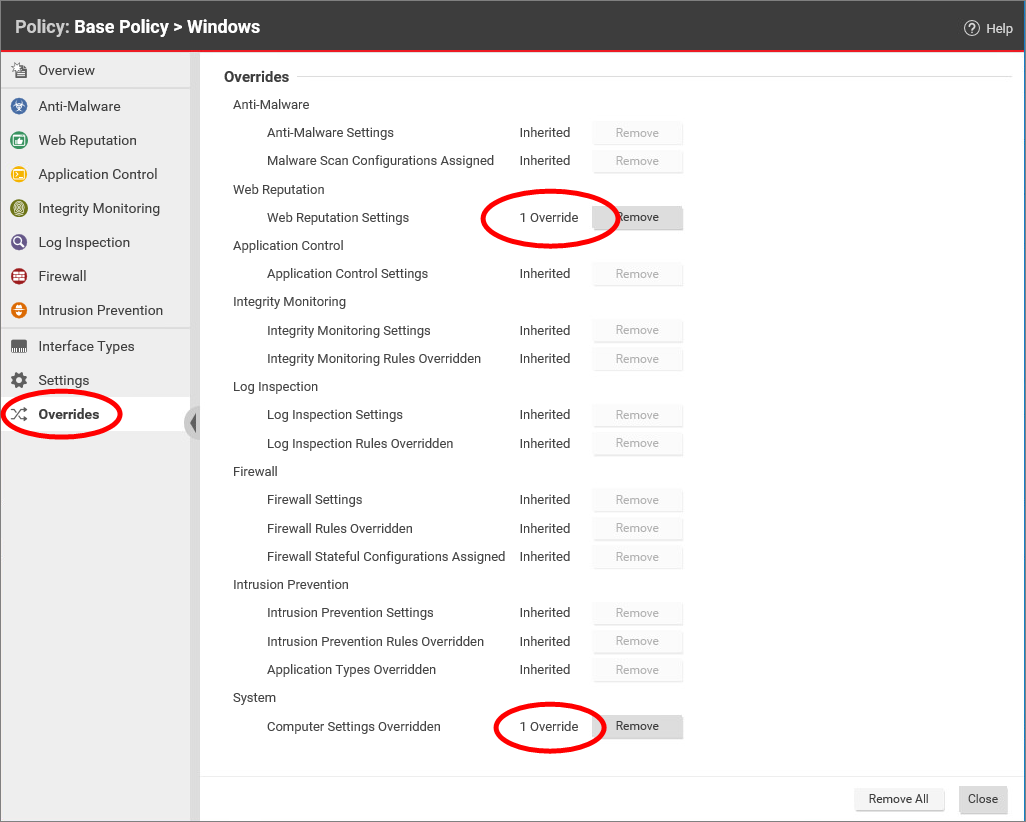
在子策略中,您只需修改與上層策略不同的項目值。策略詳細資料中的 Overrides 頁面會依防護模組顯示該策略已覆寫的設定。以下範例包含兩項覆寫:一項是防護模組狀態,另一項是模組設定。點擊 Remove,即可將系統或模組的覆寫還原為繼承狀態。
策略繼承最佳實務: 若需要覆寫大量設定,建議考慮從上層策略建立新的分支。在電腦層級,您可以覆寫由策略直接指派或繼承而來的任何設定。在此情況下,電腦會套用策略中的所有設定,但被覆寫的項目除外。
規則繼承
Intrusion Prevention、Integrity Monitoring、Log Inspection 及 Firewall 等防護模組會使用規則定義行為。您可以在策略階層的任何層級,透過策略指派規則,也可以直接將規則指派給電腦。
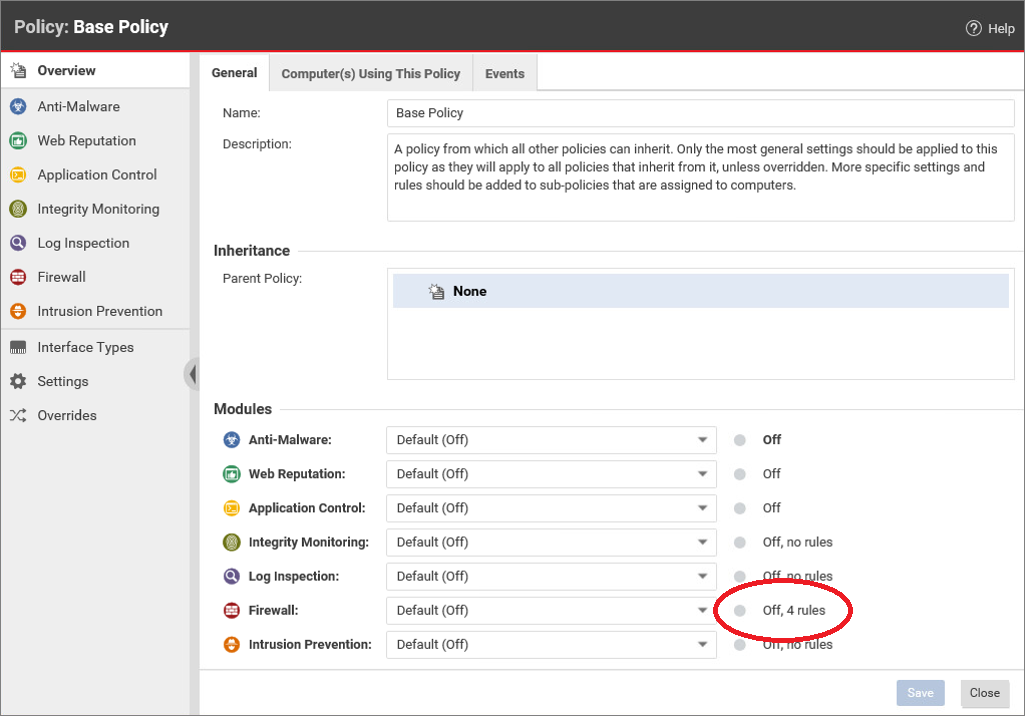
您可以在策略階層的任何層級新增其他規則。但是,如果某項規則因從上層策略繼承而在某個策略或電腦層級生效,就無法在目前層級解除指派;您必須返回最初指派該規則的策略層級進行操作。
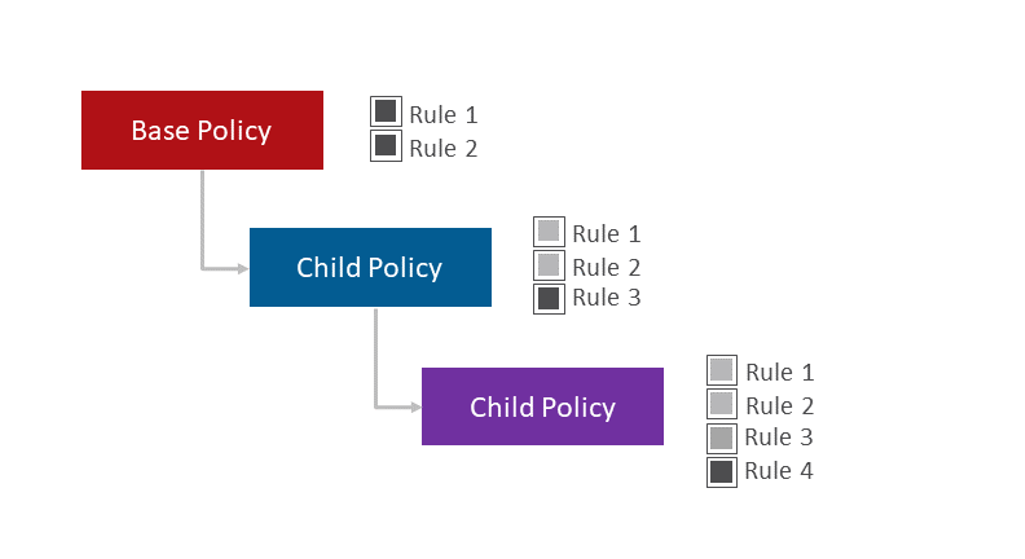
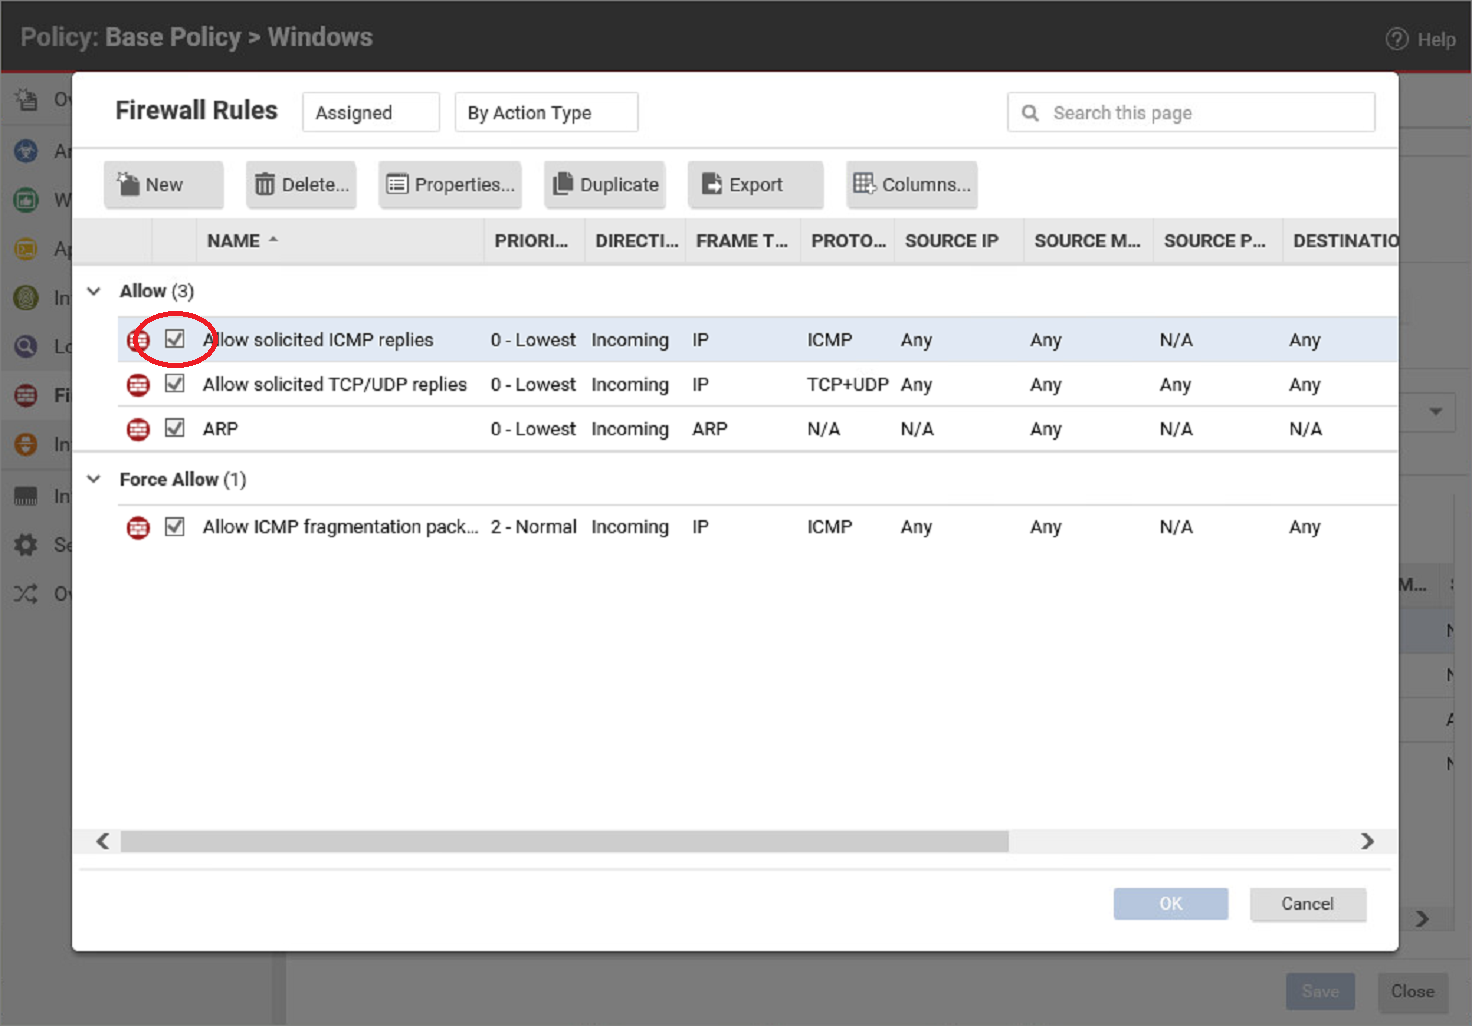
檢視指派給策略的規則時,所有繼承的規則都會呈現灰色,且無法解除指派。
示範:繼承與覆寫
下列影片示範策略繼承與覆寫。