單元 1 / 9
Log Inspection 模組
Log Inspection 模組
概觀
Log Inspection 模組可從作業系統與應用程式記錄檔中找出容易被大量資料掩蓋的重要事件。符合條件的事件可以傳送至資安資訊與事件管理(SIEM)系統或集中式記錄伺服器,用於關聯分析、報告與封存;也可依事件儲存設定,安全地集中儲存在 Deep Security 資料庫中。
分析第三方記錄檔
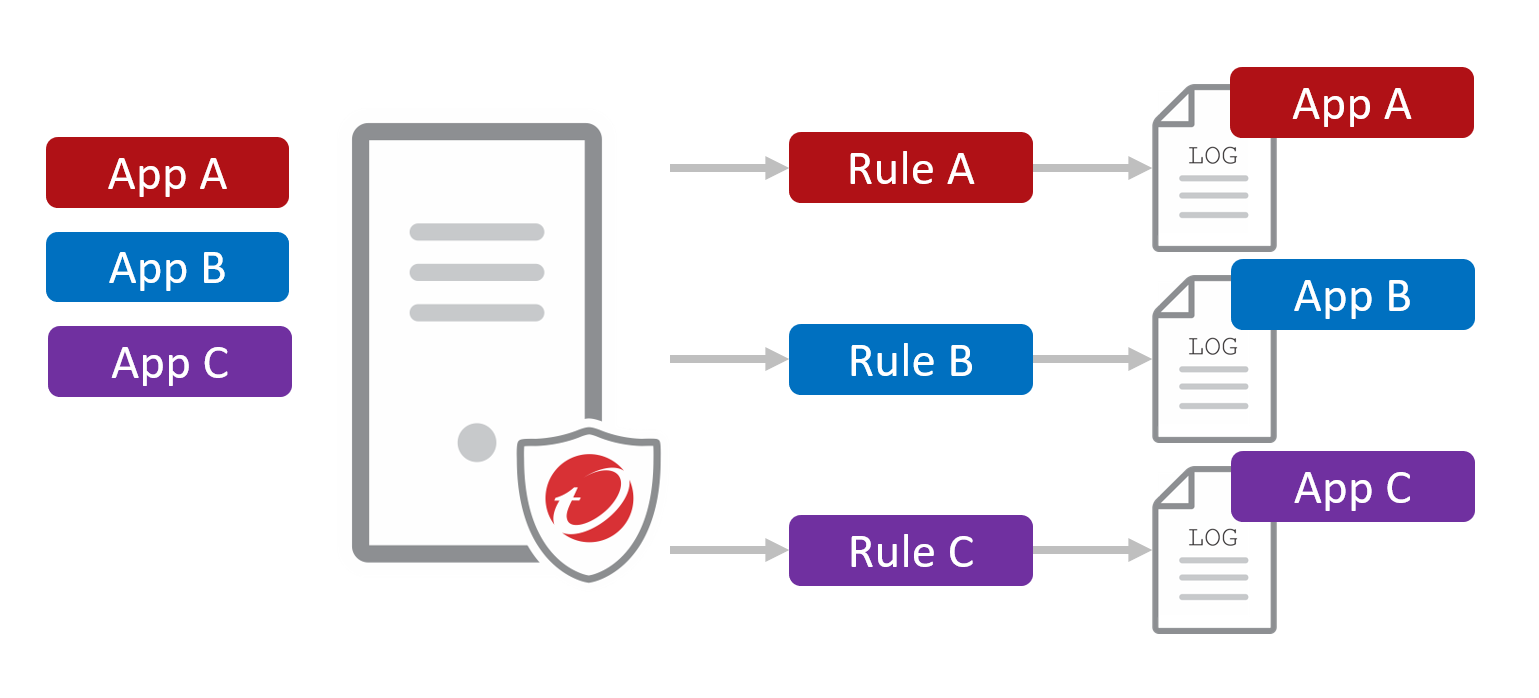
Log Inspection 模組可即時分析第三方應用程式產生的記錄檔。Deep Security Agent 內建 OSSEC Log Inspection 引擎,會在受保護電腦上監控記錄檔。Log Inspection decoder(解碼器)會先將原始記錄項目剖析為結構化欄位,Log Inspection 規則再評估 decoder 的輸出,以識別、分級及關聯事件。
和 Intrusion Prevention、Integrity Monitoring 一樣,Log Inspection 規則會隨安全更新提供。這些規則定義需要分析的應用程式與記錄檔。Log Inspection 也會擷取並分析系統記錄,提供符合 PCI DSS 或組織內部要求的稽核證據。
Deep Security Agent 會在下一次 heartbeat 將大多數符合規則且達到設定嚴重性層級的事件傳送至 Deep Security Manager。Manager 可將事件儲存在資料庫中,並透過 Web 主控台的報告、圖表與清單呈現;也可以將事件轉送至 SIEM 或 syslog 伺服器。因此,Log Inspection 的「即時」是指 Agent 端的記錄分析,不代表 Manager 會立即收到所有事件。
注意: Log Inspection 只會處理啟用模組及相關規則後產生的新記錄項目,不會回溯處理啟用前已存在的記錄項目。