Recommendation Scan
Recommendation Scan
您可以在伺服器上執行 Recommendation Scan,找出可能適用於該電腦的 Log Inspection 規則。掃瞄完成後,請評估結果,再手動指派適用的規則。Deep Security 隨附許多預先定義的規則,涵蓋各種作業系統與應用程式。
Recommendation Scan 只是規則選擇的起點,可能無法找出所有重要規則。在大型環境中,建議透過策略集中管理建議規則,並分別使用 Windows 與 Linux 策略,避免將不適用於目標平台的規則一併指派。
步驟 1
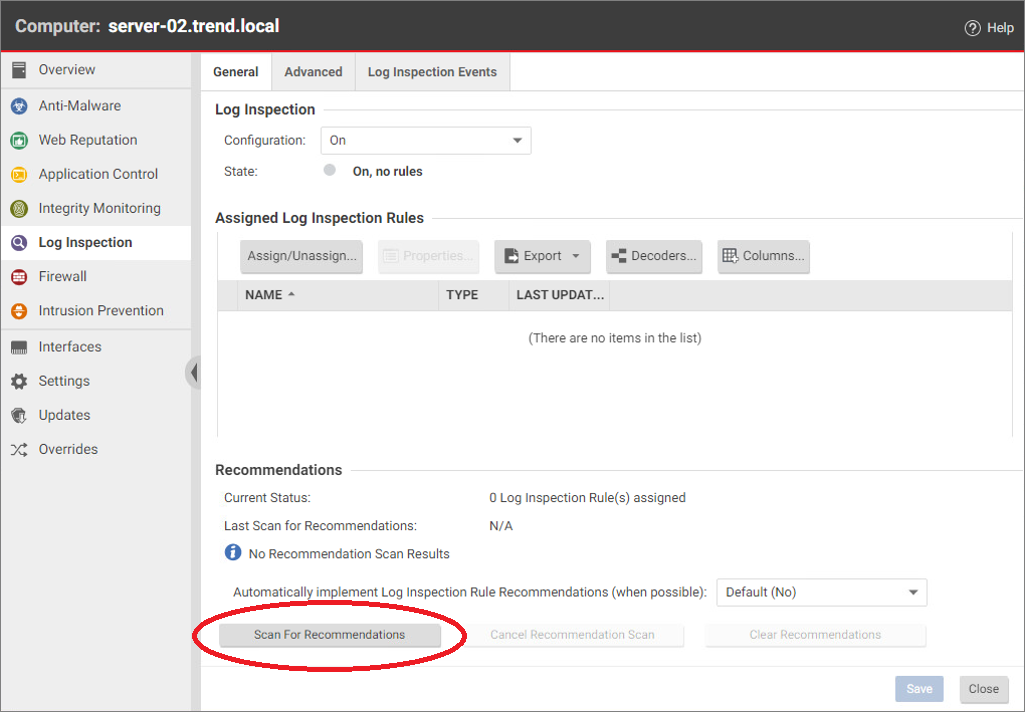
在 Computers 清單中找到並雙擊支援的電腦,開啟 Computer 編輯器。在左側選取 Log Inspection,然後於 General 分頁點擊 Scan For Recommendations。
步驟 2
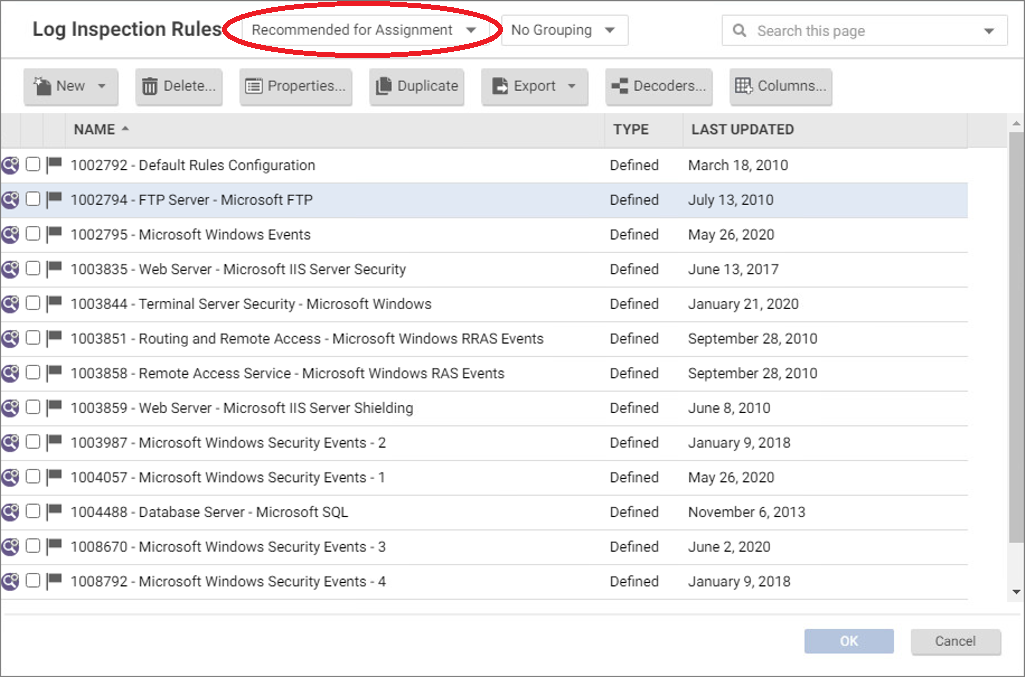
選取 Recommended for Assignment,查看系統根據伺服器環境建議指派的規則。請逐一評估,只指派符合實際需求的規則。
部分 Log Inspection 規則需要完成本機設定才能正常運作。無論是手動指派這類規則,或由系統自動指派,Deep Security 都會發出告警,通知您完成必要設定。
選用:自訂規則
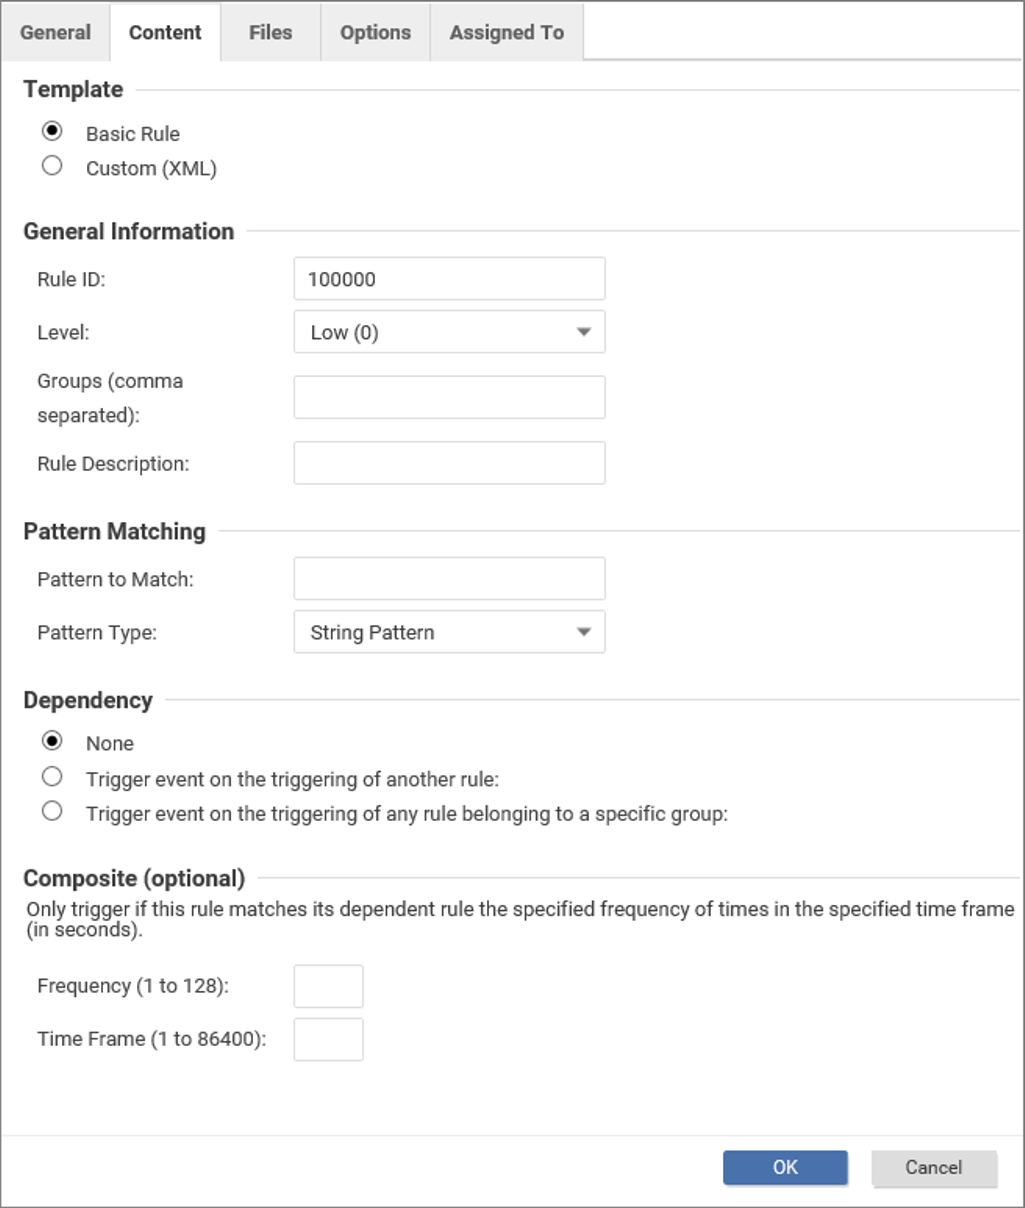
Deep Security 已提供許多常見應用程式的 Log Inspection 規則,您也可以建立自訂規則。建立規則時,可以使用 Basic Rule,或透過 Custom (XML) 撰寫 XML 規則。趨勢科技提供的規則不能直接編輯;如需調整,請先複製規則,再修改複本。
使用趨勢科技提供的 Log Inspection 規則時,必須同時指派 1002792 - Default Rules Configuration。指派其他趨勢科技規則時,如果未選取這項規則,Deep Security 會顯示通知並自動一併指派。若只使用自訂規則,則須自行指派這項規則,或將必要的群組定義納入自訂規則。
最佳做法: 如果規則設定不當,過多事件可能使資料庫負荷過重。請只指派符合實際需求的規則,並設定適當的事件儲存與轉送嚴重性門檻。Deep Security 支援選項 Automatically implement Log Inspection Rule Recommendations (when possible),但自動實作不能取代人工評估。需要設定、已從 Recommendation Scan 排除、曾由使用者覆寫、受策略繼承限制,或可能造成誤判的規則,都不會自動套用。