單元 9 / 9
安全性符合:掃瞄、設定與處理程序
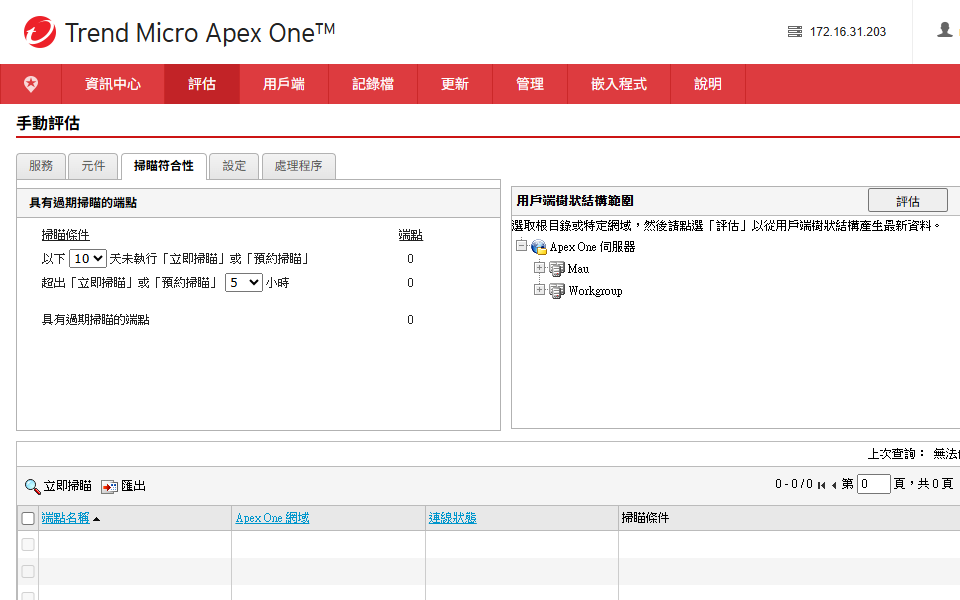
安全性符合會檢查立即掃瞄或預約掃瞄是否定期執行,以及這些掃瞄是否在合理時間內完成。安全性符合只有在用戶端啟用預約掃瞄的情況下,才能報告預約掃瞄狀態。安全性符合使用以下掃瞄符合性條件:
- 過去(x)天內未執行立即掃瞄或預約掃瞄:若 Security Agent 在指定天數內未執行立即掃瞄或預約掃瞄,則視為不符合。
- 立即掃瞄或預約掃瞄超過(x)小時:若上次立即掃瞄或預約掃瞄持續時間超過指定小時數,則 Security Agent 視為不符合。
不符合的用戶端在符合性報告中至少被計算兩次。
- 在具有過期掃瞄的端點類別中
- 在用戶端不符合的相應類別中。例如,若上次預約掃瞄持續時間超過指定小時數,該用戶端會被計入立即掃瞄或預約掃瞄超過 <x> 小時類別。若用戶端符合多個掃瞄符合性條件,則會被計入每個不符合的類別中。
請對未執行掃瞄工作或無法完成掃瞄的用戶端執行立即掃瞄或預約掃瞄。
設定
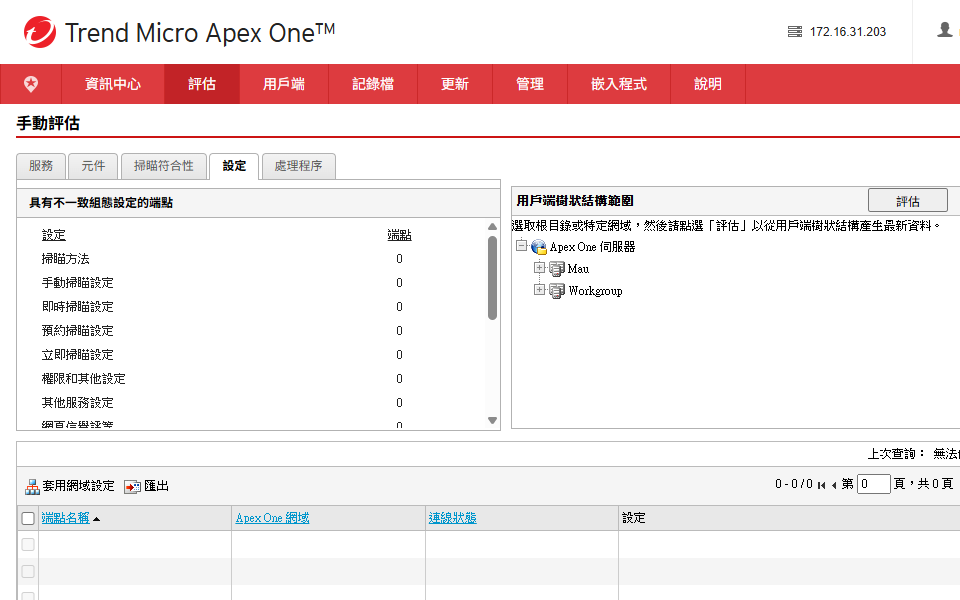
安全性符合可判斷用戶端樹狀結構中,用戶端與其上層網域的設定是否一致。若您將任何用戶端移至套用不同設定的其他網域,或具有特定權限的用戶端使用者在 Security Agent 主控台手動修改了設定,則設定可能不一致。不符合的用戶端在符合性報告中至少被計算兩次。
- 在具有不一致組態設定的端點類別中
- 在用戶端不符合的相應類別中。例如,若用戶端與其上層網域的掃瞄方法設定不一致,該用戶端會被計入掃瞄方法類別。若多個設定不一致,該用戶端會被計入每個不符合的類別中。
如需解決設定不一致問題,請將網域設定套用至用戶端。
處理程序
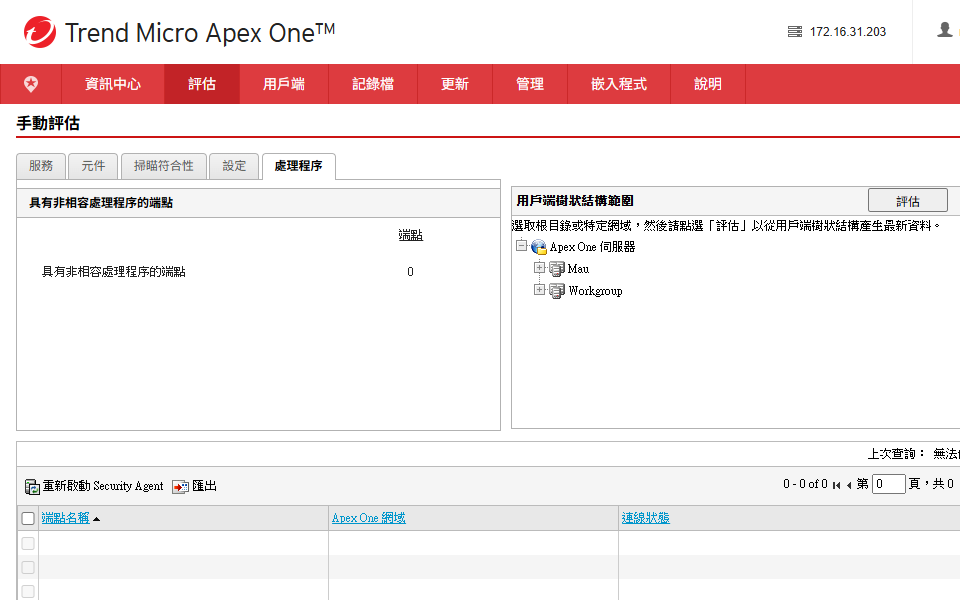
「安全性符合」會檢查 Security Agent 服務的關鍵處理程序是否正常運作。若有端點的處理程序未運作,可從 Web 主控台或 Security Agent 重新啟動。重新啟動後,若處理程序可以正常運作,下次評估時便不會再顯示為不符合。