查詢檔案信譽評等資料庫全流程與最佳實務
Security Agent 的元件負責尋找惡意程式,並在找到後採取行動。然而,識別惡意程式所需的偵測資料並非完全存於產品本身,部分偵測資料需從外部取得。CRC 資料庫包含與已知惡意程式對應的 CRC 資訊。
此資料庫存於主動式雲端截毒技術伺服器上。Security Agent 可以參照趨勢科技全球主動式雲端截毒技術,或在可用時參照內部部署的主動式雲端截毒技術伺服器。這些元件依照以下方式協同運作:
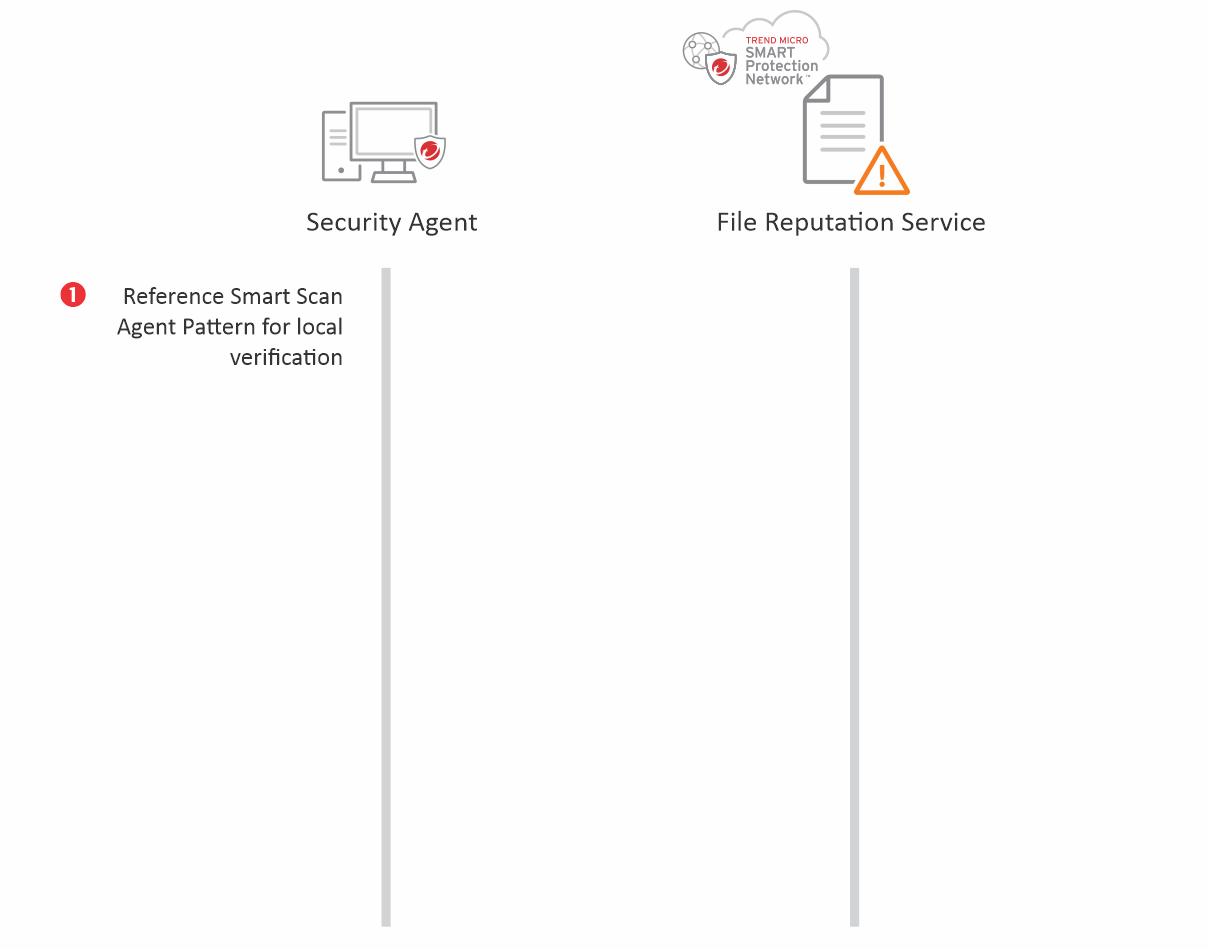
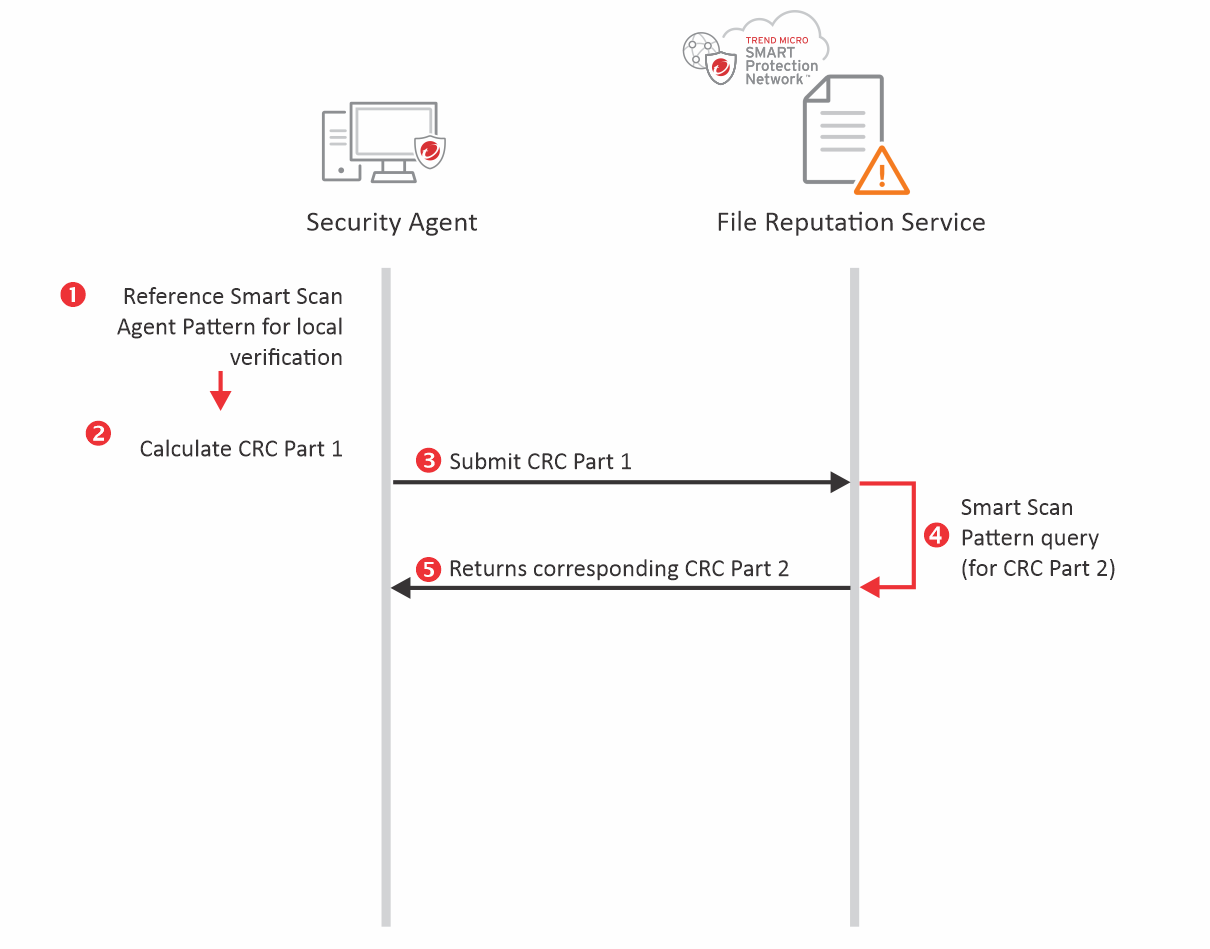
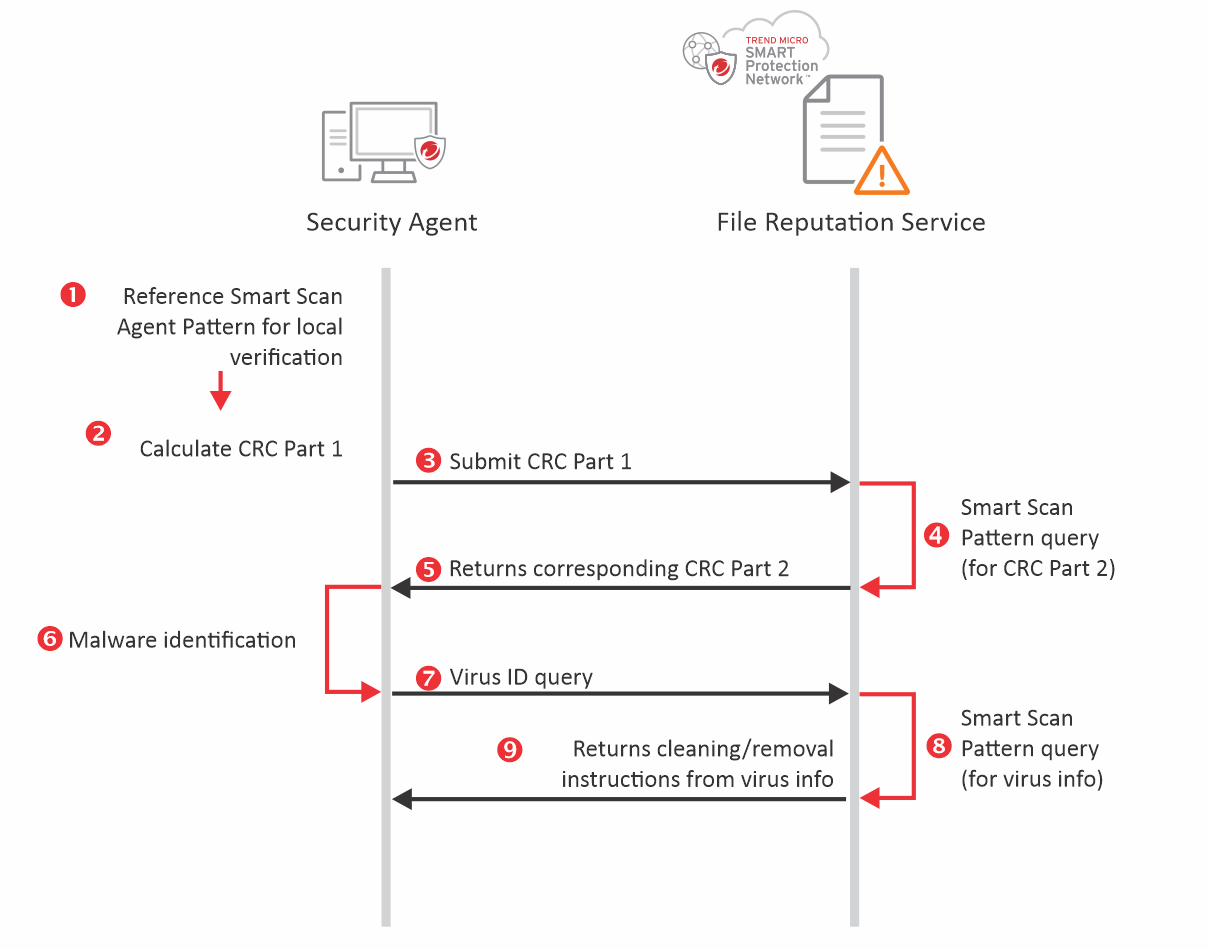
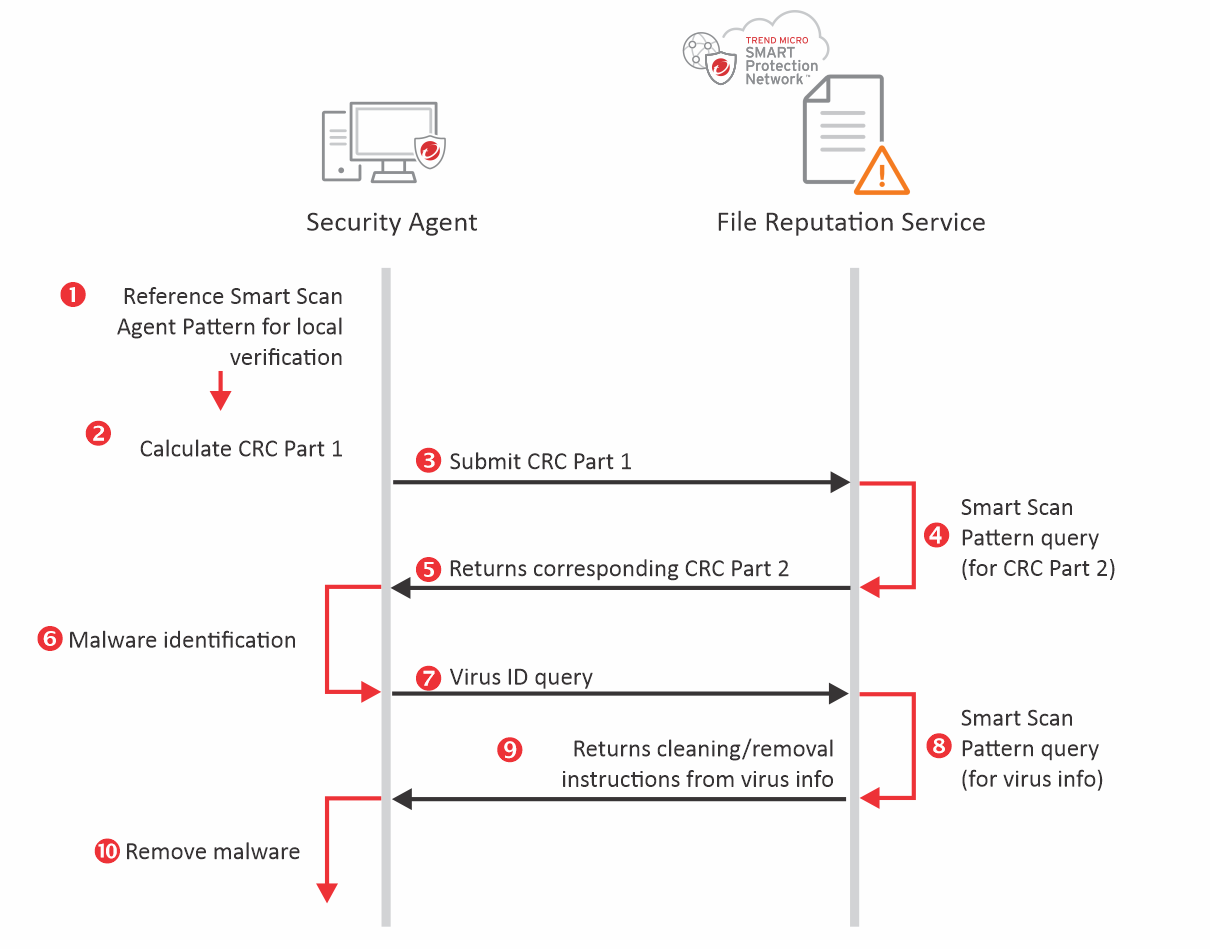
步驟 1 - 參照本機雲端病毒碼
每次 Security Agent 掃瞄檔案時,會先使用本機雲端病毒碼檢查掃瞄內容是否含有惡意程式,並取得清除指示。用戶端以此驗證目前仍在活躍散布的病毒,並予以清除/移除。
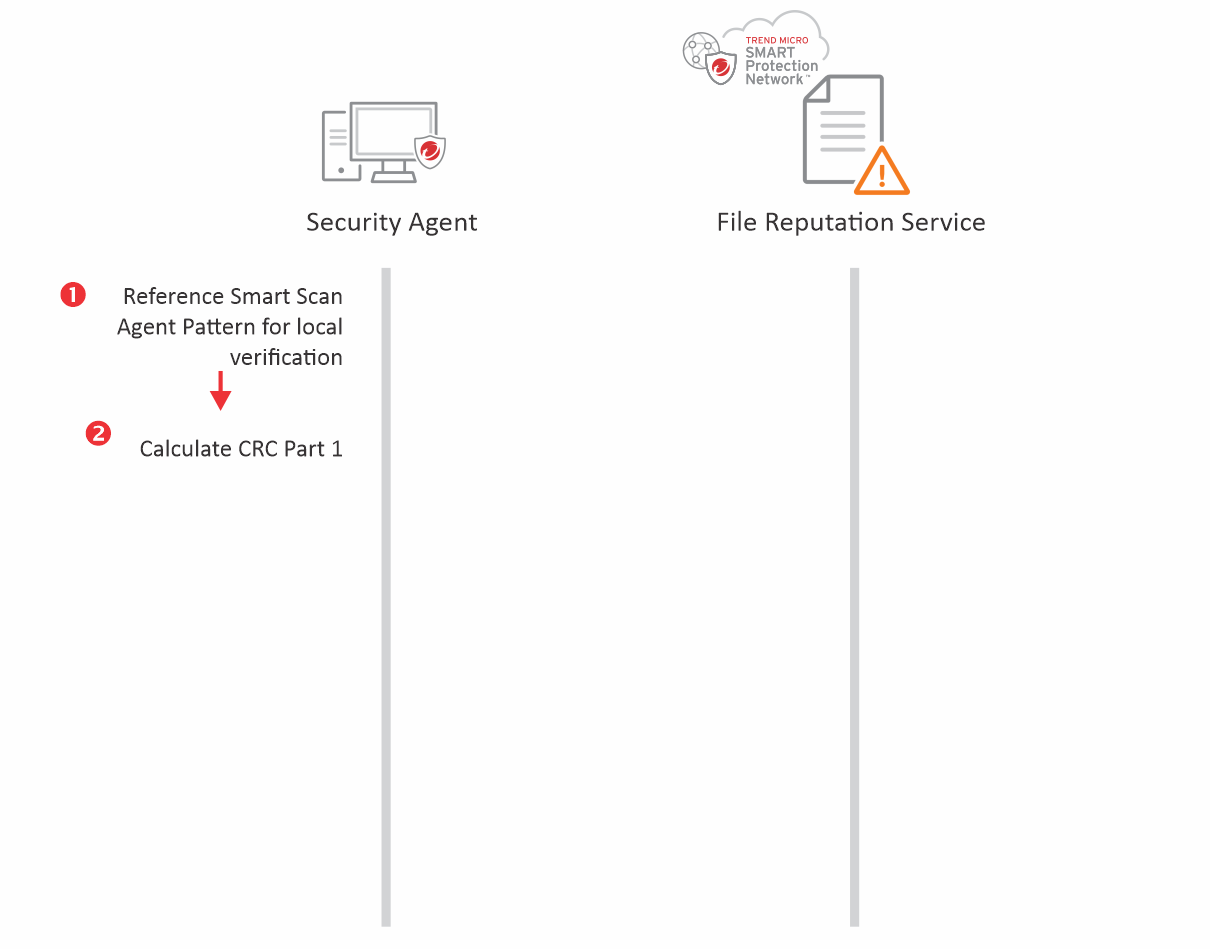
步驟 2 - 計算 CRC 第 1 部分
若內容看起來可疑,但無法使用本機雲端病毒碼偵測和清除惡意程式,則會計算內容初始部分的循環冗餘檢查(CRC)總和(CRC 第 1 部分)。
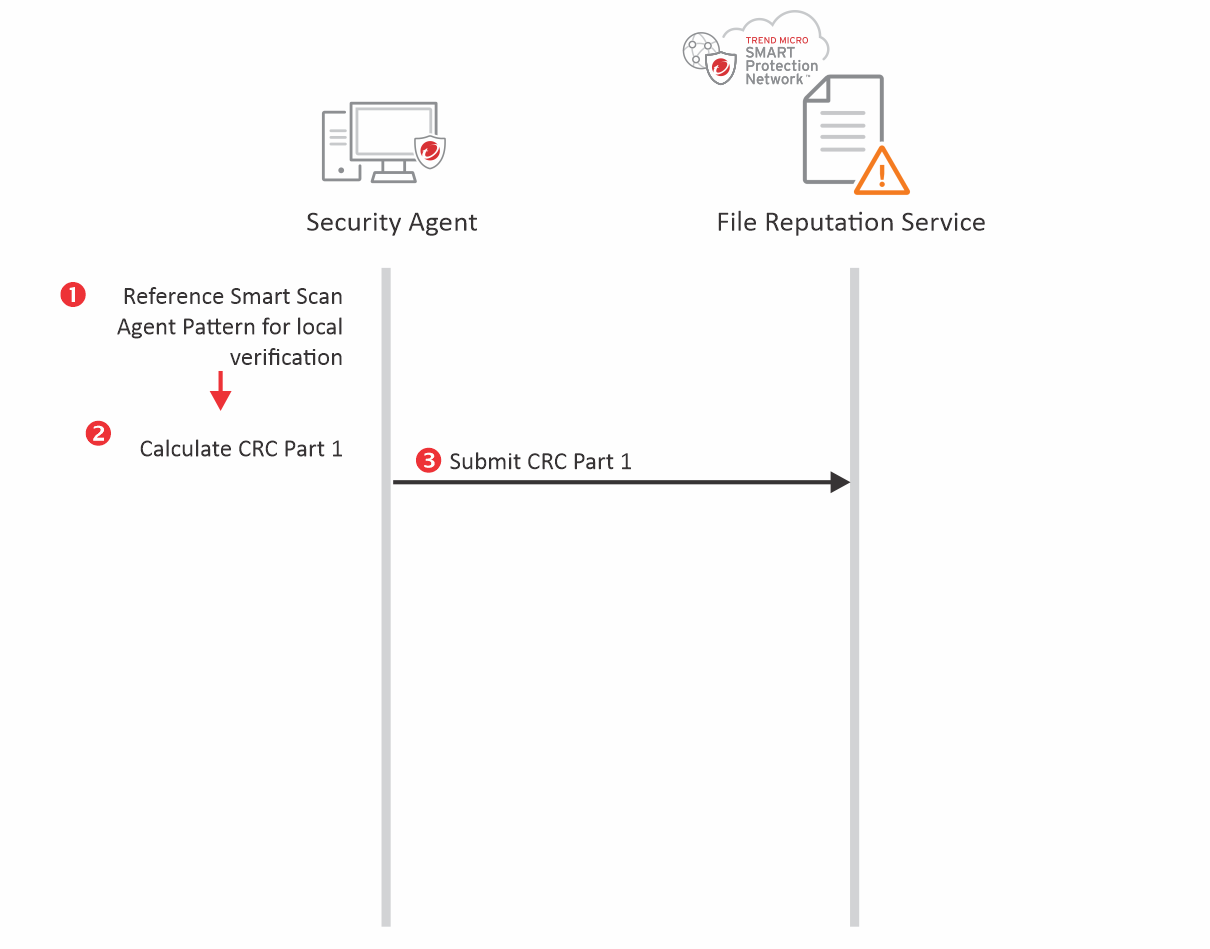
步驟 3 - 提交 CRC 第 1 部分
用戶端將 CRC 第 1 部分總和提交至內部部署或雲端的主動式雲端截毒技術伺服器上的檔案信譽評等伺服器,以查詢惡意程式資料庫中所有符合計算所得 CRC 第 1 部分的記錄。
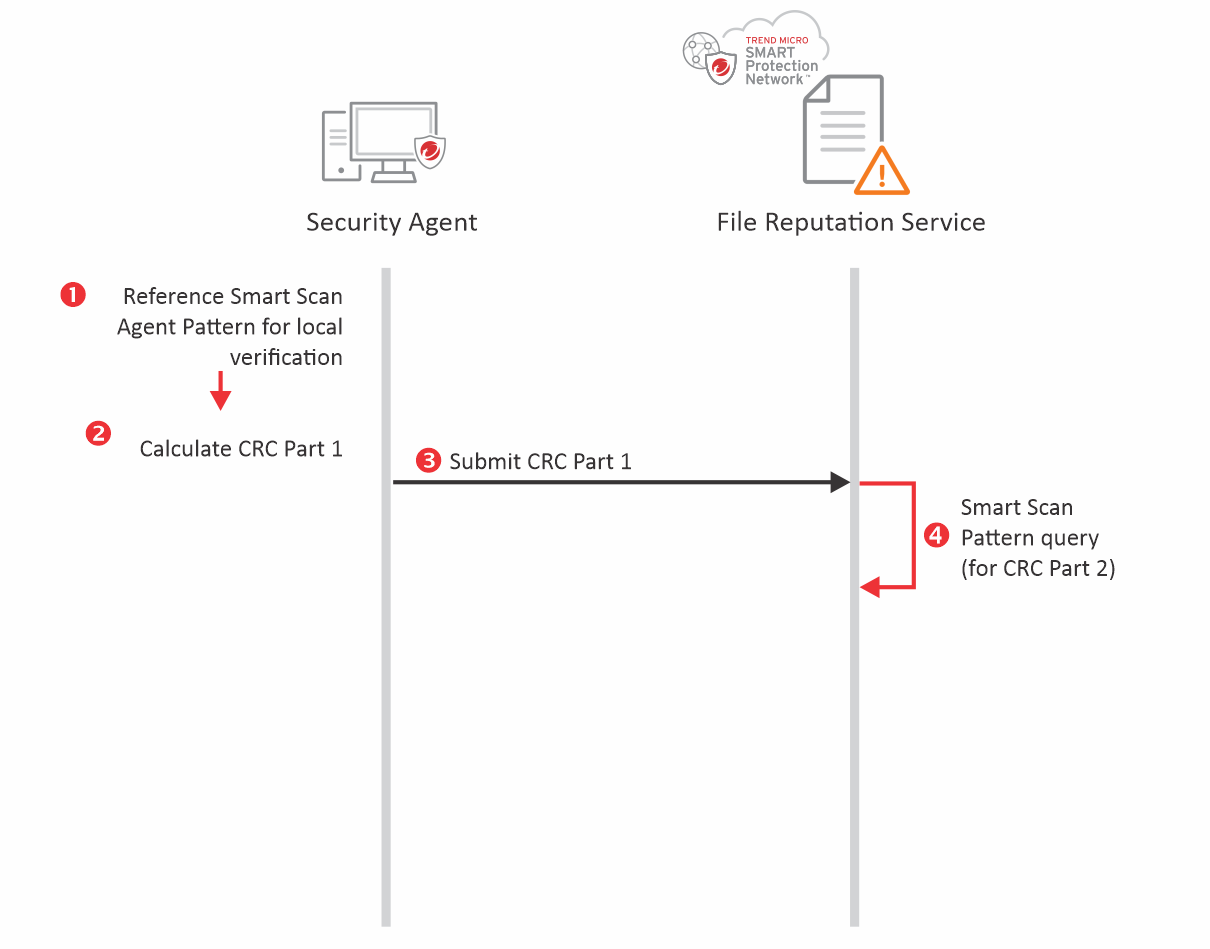
步驟 4 - 查詢雲端病毒碼以取得 CRC 第 2 部分
在此步驟中,主動式雲端截毒技術伺服器使用 CRC 第 1 部分值,查詢對應的 CRC 第 2 部分資訊,以讓掃瞄引擎確認可疑檔案確實為惡意程式。CRC 第 2 部分資訊儲存於主動式雲端截毒技術伺服器上名為「雲端病毒碼」的資料庫中。根據設計,用戶端等待主動式雲端截毒技術伺服器回應的時間上限為 500 毫秒。
在這短暫期間內,掃瞄引擎會鎖定該檔案。若掃瞄引擎無法連線至主動式雲端截毒技術伺服器,用戶端將改向其他可用的主動式雲端截毒技術伺服器查詢,或繼續使用離線防護。
步驟 5 - 回覆對應的 CRC 第 2 部分
若查詢時提交的 CRC 資訊與雲端病毒碼中的 CRC 第 1 部分資訊相符,主動式雲端截毒技術伺服器會將所有對應的 CRC 第 2 部分記錄傳回給用戶端。
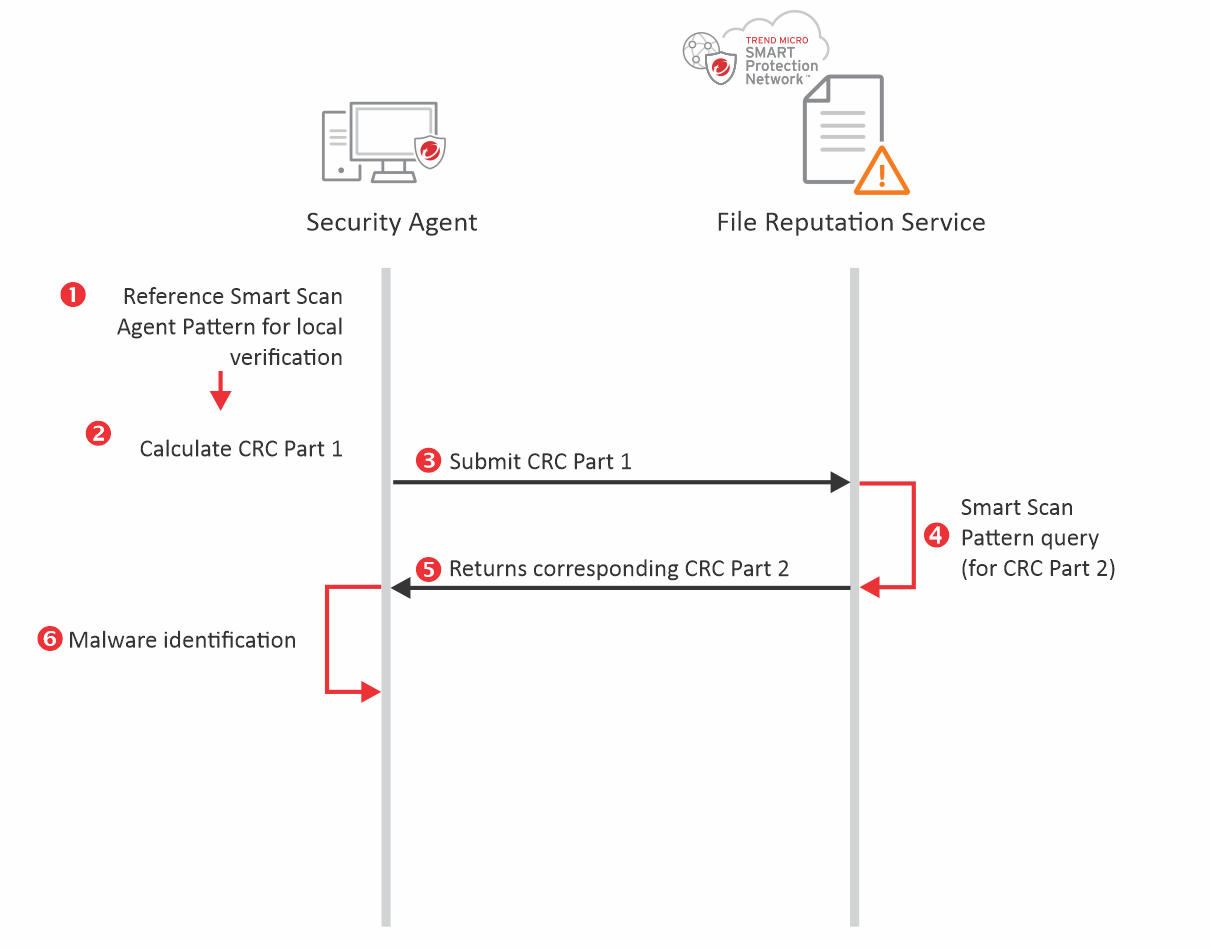
步驟 6 - 惡意程式識別
用戶端從主動式雲端截毒技術伺服器收到 CRC 第 2 部分資訊後,會將資訊傳遞給掃瞄引擎進行比對。若未找到相符項目,則檔案安全,掃瞄程序結束。
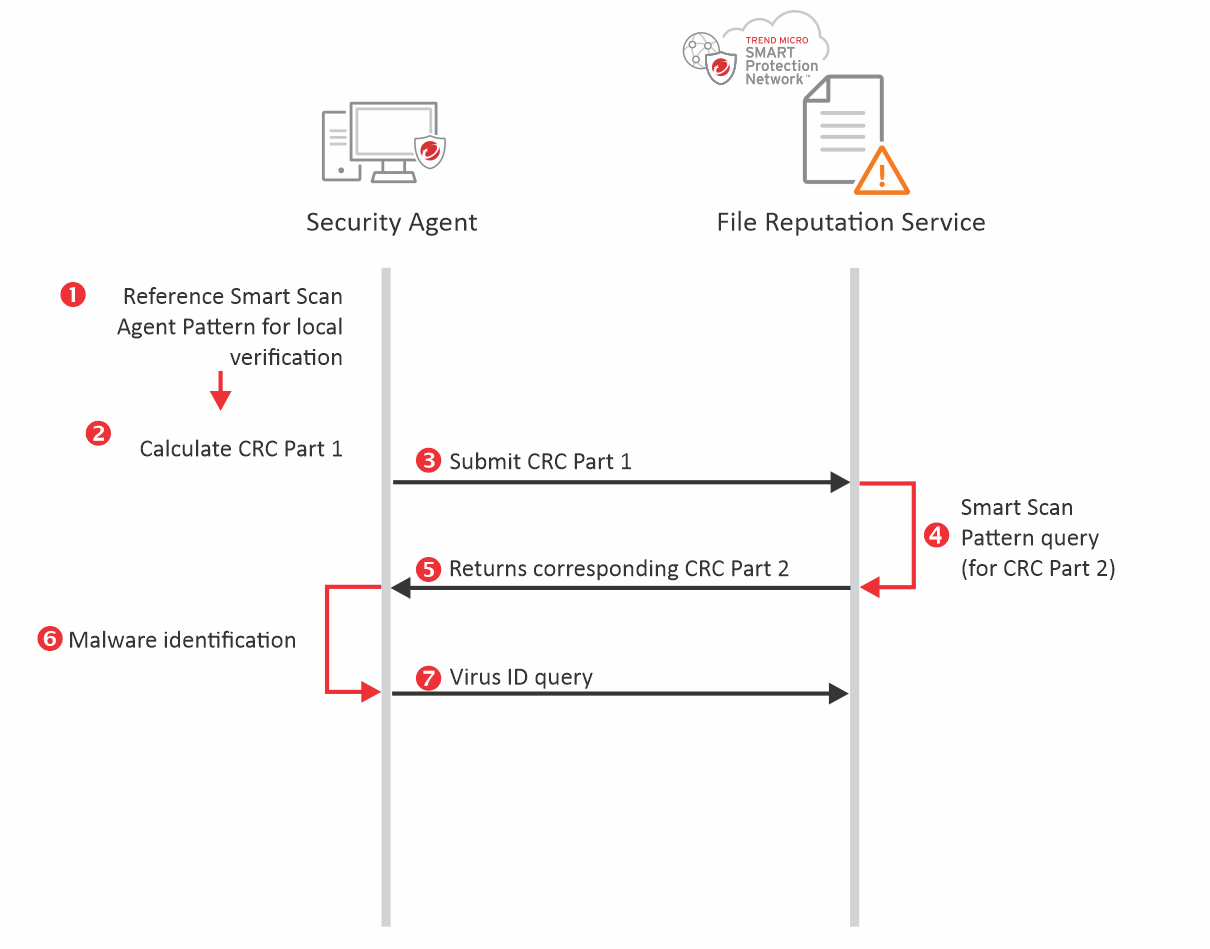
步驟 7 - 病毒 ID 查詢
若找到相符項目,用戶端會向主動式雲端截毒技術伺服器發送第二次查詢,以取得惡意程式的清除/移除指示。與第一次查詢不同,此次改以病毒 ID 作為查詢依據——即該惡意程式 CRC 第 2 部分記錄中的識別碼。
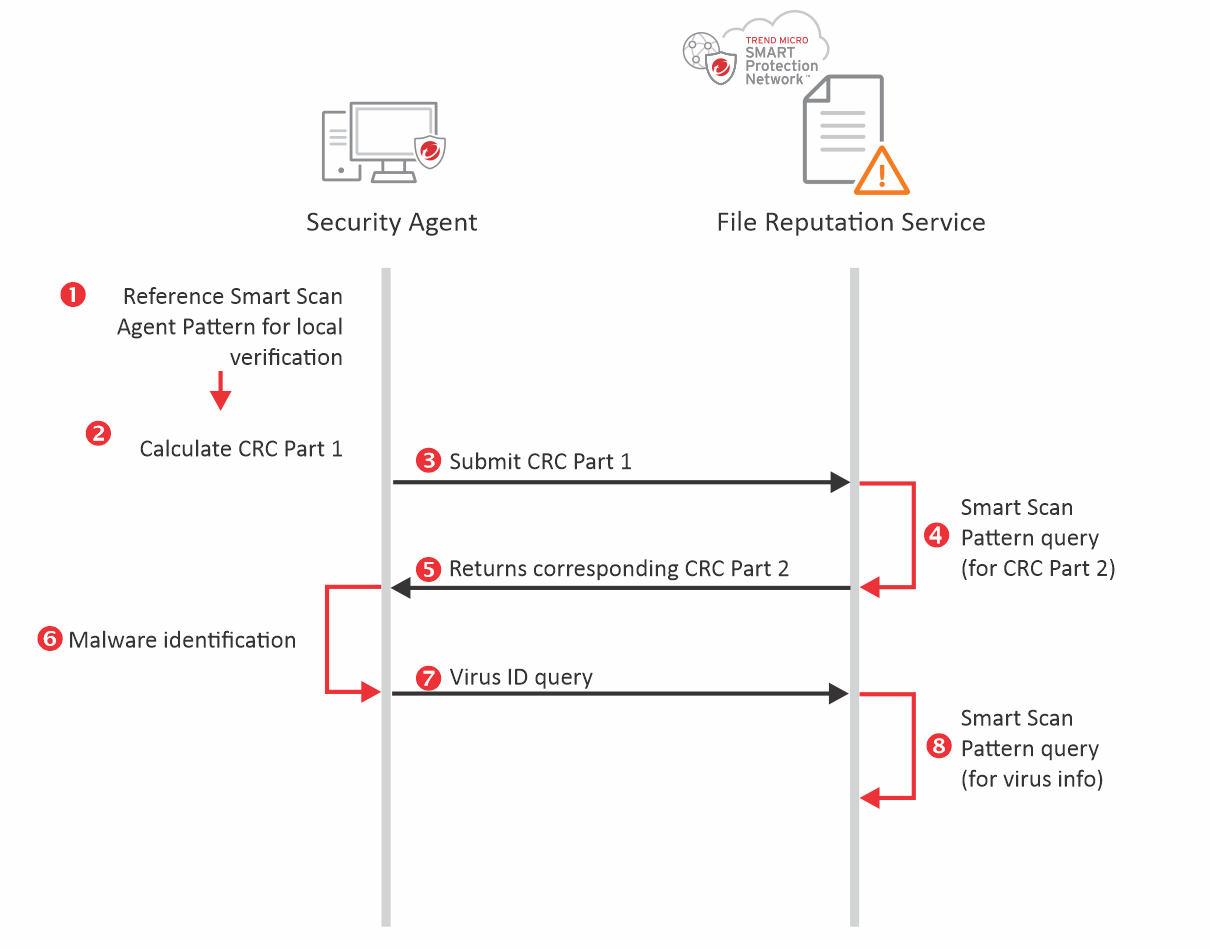
步驟 8 - 查詢雲端病毒碼
主動式雲端截毒技術伺服器依據提交的病毒 ID,搜尋對應的病毒資訊及清除指示。
步驟 9 - 清除指示傳回用戶端
擷取病毒資訊後,主動式雲端截毒技術伺服器將其傳回給用戶端,供掃瞄引擎使用。用戶端等待主動式雲端截毒技術伺服器回覆的時間上限為 500 毫秒。若用戶端未及時收到回覆,預設將改以隔離取代清除,作為次要處理動作。
步驟 10 - 移除惡意程式
最後,Security Agent 從主動式雲端截毒技術伺服器收到病毒資訊,掃瞄引擎使用此資訊清除/移除病毒。
最佳實務
若電腦無法穩定連線至趨勢科技主動式雲端截毒技術或您內部部署的主動式雲端截毒技術伺服器,請勿使用雲端截毒掃瞄。