單元 5 / 8
事件監控(上):監控項目總覽
事件監控提供一種更通用的方法,以防範未經授權的軟體與惡意程式攻擊。它會監控系統區域中的特定事件,讓管理員能規範觸發這類事件的程式。若您有超出惡意程式行為封鎖所提供範圍的特定系統防護需求,請使用事件監控。
在行為監控設定視窗中,點擊啟動事件監控。展開指定詳細設定,並選取要監控的適當項目。
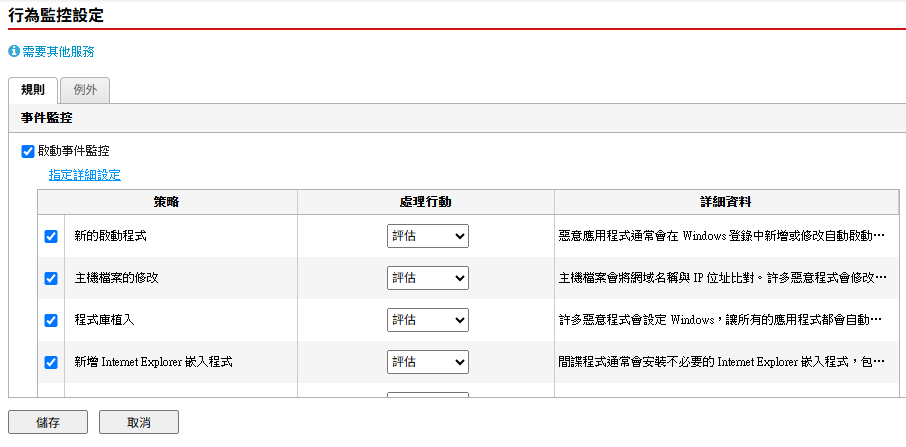
- 新的啟動程式:
惡意應用程式通常會在 Windows 登錄中新增或修改自動啟動項目,以在每次電腦啟動時自動啟動。 - 主機檔案的修改:
主機檔案會將網域名稱與 IP 位址比對。許多惡意程式會修改主機檔案,將 Web 瀏覽器重新導向中毒、不存在或假冒的網站。 - 程式庫植入:
許多惡意程式會設定 Windows,讓所有的應用程式都會自動載入某個程式庫(DLL)。這樣一來,每次只要有應用程式啟動,該 DLL 中的惡意常式就會執行。
注意:程式庫植入處理行動在 64 位元平台上不支援「評估」或「需要時詢問」。請選取「拒絕」以封鎖這些程式,否則將授與「允許」權限。 - 新增 Internet Explorer 嵌入程式:
間諜程式通常會安裝不必要的 Internet Explorer 嵌入程式,包括工具列和瀏覽器協助程式物件。 - Internet Explorer 設定的修改:
惡意程式可能會變更 Internet Explorer 設定,包括首頁、信任的網站、Proxy 伺服器設定和功能表延伸。 - Shell 的修改:
許多惡意程式會修改 Windows Shell 設定,將自己設為與特定檔案類型相關聯。此常式可讓惡意程式在使用者開啟 Windows 檔案總管中相關聯的檔案時就自動啟動。Windows Shell 設定所遭受的變更,還可能會讓惡意程式追蹤所使用的程式,以及跟著合法的應用程式一起啟動。 - 新增服務:
Windows 服務是一些具有特殊功能的程序,通常會以完整的管理存取權在背景執行。惡意程式有時會將自己安裝成服務,以便維持隱藏狀態。 - 安全策略修改:
Windows 安全策略所遭受的修改,可能會讓不必要的應用程式能夠執行及變更系統設定。 - 防火牆策略的修改:
Windows 防火牆策略決定了可存取網路的應用程式、開放用來通訊的通訊埠,以及可與電腦通訊的 IP 位址。許多惡意程式會修改該策略,讓自己能夠存取網路和 Internet。 - 系統檔案的修改:
特定 Windows 系統檔案決定了系統行為,包括開機程式與螢幕保護程式設定。許多惡意程式會修改系統檔案,以便在開機時自動啟動以及控制系統行為。 - 重複的系統檔案:
許多惡意程式會建立自己或其他惡意程式的副本,但卻是以 Windows 系統檔案所用的檔案名稱命名。目的通常是為了要覆寫或取代系統檔案、避免被偵測到,或是讓使用者不敢刪除惡意檔案。 - 系統程序的修改:
許多惡意程式會對內建的 Windows 程序執行各種處理行動,包括終止或修改執行中的程序。 - 可疑行為:
可疑行為是指合法程式很少會採取的特定處理行動或一系列處理行動。使用展現可疑行為的程式前,請務必先三思。 - AI 應用程式防護:
設定此策略可保護 AI 整合的應用程式和相關檔案,避免遭到惡意修改。