單元 1 / 7
進階威脅掃瞄引擎(ATSE)與CVE弱點攻擊防護
ATSE 概述
進階威脅掃瞄引擎(ATSE)可增強對零時差攻擊的防護。ATSE 是 VSAPI 的增強版本,以 VSAPI 的輸出作為啟發式偵測(特徵分析)的基礎。
支援的檔案類型
進階威脅掃瞄監控下列檔案類型:
| 應用程式 | 副檔名 |
|---|---|
| Microsoft Word | doc, docx, docm, dot, dotx, dotm |
| Microsoft Excel | xls, xlsx, xlsm, xlsb, xlt, xltx, xltm, xla, xlam |
| Microsoft PowerPoint | ppt, pptx, pptm, pot, potx, potm, pps, ppsx, ppsm, ppa, ppam |
| Microsoft Outlook | msg |
| Microsoft Office | xps, mht, mhtml |
| 其他 | pdf, rtf, swf, xlr, wps, wpd, odt |
CVE 弱點攻擊
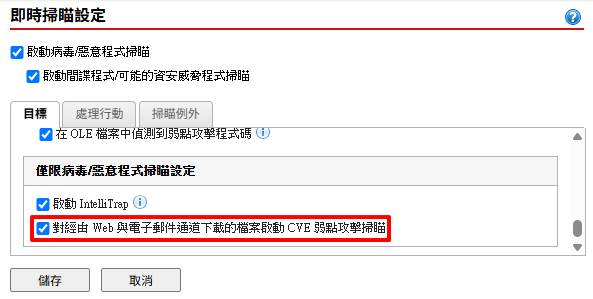
若檔案特徵符合常見漏洞與披露(CVE)弱點攻擊規則,即時掃瞄中的 ATSE 便會偵測到該檔案。進階威脅掃瞄支援下列兩種應用程式類型。
- 電子郵件:進階威脅掃瞄支援 Outlook。當使用者開啟附有惡意程式樣本的電子郵件時,ATSE 會掃瞄該附件。若附件包含可能的惡意程式酬載,用戶端便會顯示通知。
- 網頁瀏覽器:當使用者透過網頁瀏覽器以 HTTP 或 HTTPS 存取網站時,ATSE 會掃瞄植入使用者電腦的檔案。若有任何惡意樣本被植入使用者電腦,系統便會顯示警示,通知使用者偵測到可能的惡意程式。
隨堂小考1 題 · 純練習:不計分、不留紀錄、不限次數
1. 【常見漏洞與披露(CVE)弱點攻擊】掃瞄僅在即時掃瞄期間可用。
是
否
正解:是。