偵測可疑連線與瀏覽器弱點攻擊防護
可疑連線服務管理使用者定義與全域 IP C&C 清單,並監控端點與潛在 C&C 伺服器之間建立的連線行為。
在 Apex One Web 主控台中,選取用戶端 > 用戶端管理,以右鍵點擊特定網域或用戶端,然後選取設定 > 可疑連線設定。
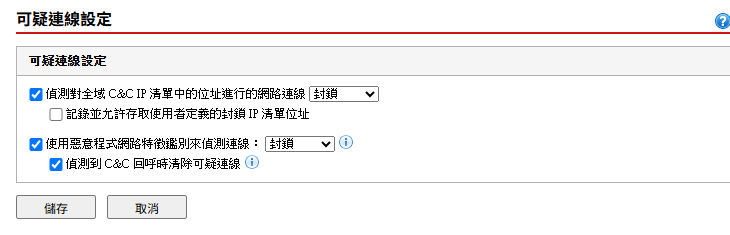
透過全域 C&C 清單偵測連線
全域 C&C IP 清單與網路內容檢測引擎(NCIE)協同運作,以偵測與趨勢科技確認的 C&C 伺服器建立的網路連線。NCIE 可透過任何網路通道偵測與 C&C 伺服器的聯絡。可疑連線服務會記錄與全域 C&C IP 清單中伺服器連線的所有資訊以供評估。啟用偵測對全域 C&C IP 清單中的位址進行的網路連線,以監控與趨勢科技確認之 C&C 伺服器的連線,並選取僅記錄檔或封鎖連線。
使用者定義的核可與封鎖 IP 清單可進一步控制端點是否能存取特定 IP 位址。當您想要允許存取被全域 C&C IP 清單封鎖的位址,或封鎖可能帶來安全風險的位址時,可設定這些清單。
透過惡意程式網路特徵鑑別偵測連線
在透過網路封包上的關聯規則病毒碼比對偵測到端點上的惡意程式後,可疑連線服務可進一步調查連線行為,以判定是否發生了 C&C 回呼。偵測到 C&C 回呼後,可疑連線服務可嘗試使用 GeneriClean 技術封鎖並清除連線來源。若要允許 Apex One 用戶端嘗試清除與 C&C 伺服器的連線,請啟用偵測到 C&C 回呼時清除可疑連線。
Apex One 用戶端使用 GeneriClean 清除惡意程式威脅並終止與 C&C 伺服器的連線。GeneriClean(亦稱為參考清除)是一項即使在沒有病毒清除元件的情況下,也能清除病毒/惡意程式的新技術。GeneriClean 以偵測到的檔案為基礎,判斷該檔案在記憶體中是否有對應的處理程序/服務以及登錄項目,然後將其一併移除。
瀏覽器弱點攻擊防護
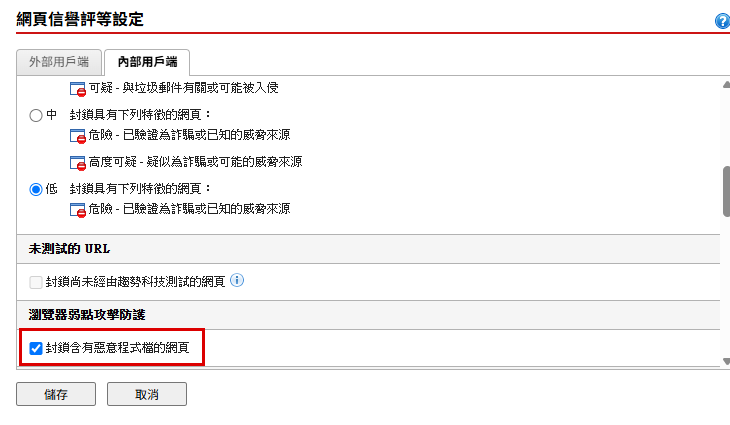
勾選封鎖含有惡意程式檔的網頁,以識別網頁瀏覽器弱點攻擊與惡意指令碼,並防止這些威脅入侵網頁瀏覽器。
!!! Note
此功能僅支援 Microsoft Edge、Mozilla Firefox 與 Chrome 瀏覽器的 HTTP 流量分析。
若要使用瀏覽器弱點攻擊防護,請前往 **用戶端 > 用戶端管理** 點擊 **設定 > 其他服務設定** 以啟用 **進階防護服務**。
首次啟動瀏覽器弱點攻擊防護後,必須在瀏覽器中啟用必要的擴充功能(附加元件),此功能才能正常運作。