事件交付、轉送與手動標記
事件交付與保存
多數安全事件會在下一次 heartbeat 通訊時由 Agent 交付給 Workload Security。只有官方文件列出的特定狀態事件,而且通訊設定允許 Agent 或 Relay 主動通訊時,才可能立即交付。
Workload Security 目前將安全事件保留 4 週,系統事件保留 13 週。如果組織需要更長的保存期間、必須符合相關法規、需要處理大量事件,或要進行外部關聯分析,應將事件轉送至外部 Syslog/資安資訊與事件管理(SIEM)系統。
如需了解事件交付及保存方式,請參閱 Workload Security event logging 及 Event storage。
事件轉送
Workload Security 可以與第三方記錄管理及事件儲存系統整合。系統事件的 Syslog 轉送及 Amazon SNS 發布功能,可從 Administration > System Settings > Event Forwarding 設定。
防護模組安全事件的轉送方式,則可從策略或電腦的 Settings > Event Forwarding 設定。可用的 Syslog 目的地及格式是共用物件,位於 Policies > Common Objects > Other > Syslog Configurations。
Syslog/SIEM
系統事件由 Workload Security 轉送至 Syslog server。防護模組產生的安全事件則可由 Agent 直接傳送至 Syslog server,或先交付給 Workload Security,再由 Workload Security 轉送。
Syslog server 必須可從網際網路存取,而且其網域名稱必須能透過公用 DNS 解析。路由器、防火牆及安全群組必須允許 Workload Security 連入 Syslog server;若安全事件由 Agent 直接轉送,也必須允許 Agent 連入。
Agent 直接轉送安全事件時使用未加密的 UDP。若流量會經過不受信任的網路,應考慮使用 VPN 或類似的防護機制;若需要 TLS、LEEF 或完整日期格式,則必須改由 Workload Security 轉送。
Syslog 組態位於 Policies > Common Objects > Other > Syslog Configurations。您可以依事件類型及整合需求選用 CEF、LEEF 或適用的 Syslog 格式。
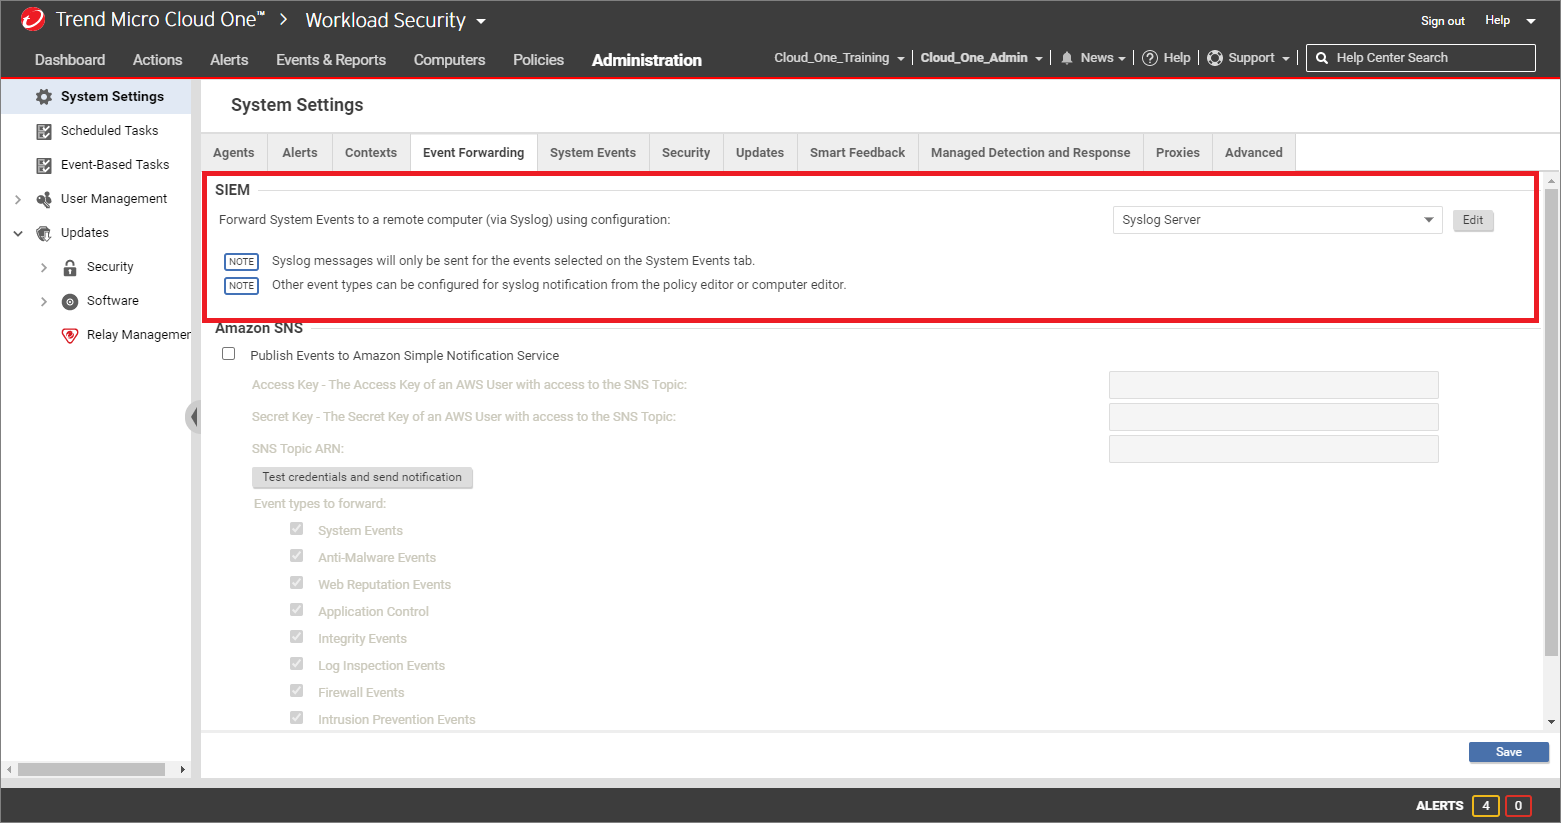
如需設定詳情,請參閱 Syslog/SIEM event forwarding。
Amazon Simple Notification Service(SNS)
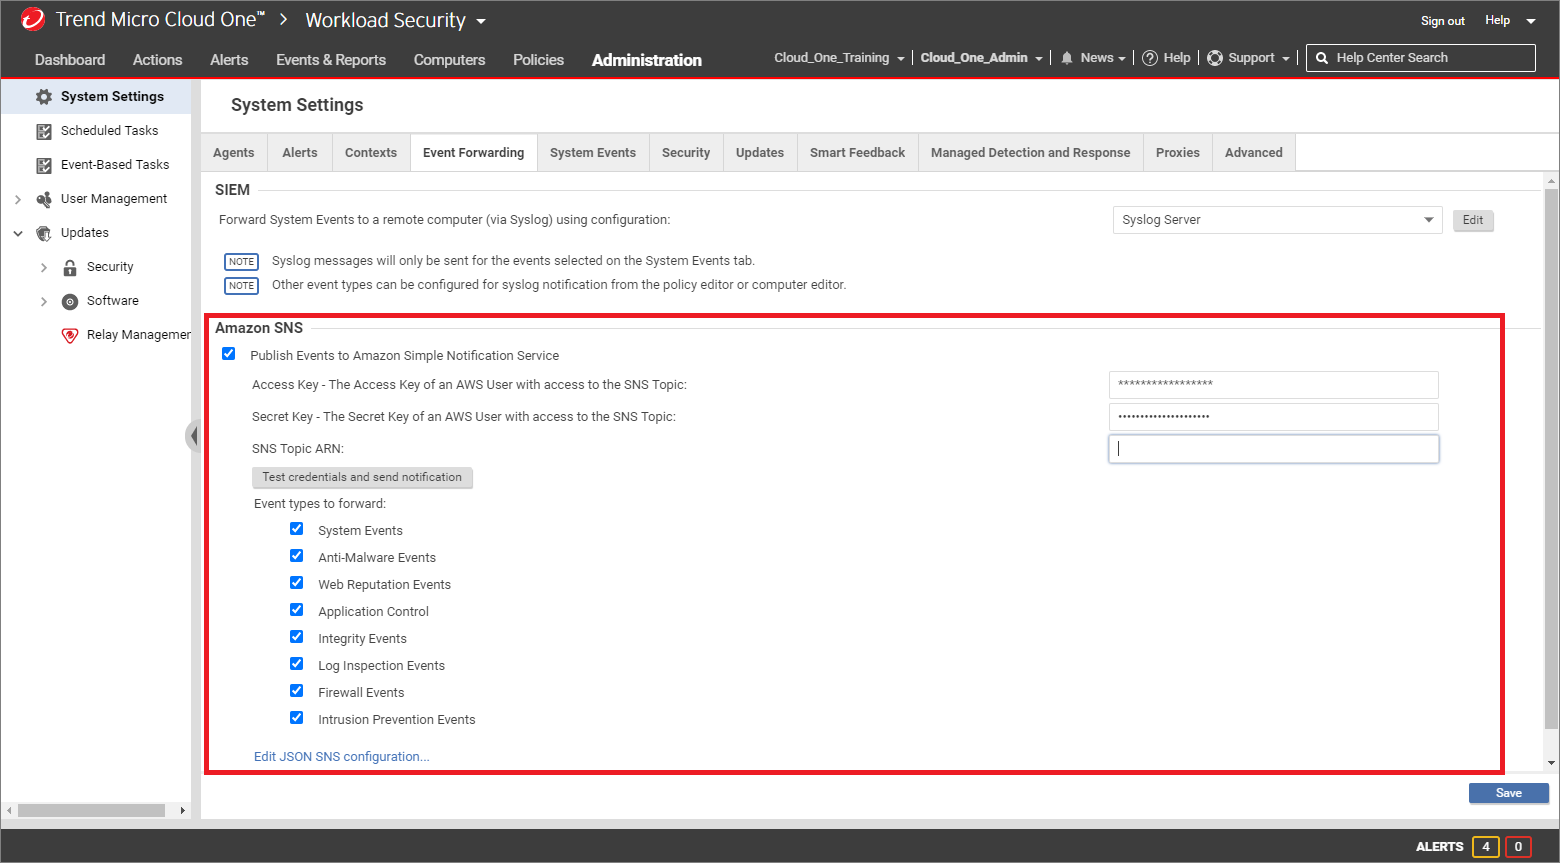
若組織擁有 AWS 帳戶,Workload Security 可以將相關事件發布至 Amazon SNS,再由 SNS 將通知傳送給訂閱者。在 Event Forwarding 頁面中設定 AWS 帳戶資訊,並選取要發布的系統事件及安全事件類型。
API 存取
現行 Workload Security API 可用於自動化策略設定、電腦防護及例行維護等工作,但目前不支援列出或查詢 Anti-Malware、Integrity Monitoring、Log Inspection、Web Reputation 及 Application Control 事件。
若需要透過 API 擷取這些事件,仍須使用已棄用的 legacy REST API。這套 API 不會再新增功能;只有在現行 Workload Security API 尚未提供所需功能時,才應繼續使用。legacy REST API 是從 Workload Security 擷取已交付的事件記錄,並非即時推送型事件轉送,因此不能視為 Syslog/SIEM 或 Amazon SNS 的即時替代方案。
如需了解現行與 legacy API 的功能差異,請參閱 Workload Security API 及 Legacy REST API capabilities。
標記事件
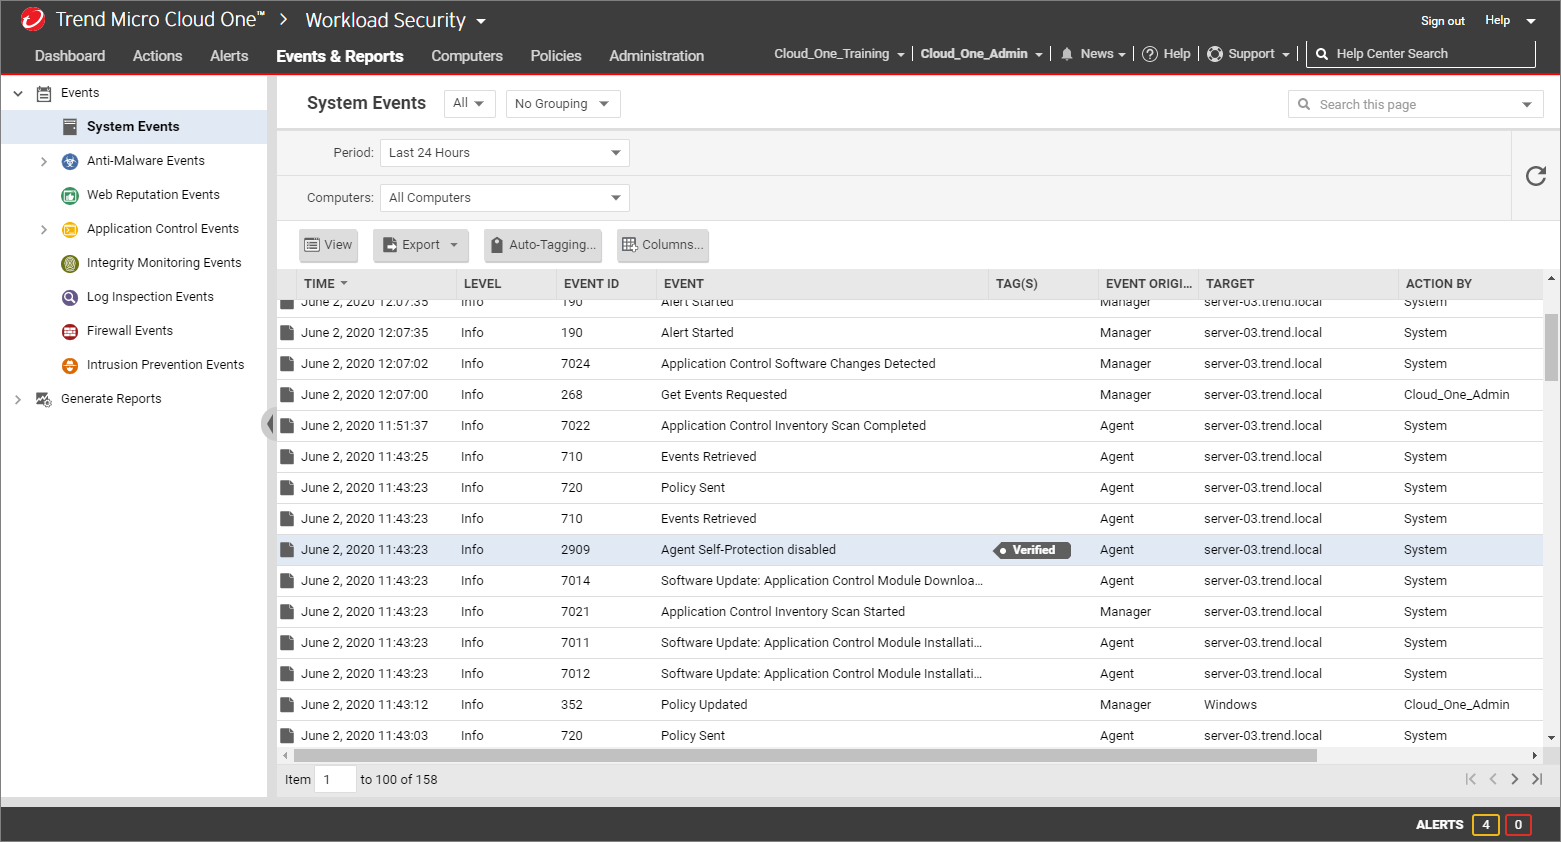
您可以建立標籤來識別事件並加以排序。例如,可以用標籤區分已確認無害的事件,以及需要進一步調查的事件。標籤也可以用於建立自訂儀表板與報表。
標籤只是 Workload Security 附加至事件的額外屬性,不會變更或刪除原始事件資料。事件標記只會在事件已記錄於 Workload Security 後執行。對 Agent 產生的安全事件而言,必須先由 Agent 將事件交付給 Workload Security,才能進行標記。
手動標記
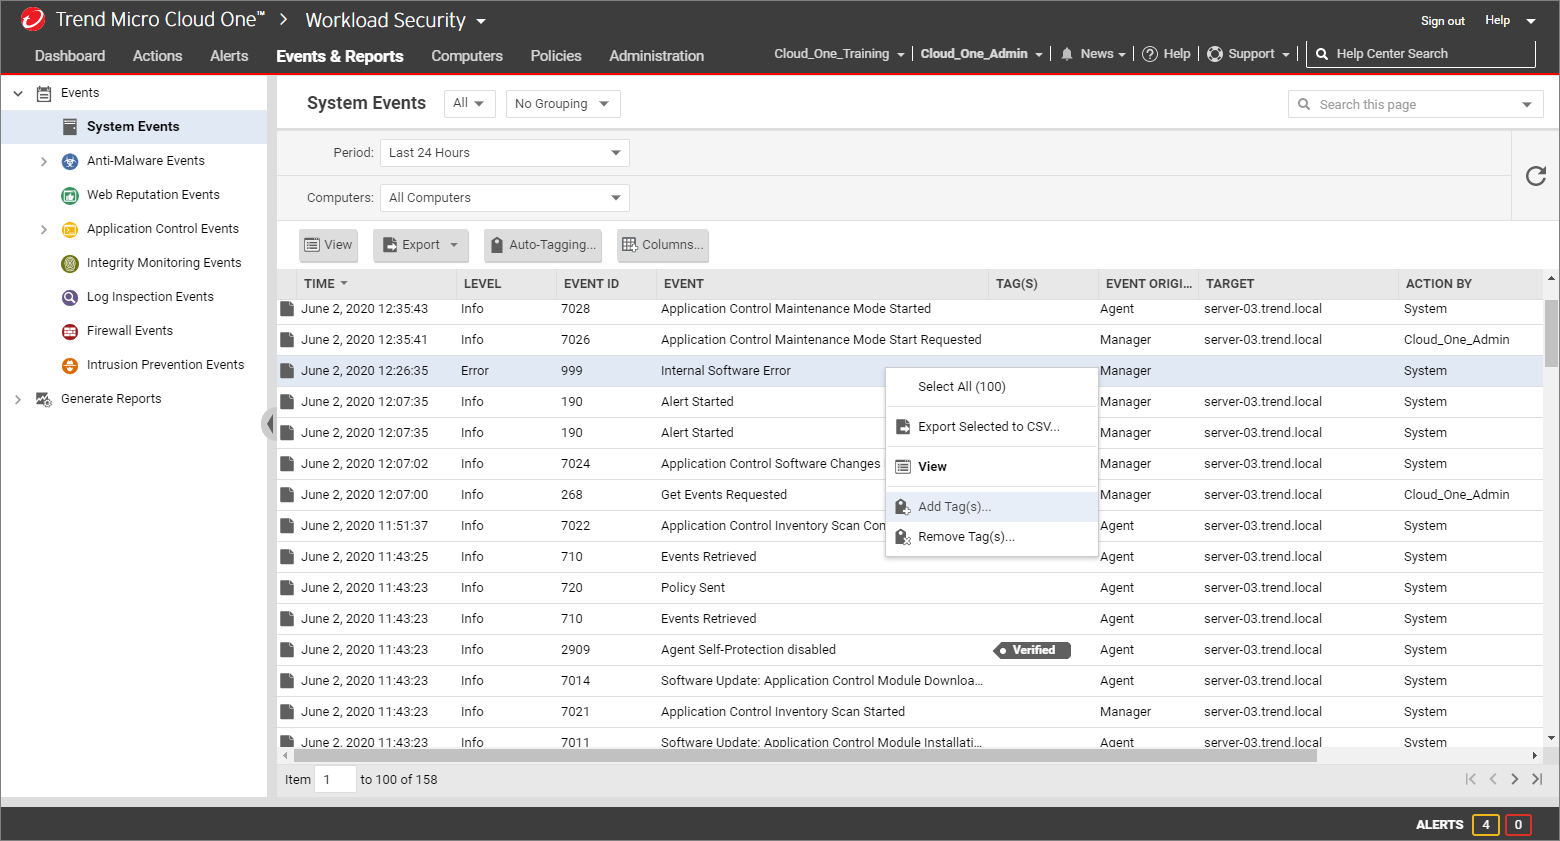
若要手動套用標籤,請在事件上按右鍵,點擊 Add Tag(s)...,再建立新標籤或指派既有標籤。若只要標記選定的系統事件,請選取 The Selected System Event。手動標記不會自動套用至其他相似事件。
示範:手動標記事件
以下影片使用 Integrity Monitoring 事件,示範如何只將標籤套用至選定事件。