Anti-Malware 防護模組
Anti-Malware 防護模組
概觀
Anti-Malware 防護模組可為已安裝 Deep Security Agent 的電腦提供即時、依要求及排程的檔案型威脅防護,包括惡意程式、病毒、特洛伊木馬程式、勒索軟體與間諜程式。Deep Security 也提供可套用至伺服器的安全性設定,可提升惡意程式與勒索軟體的偵測及清除成效。這些設定不僅比對惡意程式 Pattern,還能識別可能含有新興惡意程式的可疑檔案,即使該惡意程式尚未加入 Anti-Malware Pattern 也能偵測。
為了識別威脅,Anti-Malware 模組會將本機硬碟上的檔案與完整的威脅資料庫比對,也會檢查檔案的特性,例如壓縮方式及已知的弱點攻擊程式碼。威脅資料庫的一部分位於趨勢科技伺服器,另一部分則以病毒碼形式儲存在本機。Deep Security Agent 會定期下載 Anti-Malware Pattern 與更新,以確保能防範最新威脅。
Anti-Malware 模組會兼顧系統效能並排除威脅,可清除、刪除或隔離惡意檔案,也可終止程序並刪除與已識別威脅相關的其他系統物件。
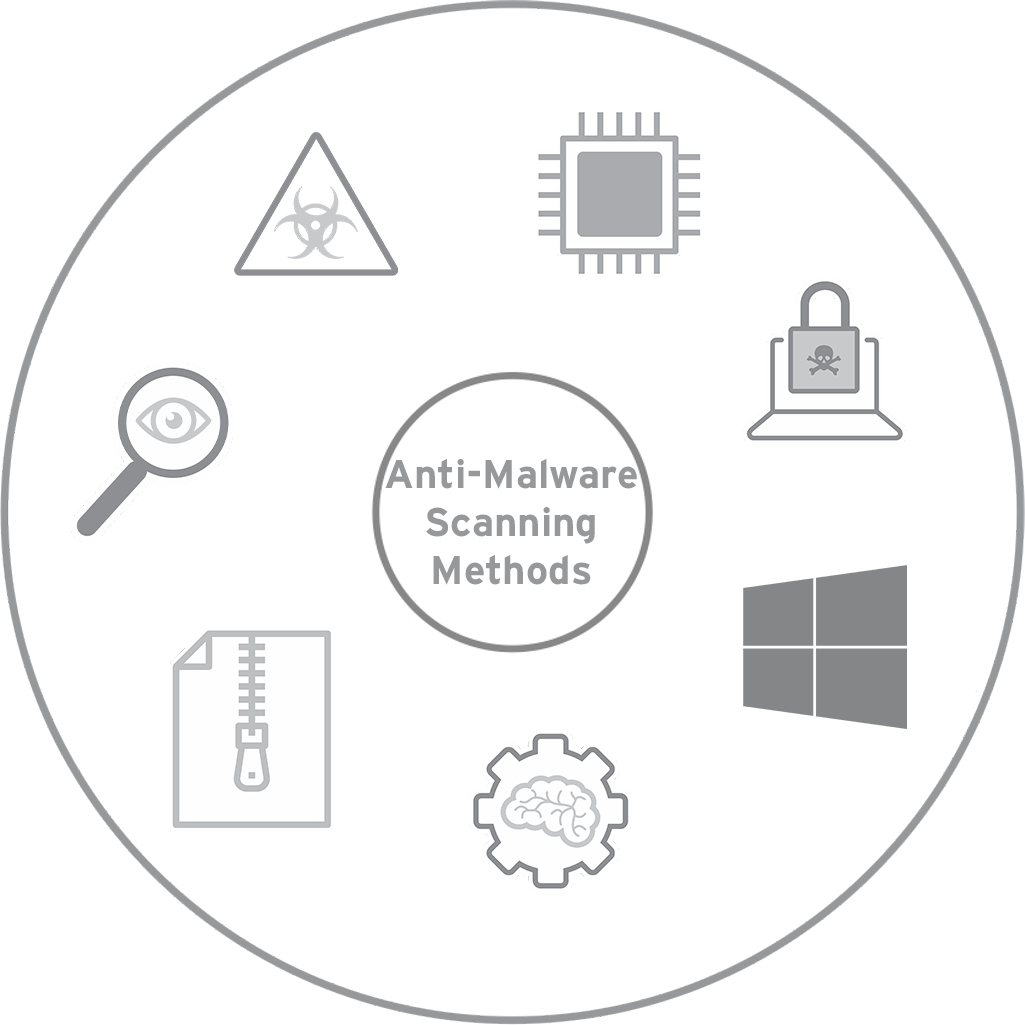
Anti-Malware 偵測技術
Deep Security Agent 可使用下列技術偵測惡意程式:
病毒掃瞄
病毒掃瞄負責偵測檔案型病毒。病毒會將惡意程式碼插入檔案來感染檔案;開啟受感染檔案時,惡意程式碼通常會自動執行、發動攻擊,並感染其他檔案。
Anti-Malware 模組會使用不同技術識別及清除受感染檔案。最傳統的方法是偵測用來感染檔案的惡意程式碼,並從受感染檔案中移除該程式碼。其他方法包括管控可受感染檔案的變更,或在偵測到可疑修改時備份這類檔案。
Deep Security 可使用儲存在 Agent 電腦本機的 Virus Pattern 進行傳統掃瞄,也可使用 Smart Scan,將部分掃瞄功能交由 Smart Protection Network 處理。若使用本機 Smart Scan 來源,官方建議在 TrendAI Vision One Service Gateway 上啟用 Smart Protection Services。
間諜程式與可能的資安威脅程式掃瞄
間諜程式與可能的資安威脅程式包含會收集資訊並傳送至其他系統,或供其他應用程式收集資訊的應用程式與元件。雖然間諜程式/可能的資安威脅程式偵測可能顯示潛在惡意行為,但其中也可能包含用於合法目的的應用程式,例如遠端監控工具。
有些類似間諜程式的應用程式雖然可能造成侵擾,仍屬合法應用程式。例如,部分商用遠端控制及監控應用程式能追蹤並收集系統事件,再將事件資訊傳送至其他系統。系統管理員與其他使用者可能會安裝這些合法應用程式,這類應用程式即稱為可能的資安威脅程式。
為防範可能的資安威脅程式遭到不當使用,Anti-Malware 模組會偵測這類程式,同時提供核准已偵測應用程式並允許其執行的選項。
間諜程式與可能的資安威脅程式掃瞄可偵測並移除惡意程式的檔案型元件。Damage Cleanup 與 Spyware Scanning API 則可偵測及清除檔案系統以外、與惡意程式相關的系統變更,例如記憶體中的惡意程式程序、Registry 項目與通訊協定堆疊中的 Layered Service Provider。
IntelliTrap
IntelliTrap 可用於 Real-Time Scan。病毒撰寫者經常試圖利用即時壓縮演算法規避病毒過濾。IntelliTrap 會結合其他惡意程式特徵進行判斷,封鎖採用即時壓縮演算法的可執行檔,以降低這類病毒進入網路的風險。
IntelliTrap 會將這類檔案視為安全性風險,因而可能誤封鎖安全檔案。啟用 IntelliTrap 時,建議隔離檔案,而非刪除或清除檔案;若使用者經常交換採用即時壓縮演算法的可執行檔,請停用 IntelliTrap。
Predictive Machine Learning
Predictive Machine Learning 是 Real-Time Scan 功能,透過進階檔案特徵分析及啟發式程序監控,保護伺服器免受新出現、先前未識別或未知的威脅影響。它能判斷檔案存在威脅的可能性及可能的威脅類型,協助防範零時差攻擊。
偵測到未知或不常見的檔案後,Deep Security Agent 會掃瞄檔案以擷取檔案特徵,並將結果傳送至由 Smart Protection Network 代管的 Predictive Machine Learning Service。Predictive Machine Learning 會運用惡意程式模型將樣本與模型比對、計算機率分數,並判斷檔案可能包含的惡意程式類型。
Predictive Machine Learning 需要網際網路存取權,才能透過 Smart Protection Network 查詢 Global Census Service、Good File Reputation Service 及 Predictive Machine Learning Service。若 Deep Security Agent 無法直接存取網際網路,請設定 Proxy 伺服器,讓 Agent 能查詢這些服務。
行為監控
Deep Security 可將安全性設定套用至受 Deep Security Agent 保護的 Windows 與 Linux 電腦,以提升惡意程式及勒索軟體的偵測與清除成效。這些設定不只比對惡意程式 Pattern,還能識別可能含有尚未加入 Anti-Malware Pattern 之新興惡意程式的可疑檔案,包括下列功能:
威脅偵測 - 為了規避偵測,某些惡意程式會嘗試修改系統檔案或與已安裝軟體相關的檔案。由於惡意程式會取代合法檔案,這些變更往往不易察覺。Deep Security 可監控系統檔案與已安裝軟體的未授權變更,以偵測及防止這類變更。
弱點攻擊防護 - Deep Security 會監控程序是否執行不符合該程序常態的動作,並透過 Data Execution Prevention(DEP)、Structured Exception Handling Overwrite Protection(SEHOP)與 heap spray prevention 等機制,判斷程序是否已遭入侵;確認後可終止該程序,以防止進一步感染。
強化勒索軟體防護 - Deep Security Agent 提供的勒索軟體防護可保護文件免於未授權加密或修改。僅在受 Deep Security Agent 保護的 Windows 電腦上,資料復原引擎可選擇性建立正被加密檔案的副本,讓使用者有更多機會復原遭勒索軟體程序加密的檔案。
程序記憶體掃瞄
惡意程式作者經常使用自訂封裝工具欺騙檔案型 Anti-Malware 引擎並規避偵測。病毒特徵碼通常以二進位機器碼建立,而這些機器碼可使用不同工具重新封裝。由於多數傳統 Anti-Malware 偵測以病毒特徵碼為基礎,重新封裝後的病毒機器碼可能避開傳統偵測。
Agent 能即時監控程序記憶體。程序一旦被判定為可疑,Agent 會再透過 Smart Protection Network 檢查該程序是否為已知安全程序;若結果顯示並非已知安全程序,Agent 便會終止執行中的程序。
Windows Antimalware Scan Interface
Windows Antimalware Scan Interface(AMSI)是 Microsoft 在 Windows 10 及更新版本提供的介面。Deep Security 利用 AMSI 協助偵測惡意指令碼。