流量分析
流量分析
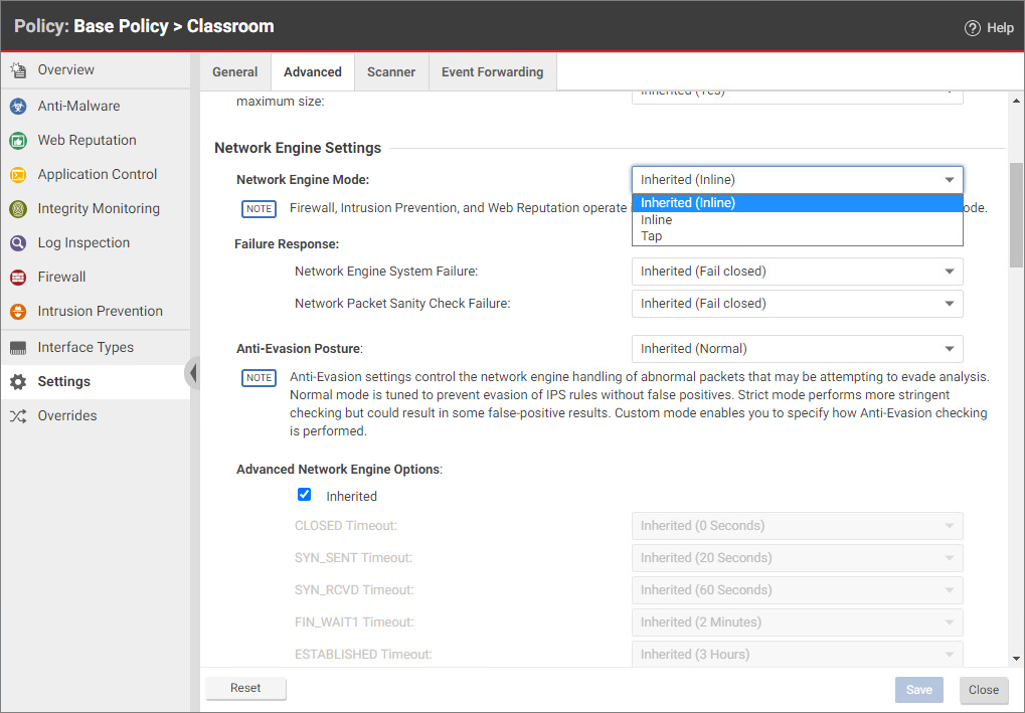
Firewall、Intrusion Prevention 與 Web Reputation 模組共用 Deep Security 網路引擎。此引擎會決定要允許或封鎖封包。對 Firewall 與 Intrusion Prevention 模組而言,此引擎會檢查封包是否符合通訊協定要求,並確認每個封包均通過 Firewall 與 Intrusion Prevention 規則。此引擎有下列兩種運作模式。
Tap Mode
在 Tap Mode 下,啟用的 Firewall 或 Intrusion Prevention 模組仍會處理流量,但偵測到問題時不會丟棄封包或中斷連線。除了記錄事件以外,Tap Mode 不會提供防護,因此適合在不干擾流量的情況下測試規則。
Inline Mode
在 Inline Mode 下,封包串流會直接通過 Deep Security 網路引擎。所有規則都會先套用至網路流量,再將流量傳送至通訊協定堆疊。
提示
部署 Firewall 規則前,建議先在 Tap Mode 下測試,確認規則符合預期後再切換至 Inline Mode。在 Tap Mode 下不必將規則動作設為 Log Only;若要直接在 Inline Mode 下測試,則應先將規則設為 Log Only。這樣可在不實際封鎖流量的情況下預覽規則效果,避免必要流量遭到封鎖而使電腦無法存取。
分析順序
Deep Security network driver 攔截網路流量後,會依序執行多個層次的分析,再將流量傳送至應用程式。
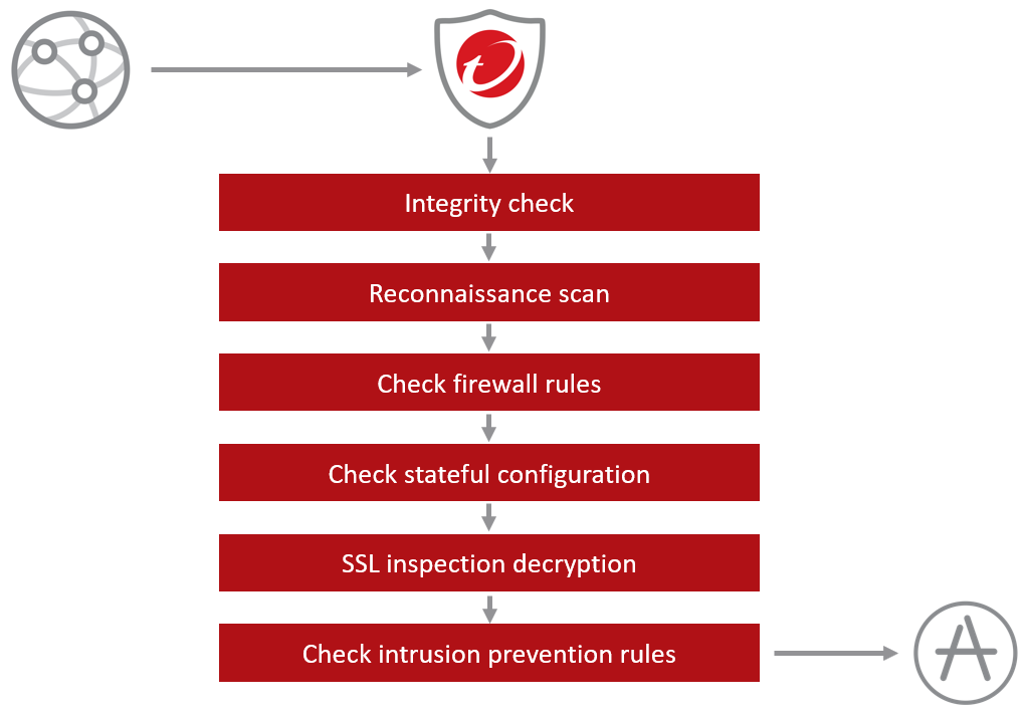
Integrity Check
流量分析的第一個步驟會驗證封包格式是否有效,並確認封包適合進一步分析。格式不正確的封包會偏離通訊協定要求,因此可在這個階段偵測下列攻擊:
- Tiny fragment
- Overlapping fragment
- Teardrop
- Ping-of-death(POD)
Reconnaissance Scan
您可以設定 Firewall 模組偵測可能的 Reconnaissance Scan,並將來源 IP 位址的流量封鎖一段指定時間,以協助防範攻擊。使用 Block Traffic 設定偵測到 Reconnaissance Scan 後要封鎖 IP 位址的分鐘數。
| 掃瞄類型 | 說明 |
|---|---|
| Computer OS Fingerprint Probe | Deep Security Agent 會識別並回應針對 TCP 通訊協定堆疊進行的作業系統指紋探測。 |
| Network or Port Scan | Deep Security Agent 會識別並回應網路或連接埠掃瞄。 |
| TCP Null Scan | Deep Security Agent 會拒絕未設定任何旗標的封包。 |
| TCP SYNFIN Scan | Deep Security Agent 會拒絕只設定 SYN 與 FIN 旗標的封包。 |
| TCP Xmas Scan | Deep Security Agent 會拒絕只設定 FIN、URG 與 PSH 旗標,或旗標值為 0xFF 的封包。 |
針對每一種掃瞄類型,您可以啟用 Notify DSM Immediately,讓 Deep Security Agent 在偵測到攻擊或探測時立即將資訊傳送至 Deep Security Manager,並觸發警示。
Check Firewall Rules
除了符合 Bypass 規則的流量以外,Firewall 規則會在這個階段套用。Firewall 模組會依規則所定義的特徵過濾流量。
Check Stateful Configuration
Deep Security 的 Stateful Firewall 機制會根據歷史流量、TCP 與 IP 標頭值是否正確,以及 TCP 連線狀態轉換來分析每個封包。對 UDP 與 ICMP 等無狀態通訊協定,系統會根據歷史流量分析實作類 Stateful 機制:
- 靜態 Firewall 規則允許封包通過後,才會將封包送至 Stateful 程序。
- 系統會判斷封包是否屬於現有連線。
- 系統會檢查 TCP 標頭,例如序號與旗標組合是否正確。
SSL Inspection Decryption
如果封包屬於 SSL 連線,network driver 會解密流量,讓 Intrusion Prevention 能夠進行分析。管理員必須提供相關金鑰,才能解密流量。
Check Intrusion Prevention Rules
最後,Intrusion Prevention 模組會檢查封包的承載內容,找出惡意指令及其他未經授權的內容。