Intrusion Prevention 模組
Intrusion Prevention 模組
Intrusion Prevention 模組可保護電腦免受針對已知弱點及零時差弱點的攻擊,也能防範 SQL 資料隱碼攻擊(SQL Injection)、跨網站腳本攻擊(XSS),以及其他針對 Web 應用程式弱點的攻擊。
Firewall 模組主要檢查網路層及傳輸層的封包控制資訊,例如來源、目的地與通訊協定;Intrusion Prevention 模組則依據 Intrusion Prevention 規則,分析工作階段與應用層資料,以及封包的承載內容與順序,判斷流量中是否含有惡意內容。如果封包承載內容符合規則的比對條件,系統便會捨棄封包或重設連線。
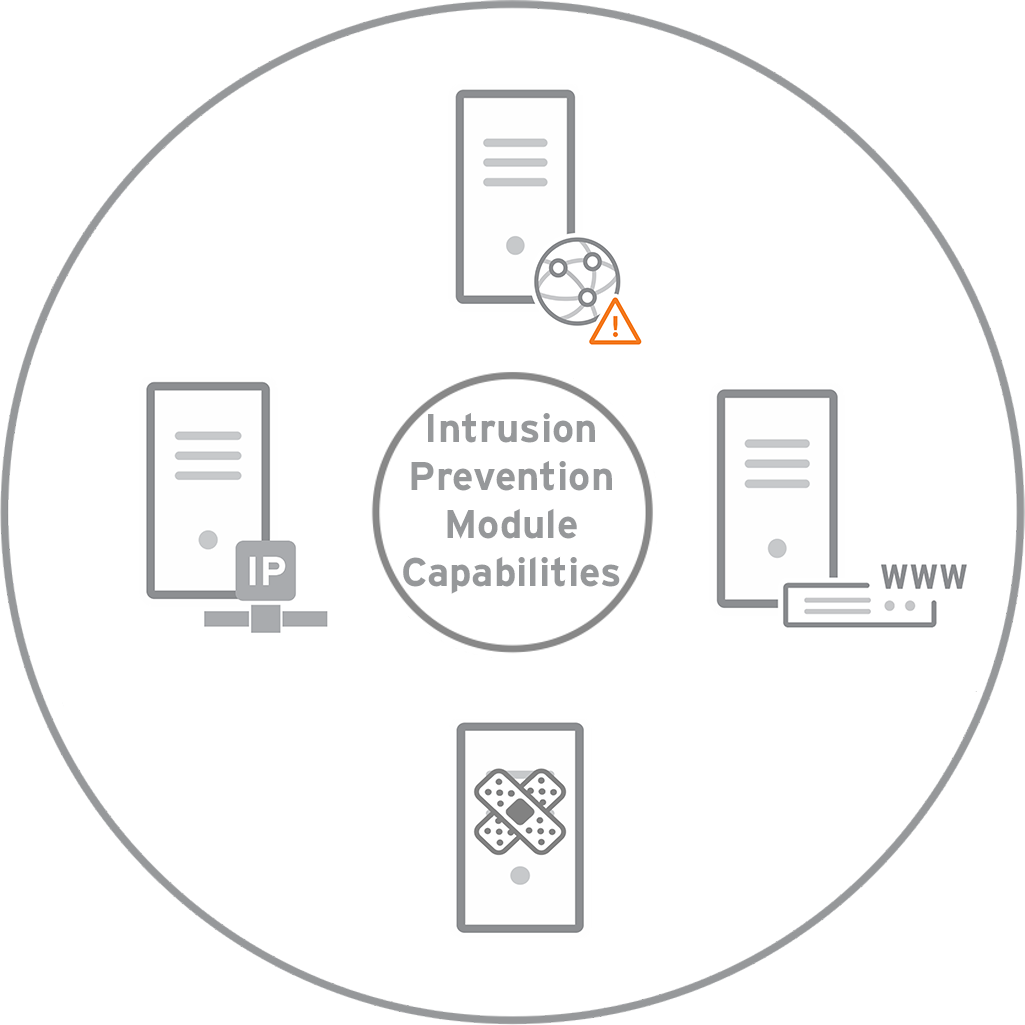
Intrusion Prevention 模組透過下列功能保護伺服器:
- 虛擬修補(Virtual Patching)
- 偵測可疑的網路活動
- 透過通訊協定控制封鎖流量
- 保護 Web 應用程式
透過通訊協定控制封鎖流量
點對點聊天程式等通訊應用程式會使用特定且可辨識的通訊協定。Intrusion Prevention 規則可以識別使用這些通訊協定的封包,並封鎖相關應用程式的流量。例如,您可以使用這類規則封鎖 Skype 或檔案分享工具所產生的流量。
虛擬修補
Intrusion Prevention 規則可以捨棄企圖利用應用程式或作業系統未修補弱點的流量。在原廠修補程式尚未提供,或仍在測試及部署期間,虛擬修補可先行保護主機,降低未能及時套用修補程式所帶來的風險。套用相關修補程式並確認該弱點已獲得修補後,即可安全地解除指派對應的 Intrusion Prevention 規則。
虛擬修補不能取代定期安裝系統與應用程式的安全性更新,或將作業系統及應用程式升級至受支援版本。若伺服器套用大量 Intrusion Prevention 規則,也可能影響系統效能。
保護 Web 應用程式
Intrusion Prevention 提供可封鎖常見 Web 應用程式弱點攻擊的規則,例如跨網站腳本攻擊(XSS)及 SQL 資料隱碼攻擊(SQL Injection)。
偵測可疑的網路活動
Intrusion Prevention 規則可以偵測可能與勒索軟體或遠端存取有關的可疑活動,以及不符合通訊協定規格的流量。Deep Security Agent 也能偵測封包片段、缺少旗標的封包及其他類似異常。