Recommendation Scan
Recommendation Scan
Recommendation Scan 會掃瞄主機的作業系統版本、修補層級及已安裝的應用程式,並將結果與 Deep Security 資料庫中的規則比對,判斷哪些規則適合指派給該主機。這項功能可協助您掌握主機現有的弱點,減少設定防護時所需的猜測。
[!note]
Recommendation Scan 是建立規則清單的良好起點,但無法識別所有重要規則,也不是所有建議都能自動實作。請參閱 管理及執行 Recommendation Scan,了解掃瞄限制、需要手動套用的其他規則及自動實作的例外情況。
執行 Recommendation Scan
從 Computers 清單執行
若要執行依要求的 Recommendation Scan,請在 Deep Security Manager Web 主控台的 Computers 清單中,以滑鼠右鍵點擊目標電腦,再選取 Actions > Scan for Recommendations。
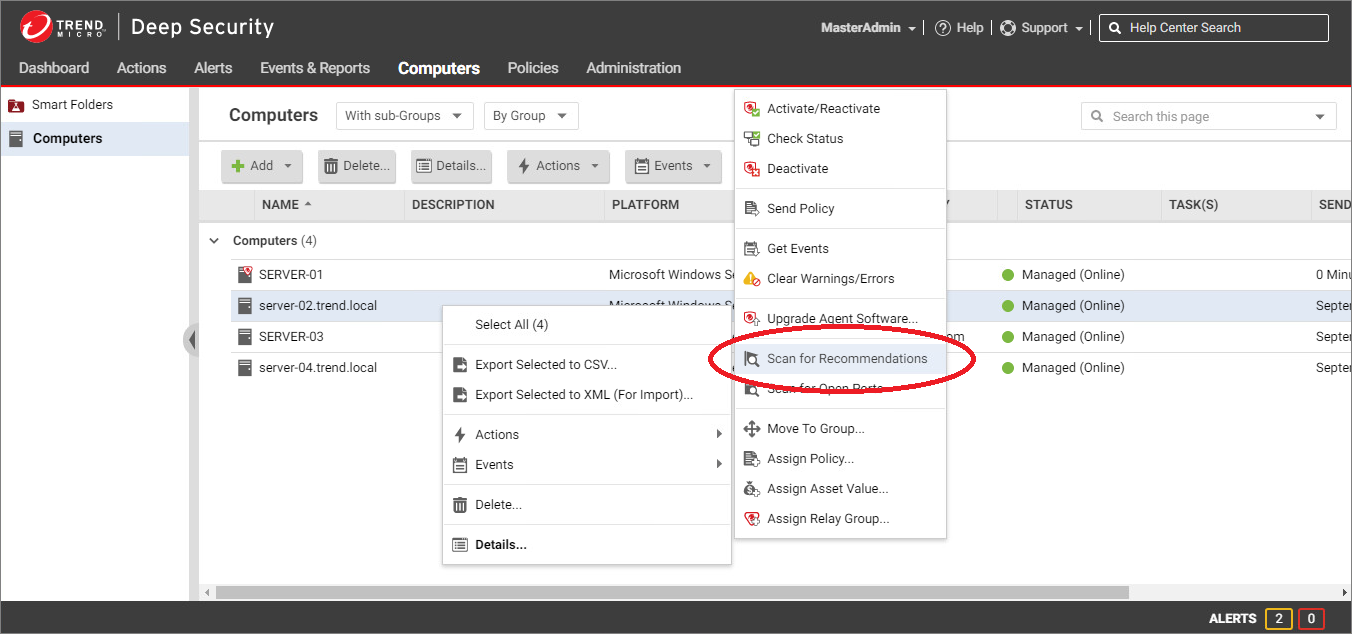
從 Computer 編輯器執行
您也可以從伺服器的 Computer 編輯器啟動 Recommendation Scan。
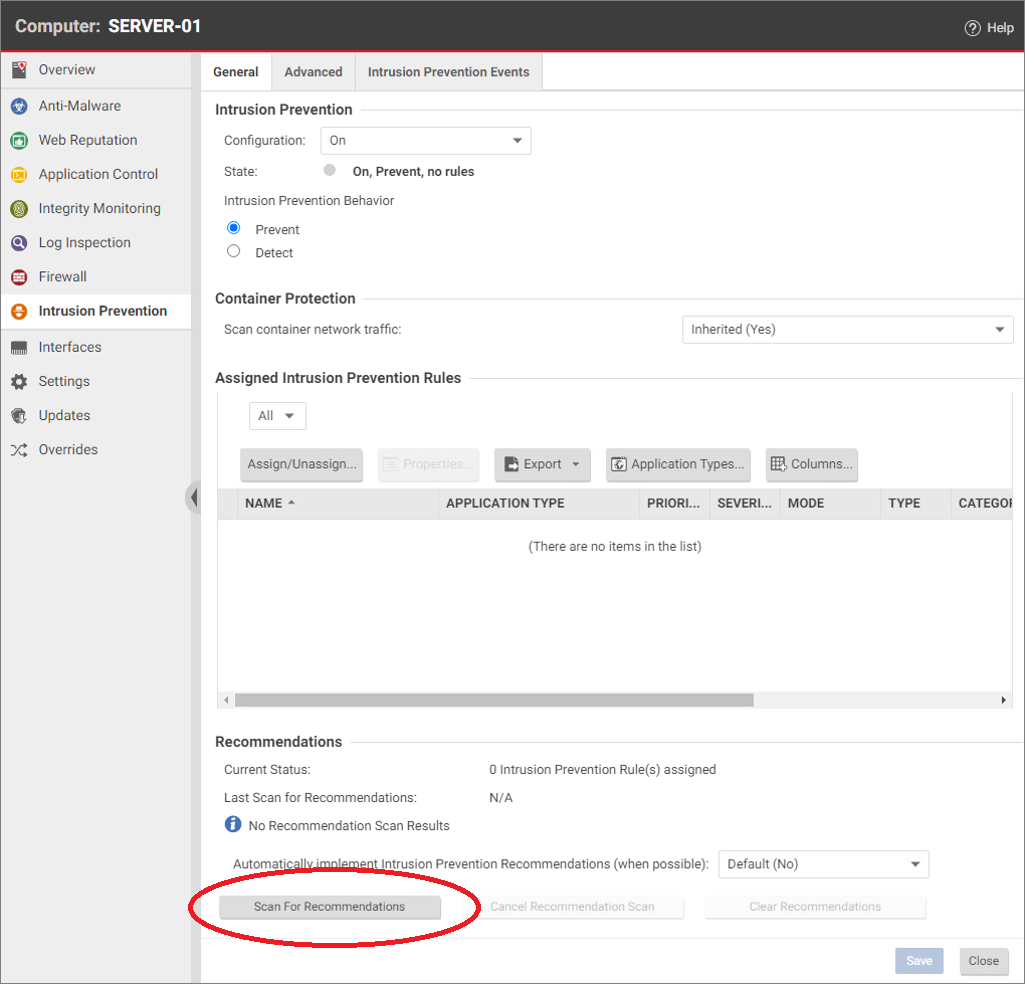
查看工作進度
掃瞄期間,Computers 清單中的 Task 欄會顯示 Scanning for Recommendations,頁面左下角也會顯示進度提示。

將建議規則套用至電腦
Recommendation Scan 所建議的規則可以手動或自動指派給電腦。
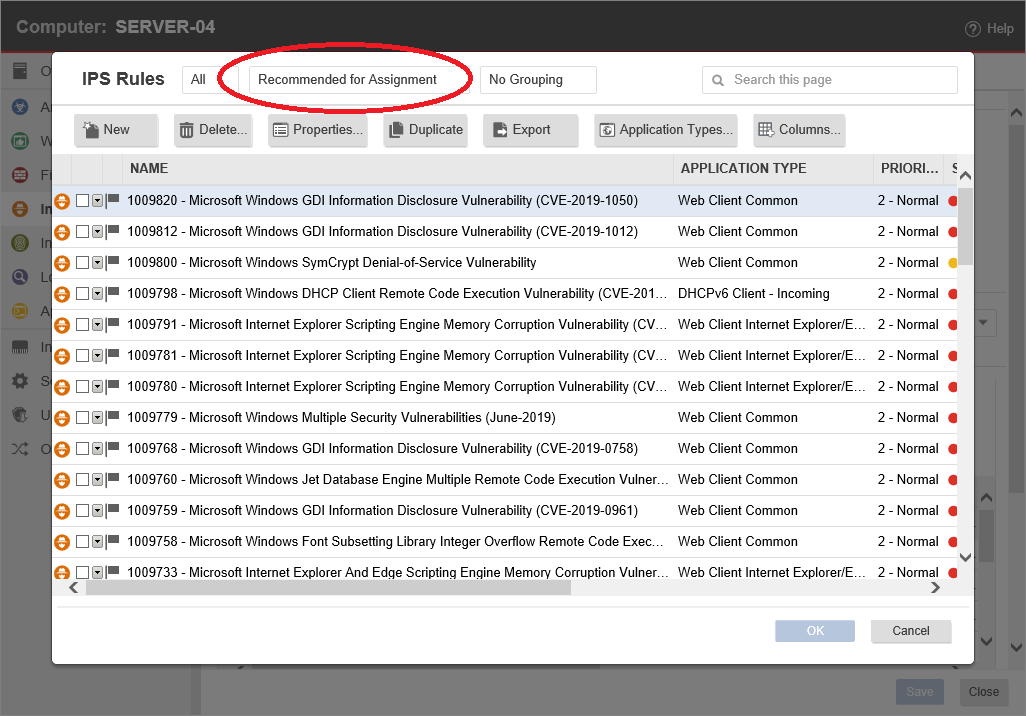
若要手動套用規則,請等待 Recommendation Scan 完成,再於 Computer 編輯器的 General 分頁點擊 Assign/Unassign...。從清單中選取 Recommended for Assignment,再選取要套用的個別規則。您也可以點擊類別名稱,只顯示該類別中的規則。
若要解除指派不再需要的規則,請從清單中選取 Recommended for Unassignment,再取消選取顯示的項目。
若要自動套用建議規則,請於 General 分頁將 Automatically implement Intrusion Prevention Recommendations (when possible) 設為 Yes。
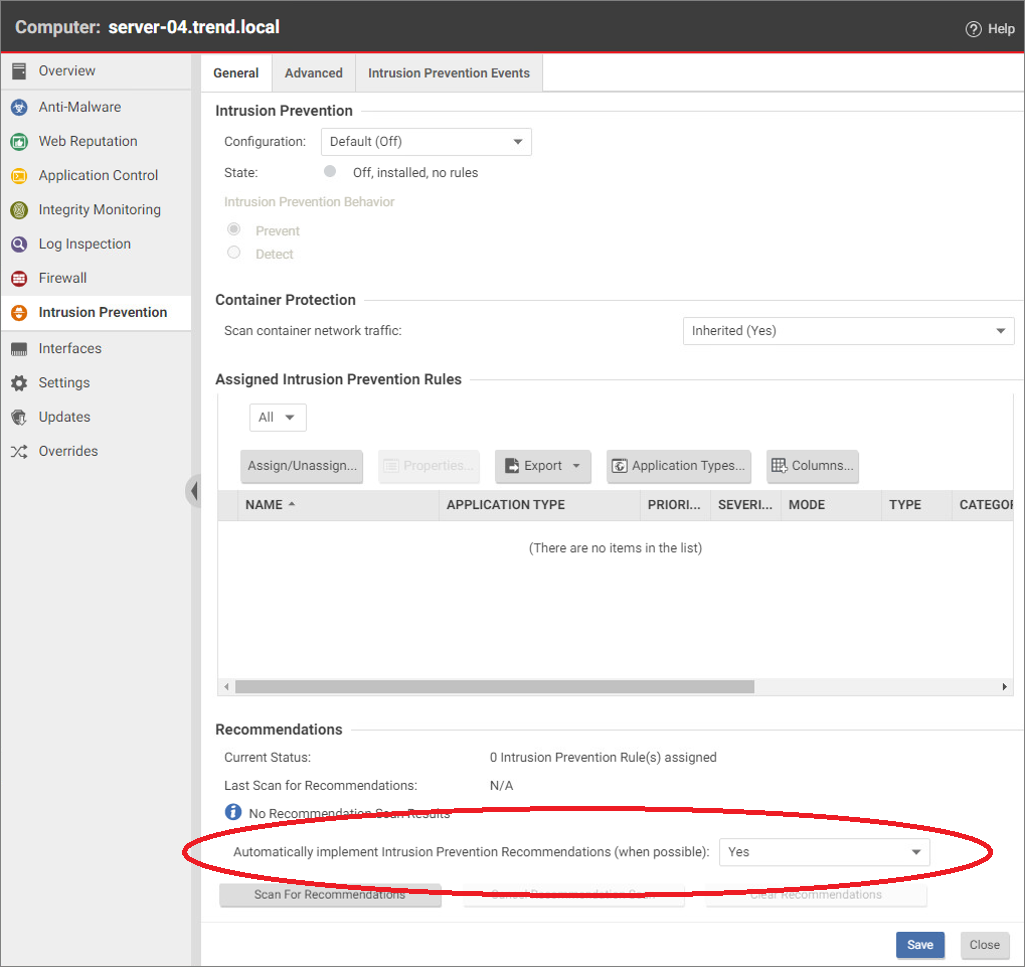
需要額外設定、遭到排除、受使用者覆寫、受策略階層限制,或可能造成誤判的規則,不一定能自動實作。
直接指派給電腦的規則可能覆寫 Base Policy 或已指派策略的設定。若在大量電腦上分別管理這些規則,後續維護可能較為繁瑣。
Ongoing Recommendation Scans
您可以設定 Ongoing Recommendation Scans 定期自動執行。持續執行掃瞄可在發現新弱點時加入新的建議規則,也能在套用軟體修補程式或移除軟體後,找出不再需要的舊規則。
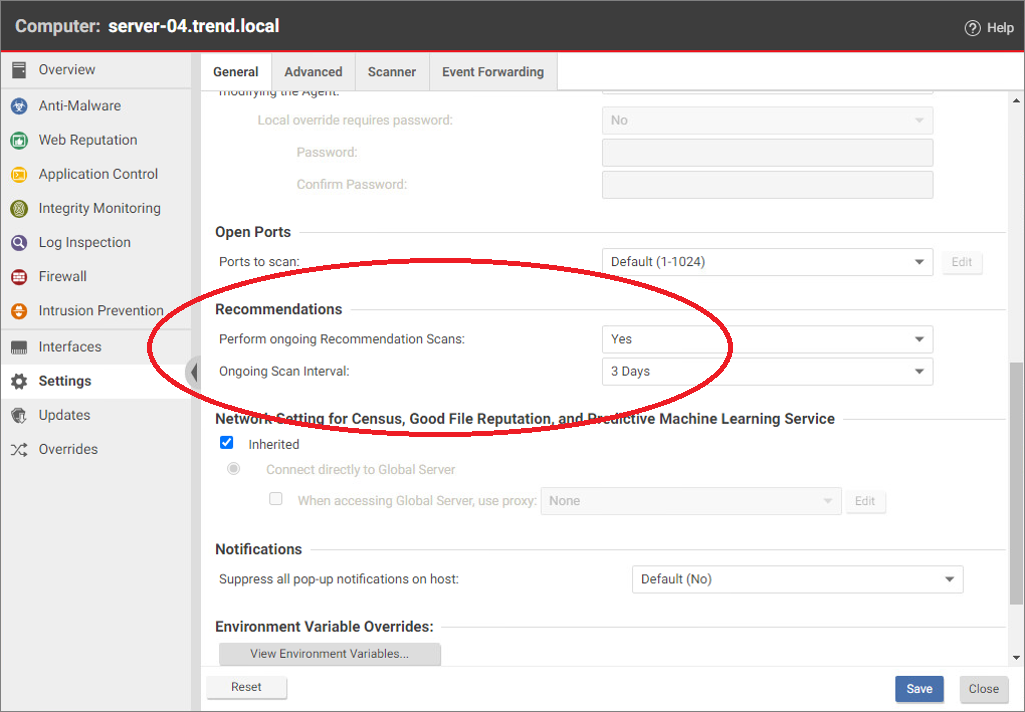
透過策略套用建議規則
當 Recommendation Scan 在使用某項策略的電腦上完成後,建議規則也會出現在該策略的 Recommended for Assignment 清單中。若您在策略層級接受建議,規則便會套用至所有使用該策略的電腦,而不需要逐一直接指派給每個 Deep Security Agent。
大型環境建議透過策略集中管理 Recommendation Scan 結果,以簡化維護。請為 Windows 與 Linux 電腦建立不同的掃瞄策略,避免把只適用於特定平台的規則套用至其他平台。套用建議前仍應確認同一策略中的電腦具有相近的軟體及防護需求。