Application Control
Application Control
概觀
Application Control 模組會管理並追蹤新增或變更的軟體,使攻擊面保持明確且受控。啟用此模組後,Deep Security Agent 會建立目前安裝於伺服器上的軟體清單。不在清單中的應用程式嘗試執行時,系統會依設定的執行模式決定允許或封鎖該程式。
偵測可執行軟體
Application Control 可偵測多種形式的可執行軟體,包括:
- 使用者安裝但不需要或未經核准的軟體
- 新增的 PHP 網頁、Python 指令碼或 Java 應用程式
- 未依排程執行的自動更新
- 可能屬於零時差惡意程式的未知可執行檔
Application Control 會把不在核准軟體清單中的新增或更新軟體視為未經核准的軟體變更。遇到未經辨識的軟體時,系統會依執行模式決定處理方式:
- 在封鎖模式下,只有清單中的軟體或具有 Allow 規則的軟體可以執行。
- 在允許模式下,新增或更新的軟體預設可以執行;如果在 Application Control 事件中發現不需要的應用程式,則可建立 Block 規則,防止其後續執行。
Application Control 的目的在於控制軟體是否獲准執行,而不是直接判定未知程式是否為惡意程式。
在 Windows 電腦上,Application Control 會追蹤本機檔案系統中的變更,但不會追蹤網路位置、CD/DVD 光碟機或 USB 裝置上的軟體。遠端檔案系統中的軟體不會自動加入清單,即使啟用 Maintenance Mode 也不例外,必須視需要另外加入。
進行已排定的軟體更新時,請使用 Maintenance Mode。此模式允許更新所建立或變更的軟體加入清單,同時繼續封鎖已有 Block 規則的軟體。
Application Control 適合軟體狀態相對穩定、更新不頻繁的伺服器。對於會持續自行產生可執行檔的 Web 或郵件伺服器,以及經常大量變更軟體的工作站或伺服器,啟用前應先評估是否適用。
建立軟體清單
啟用 Application Control 後,Deep Security Agent 會掃瞄目前安裝的軟體,並建立初始軟體清單,作為判斷該電腦上哪些軟體可正常執行的依據。清單中的軟體都會視為已知並允許執行。不同於會監控各類物件的 Integrity Monitoring,Application Control 在建立清單及監控變更時只處理軟體檔案。
軟體類型包括:
編譯完成的二進位檔與程式庫
- Windows 應用程式及系統檔,例如
*.exe、*.com、*.dll、*.sys - Linux 共用物件及其他二進位檔,例如
*.so - Java 位元組碼及封裝檔,例如
*.class、*.jar、*.war、*.ear
指令碼與動態解譯的應用程式
- PHP、Python 及 shell 指令碼
- Windows PowerShell 與批次檔
- Windows 專用指令碼,例如
*.wsf、*.vbs、*.js
Application Control 會依副檔名判斷檔案是否為指令碼。在 Linux 上,任何具有執行權限的檔案也會視為指令碼。Application Control 不會將 .docx 等一般文件視為可執行軟體,因此這些檔案不在評估範圍內。
Deep Security Agent 會持續監控軟體檔案的磁碟寫入活動及執行嘗試,並可監控由 root 或 Administrator 帳戶安裝的軟體。Deep Security Agent 11 及更新版本會以檔案的 SHA-256 雜湊與檔案大小,判斷該檔案是新加入的軟體,還是既有軟體已經變更。由於規則不依賴檔案名稱或路徑,即使檔案重新命名或移動,同一規則仍可繼續套用。
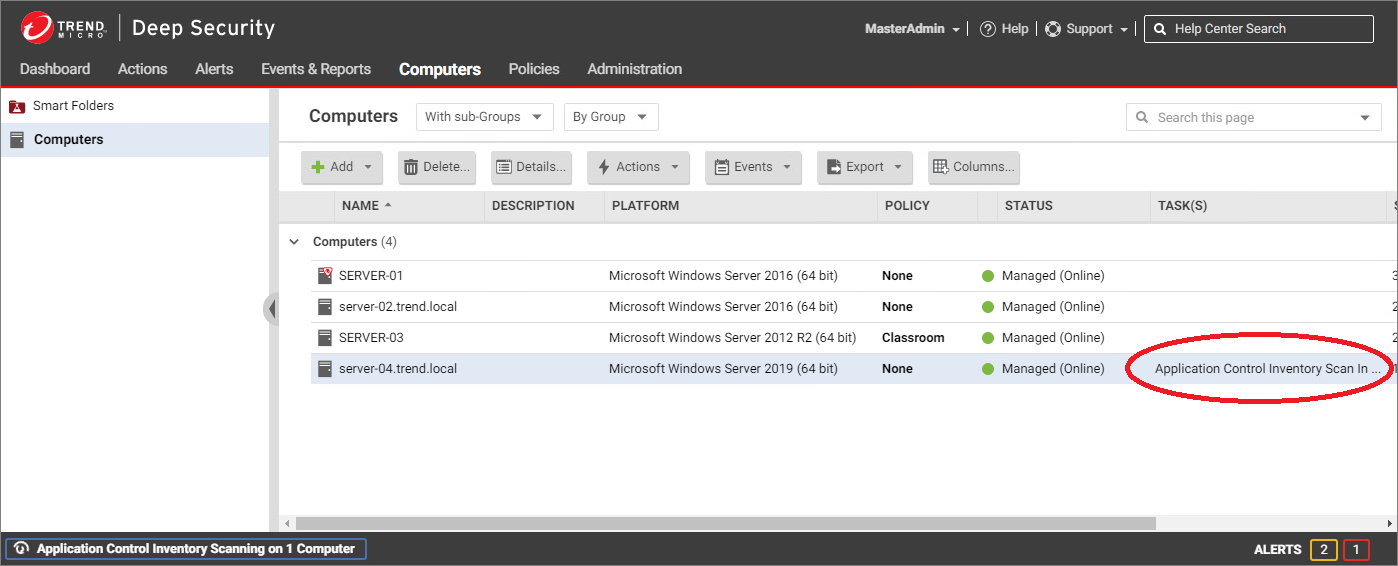
在策略或電腦設定中啟用 Application Control 後,Deep Security Agent 會在下次與 Deep Security Manager 通訊時開始建立軟體清單。建立清單的時間取決於環境及安裝的軟體數量,可能超過 15 分鐘。軟體清單儲存在 Deep Security Agent 上,不會顯示於 Deep Security Manager。