透過 Threat and Exposure Management 排定優先順序並降低風險
透過 Threat and Exposure Management 排定優先順序並降低風險
學習目標
完成本單元後,您應能:
- 從風險因子與降低風險的目標,找出值得優先調查的事件。
- 說明漏洞指標、CVE 影響資訊與修補時間指標的用途。
- 為一項 CVE 整理修復、緩解與參考資料,形成可交接的處理建議。
情境:漏洞很多,如何安排下一批處理工作?
TrendAI Vision One 的 Threat and Exposure Management 將組織風險、受影響資產與處理措施連在一起。本單元練習從整體目標縮小到具體事件,再確認可用的修復與緩解方式。
請搭配文末互動示範。畫面中的分數、CVE 數量與日期屬於示範資料,處理建議應依實際環境重新核對。
一、先確認降低風險的目標
進入 Threat and Exposure Management,查看 Cyber Risk Index、風險因子與 Risk Reduction Measures。Account compromise、Vulnerabilities、System configuration 等分類,協助您辨識問題來源。
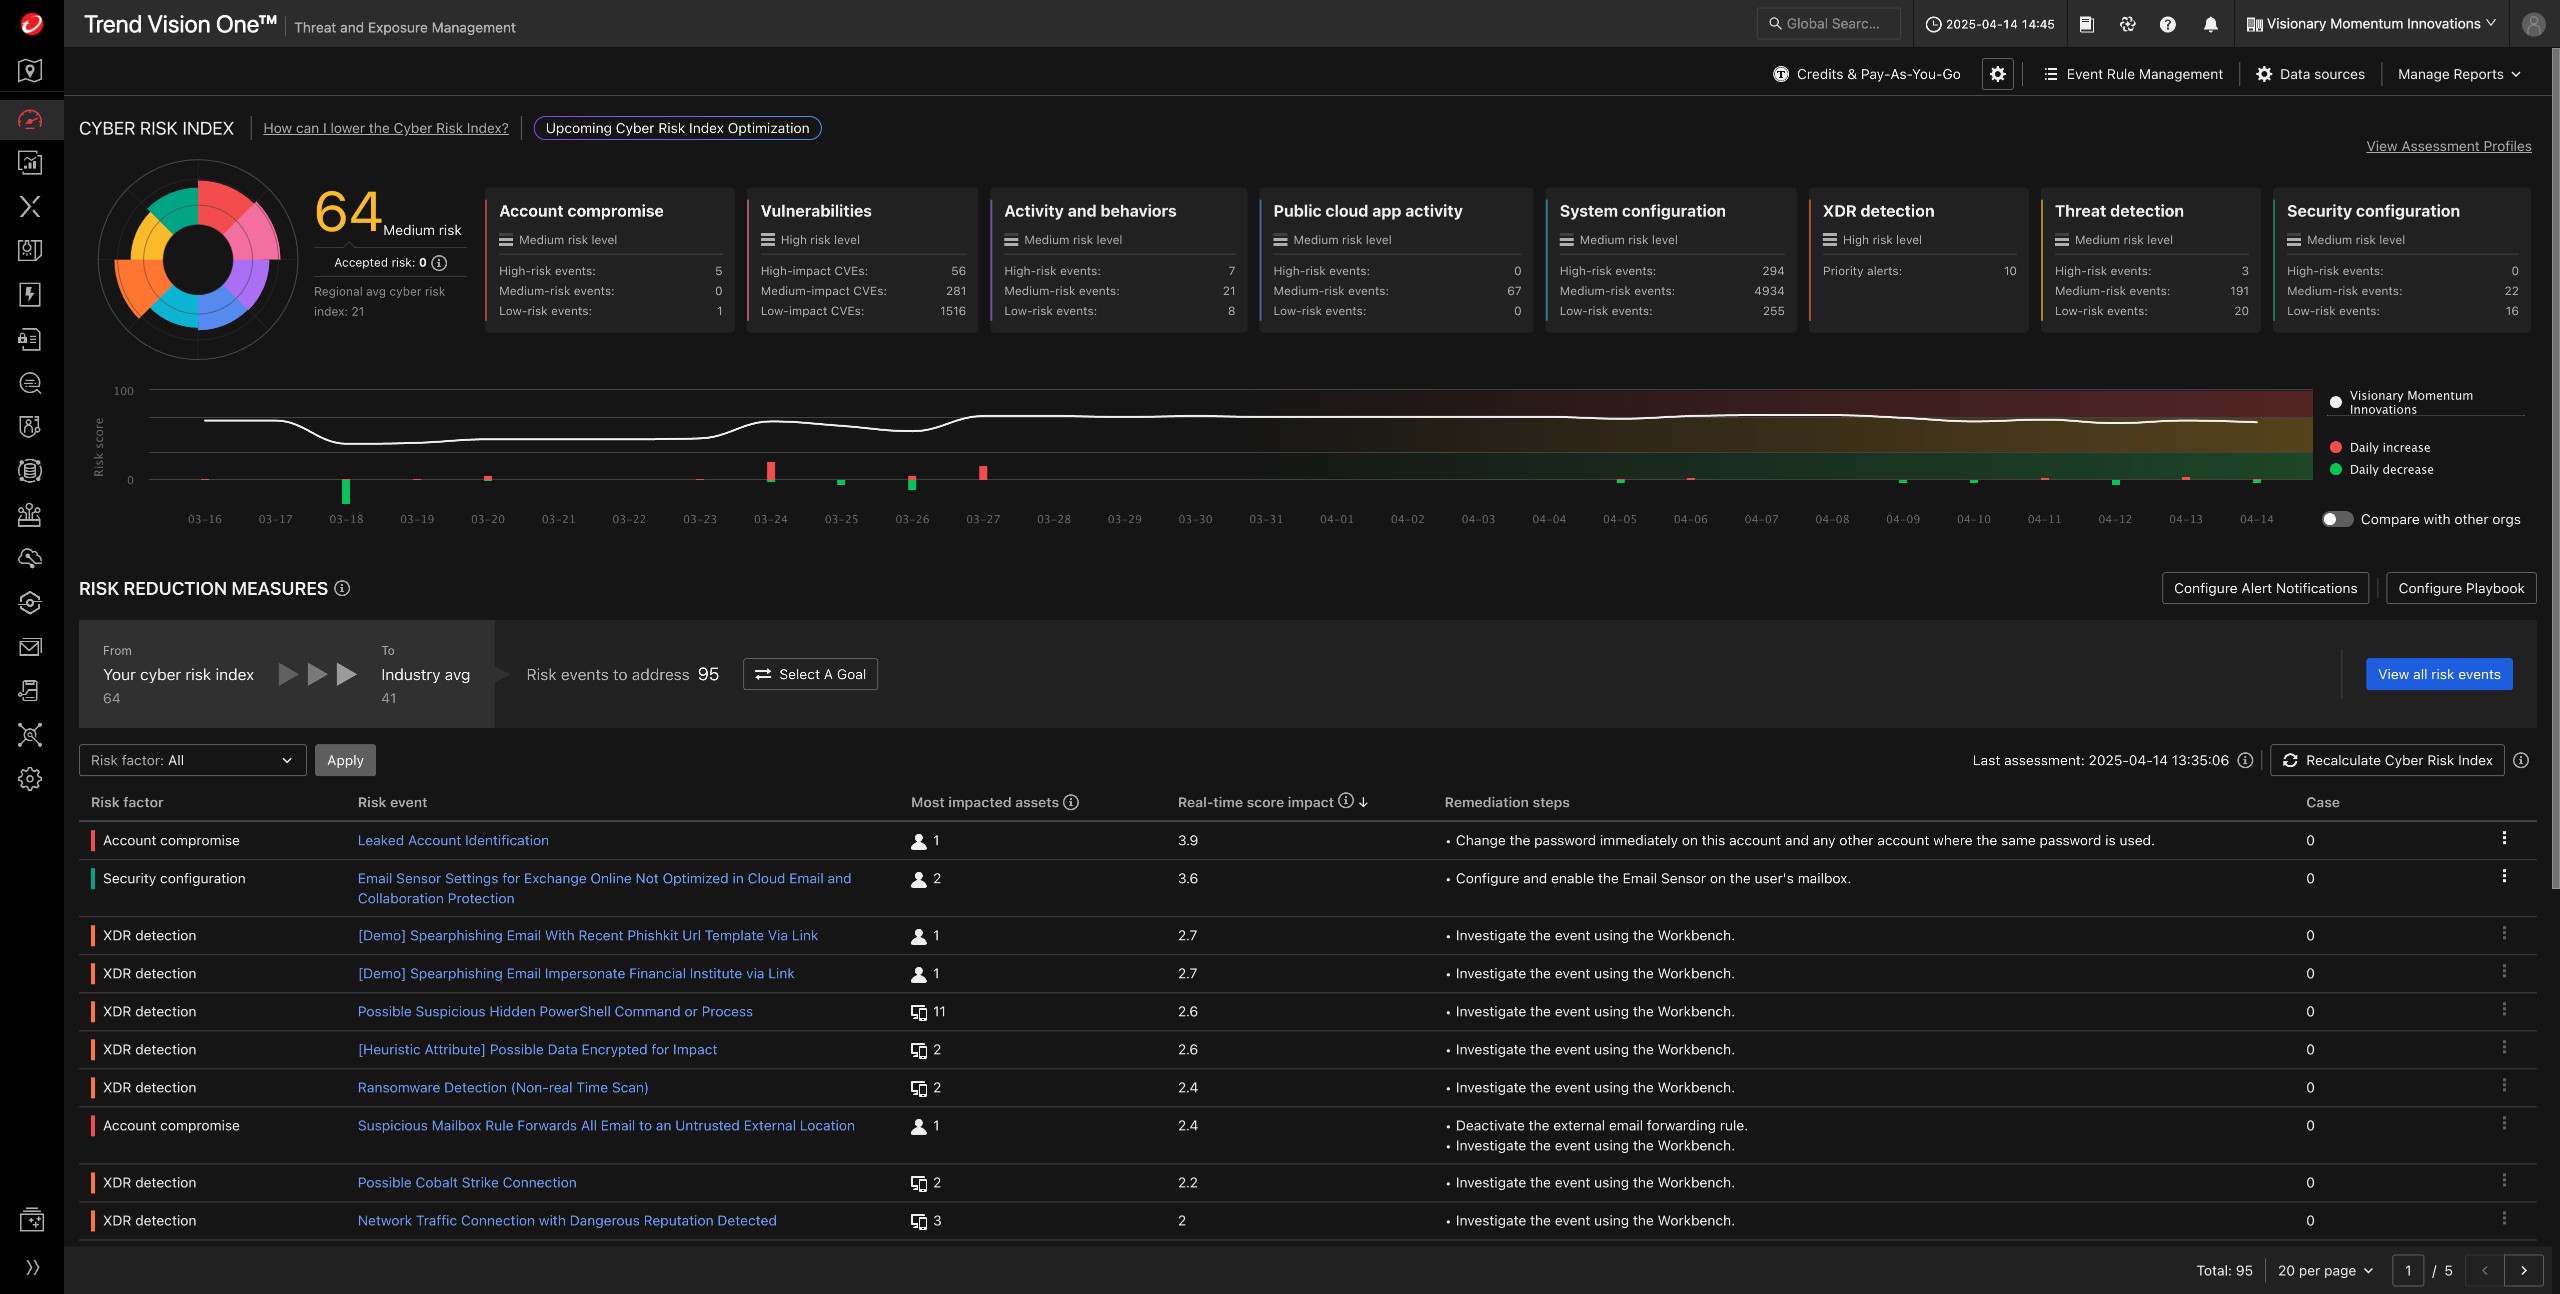
查看 Select a Goal,理解示範中的降低整體風險或自訂目標。目標提供處理方向,接著仍需逐筆確認事件、影響資產與建議步驟。
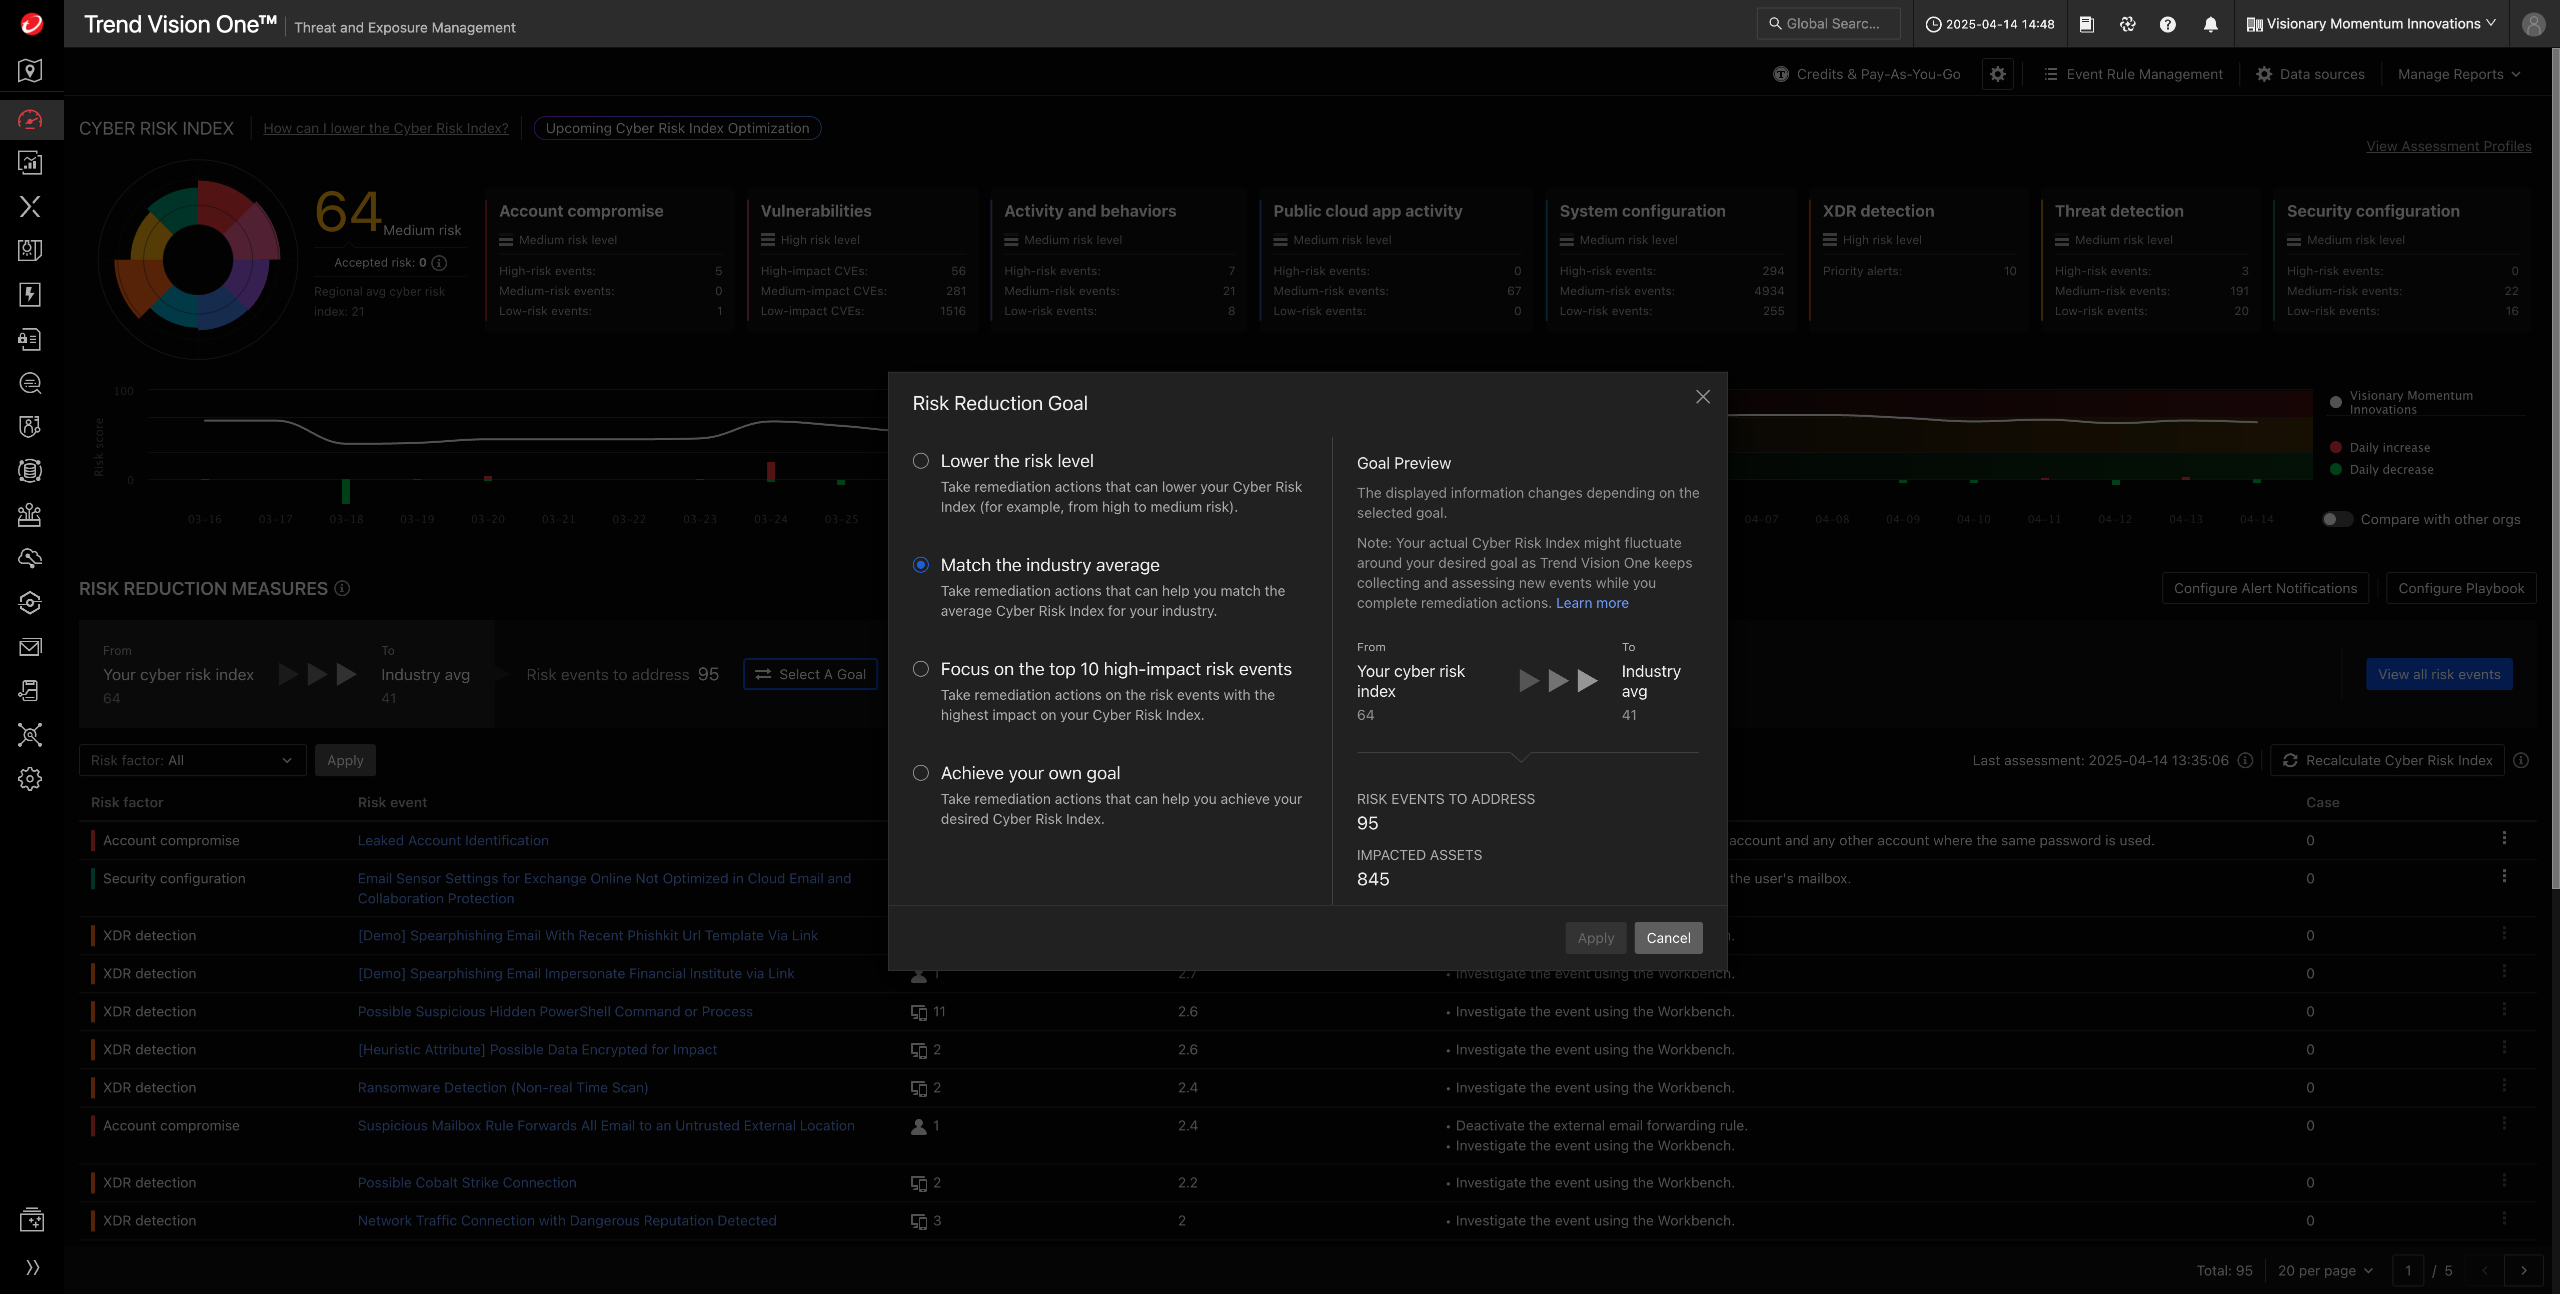
跟著做
選一個目標,從事件清單找出一筆相關事件,說明它為什麼值得優先調查。閱讀畫面提供的影響資訊,不自行假定完成一項措施就一定降低固定分數。
二、以 Vulnerabilities 聚焦漏洞問題
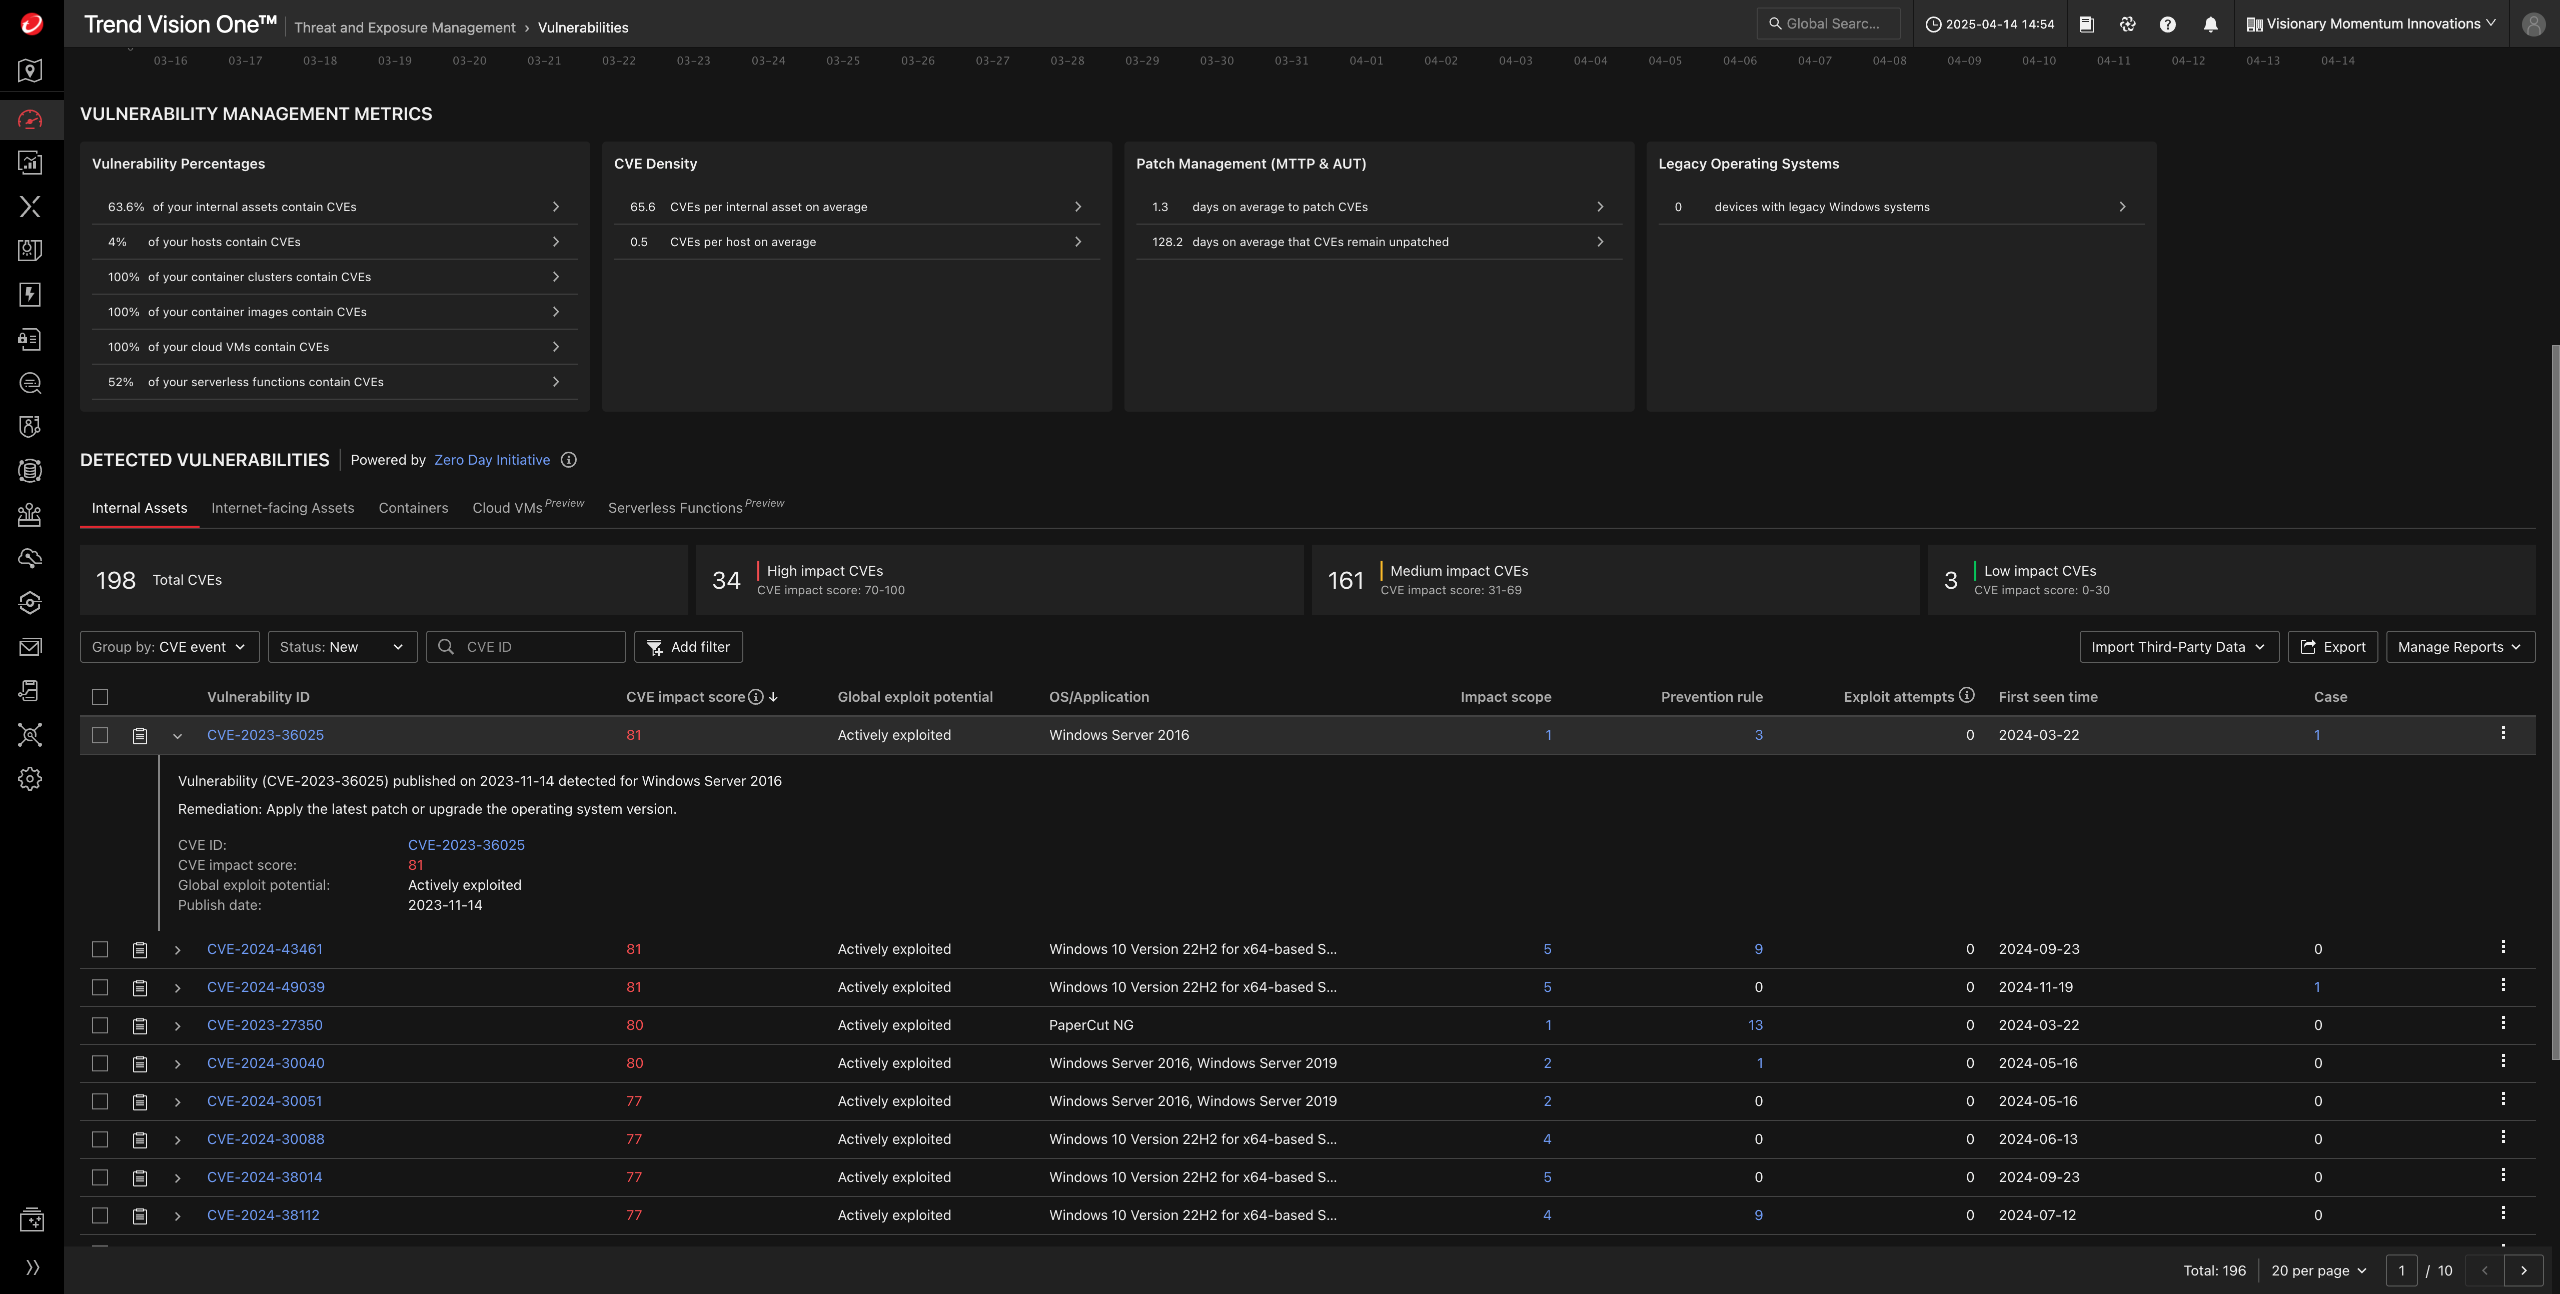
切換或篩選 Vulnerabilities,查看漏洞風險趨勢及 Vulnerability Management Metrics。
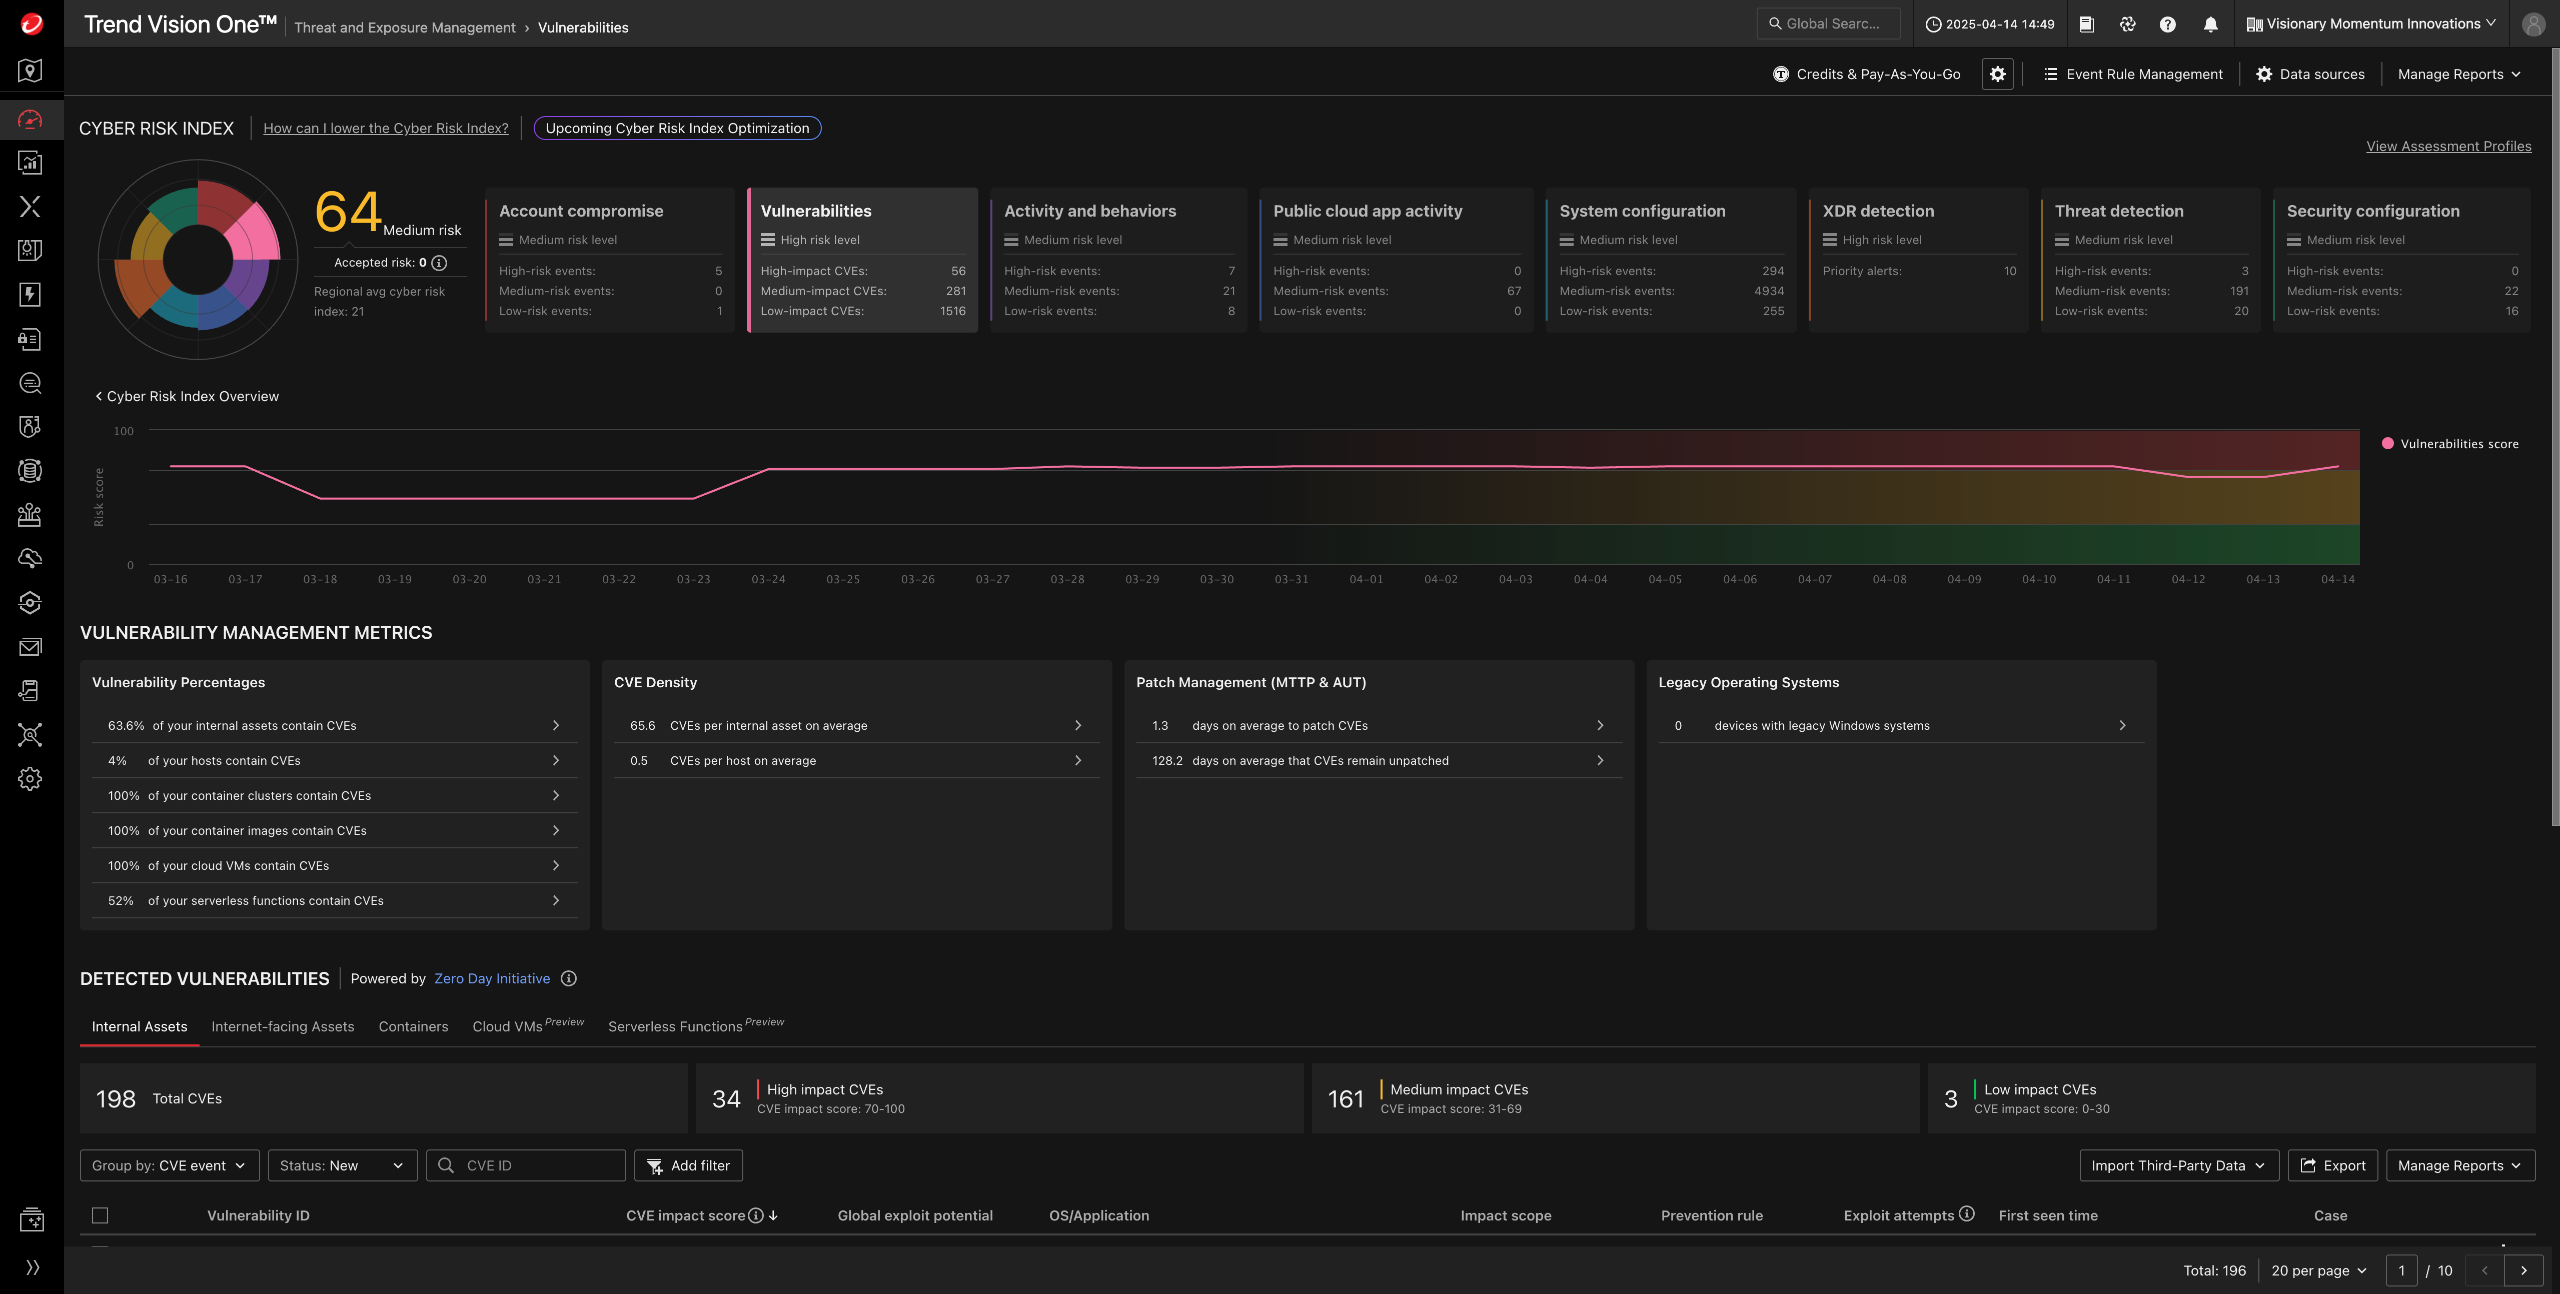
| 指標 | 閱讀時要回答的問題 |
|---|---|
| Vulnerability Percentage | 哪些資產類別有漏洞,涵蓋比例如何? |
| CVE Density | 示範顯示的每資產平均 CVE 情形如何? |
| Mean Time to Patch(MTTP) | 修補平均需要多少時間? |
| Average Unpatched Time(AUT) | 尚未修補的 CVE 平均維持多久? |
| Legacy Operating Systems | 是否有需要進一步確認的舊版作業系統? |
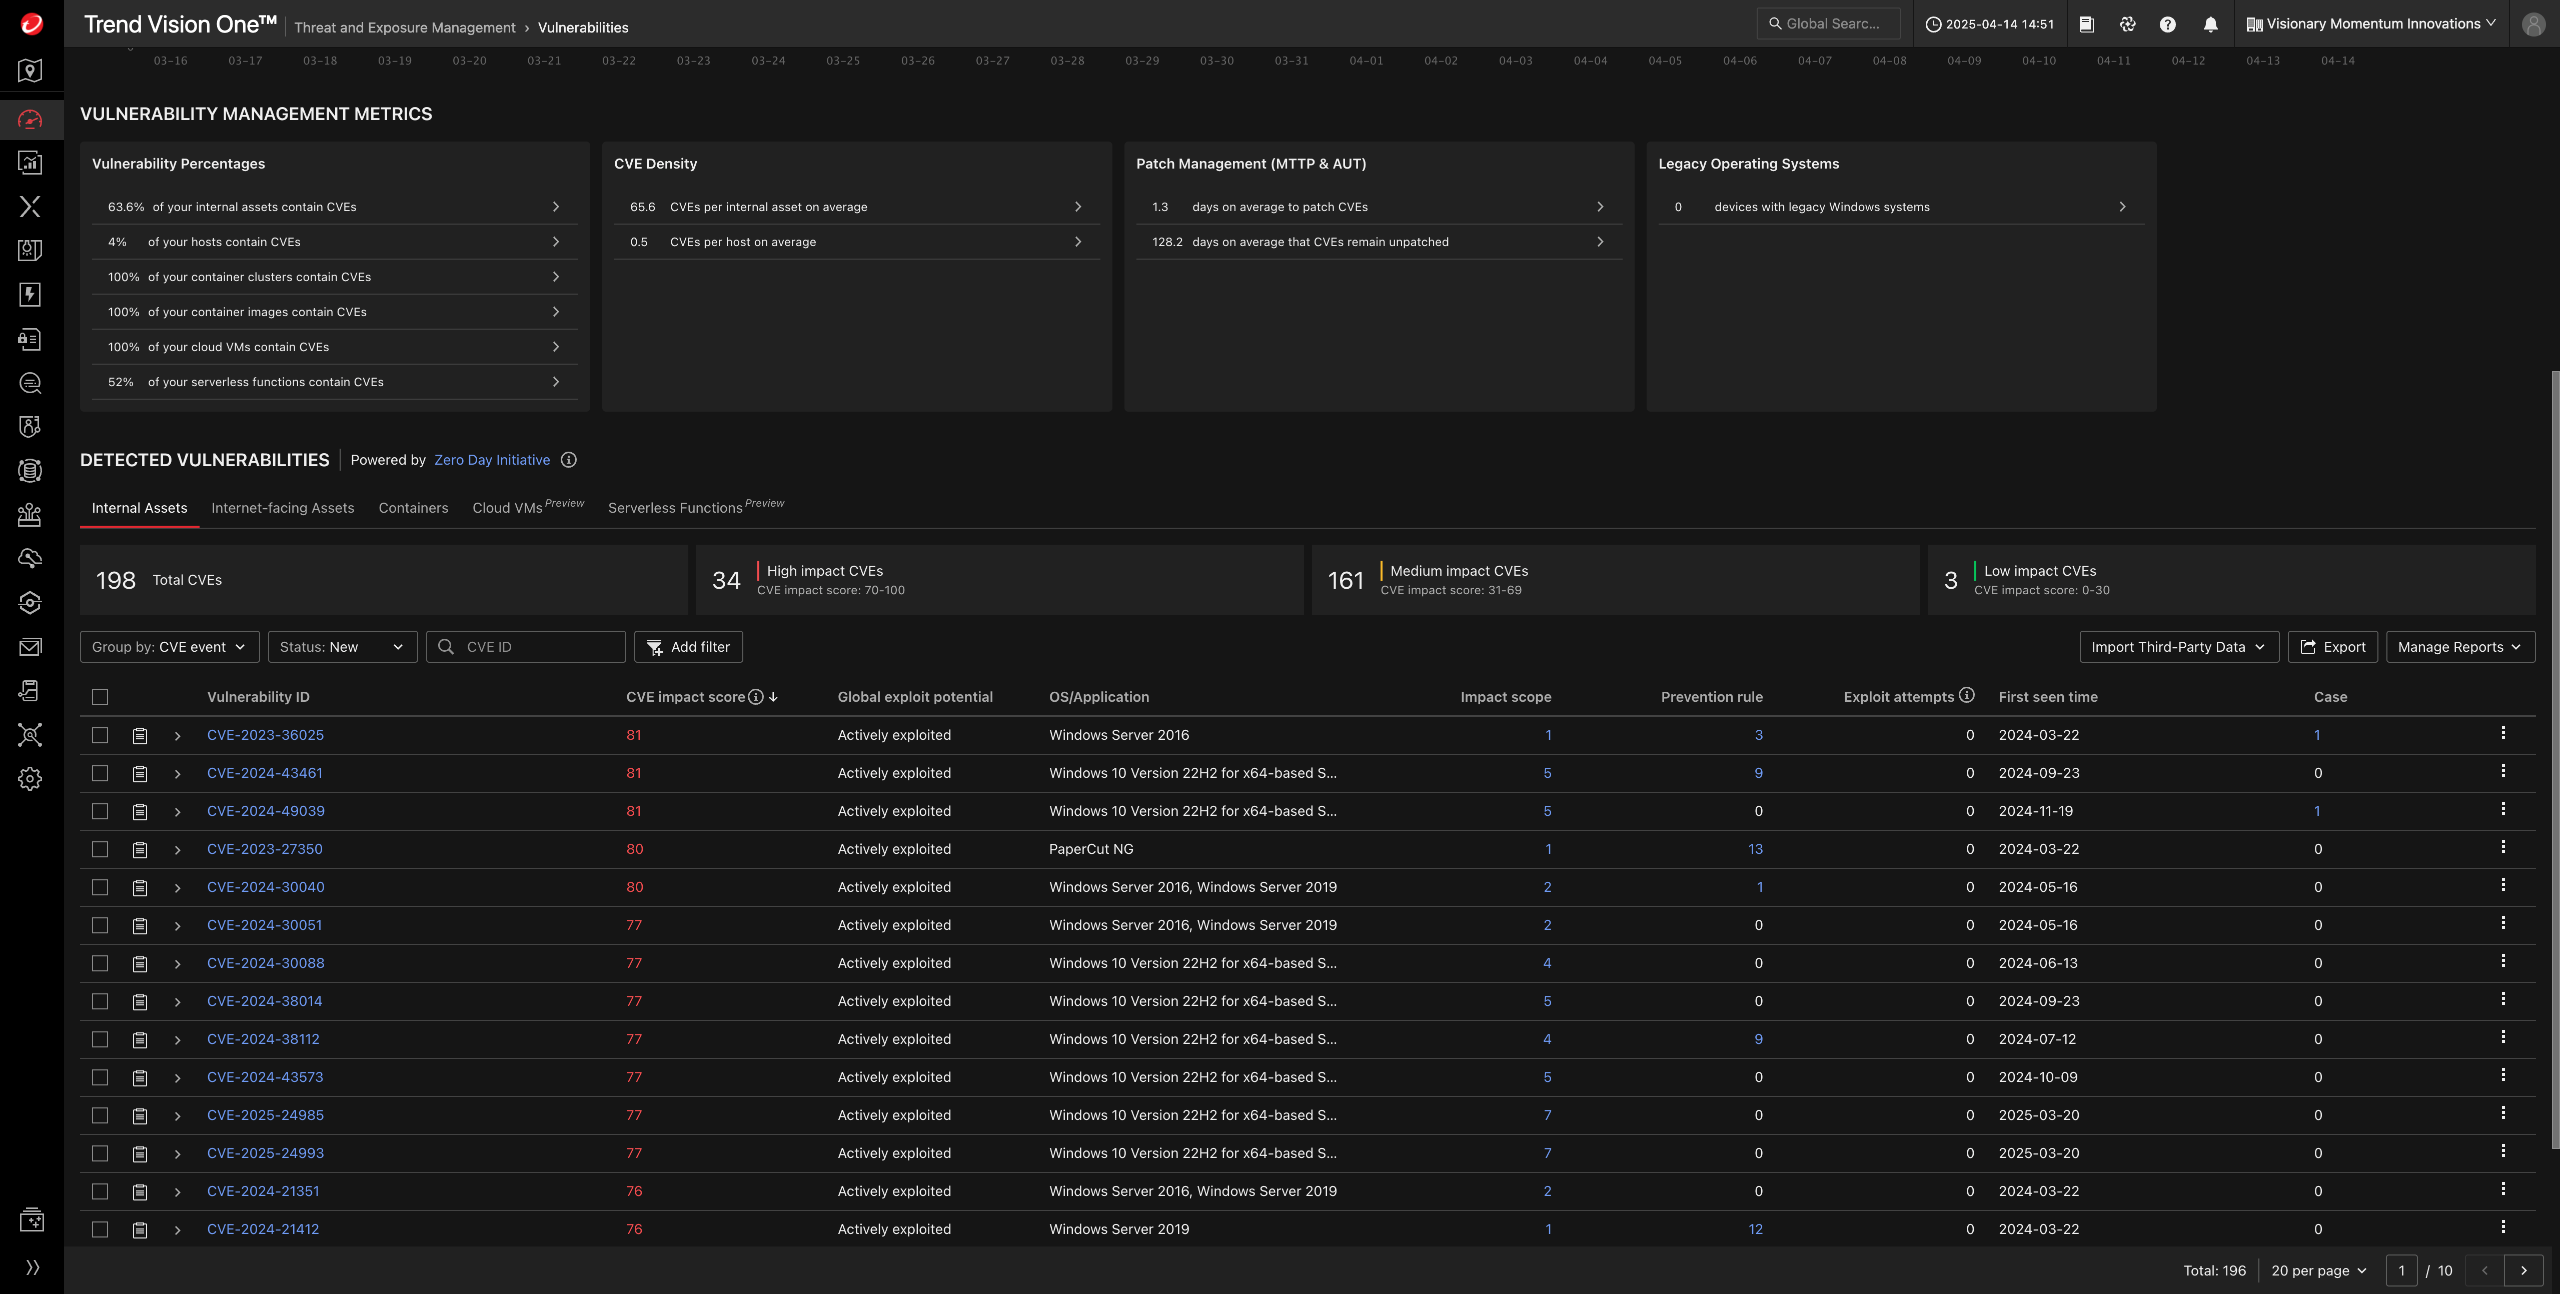
比較指標時,應確認資產類別、期間與資料範圍。CVE 數量描述問題規模,修補時間則反映處理進度;兩者共同提供管理線索。
跟著做
找出一項數量指標與一項時間指標,分別說明它們能支持什麼判斷,以及還需要哪些資料才能評估改善成效。
三、從清單深入查看一項 CVE
在 Detected Vulnerabilities 選取一項 CVE,展開其摘要,查看影響分數、受影響資產與相關資訊;再開啟 CVE ID 查看詳細資料。
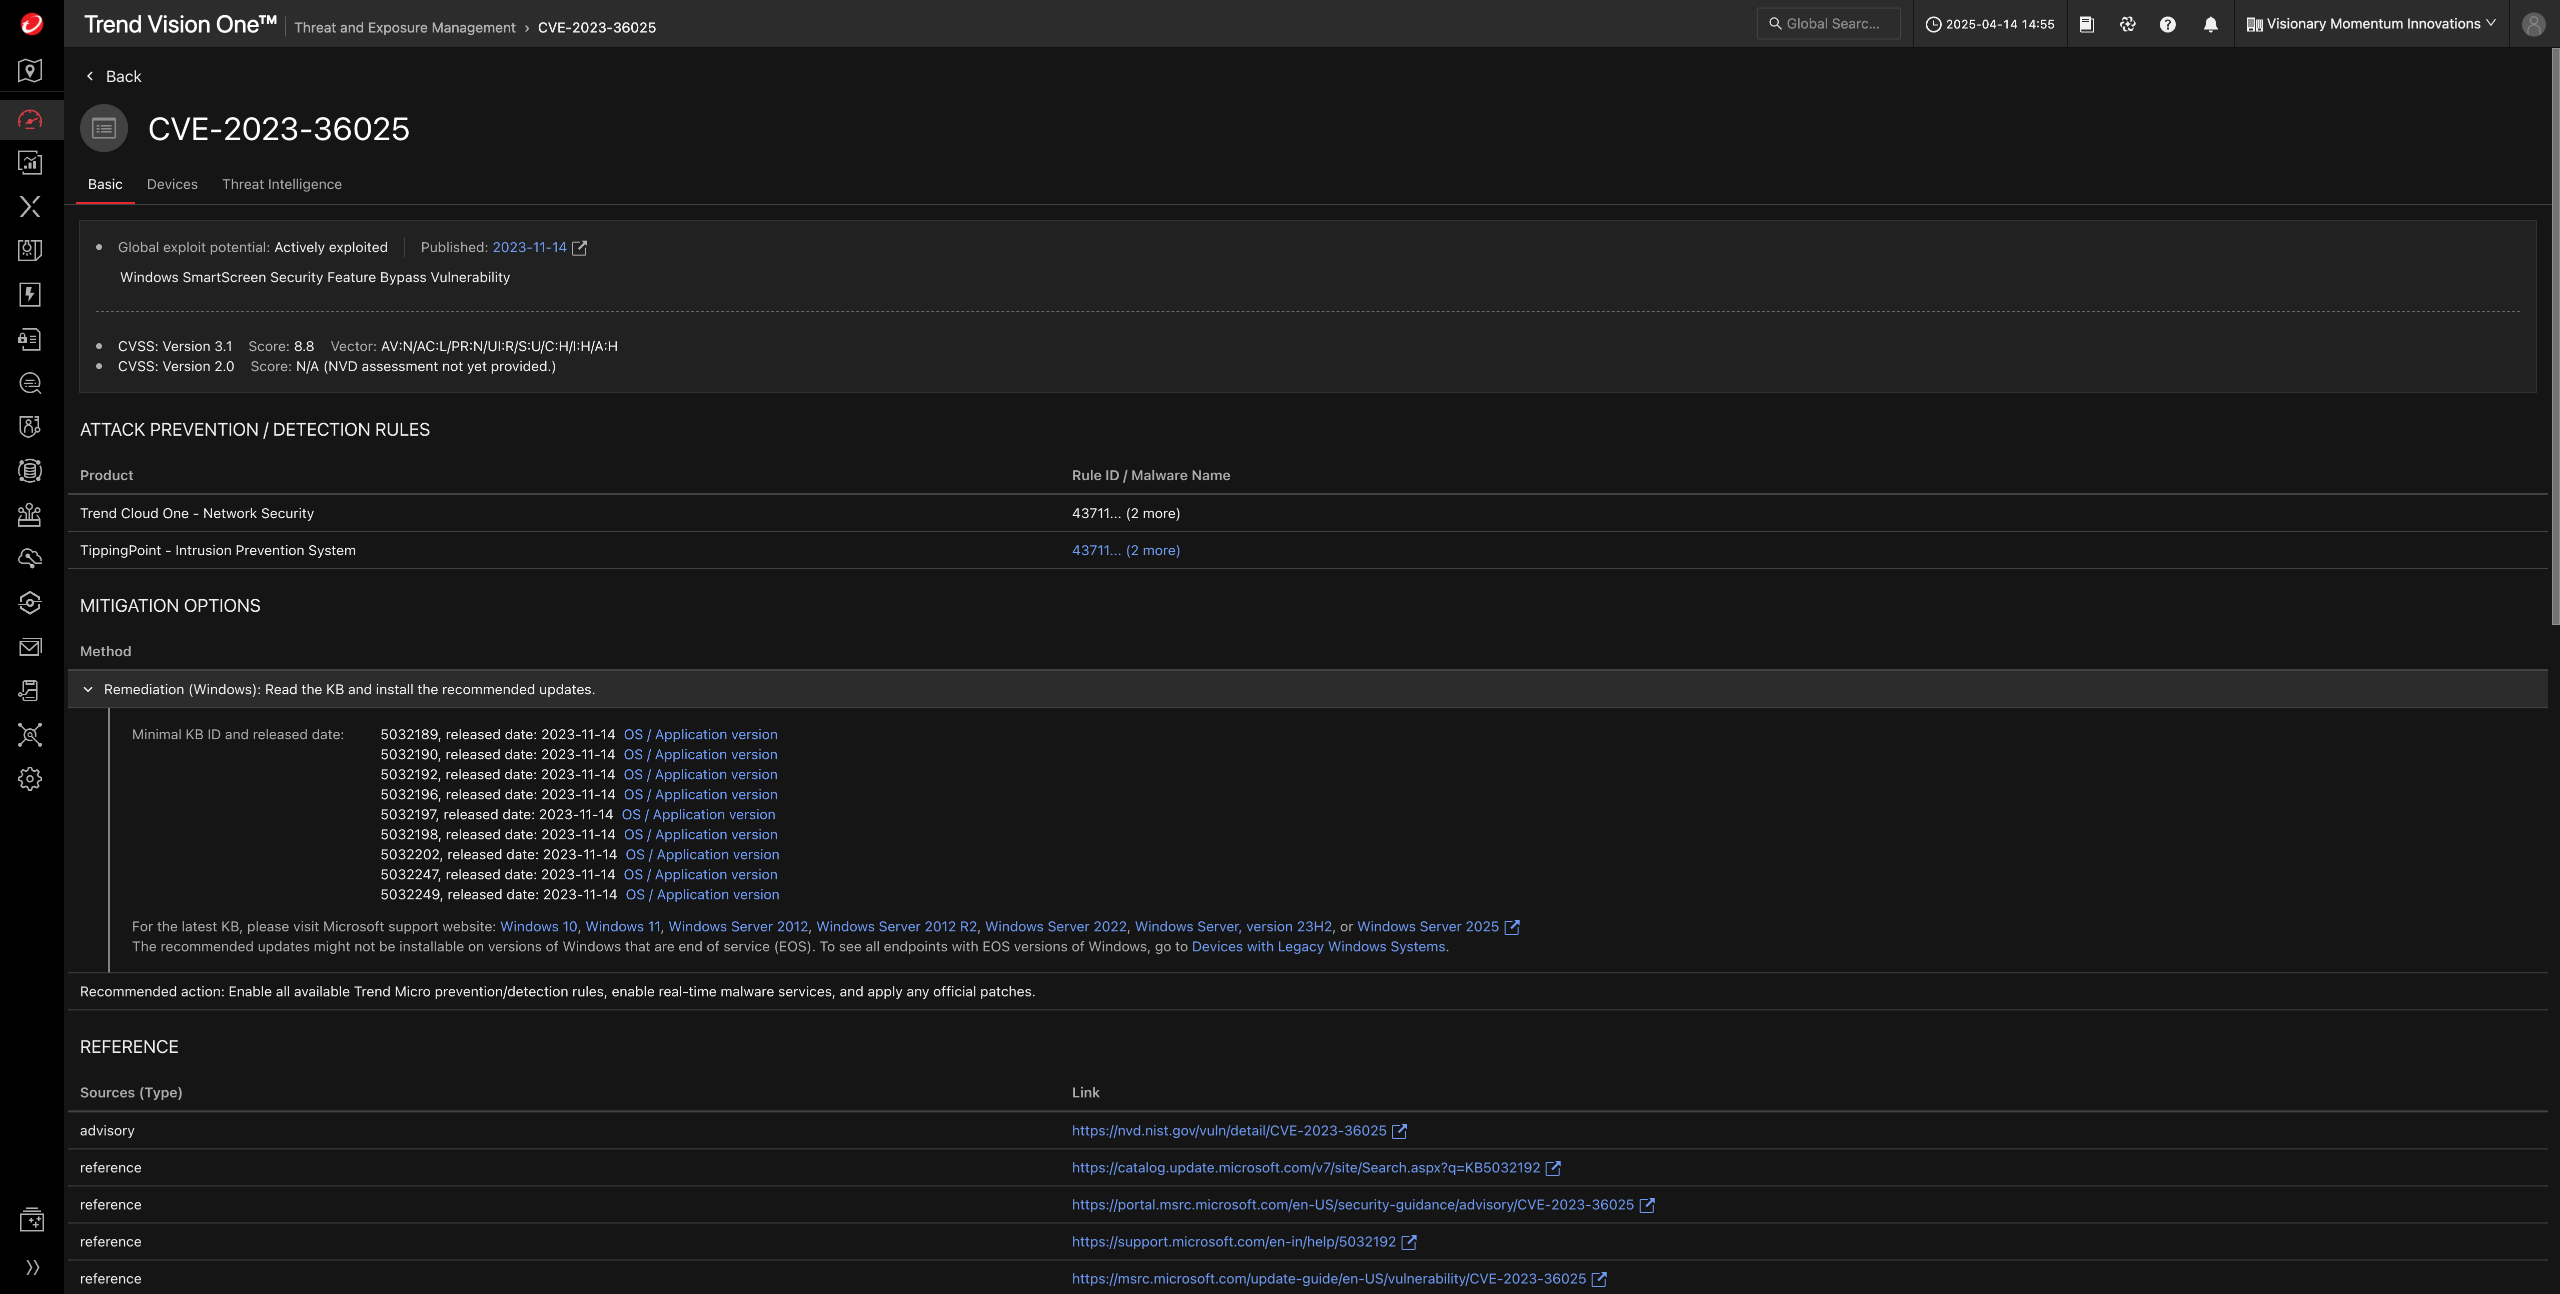
示範包含 TrendAI Vision One 可提供的緩解措施,例如透過支援的入侵防護規則進行虛擬修補。是否可用,仍需查證對應產品、規則、部署狀態與權限。緩解措施及軟體更新應分別記錄,才能確認仍待完成的處理事項。
四、整理可交接的處理建議
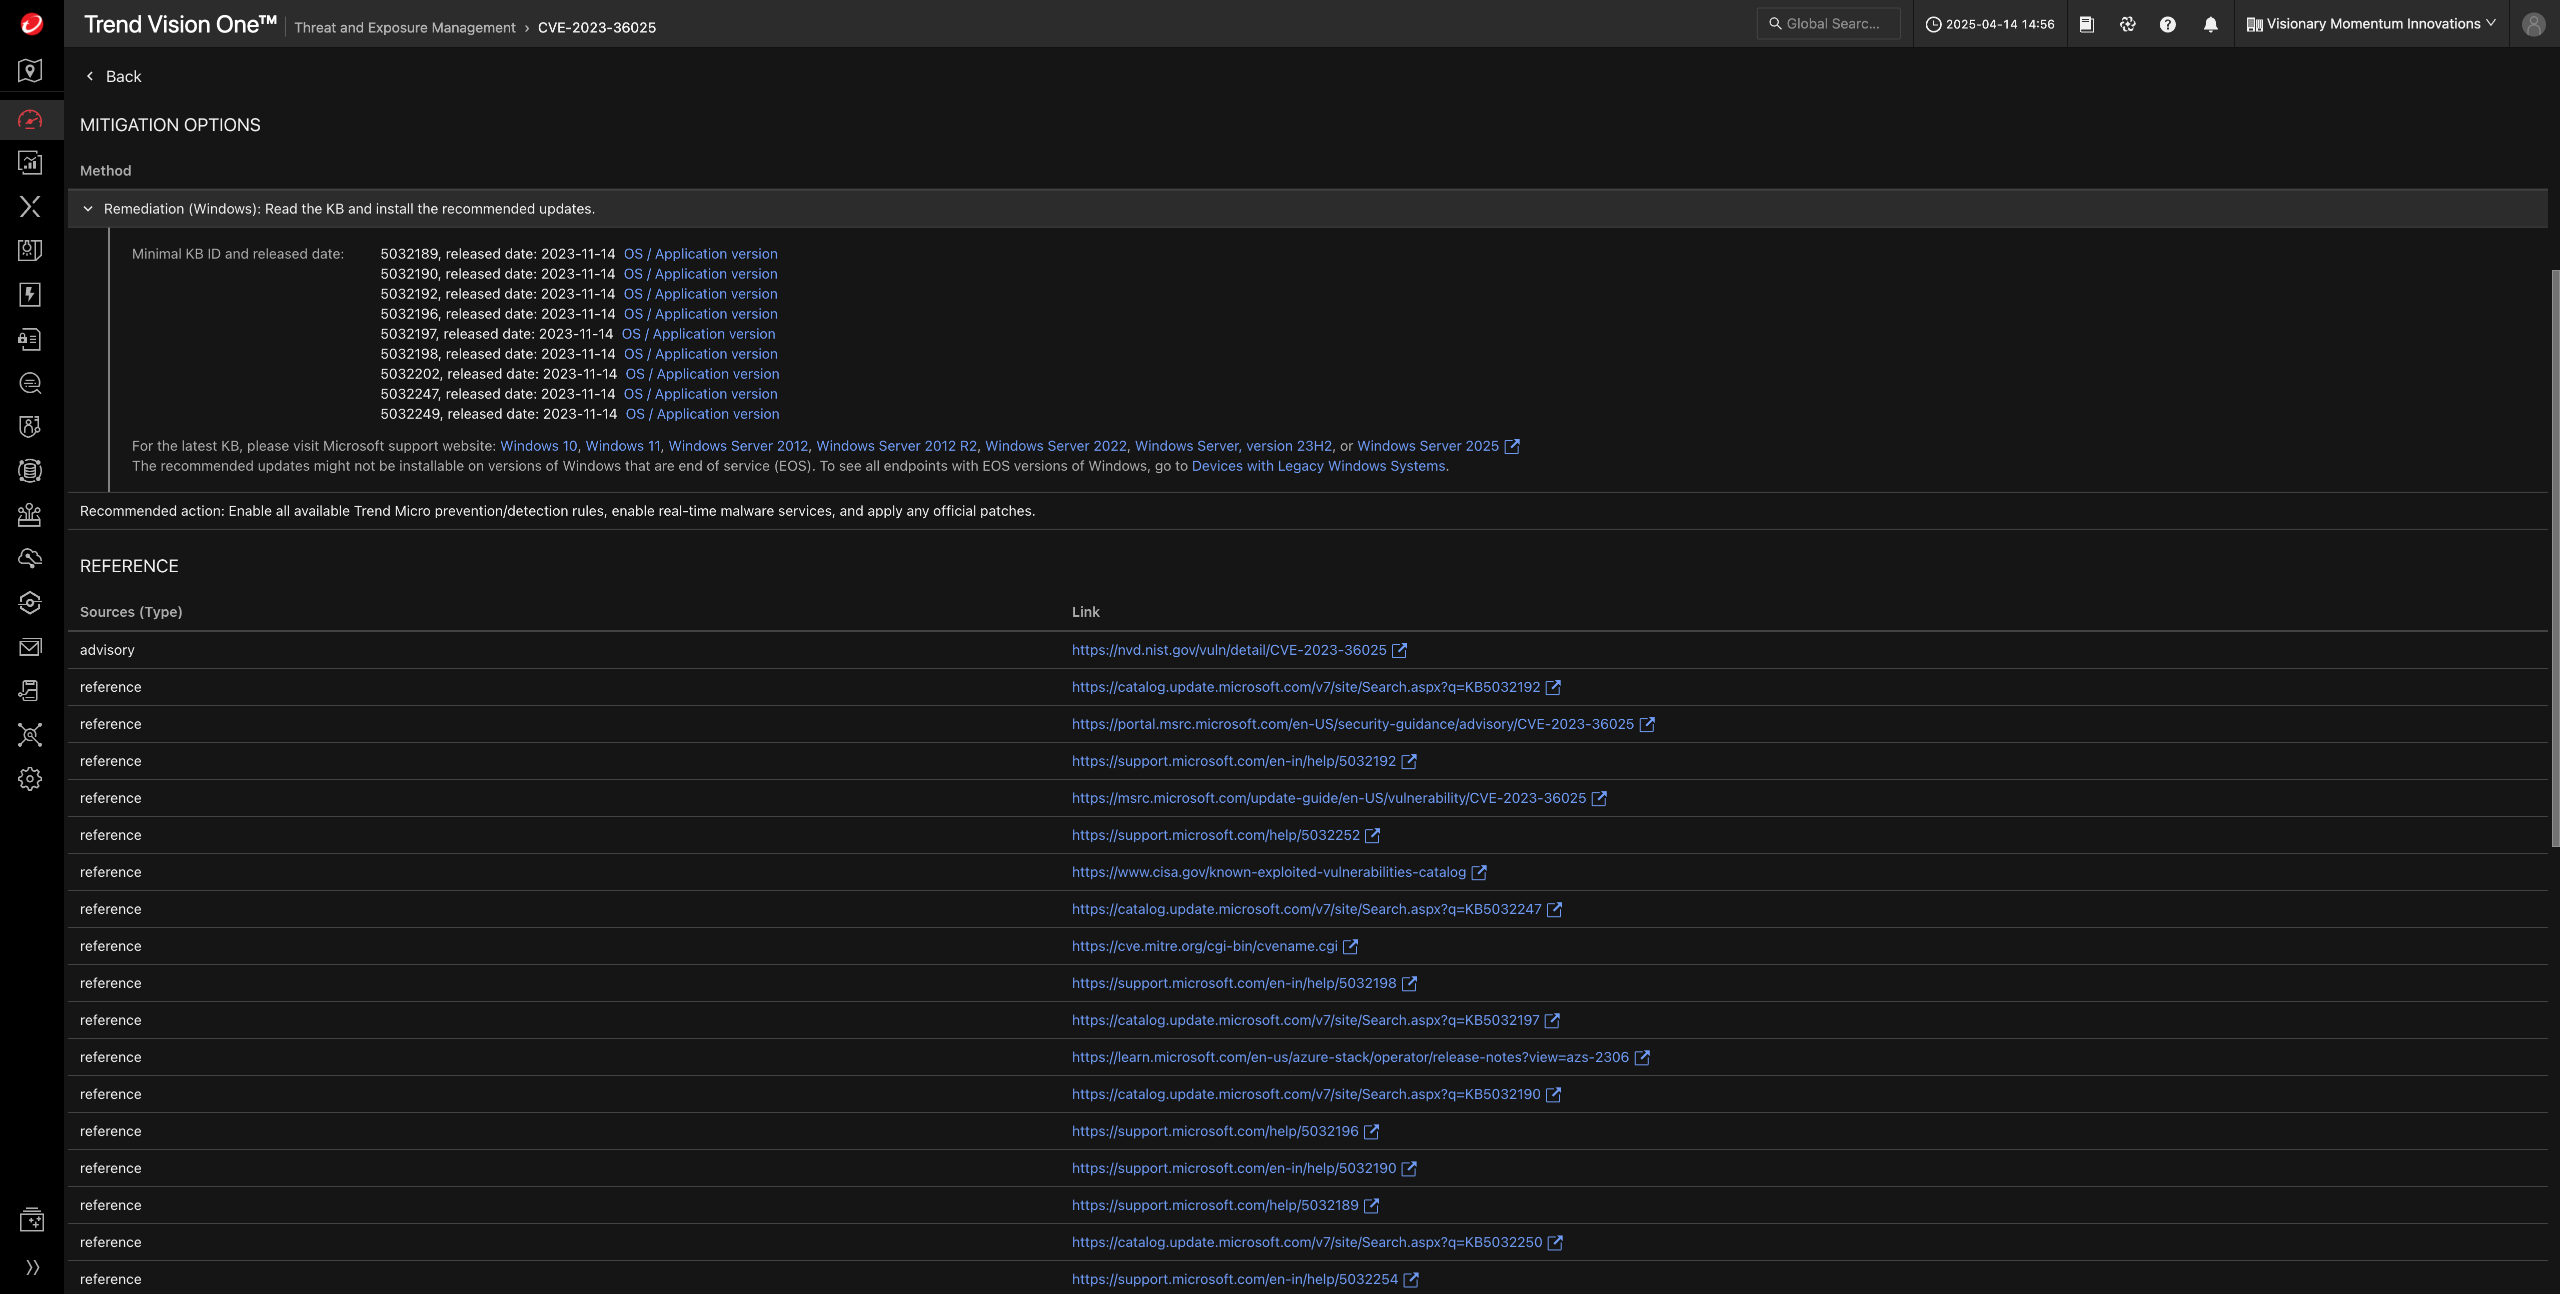
查看外部來源建議的步驟與 Reference,核對修補或緩解措施適用的系統版本及條件。
綜合練習
為示範中的一項 CVE 整理以下內容:
- 目標:CVE ID、受影響資產與調查範圍。
- 原因:影響資訊與優先處理理由。
- 措施:可評估的修復或緩解方式,以及適用條件。
- 驗證:處理後需要讀回哪些版本、規則或風險狀態。
先形成建議,再由負責團隊依環境安排執行;本練習不要求修改實際防護設定。
回顧與理解檢查
- MTTP 與 AUT 為什麼需要分開閱讀?
- CVE 數量相近的兩組資產,還需要哪些資訊才能排序?
- 採取緩解措施後,為什麼仍需要追蹤修補與驗證狀態?
檢核重點:您的處理建議應有明確資產、理由、適用條件與驗證方式。
互動練習
開啟 Threat and Exposure Management 互動示範
從整體目標進入 Vulnerabilities,再開啟一項 CVE,完成處理建議。