單元 1 / 3
整合式 Vulnerability Protection 概念與規則
功能介紹
入侵防護 (IPS) 功能已透過 Vulnerability Protection 整合至 Apex One。不再需要獨立的 Vulnerability Protection 用戶端與伺服器來提供 Vulnerability Protection 功能。
注意:使用 Apex One Vulnerability Protection 的策略必須透過 Apex Central 部署。
為了簡化入侵防護規則的指派,Apex One 中的 Vulnerability Protection 提供以下兩種資料檔:
- 建議:趨勢科技強烈建議使用此資料檔,提供相關程度更高的入侵防護規則,可降低對端點的效能影響。
- 加強:加強掃瞄會產生大量非必要記錄檔,並影響端點效能。
Vulnerability Protection 病毒碼
Apex One 使用的 Vulnerability Protection 病毒碼包含趨勢科技根據對作業系統弱點的深入分析所建議的入侵防護規則。此病毒碼每週發行一次,或根據某些弱點的緊急程度增加發行頻率。透過此病毒碼部署至 Security Agent 的入侵防護規則會檢查網路封包的實際內容與順序。接著會根據規則中設定的條件對這些封包執行各種處理行動,包括丟棄封包或重設連線。
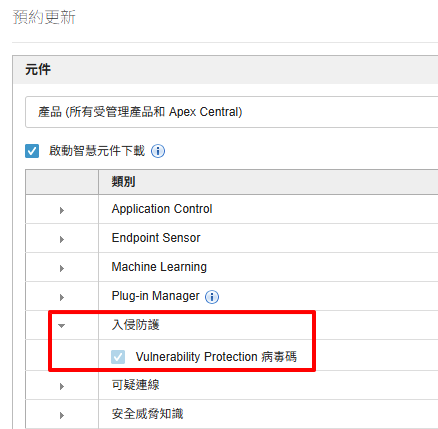
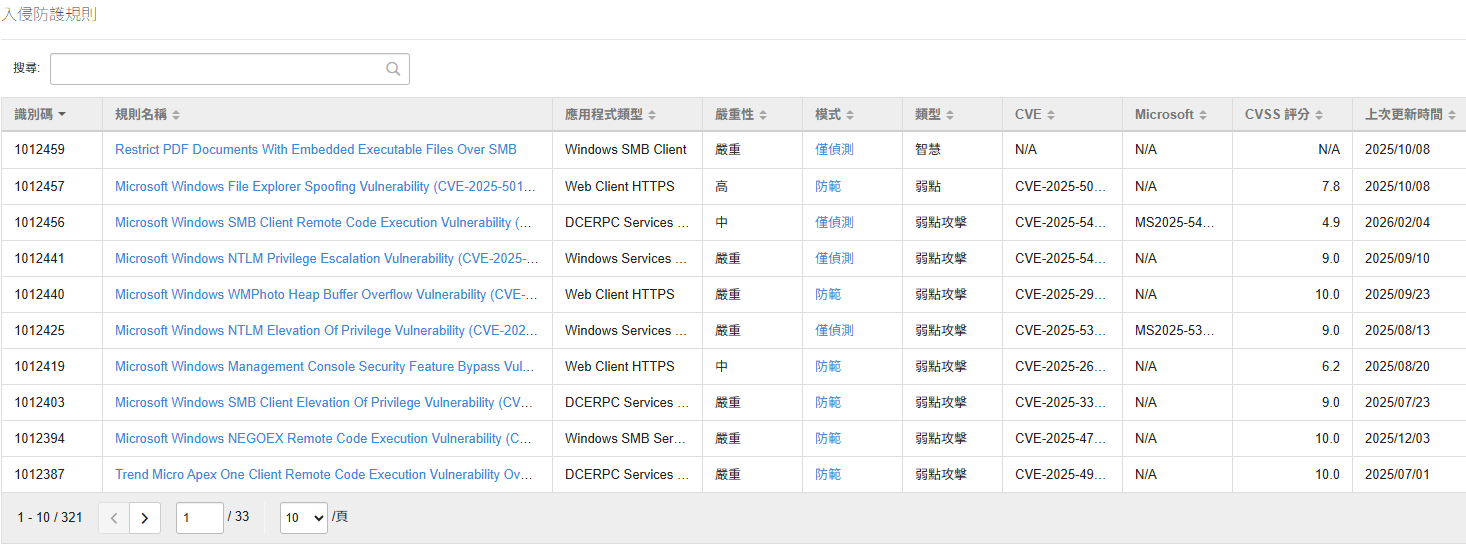
將 Vulnerability Protection 病毒碼下載至伺服器後,系統會儲存並解碼該病毒碼。解碼後的規則會顯示在入侵防護規則清單中。每條規則都包含名稱、應用程式類型、嚴重性與 CVE 等資訊。可使用搜尋功能來篩選此清單。
Vulnerability Protection 規則
為網域啟用 Vulnerability Protection 後,選取資料檔即可顯示該資料檔所使用的規則。特定資料檔所使用的規則清單無法自行設定,而是由趨勢科技工程師指派給該模式。
顯示的欄位包括:
| 欄位 | 詳細資料 |
|---|---|
| 識別碼 | 此欄位顯示由趨勢科技指派給資料檔的唯一數字代碼。 |
| 規則名稱 | 此欄位顯示規則的簡短描述以供命名。 |
| 應用程式類型 | 此欄位識別需要該規則的作業系統元件。 |
| 嚴重性 | 此欄位顯示四種可能規則嚴重性層級之一:低、中、高或嚴重。 |
| 模式 | 入侵防護規則可在「防範」或「僅偵測」模式下運作。「僅偵測」模式規則在被觸發時會產生記錄項目,但不會丟棄封包或重設連線。「防範」模式規則則會執行指派給它們的處理行動。 |
| 類型 | 此欄位識別規則的類型:「弱點攻擊」、「弱點」或「智慧」。「弱點攻擊」規則以一對一的對應關係防範特定的弱點攻擊;「弱點」規則防範多種弱點攻擊;「智慧」規則則防範多項弱點。 |
| CVE | 此欄位列出全球唯一的通用弱點披露 (CVE) 識別碼。 |
| Microsoft | 此欄位列出 Microsoft 通用弱點披露 (CVE) 識別碼。 |
| CVSS 評分 | 此欄位顯示通用弱點評分系統 (CVSS) 分數,該分數可轉換為定性表示(例如低、中、高與嚴重),以協助企業妥善評估弱點管理程序並排定其優先順序。CVSS 是全球企業所使用的公開標準。 |
| 上次更新時間 | 此欄位顯示規則上次更新的日期。 |
隨堂小考2 題 · 純練習:不計分、不留紀錄、不限次數
1. Apex One Vulnerability Protection 提供哪兩種資料檔類型?(複選)
建議
偵測
加強
防護
正解:建議、加強。複選題全對才算答對(多選、漏選皆為 ✗)。
2. Apex One 伺服器定期下載的 【Vulnerability Protection 病毒碼】中包含什麼?
此病毒碼包含 Security Agent 用於封鎖作業系統弱點攻擊的入侵防護規則。
此病毒碼包含 Security Agent 用於清除與 C&C 伺服器間可疑連線的網路病毒碼。
此病毒碼包含用於啟發式分析的通用弱點披露 (CVE) 病毒碼。
此病毒碼包含用於保護 Windows 作業系統免受已知弱點影響的軟體修補程式。
正解:此病毒碼包含 Security Agent 用於封鎖作業系統弱點攻擊的入侵防護規則。。