單元 2 / 3
設定資料檔與網路引擎偵測模式
在策略中,點擊 Vulnerability Protection 類別,然後點擊 入侵防護規則 標籤。勾選 啟動 Vulnerability Protection。選取「建議」或「加強」資料檔。
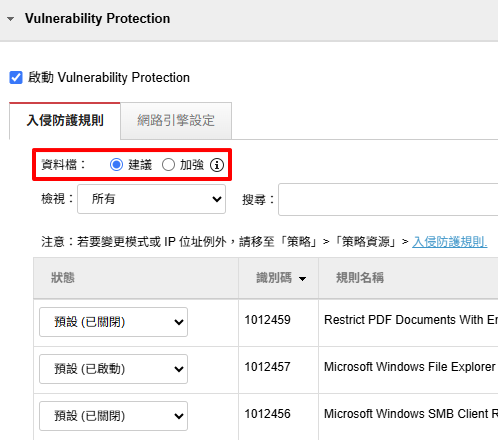
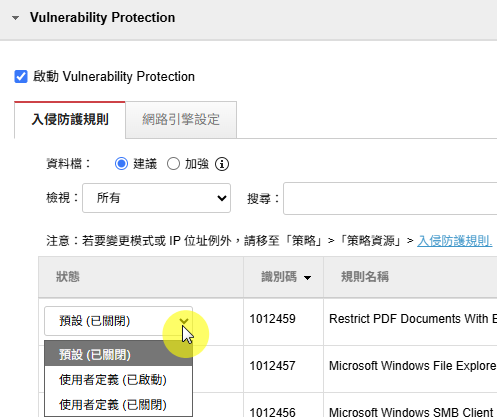
如果需要某條規則,且該規則預設不屬於「建議」資料檔的一部分,可從下拉式清單中變更其狀態。
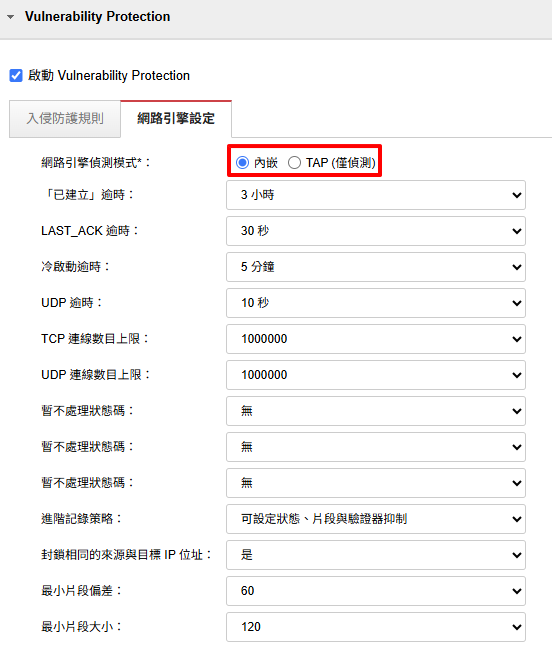
網路引擎設定
網路引擎設定 標籤可供選取網路引擎偵測模式。共有以下兩種模式:
- 內嵌:在「內嵌」模式下,即時封包串流會直接通過 Vulnerability Protection 網路引擎。在封包往上傳送至協定堆疊之前,所有規則都會套用至網路流量。
- TAP (僅偵測):在「TAP」模式下,即時封包串流會被複製,並從主要流量中分流出來。此模式便於評估規則行為,因為系統會在不套用規則處理行動的情況下產生記錄項目。
此標籤亦包含逾時與其他選項的設定。
隨堂小考1 題 · 純練習:不計分、不留紀錄、不限次數
1. 使用 【內嵌】 網路引擎偵測模式來評估規則行為,因為系統會產生記錄項目,但不會套用規則處理行動。
是
否
正解:否。