檢視進行中的 Deep Security Agent 工作
檢視進行中的 Deep Security Agent 工作
透過 Task(s) 欄檢視工作進度
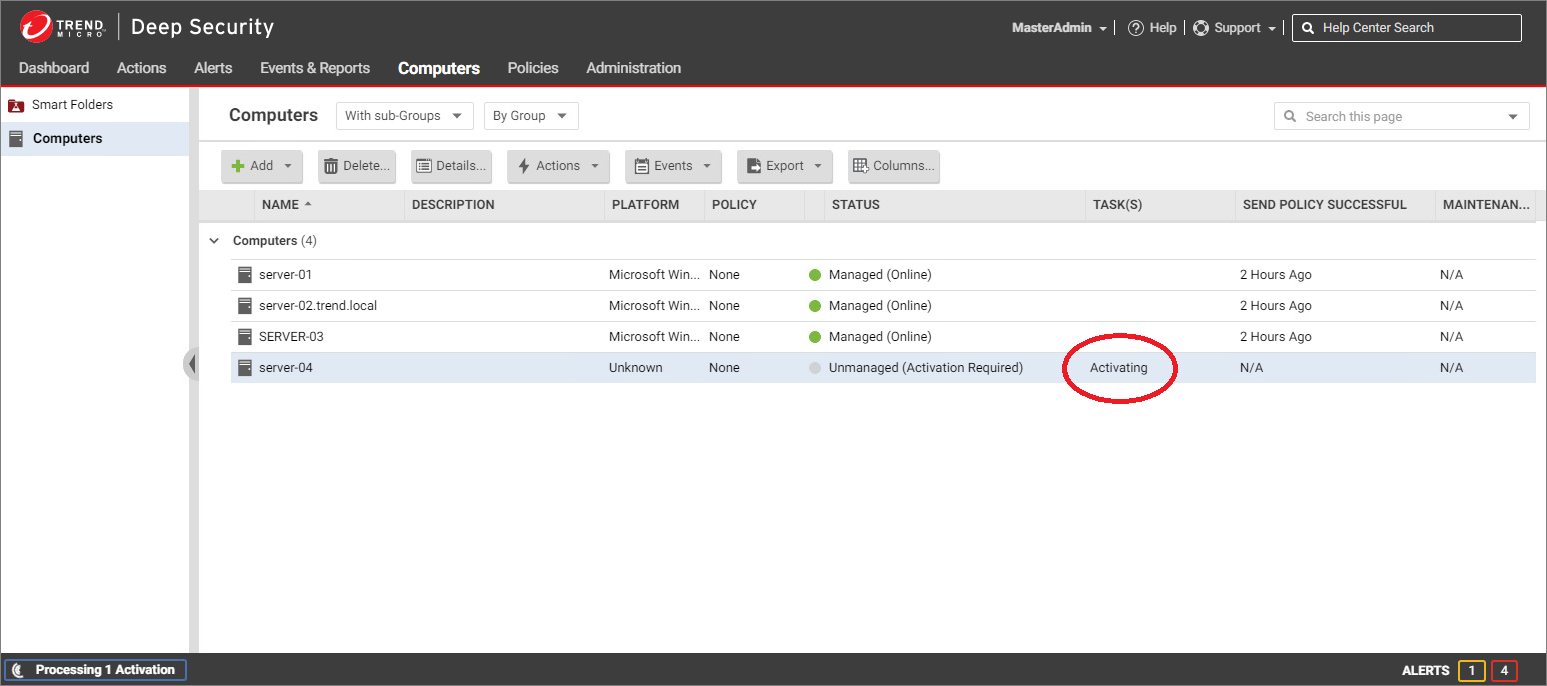
受管理 Deep Security Agent 上進行中的工作,可顯示在 Deep Security Manager Web 主控台的 Task(s) 欄中。常見的工作包括安裝防護模組、傳送策略、執行 Recommendation Scan、更新 Application Control 庫存等,這些工作進行時都會在 Task(s) 欄顯示訊息,讓您掌握該活動正在處理中。
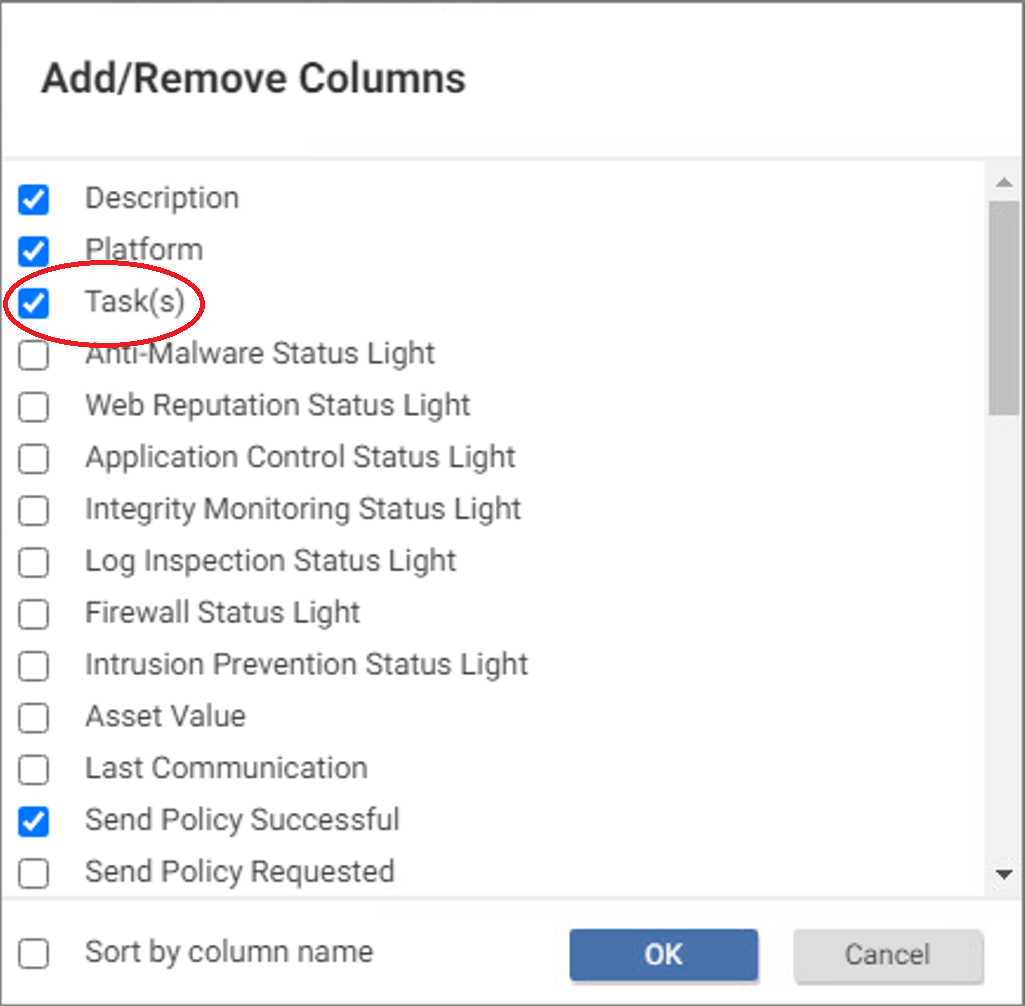
當 Task(s) 欄的訊息消失後,代表該操作已在 Deep Security Agent 上完成。為了讓 Computers 清單能快速重新整理,Task(s) 欄預設不會顯示。若要在 Deep Security Manager Web 主控台中顯示此欄,請點擊 Columns 並啟用 Task(s)。
處理離線的 Agent
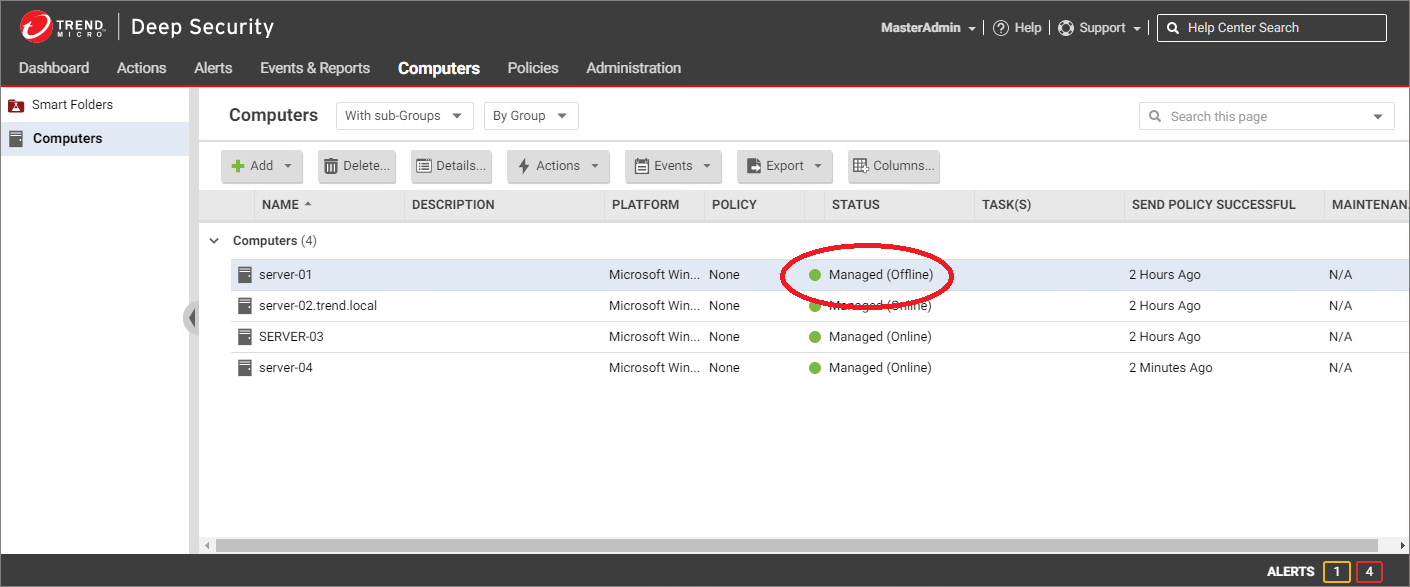
電腦狀態顯示為 Offline 或 Managed (Offline),代表 Deep Security Manager 已有一段時間未與該 Agent 的執行個體通訊,且錯過 heartbeat 的次數已超過允許門檻。此狀態變化也會反映在告警與事件中。
heartbeat 失敗原因
- Agent 安裝在工作站或其他已關機的電腦上。若您使用 Deep Security 防護有時會關機的電腦,請確認指派給這些電腦的策略,不會在錯過 heartbeat 時觸發告警。請在 Policy 編輯器中前往 Settings > General > Number of Heartbeats that can be missed before an alert is raised,並將設定值改為 Unlimited。
- Firewall、IPS 規則或安全群組封鎖了 heartbeat 通訊埠
- 對外(ephemeral)通訊埠意外遭封鎖
- 已啟用雙向通訊,但只有一個方向是暢通或穩定的
- 電腦已關機
- 電腦已離開私有網路的範圍
- 若漫遊端點(例如筆記型電腦)在目前位置無法連線至 Deep Security Manager,就可能發生此情況。例如訪客 Wi-Fi 通常會限制開放的通訊埠,且流量經由網際網路傳輸時會經過 NAT 轉換
- Amazon WorkSpace 電腦正在關機,且 heartbeat 間隔很短(例如一分鐘);此情況下請等待該 WorkSpace 完全關機,屆時狀態應會從「Offline」變更為「VM Stopped」
- DNS 已停機,或無法解析 Deep Security Manager 的主機名稱
- Deep Security Manager、Agent 或兩者的系統資源負載過高
- Deep Security Agent 處理程序可能未在執行
- SSL 或 TLS 連線中用於雙向驗證的憑證已失效或遭撤銷
- Deep Security Agent 或 Deep Security Manager 的系統時間不正確(SSL/TLS 連線需要正確的系統時間)
- Deep Security 規則更新尚未完成,導致連線暫時中斷
- 在 AWS EC2 上,需要 ICMP 流量但遭封鎖
- 升級至 Agent 20.0.0.6313 或更新版本後,若 Agent 仍使用 SHA-1 演算法,可能導致連線失敗(該版本起 Agent 僅允許使用較新、較安全的密碼編譯演算法與 Deep Security Manager 通訊)
[!tip]
若您使用的是 Manager-Initiated Activation 或雙向通訊,且遇到通訊問題,建議改用 Agent-Initiated Activation。
清理不活躍的 Agent
在某些部署環境中,Deep Security 可能會累積大量已不存在的電腦。在電腦生命週期較短的動態環境中,不需要的電腦項目可能快速累積,因而促使客戶建立專屬流程來刪除這些項目。
為解決此問題,Administration > System Settings > Agents 底下的 Inactive Agent Cleanup 系統設定,會將在可設定期間內未與 Deep Security 通訊的 Agent,從 Computers 清單中移除。
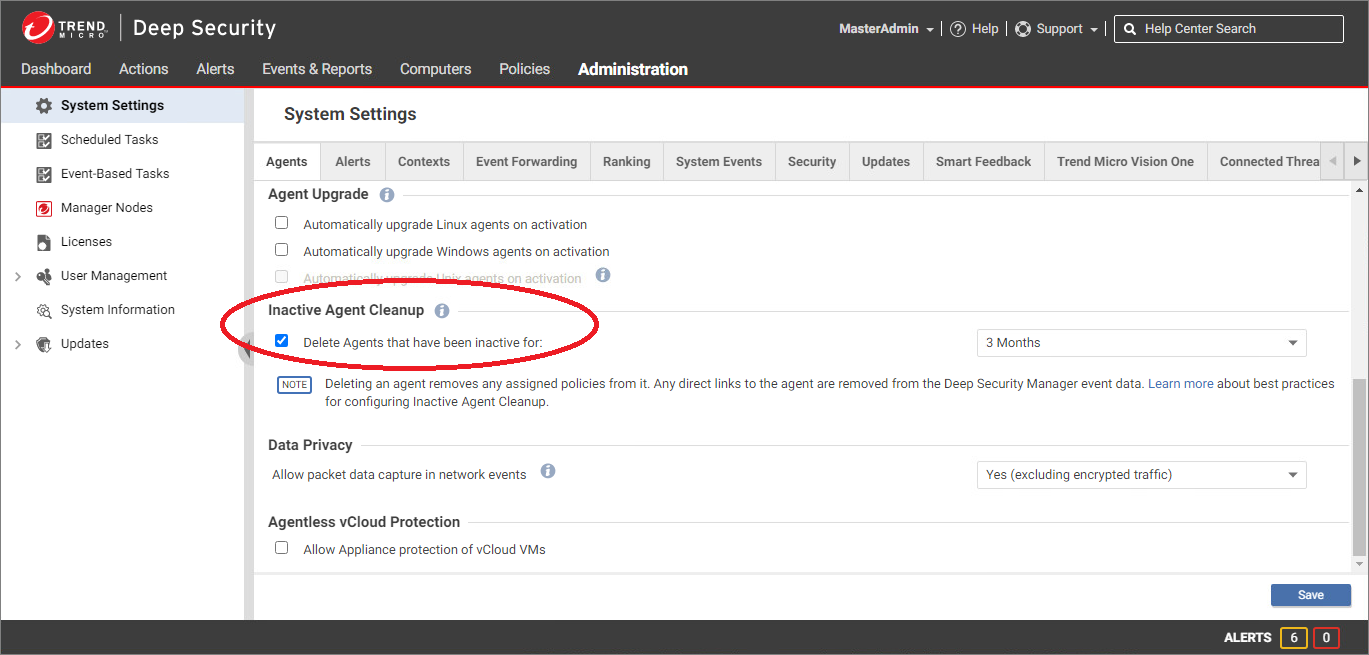
Inactive Agent Cleanup 每小時會檢查已離線且不活躍達指定期間(2 週至 12 個月)的電腦,並將其從 Computers 清單中移除。Inactive Agent Cleanup 每次檢查最多移除 1000 台離線電腦;若離線電腦數量超過此上限,後續每次檢查會持續移除最多 1000 台,直到所有離線電腦都已移除為止。Inactive Agent Cleanup 不會移除由 cloud connector 新增的離線電腦。
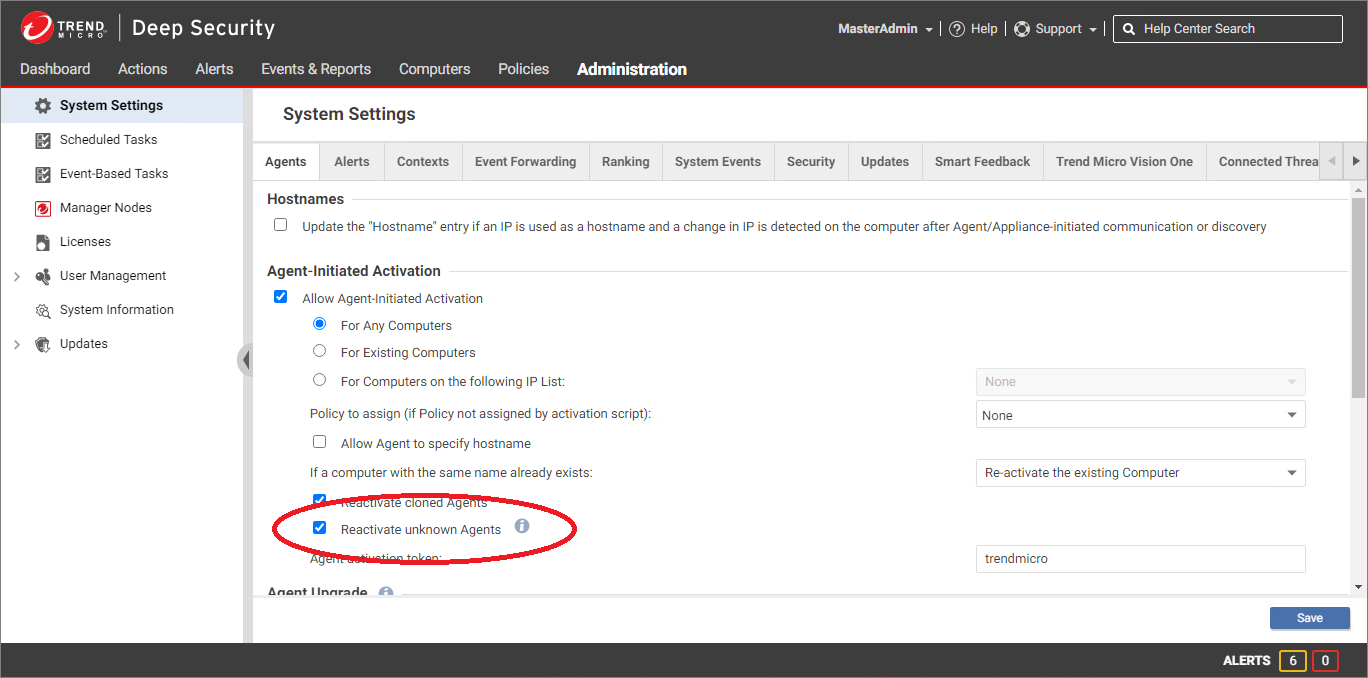
若您有離線電腦本身仍屬活躍,但與 Deep Security 的通訊並不規律,只要這些電腦在您所定義的不活躍期間內未通訊,Inactive Agent Cleanup 就會將其移除。若要確保這些電腦在重新連線至 Deep Security 時會被重新新增,請在 Administration > System Settings > Agents 底下啟用 Reactivate unknown Agents。
覆寫 Inactive Agent Cleanup
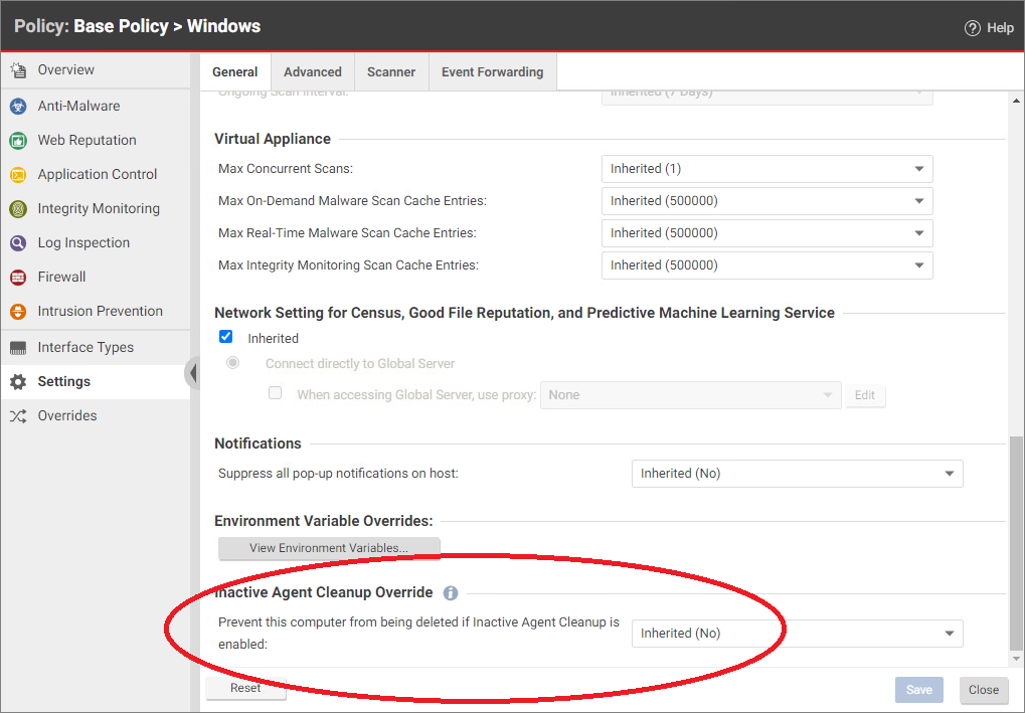
您可以在電腦或策略層級設定覆寫,明確防止該電腦被 Inactive Agent Cleanup 移除。開啟您要設定覆寫的電腦或策略所對應的 Computer 或 Policy 編輯器,前往 Settings > General,並在 Inactive Agent Cleanup Override 底下選取 Yes。