設定策略
設定策略
學習目標
完成本單元後,您應能:
- 區分 Cloud Email Gateway Protection 的傳入與寄出郵件策略。
- 依序核對策略是否啟用、適用對象、掃描條件與處理動作。
- 說明 Intercept、Modify、Monitor 的差別及預設全域策略的限制。
情境:偵測到可疑郵件後,要如何處理?
郵件策略需要同時定義「適用哪些郵件」「判斷什麼問題」與「偵測後做什麼」。本單元使用 TrendAI Vision One 的 Cloud Email Gateway Protection,先閱讀傳入垃圾郵件策略,再查看寄出病毒策略。
請搭配文末互動示範。Submit 代表套用設定;本練習只在示範中觀察流程,實際環境的變更應先確認郵件方向、目標及業務影響。
一、找到 Inbound Protection 的策略
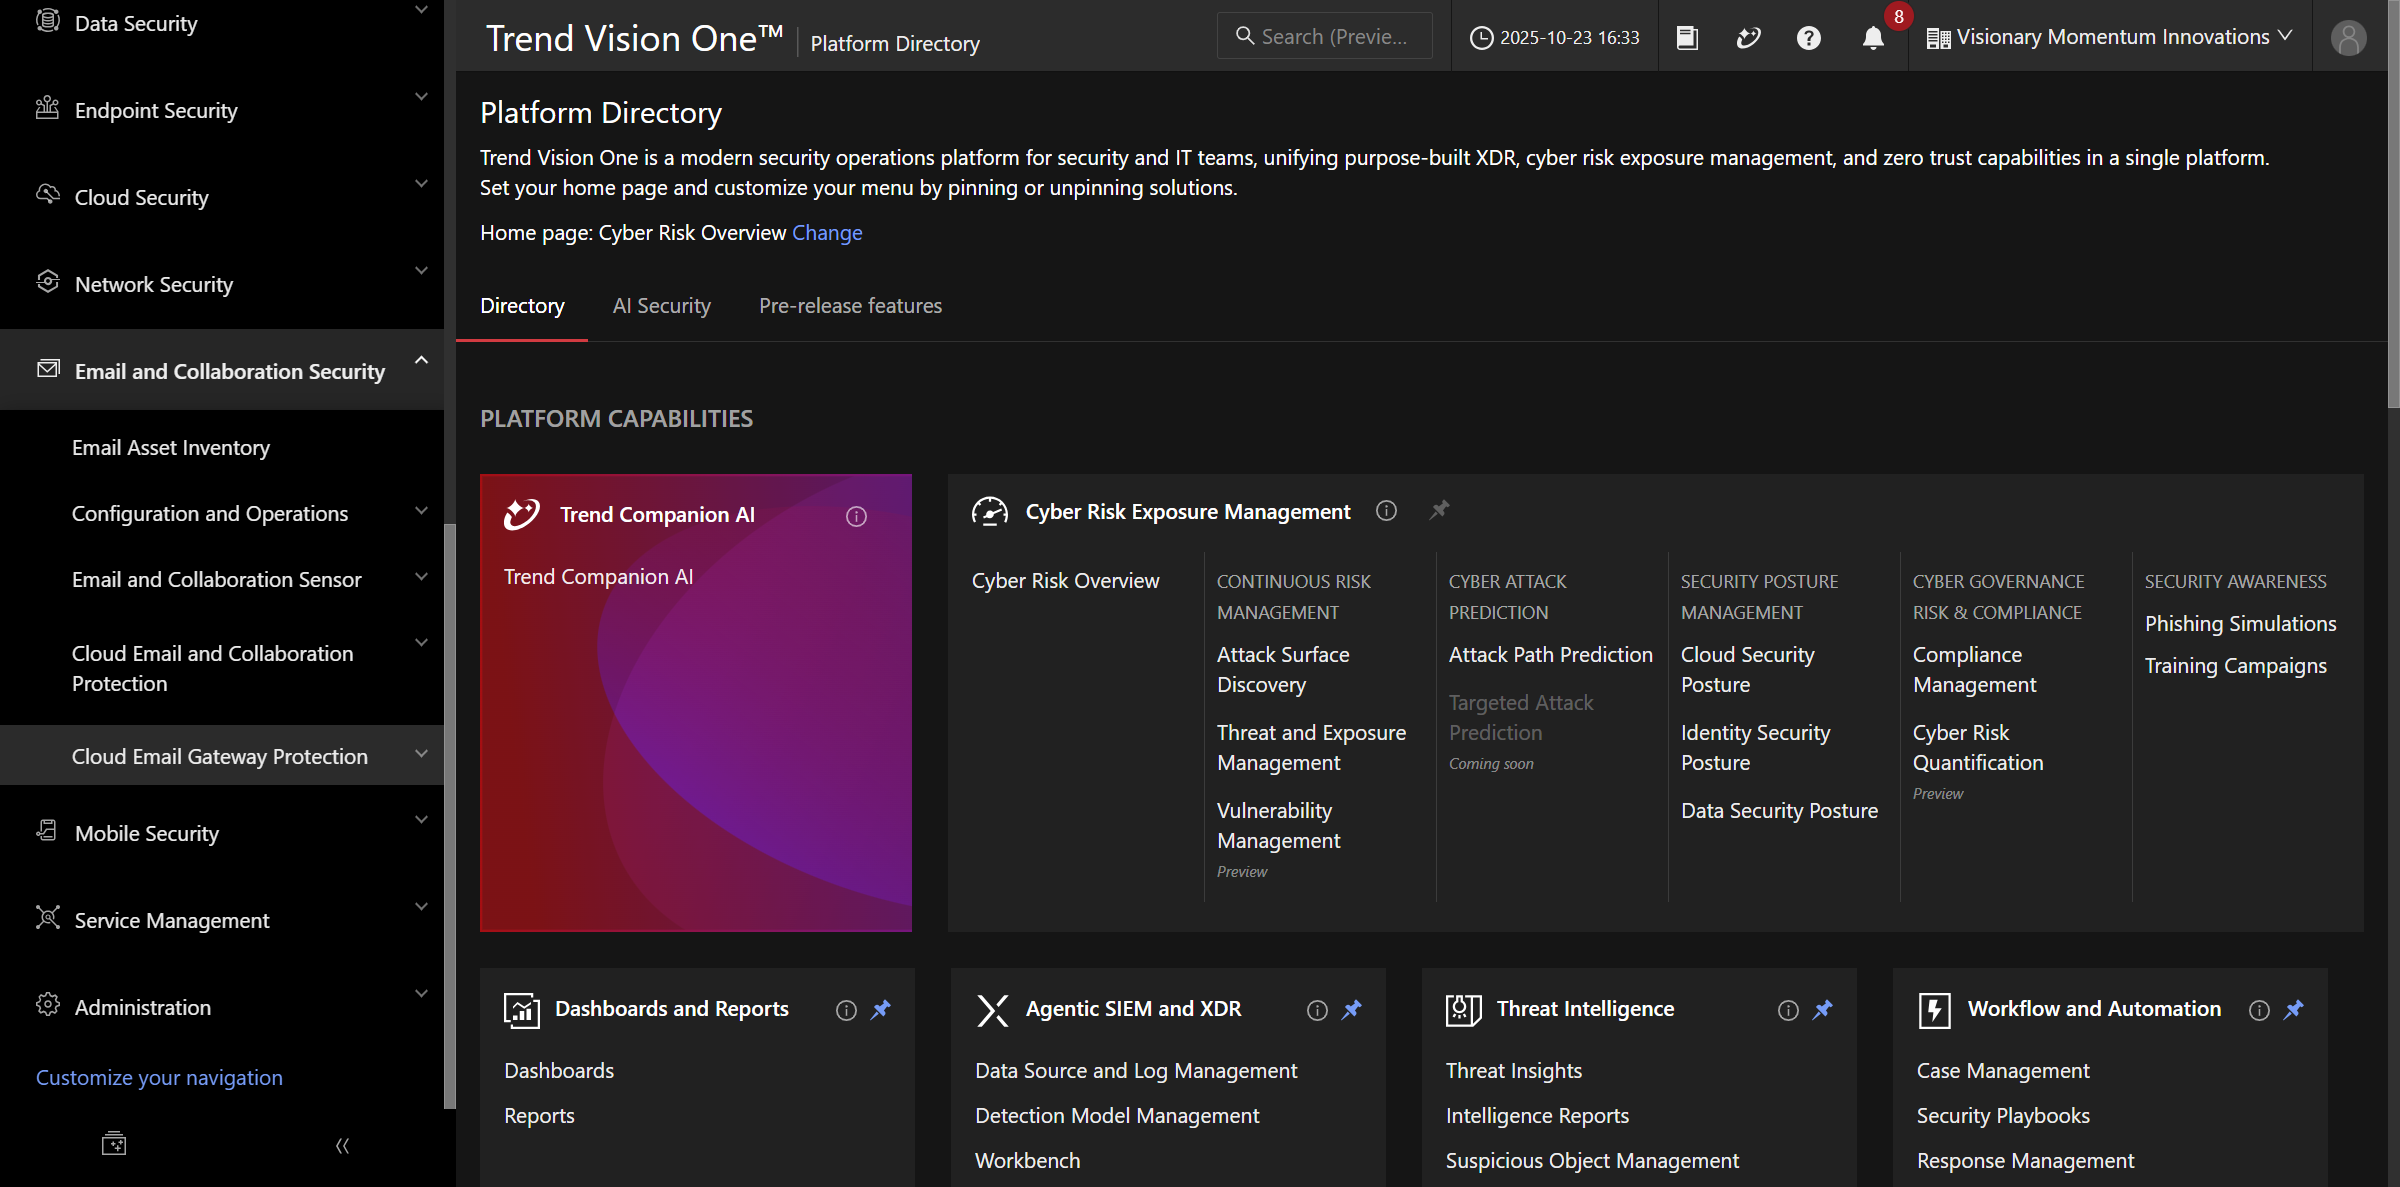
展開 Cloud Email Gateway Protection → Inbound Protection。
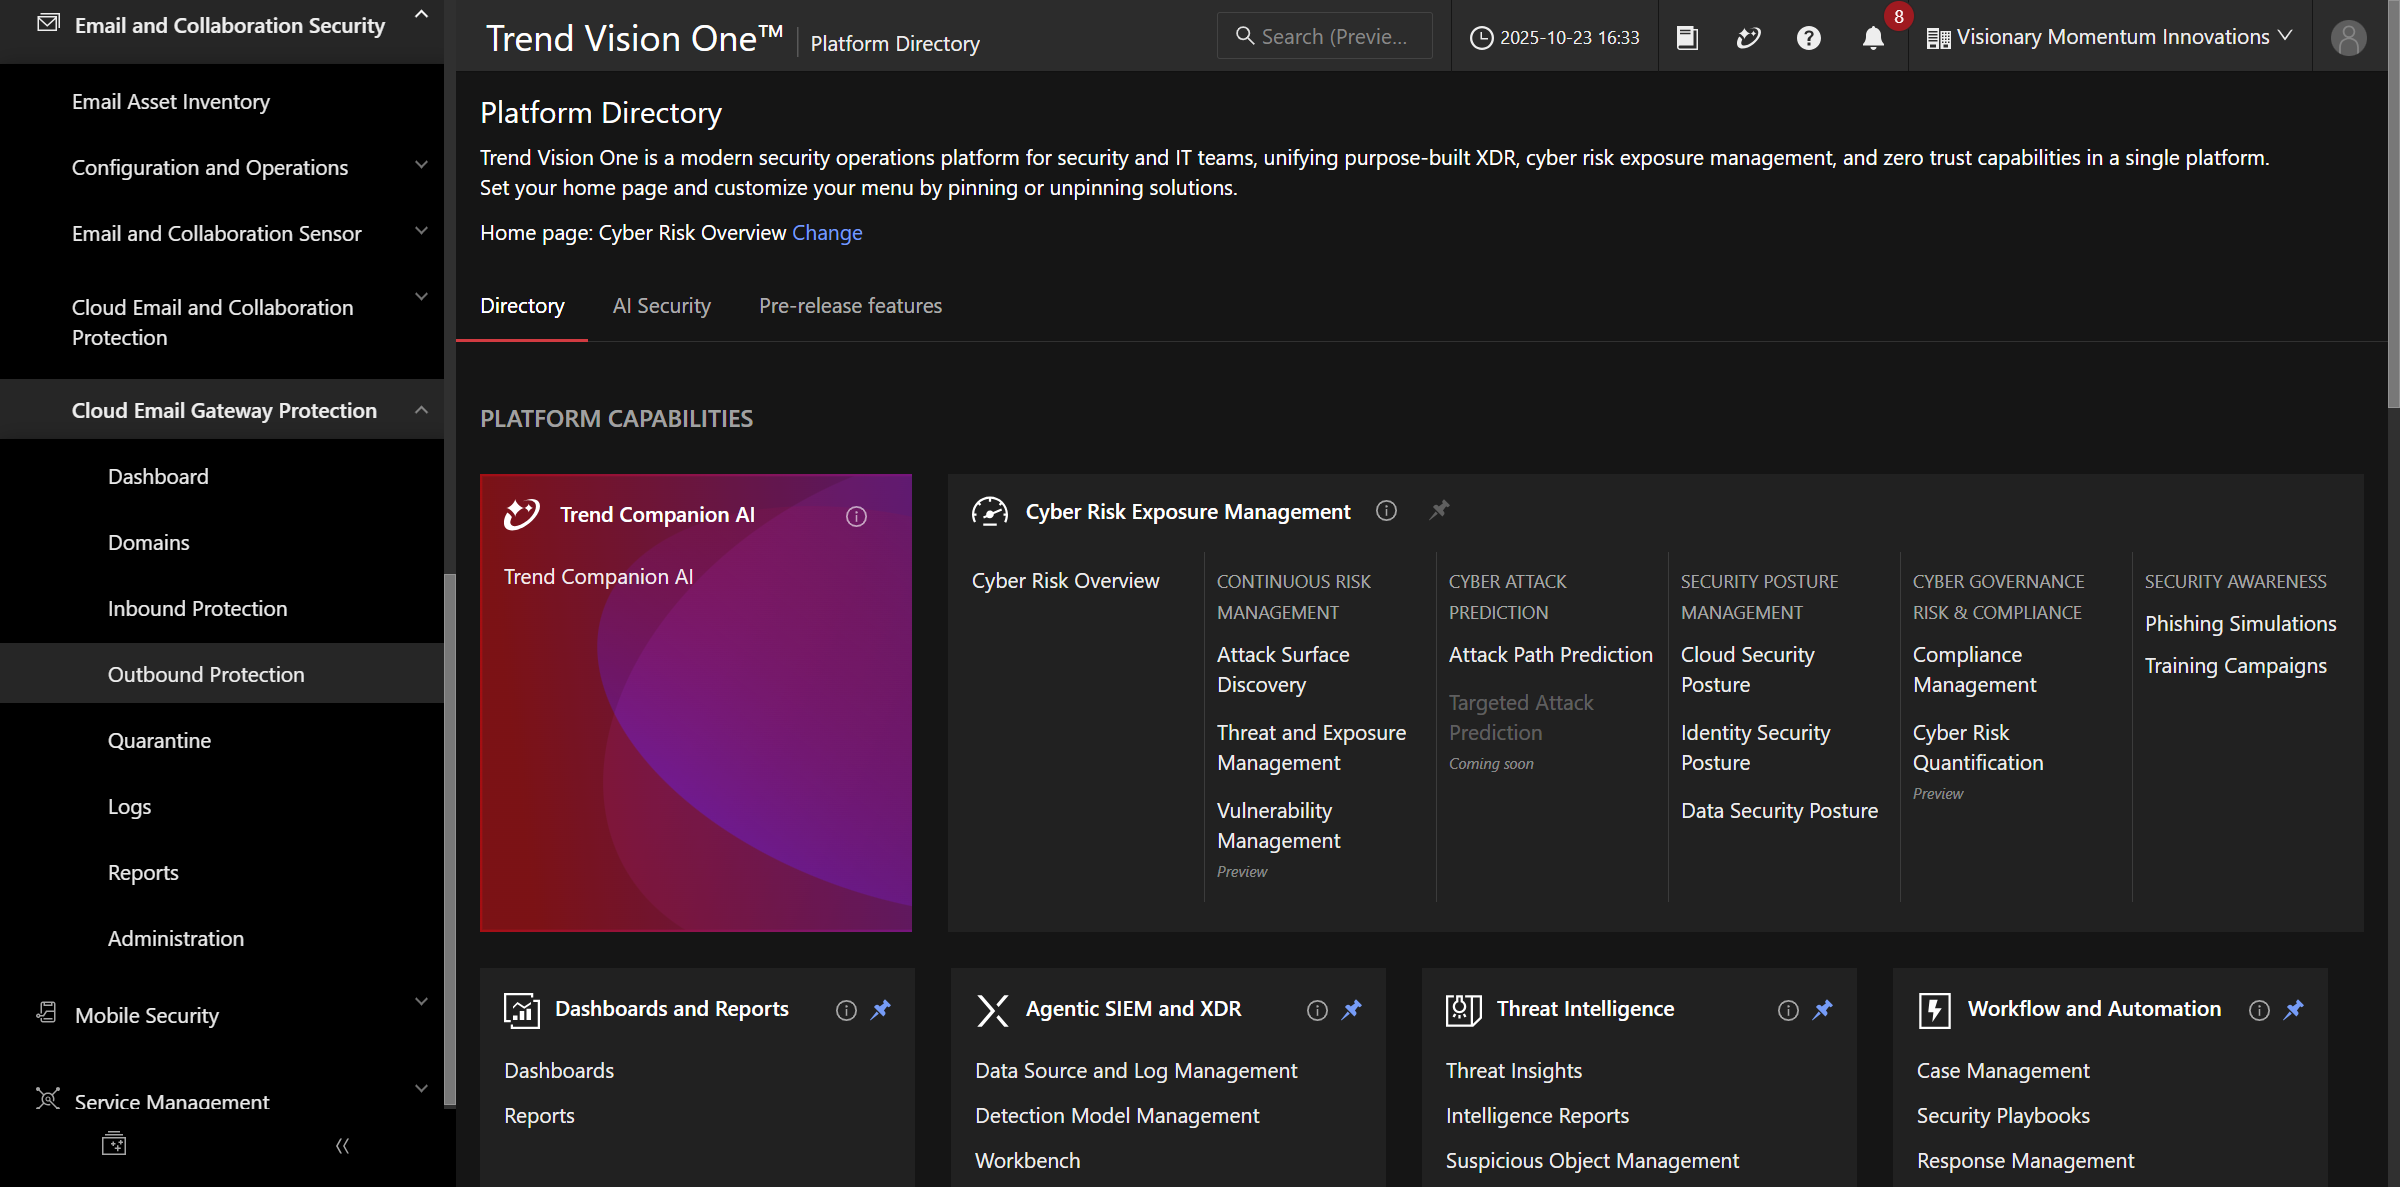
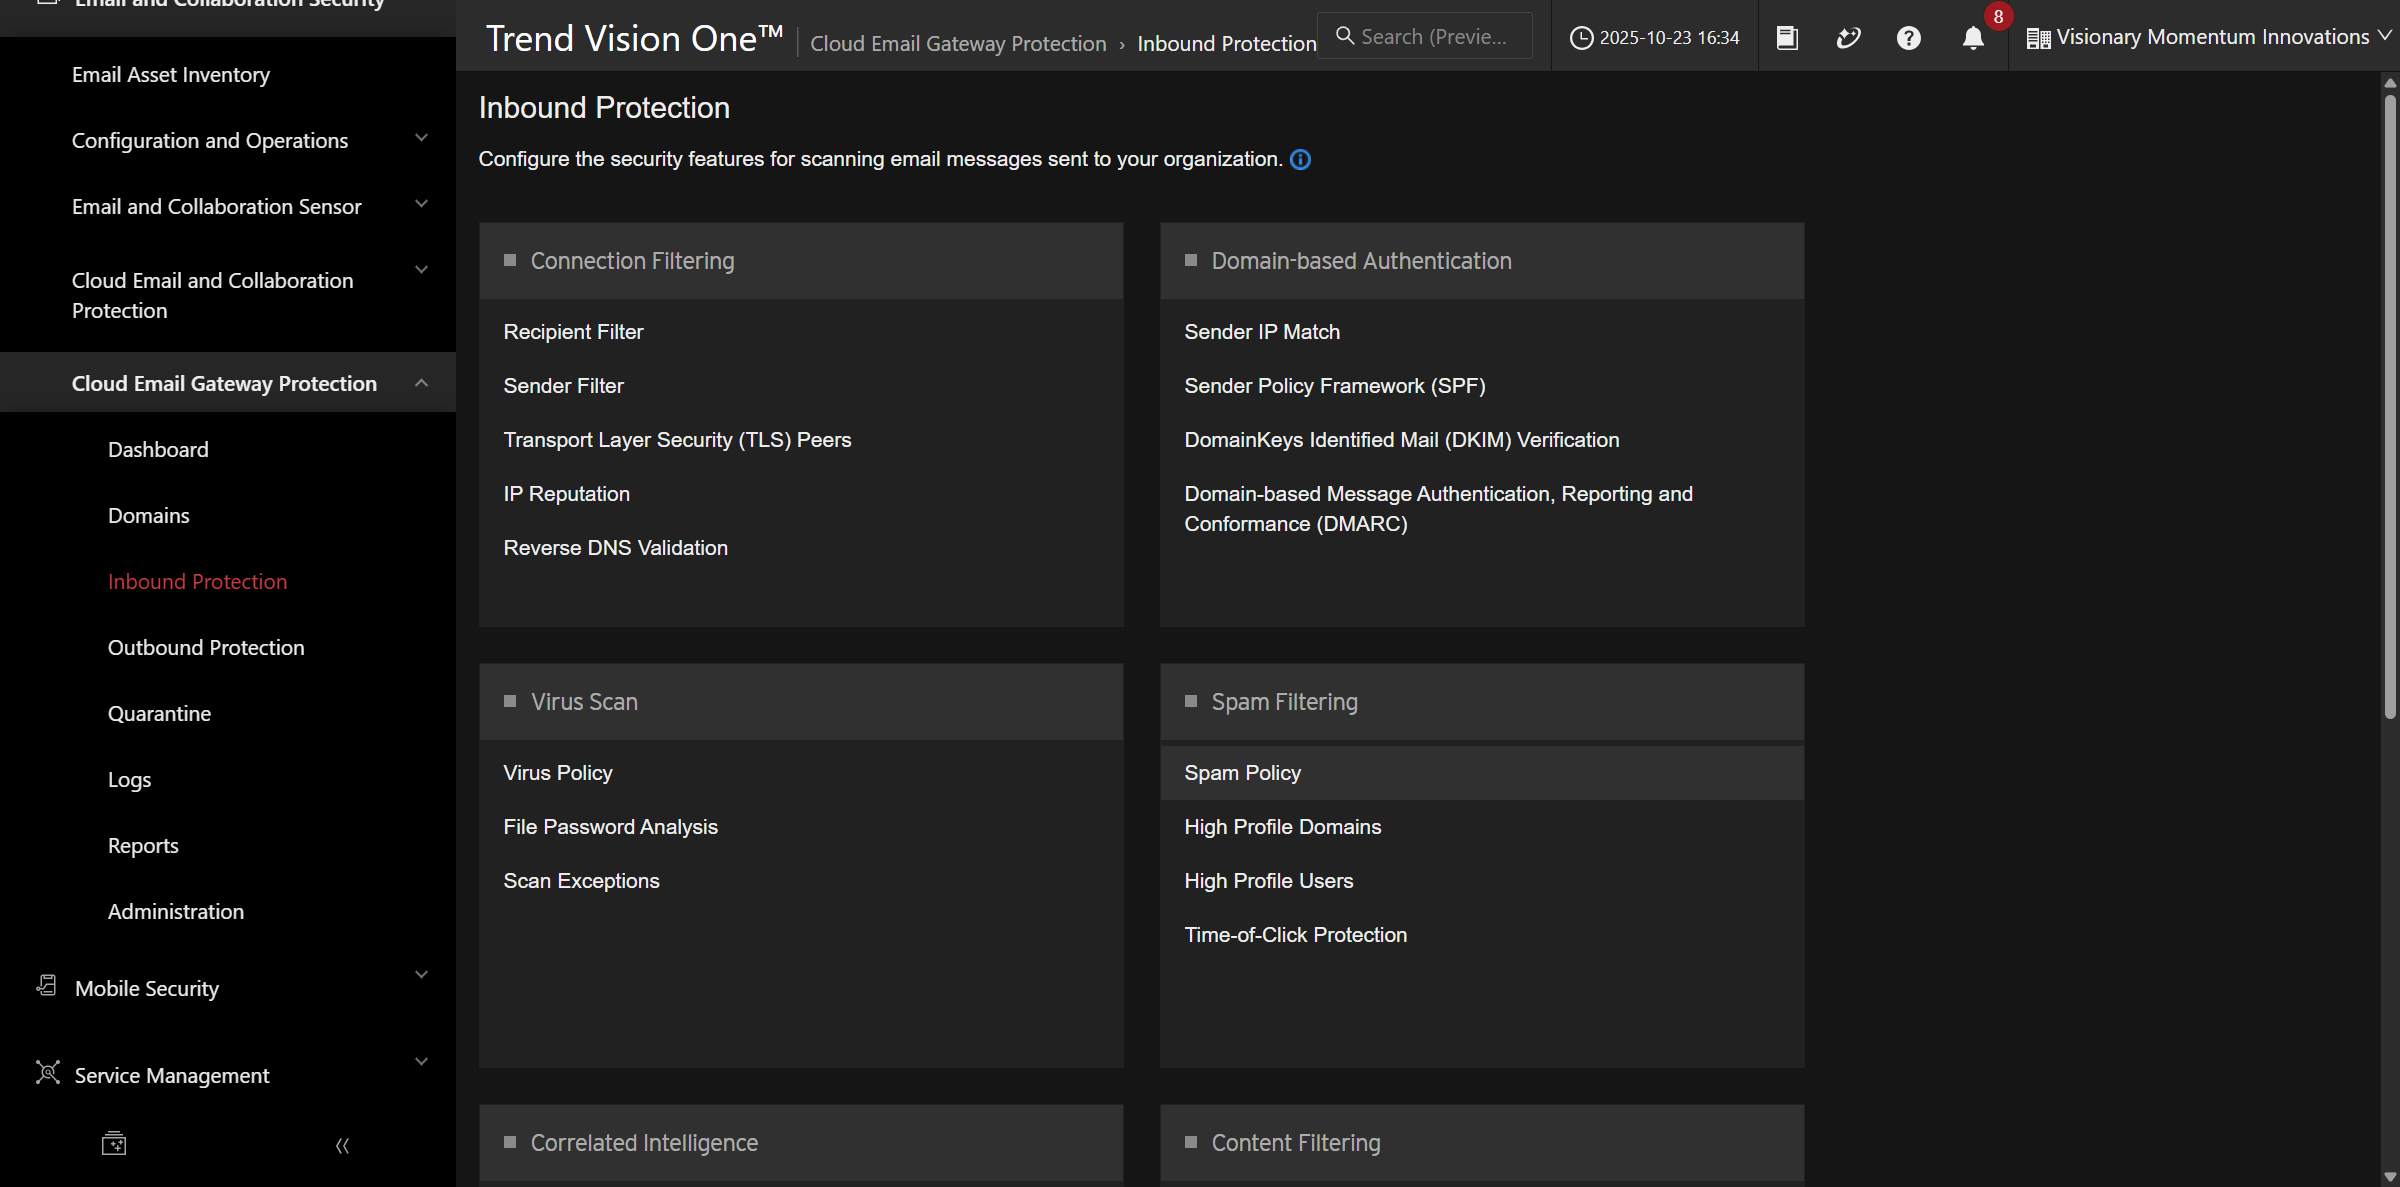
傳入防護提供 Content Filtering、Spam Filtering、Virus Scan 等分類。本例選取 Spam Policy,開啟名稱含 Spam or Phish 的示範策略。
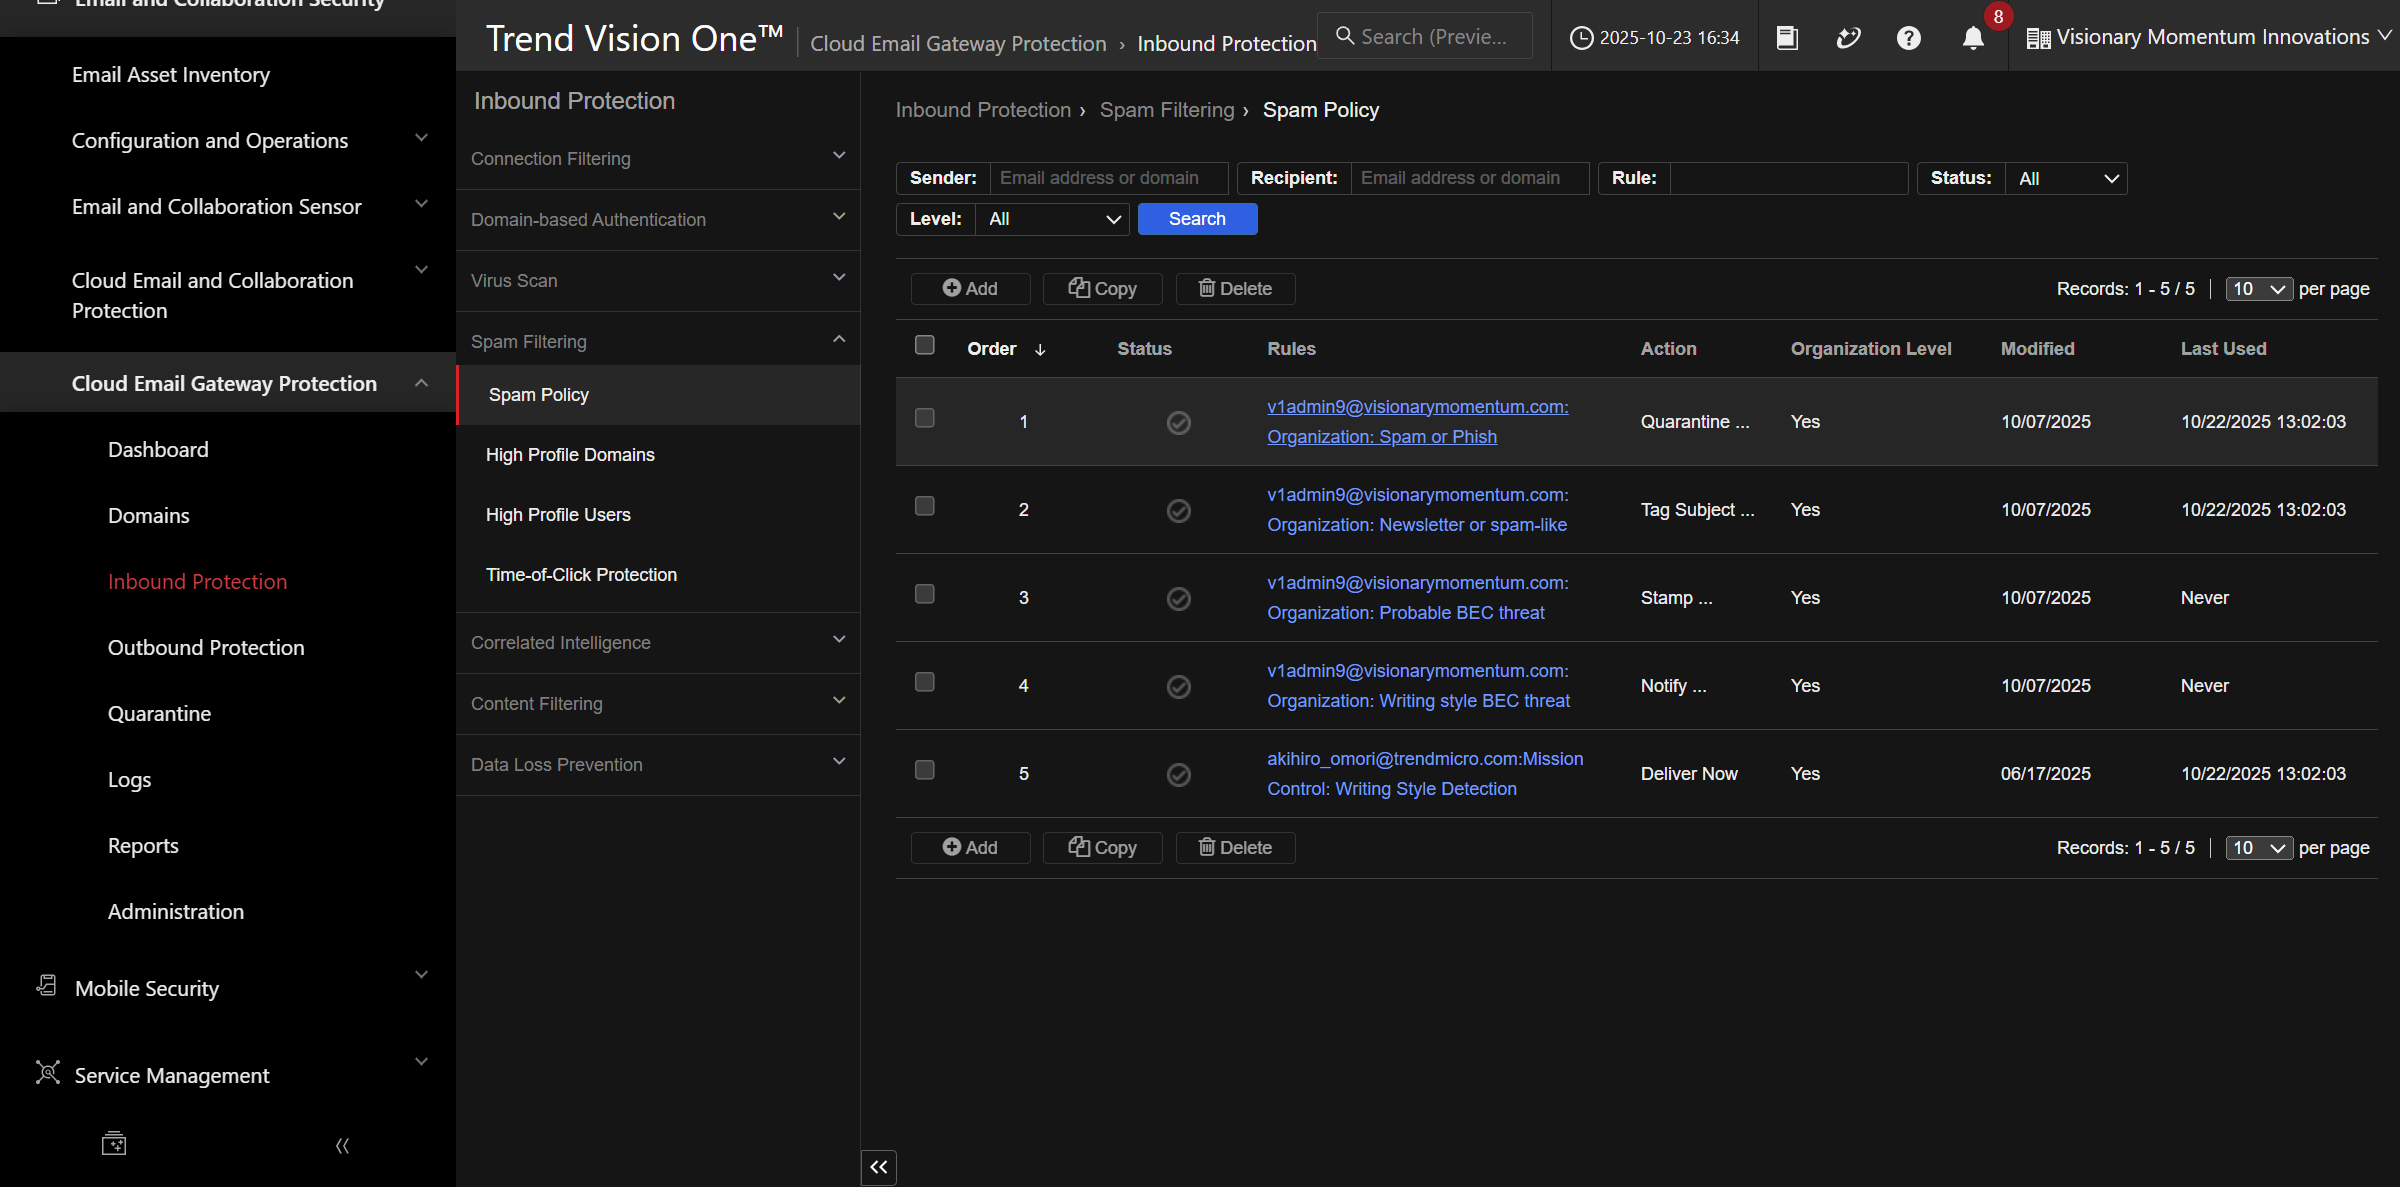
二、先核對 Enable 與 Recipients and Senders
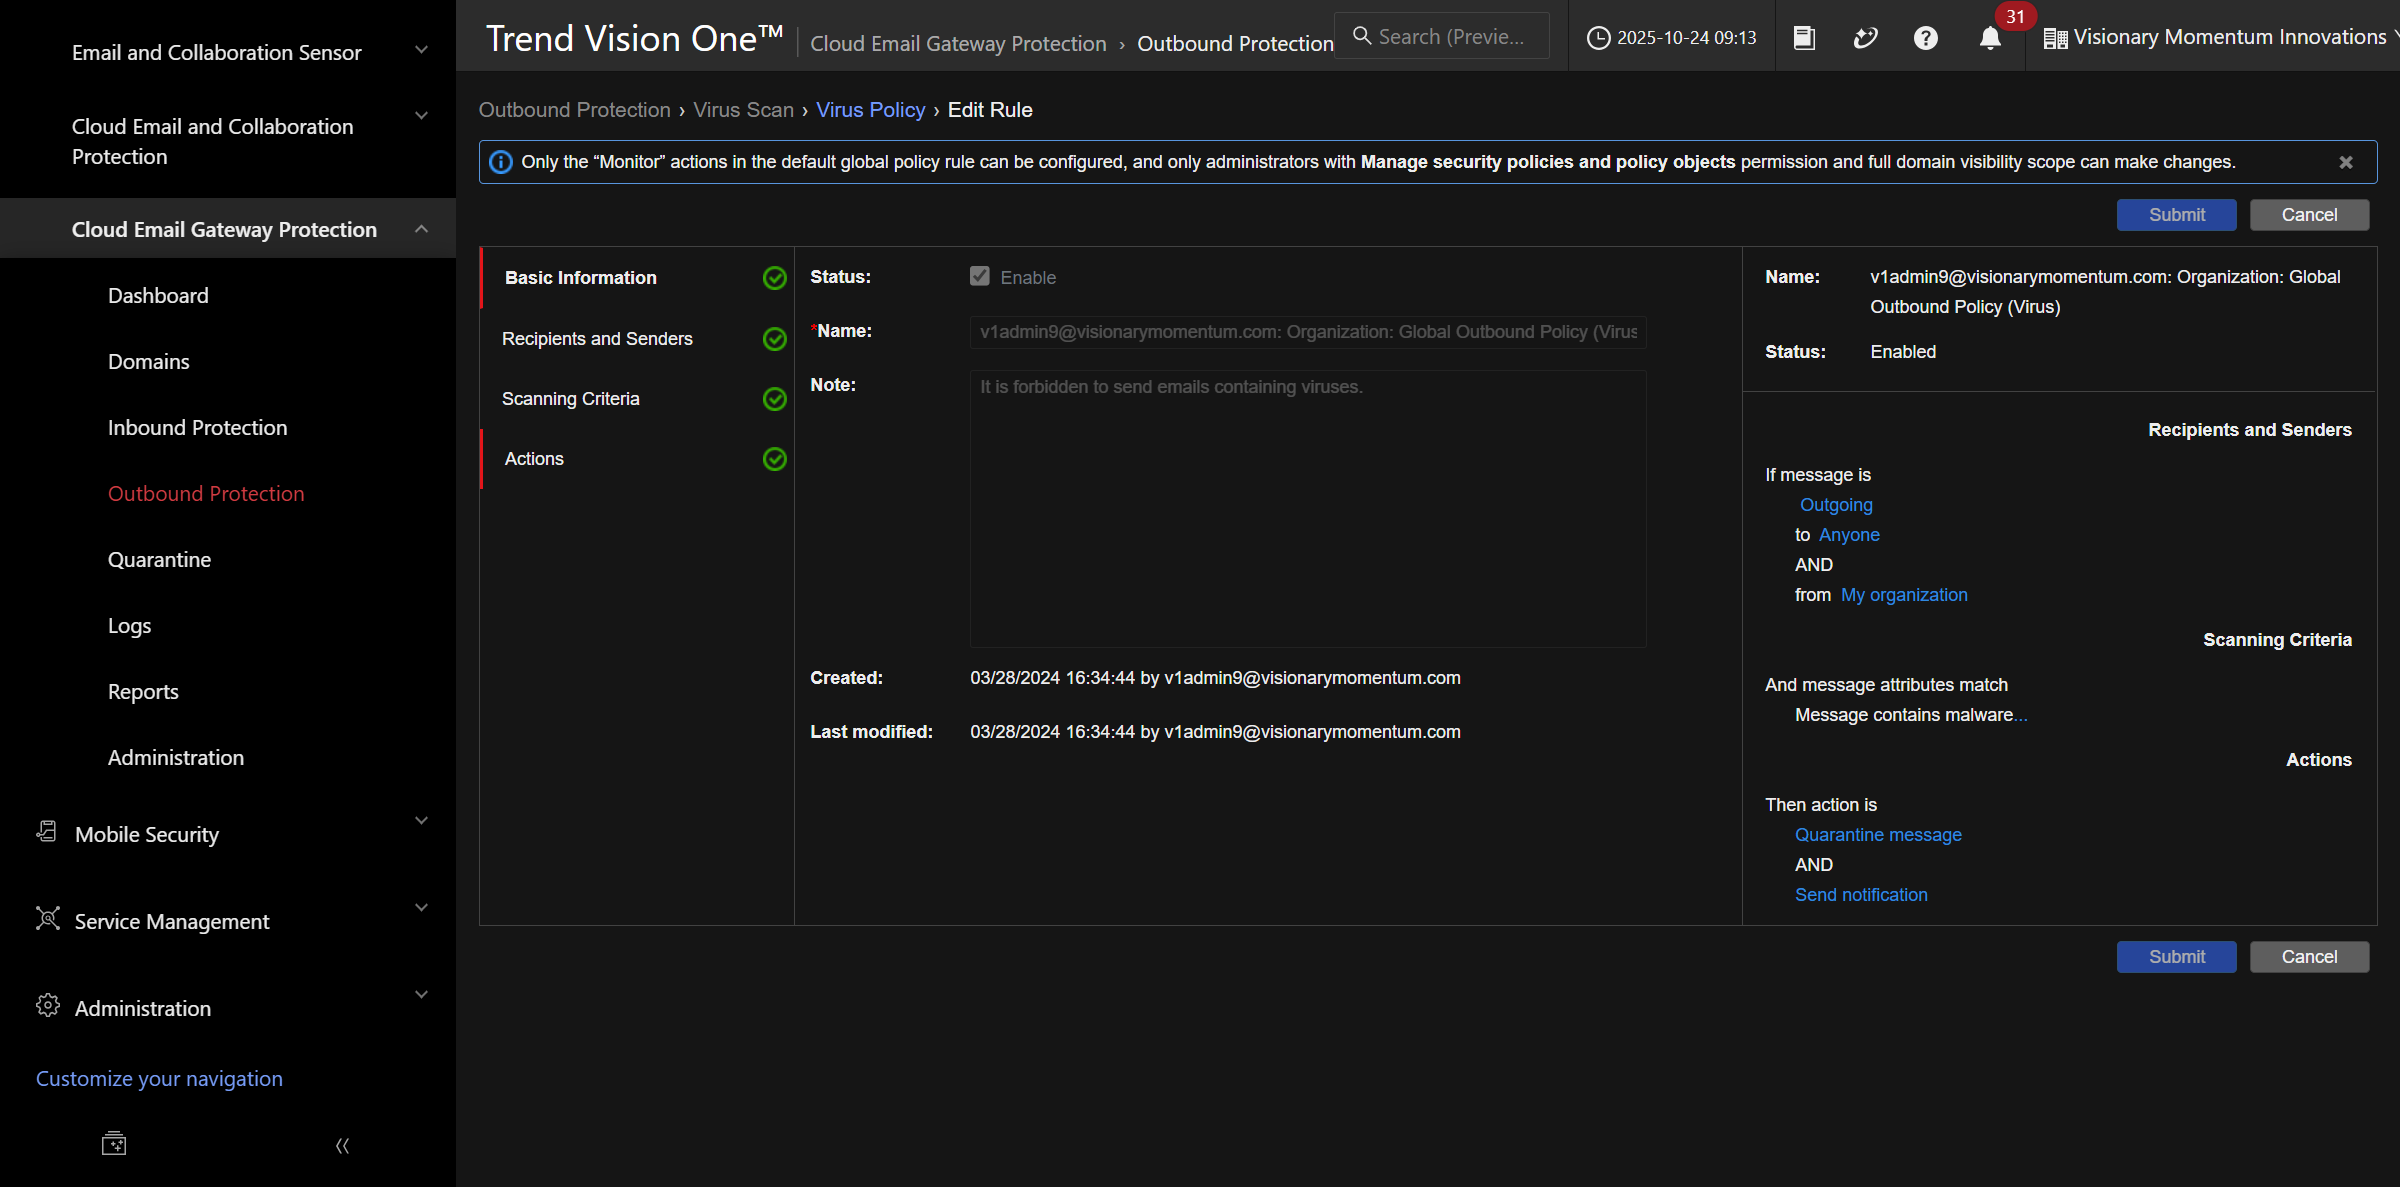
在 Basic Information 確認 Enable,再查看 Recipients and Senders。
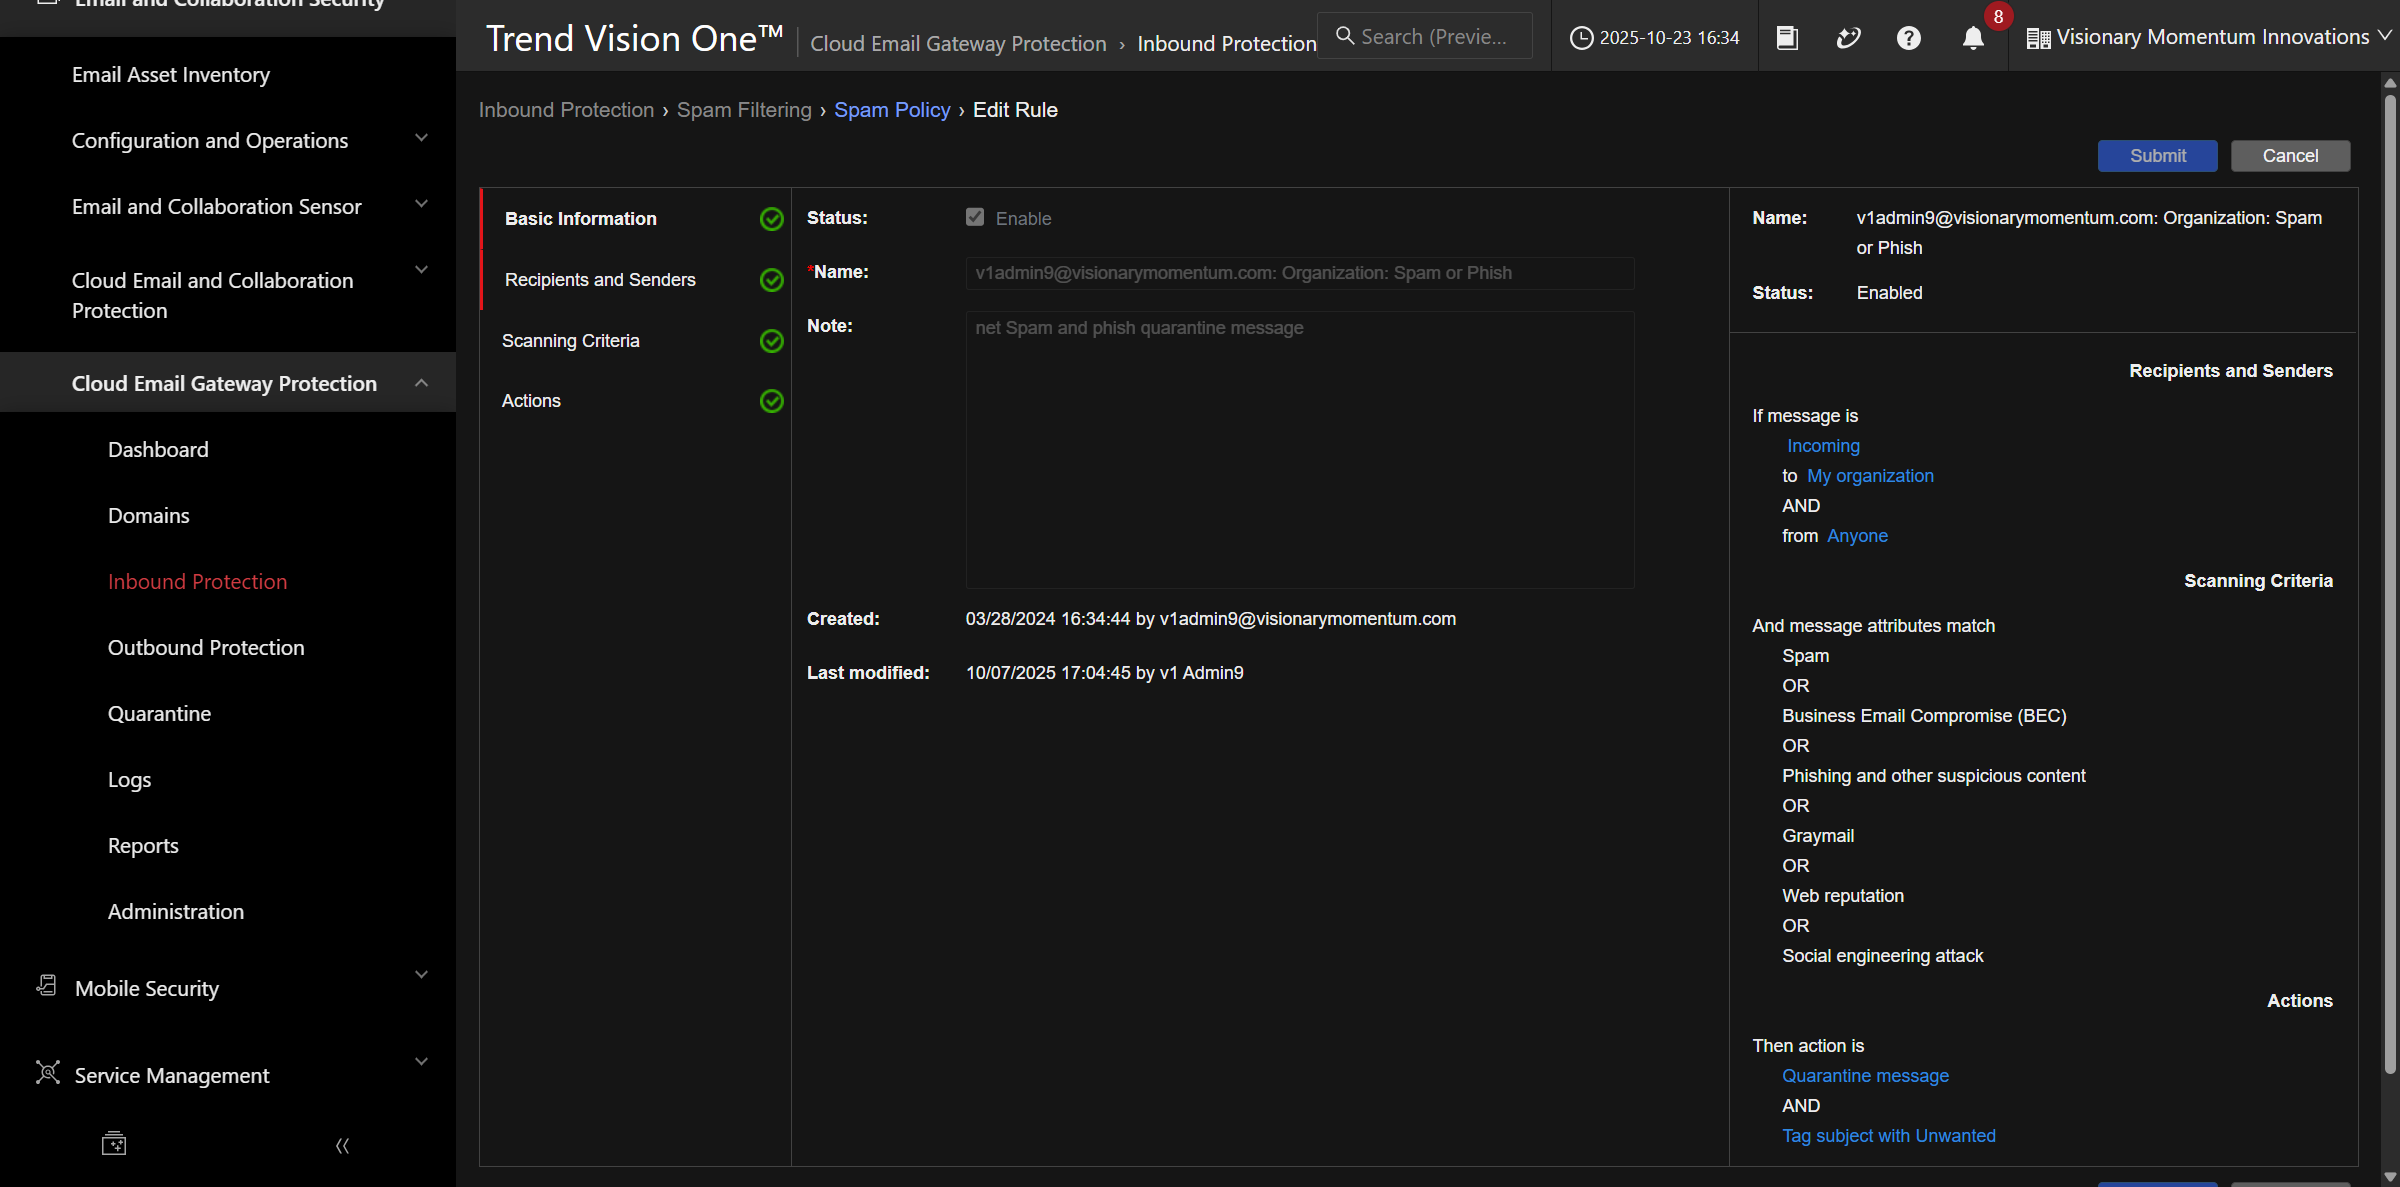
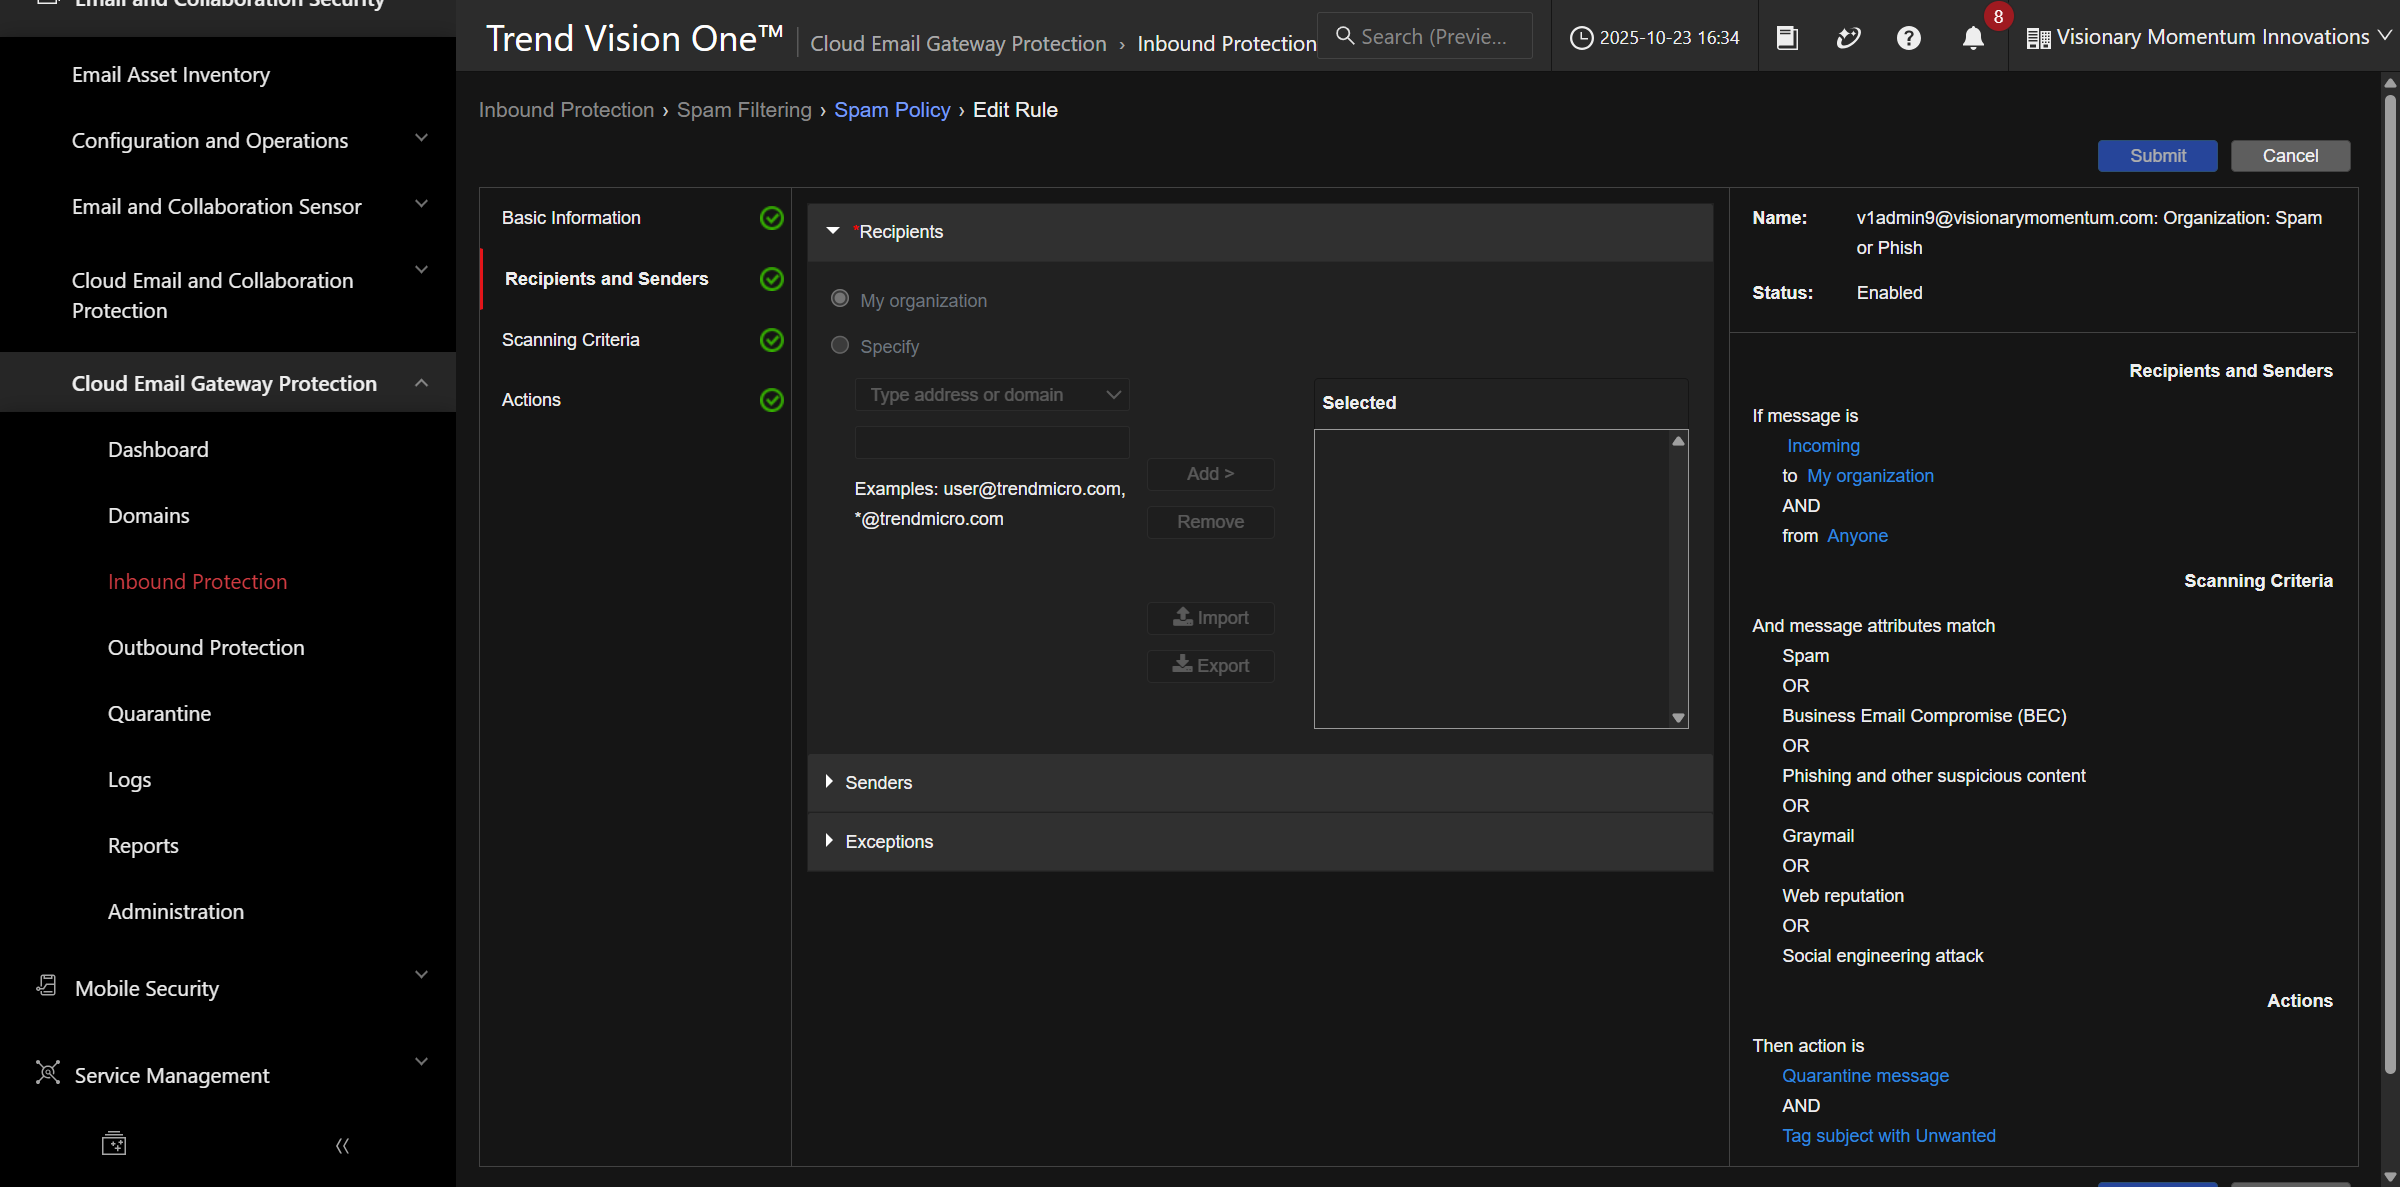
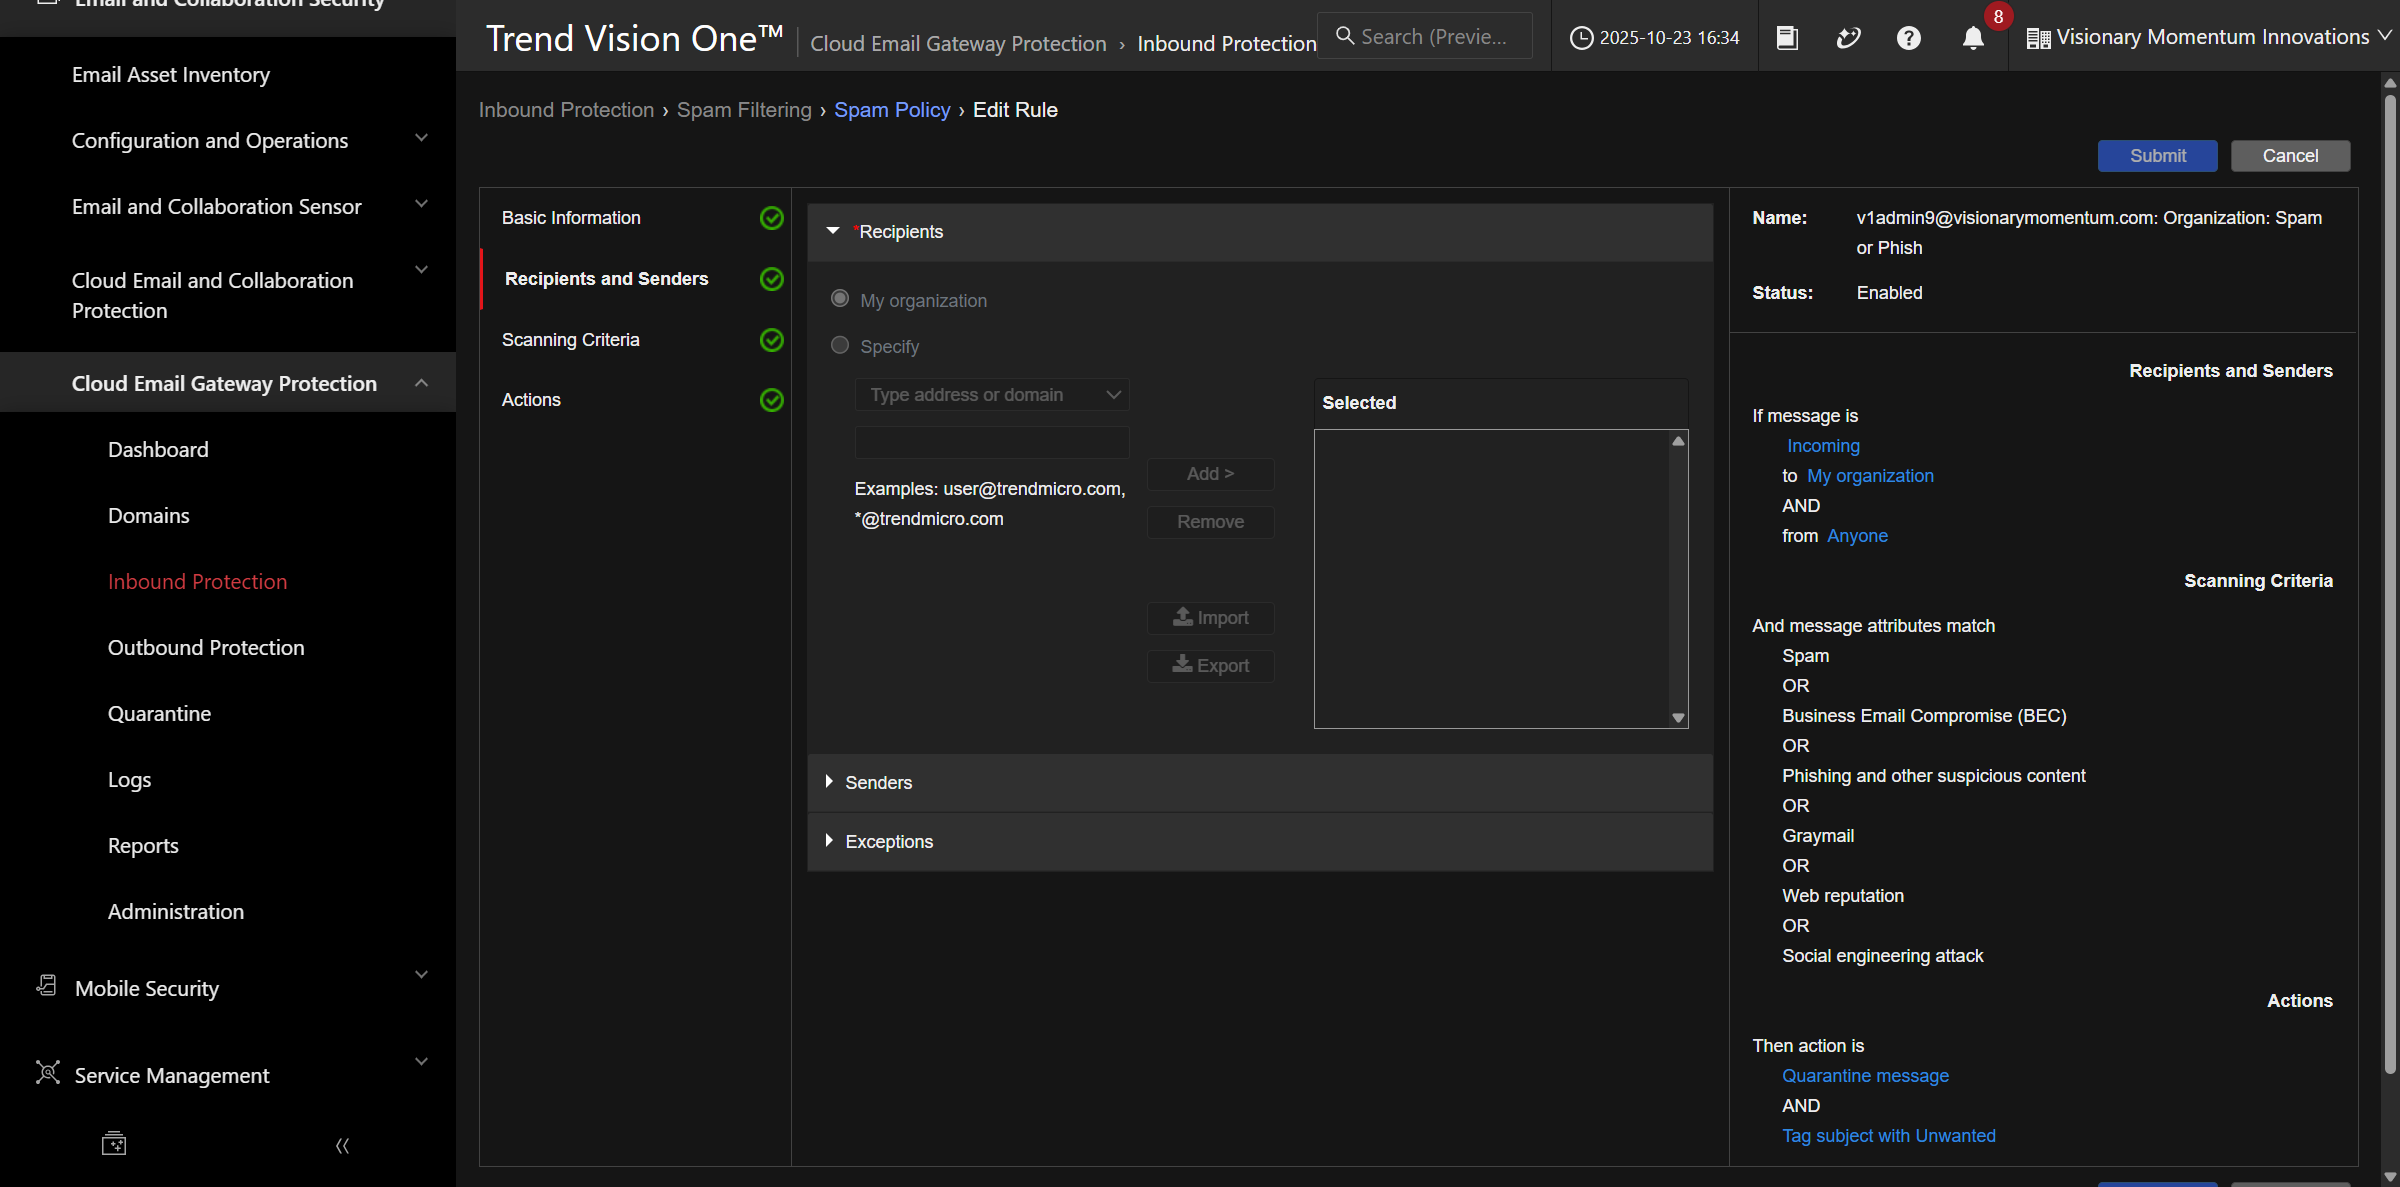
策略啟用與套用範圍需要一起閱讀。同一組掃描設定,若寄件者或收件者範圍不同,影響的郵件也不同。
跟著做
用一句話描述示範策略的方向、寄件者及收件者範圍,再指出策略是否啟用。先完成這個核對,才繼續查看掃描條件。
三、以 Scanning Criteria 定義偵測條件
在 Scanning Criteria 閱讀 Spam 的偵測層級,再辨識 BEC 與 Web reputation 等設定。
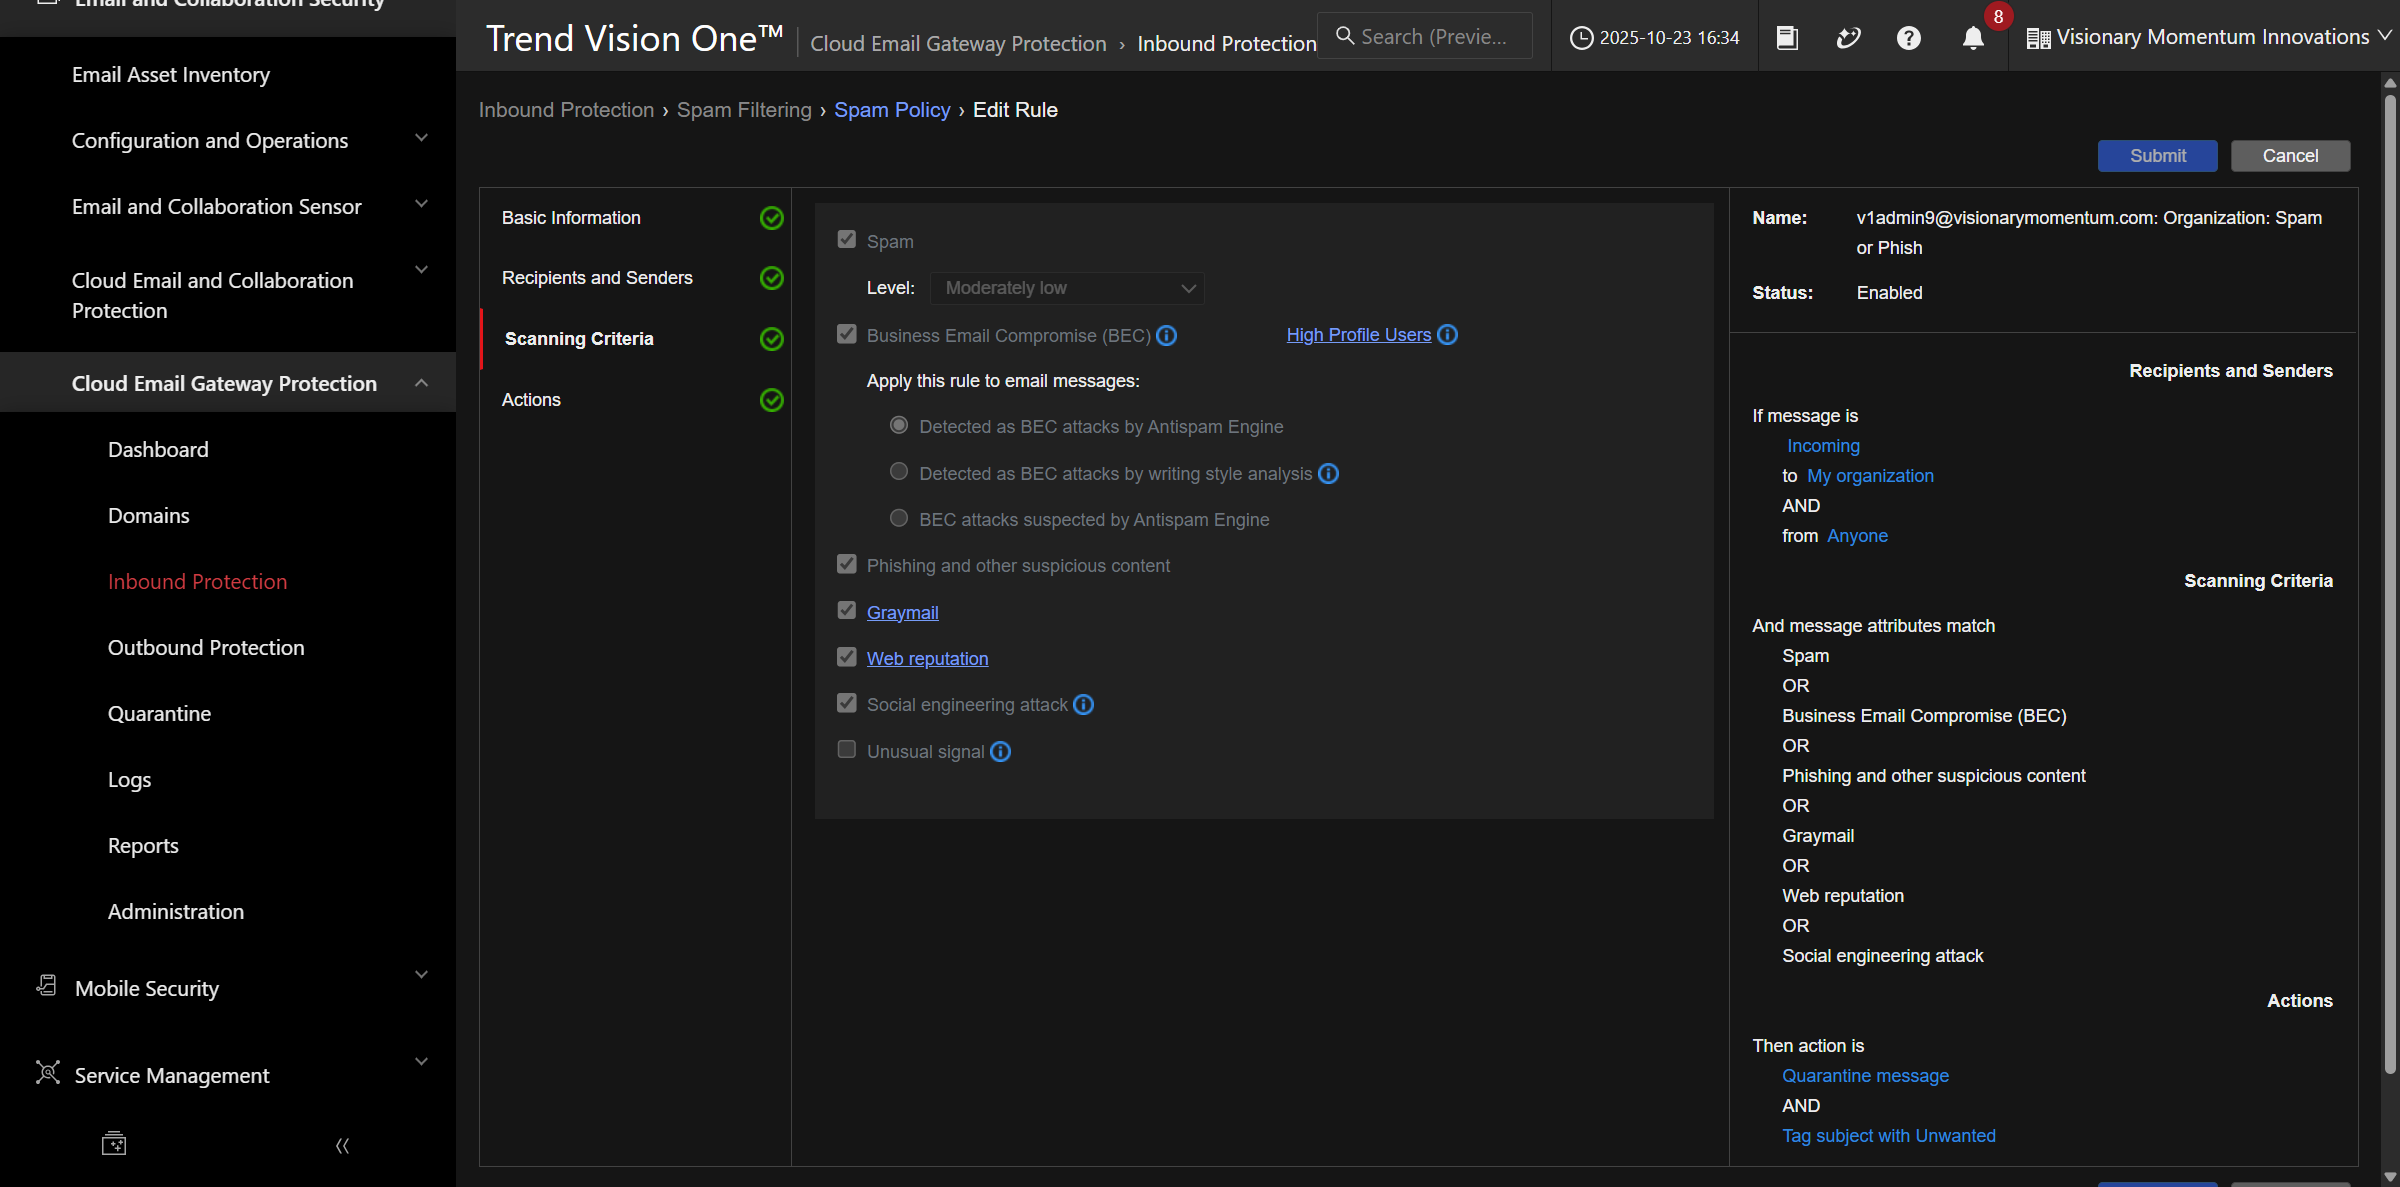
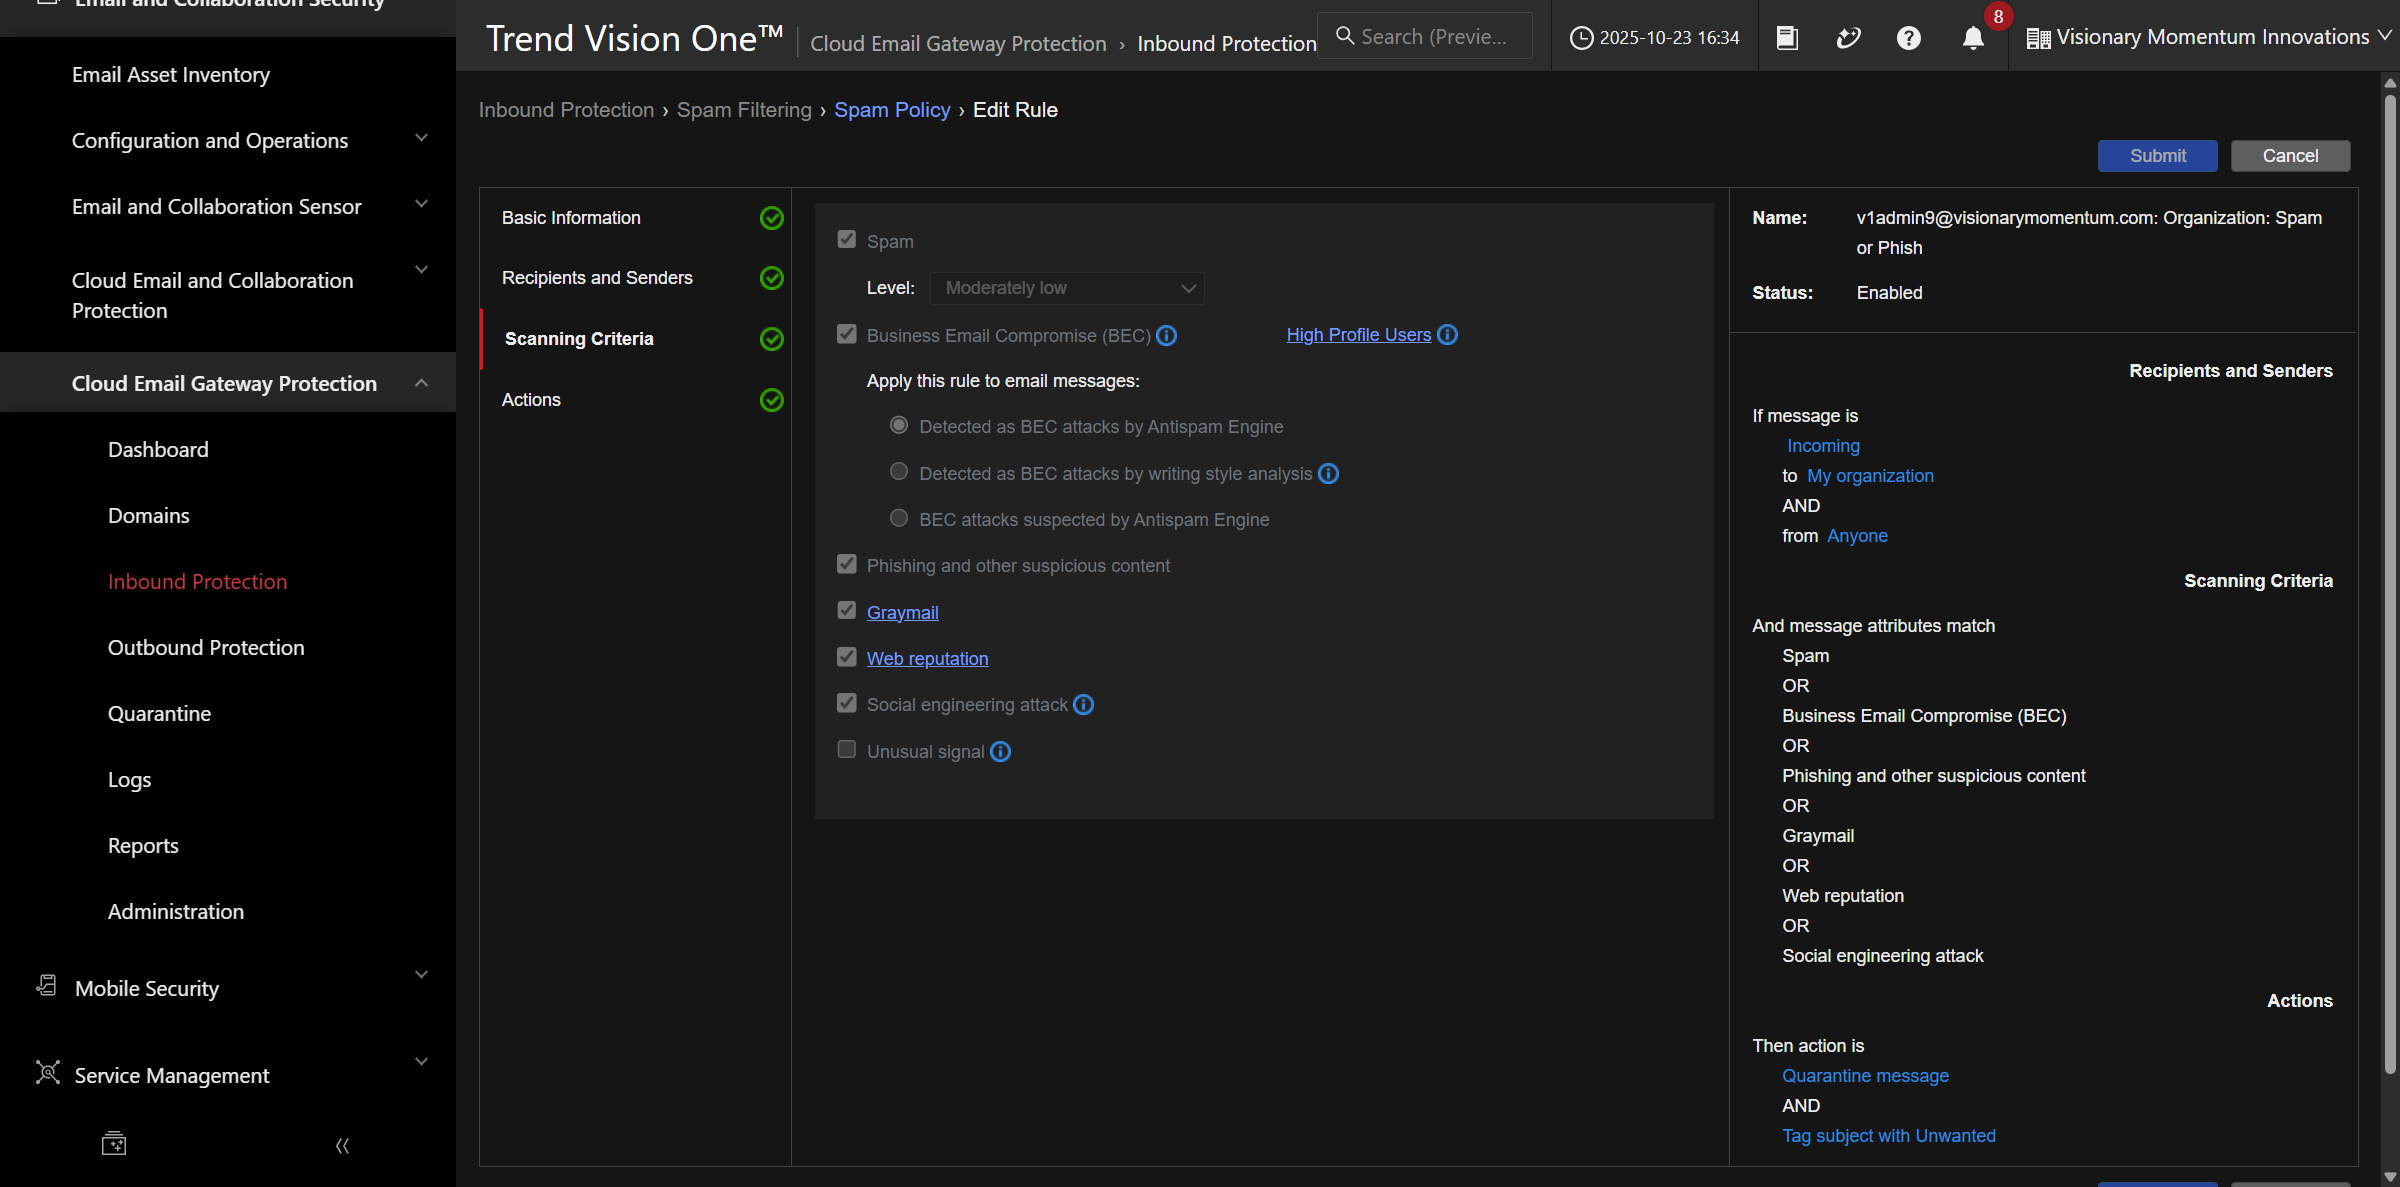
各設定處理不同的判斷問題。選取某一偵測項目後,仍需閱讀右側策略摘要,確認實際條件與作用範圍。
跟著做
選一項掃描條件,說明它準備辨識的威脅,以及偵測結果還需要搭配哪些動作設定。
四、區分攔截、修改與監控
進入 Actions,查看三種動作分類。
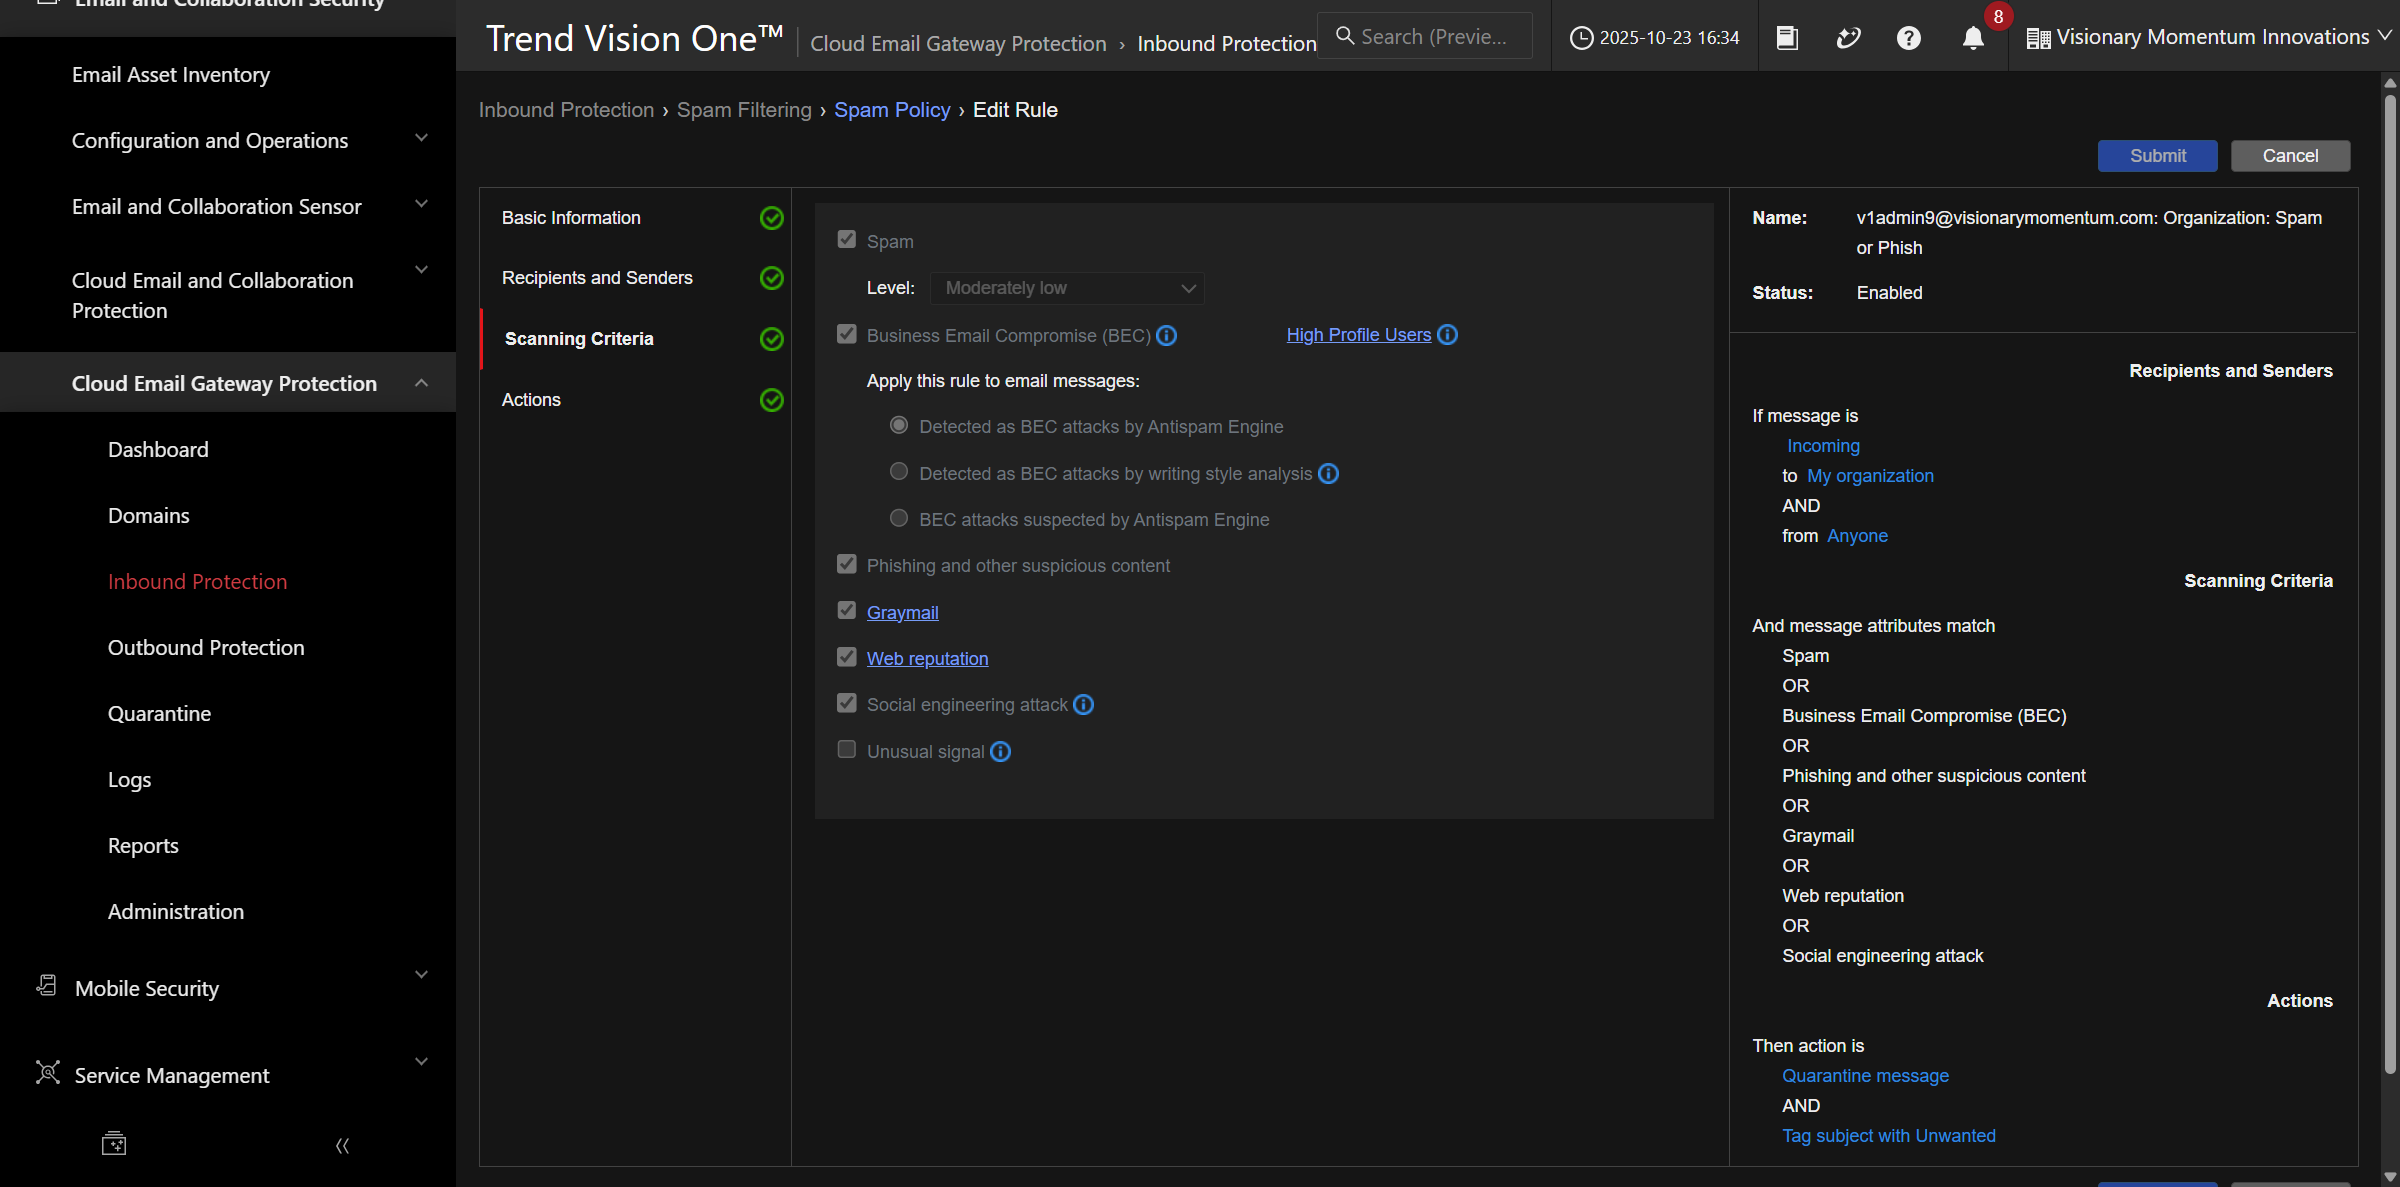
| 分類 | 示範介紹的用途 | 核對重點 |
|---|---|---|
| Intercept | 刪除、隔離或變更收件者等攔截處理 | 原收件者是否仍會收到郵件? |
| Modify | 加入標頭、內文提示或主旨標記 | 郵件繼續送達時,使用者看到什麼? |
| Monitor | 通知或密件副本等追蹤處理 | 誰會收到通知,如何追查事件? |
示範接著以 Submit 套用。實際變更前應核對整份策略摘要,避免只修改動作卻忽略收件者或條件。
五、以相同順序閱讀 Outbound Protection
切換到 Outbound Protection,查看寄出郵件的 Connection Filtering、Virus Scan、Spam Filtering 與 Content Filtering 等分類。
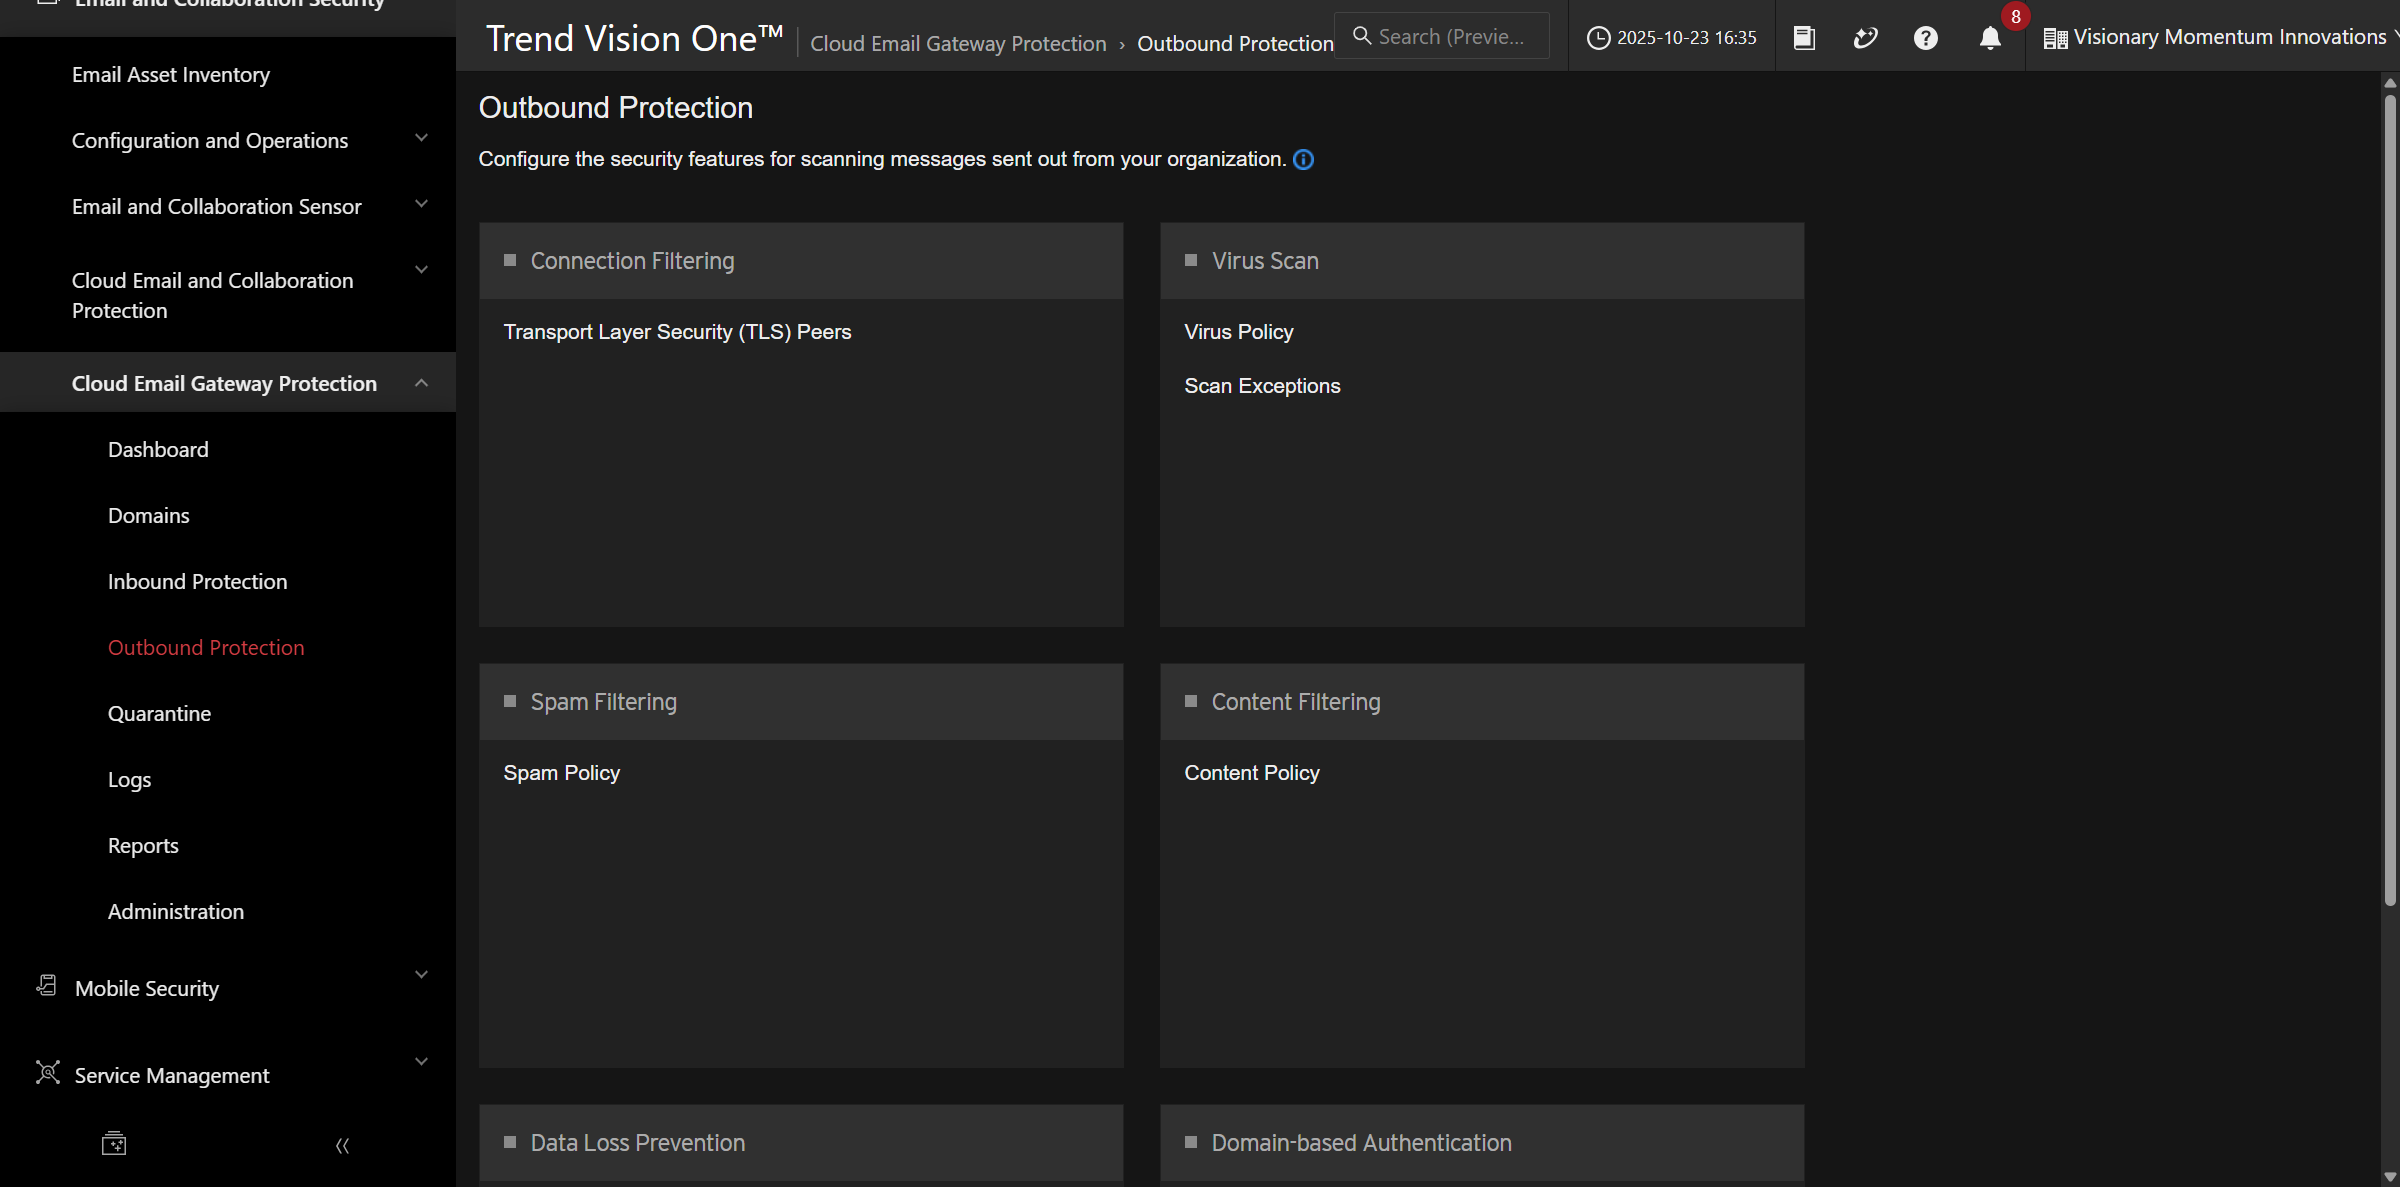
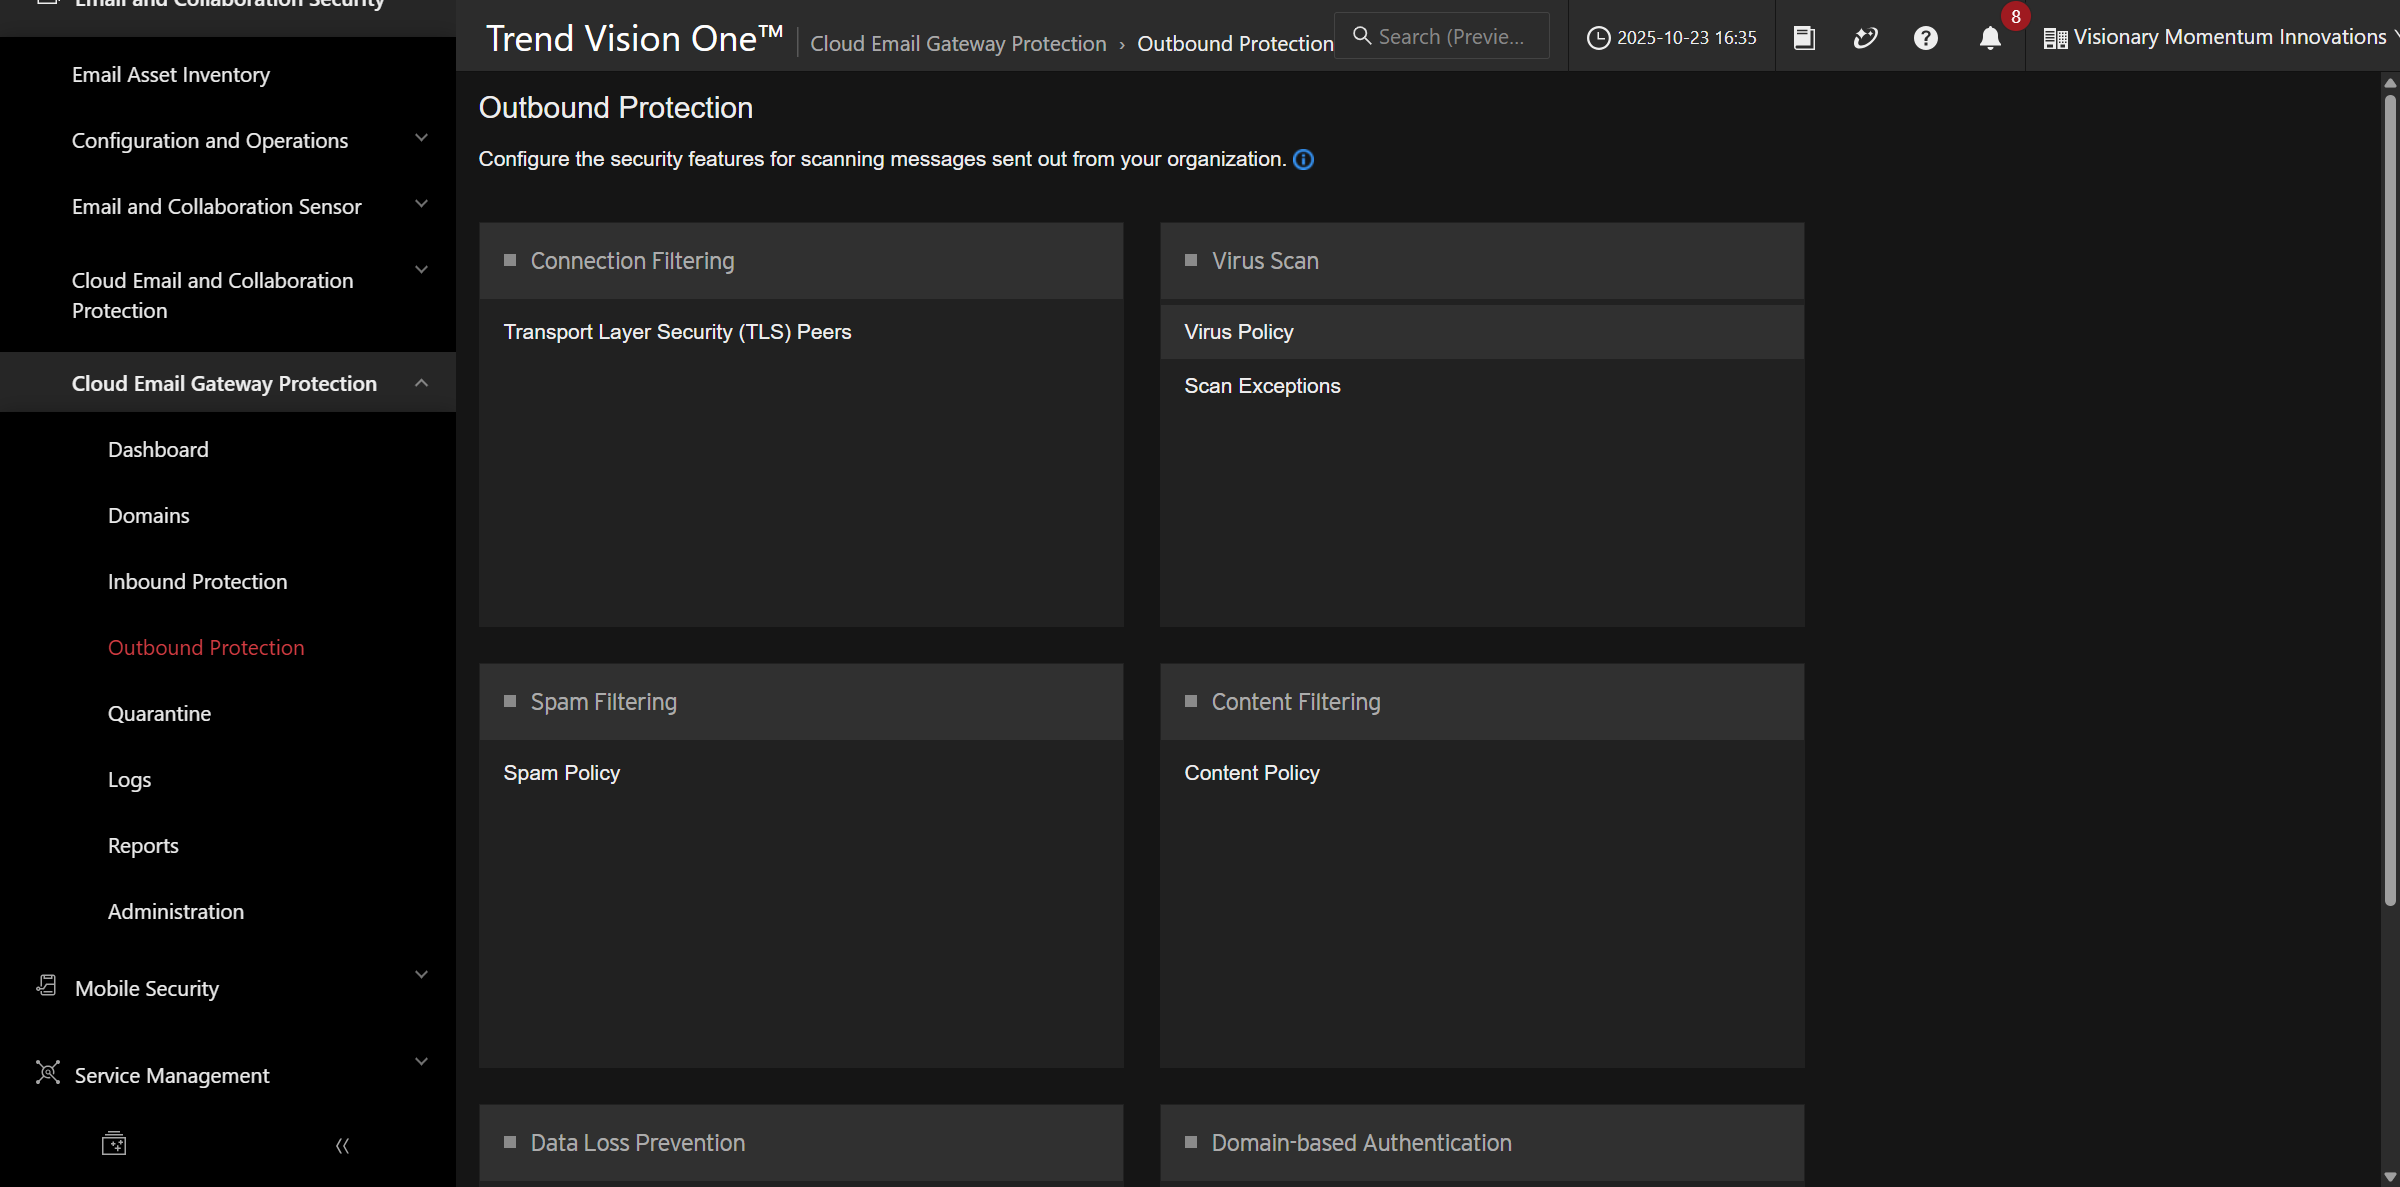
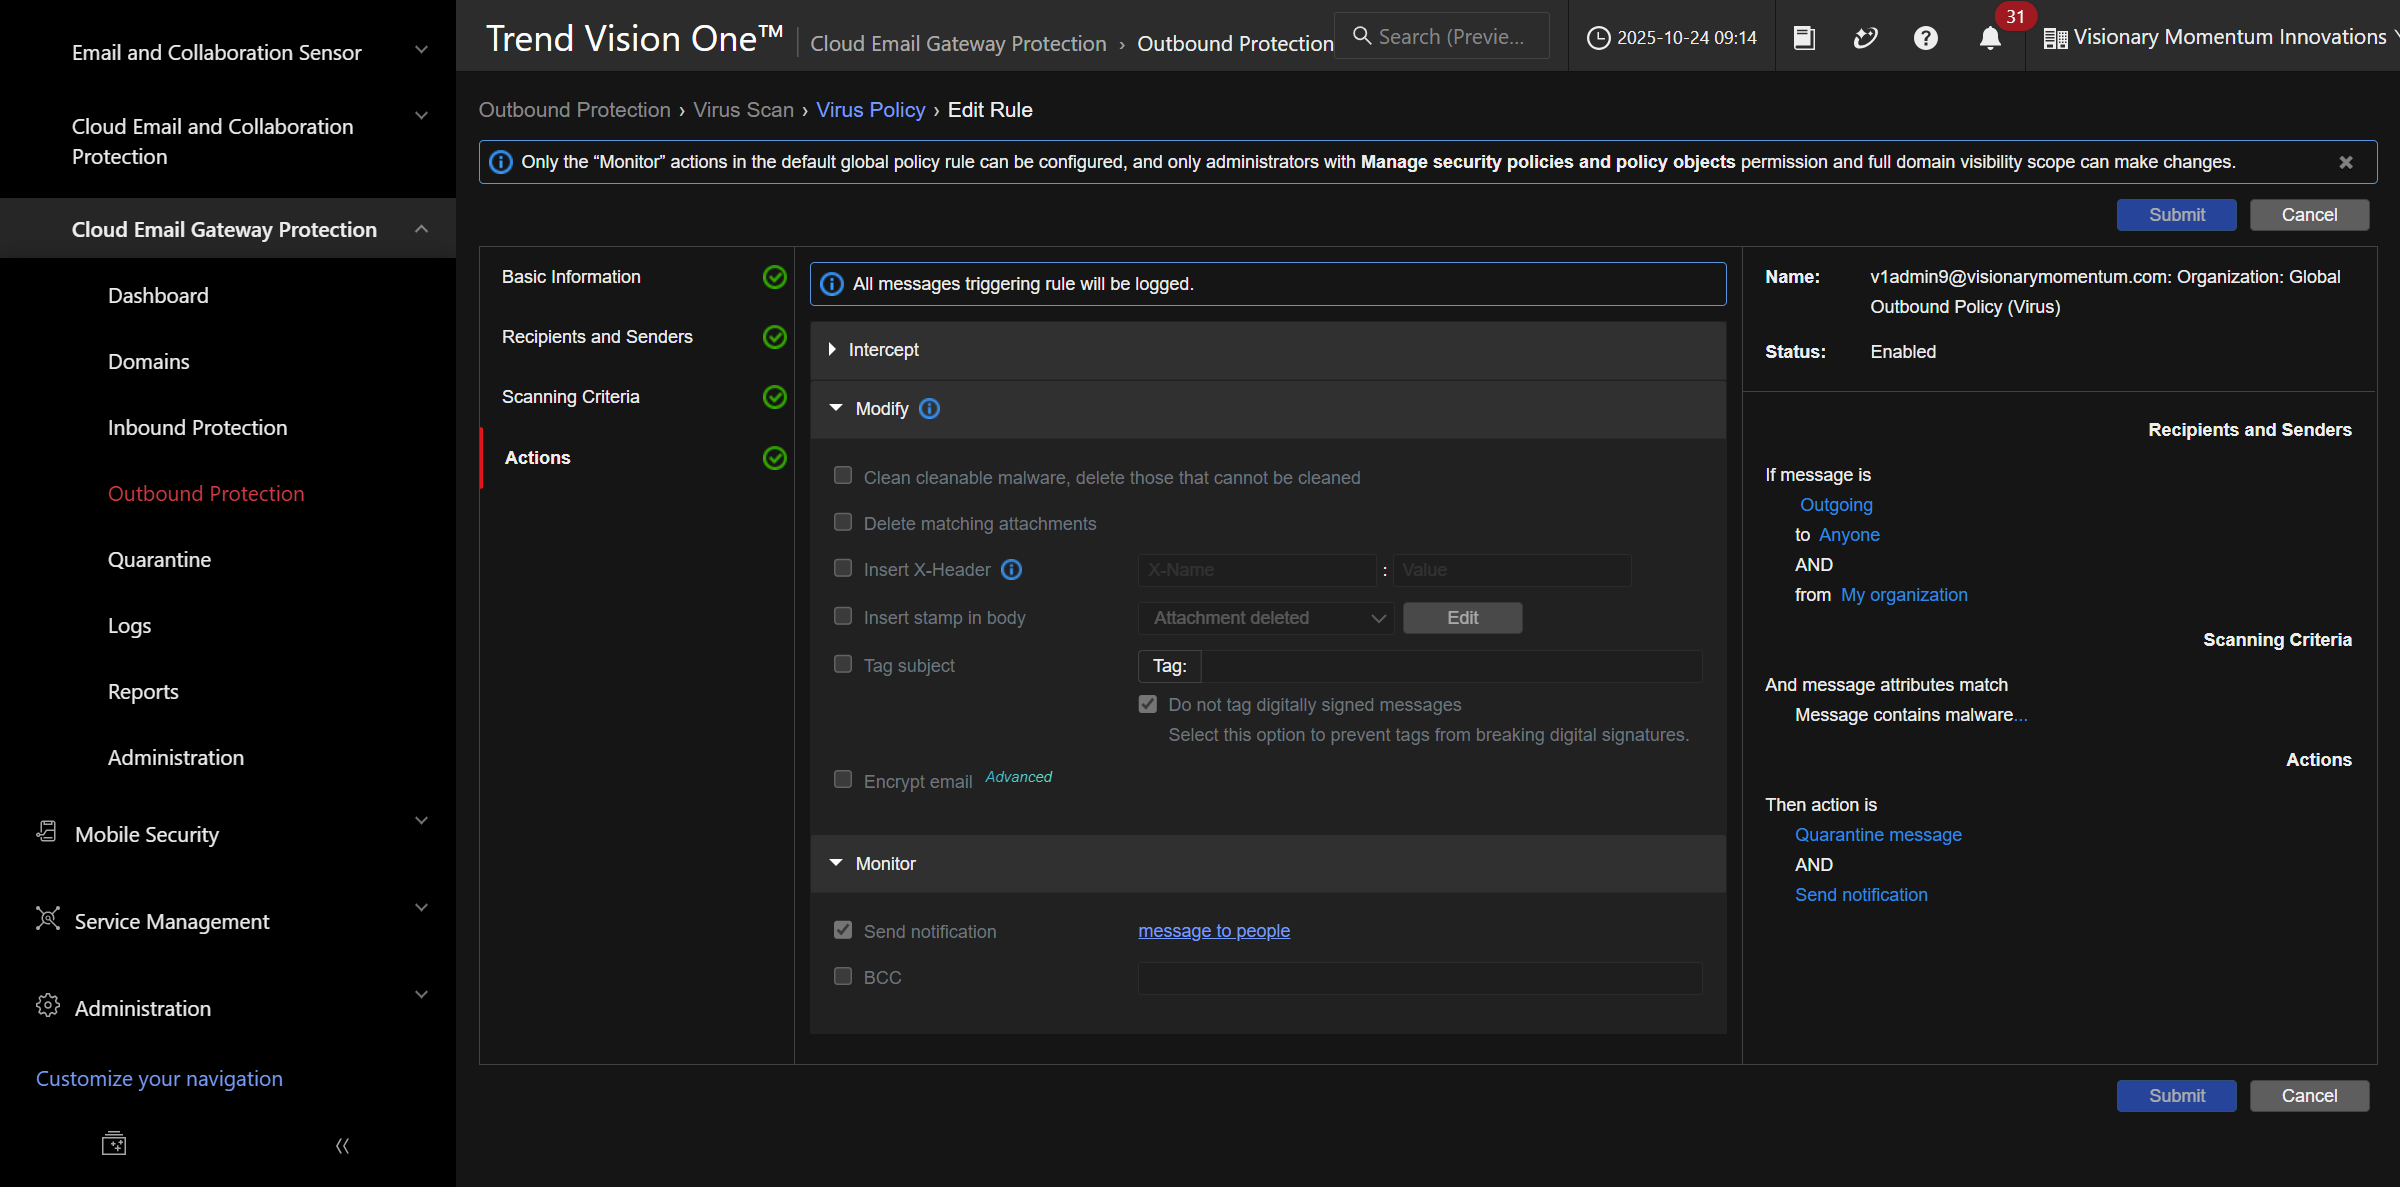
選取 Virus Policy,開啟示範中的 Global Outbound Policy (Virus)。
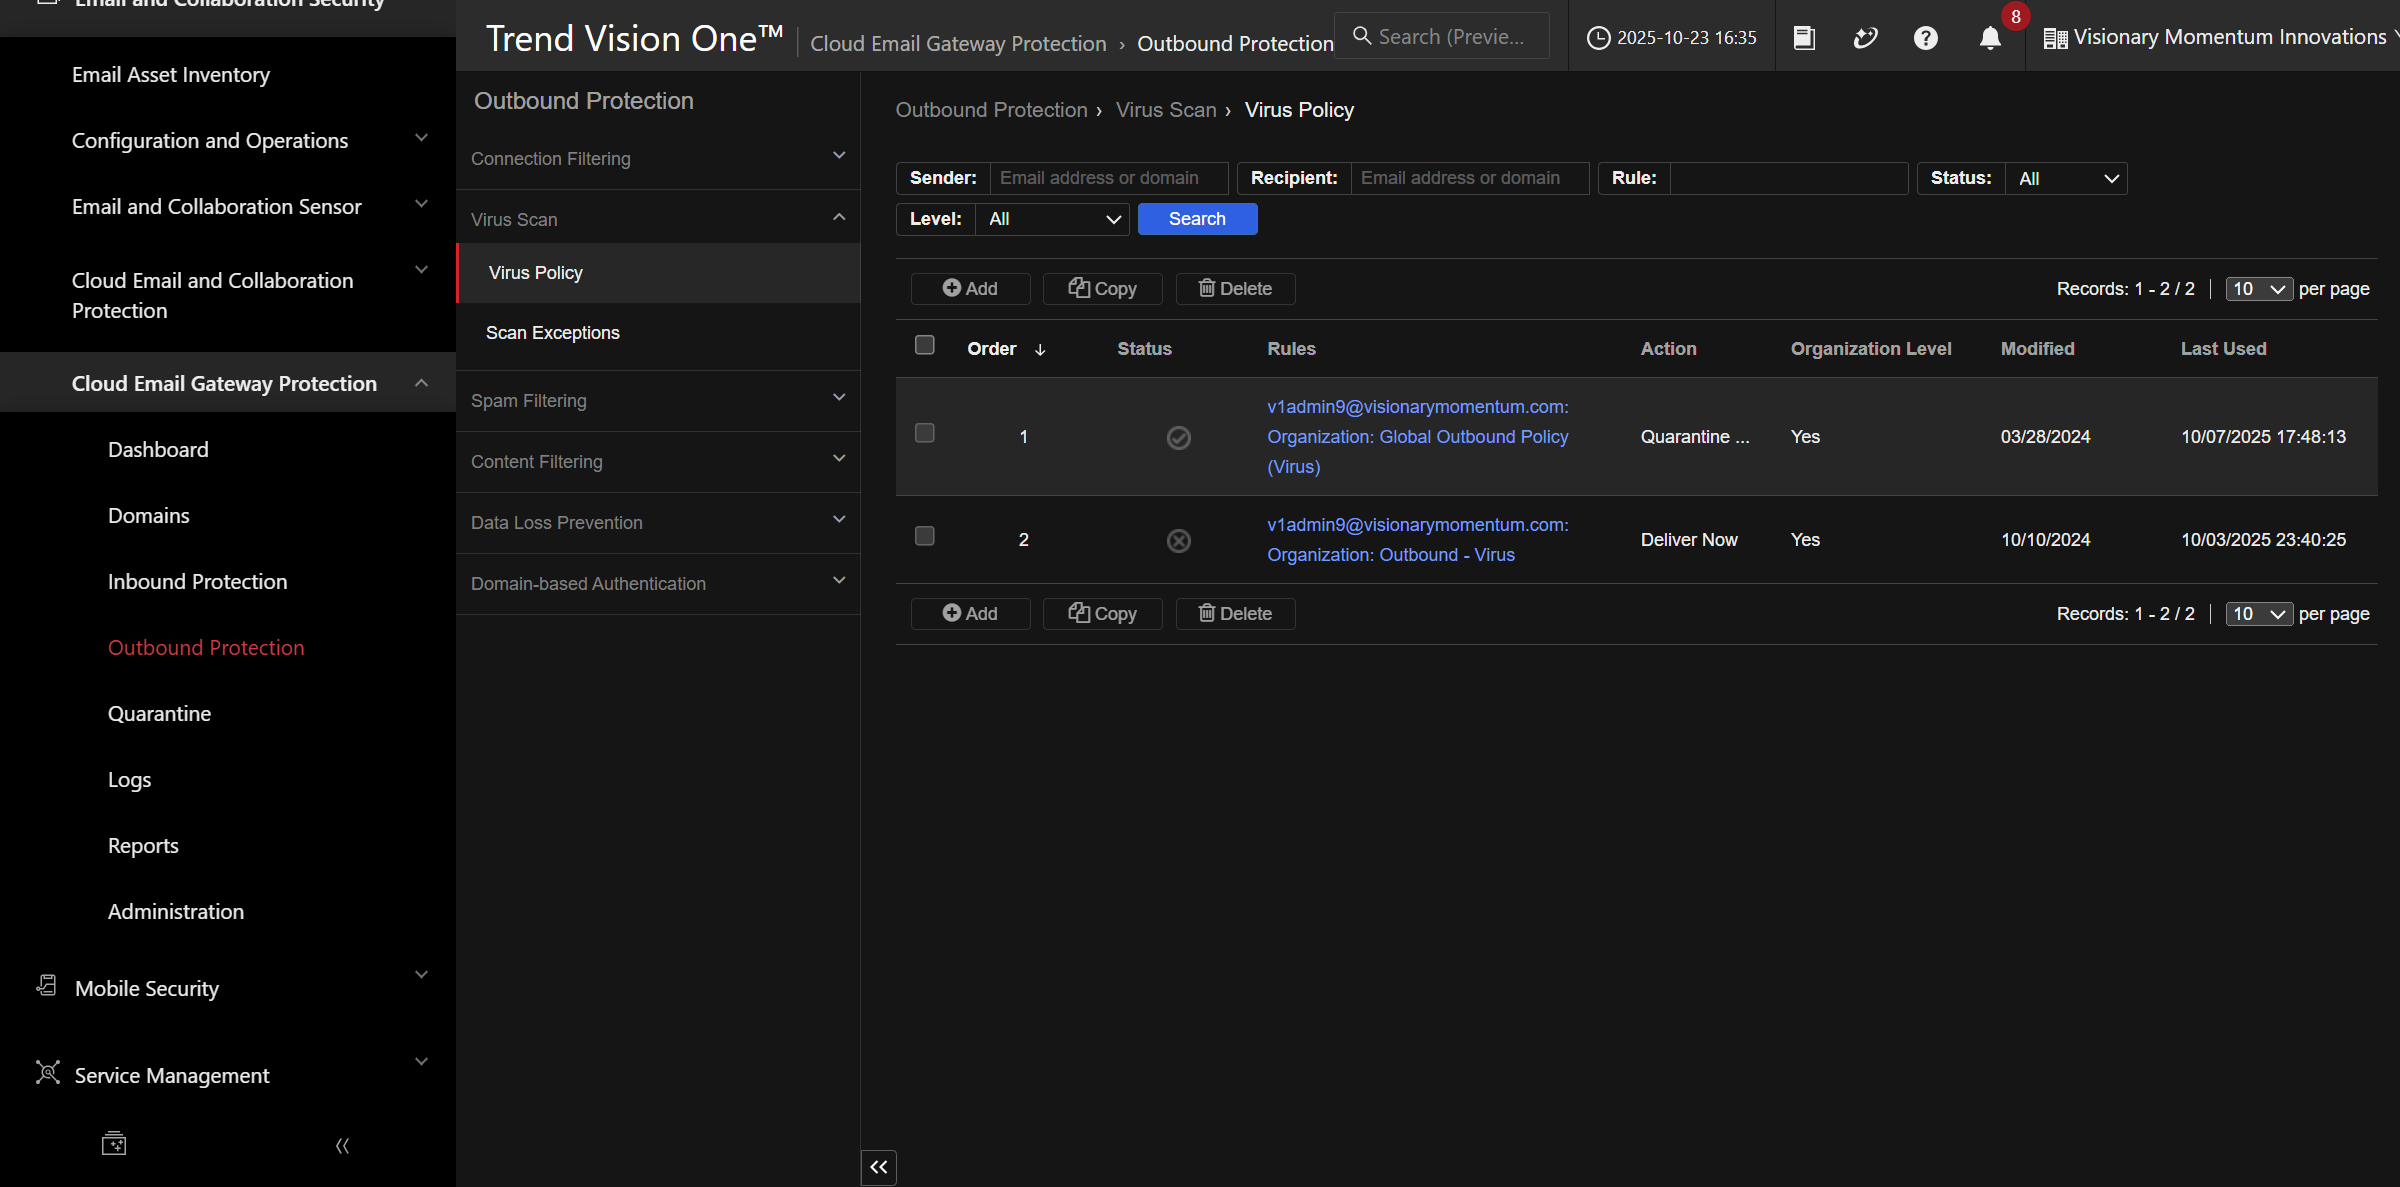
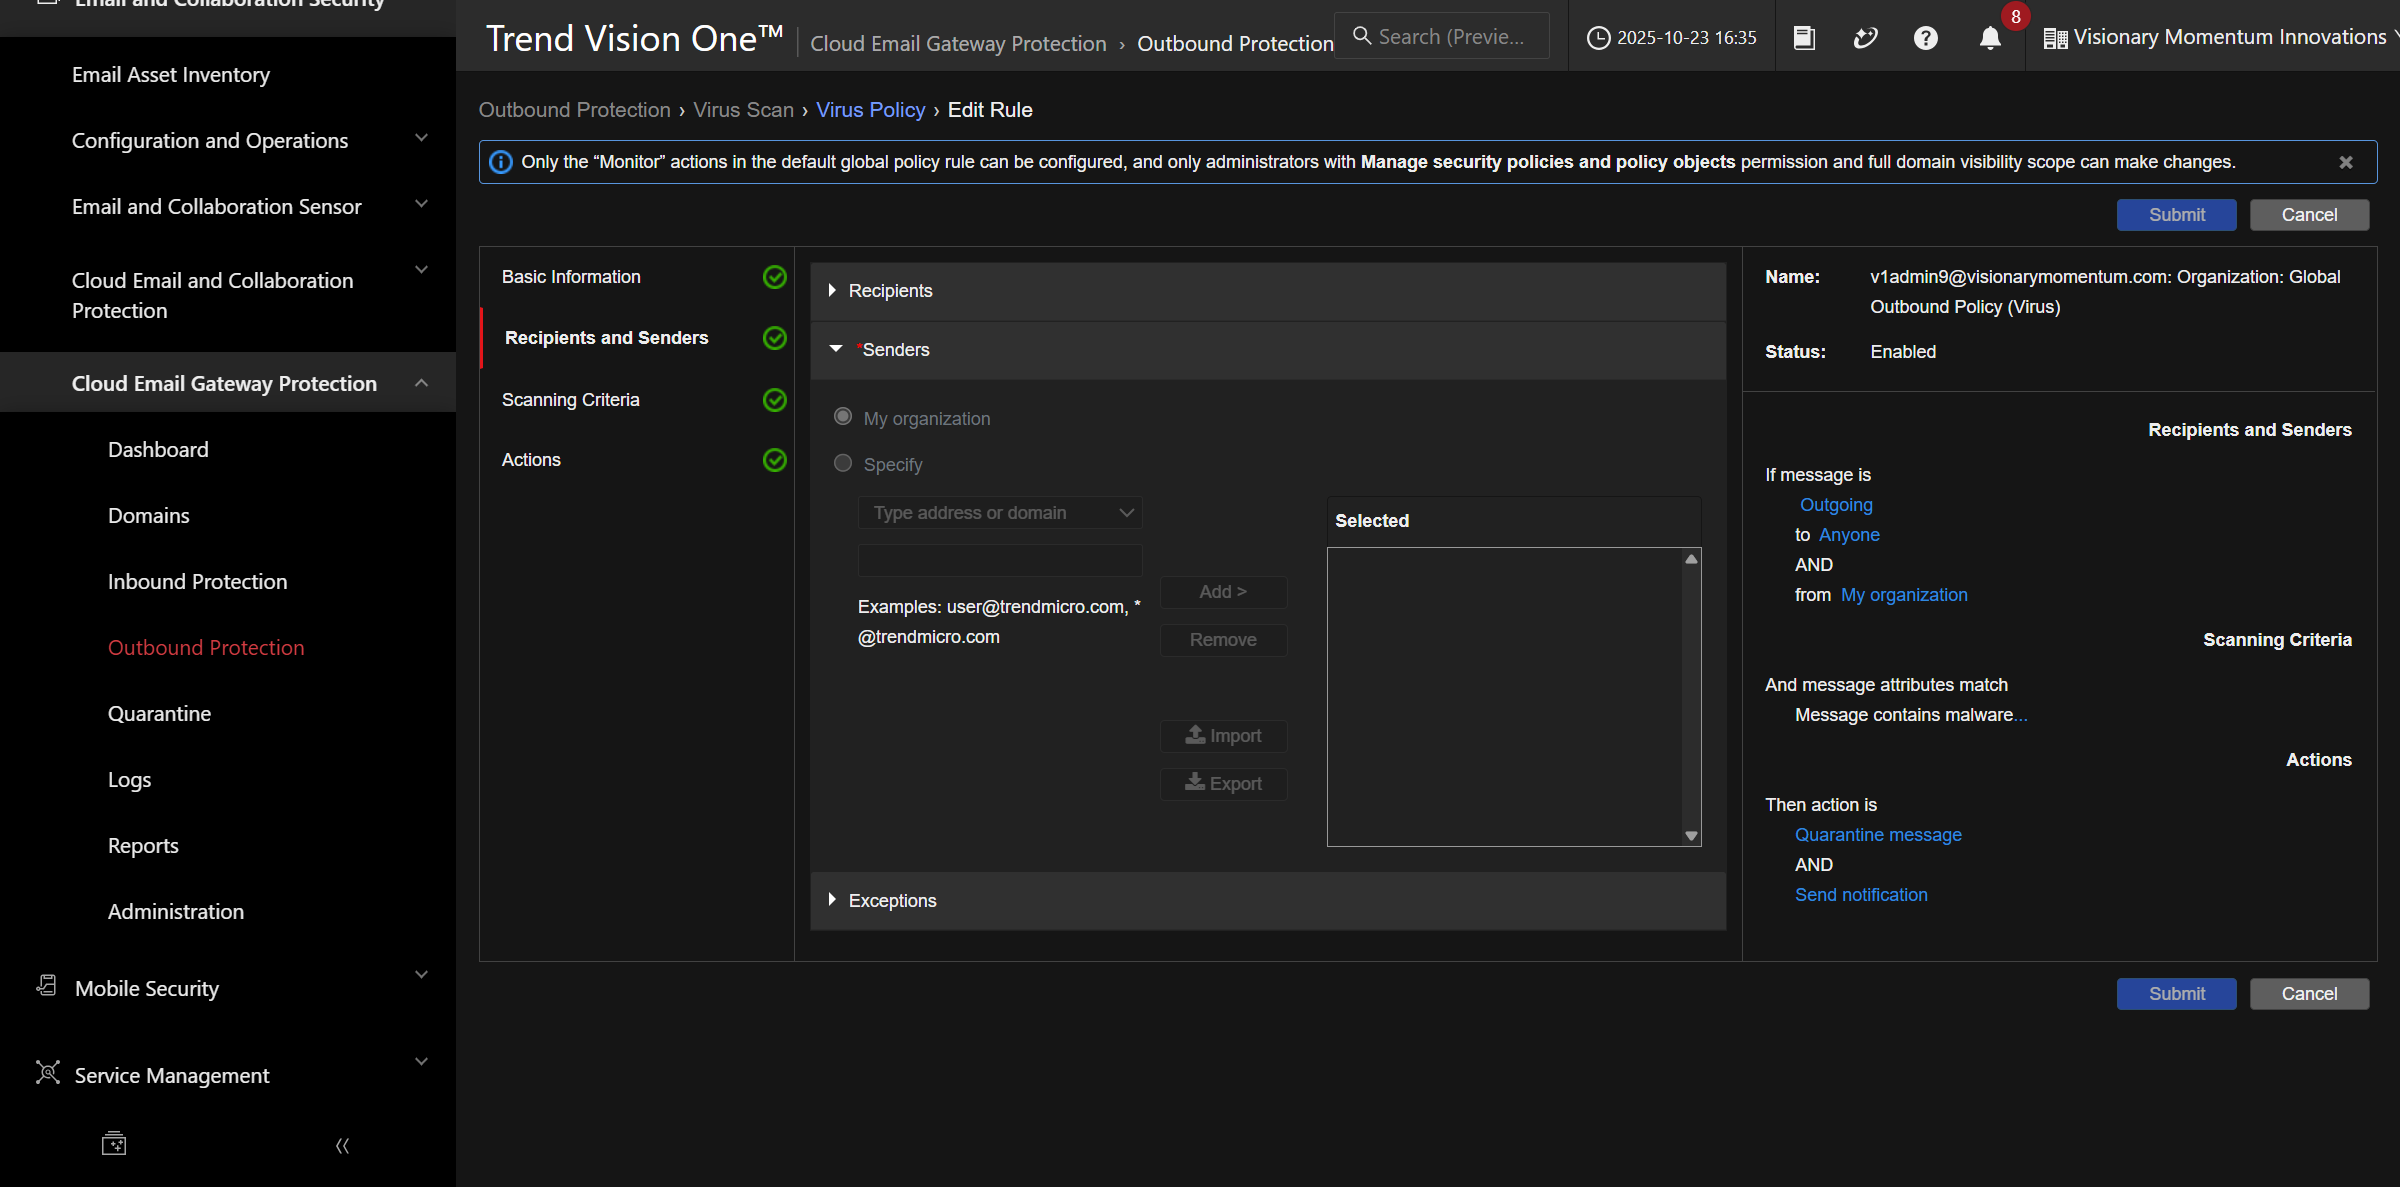
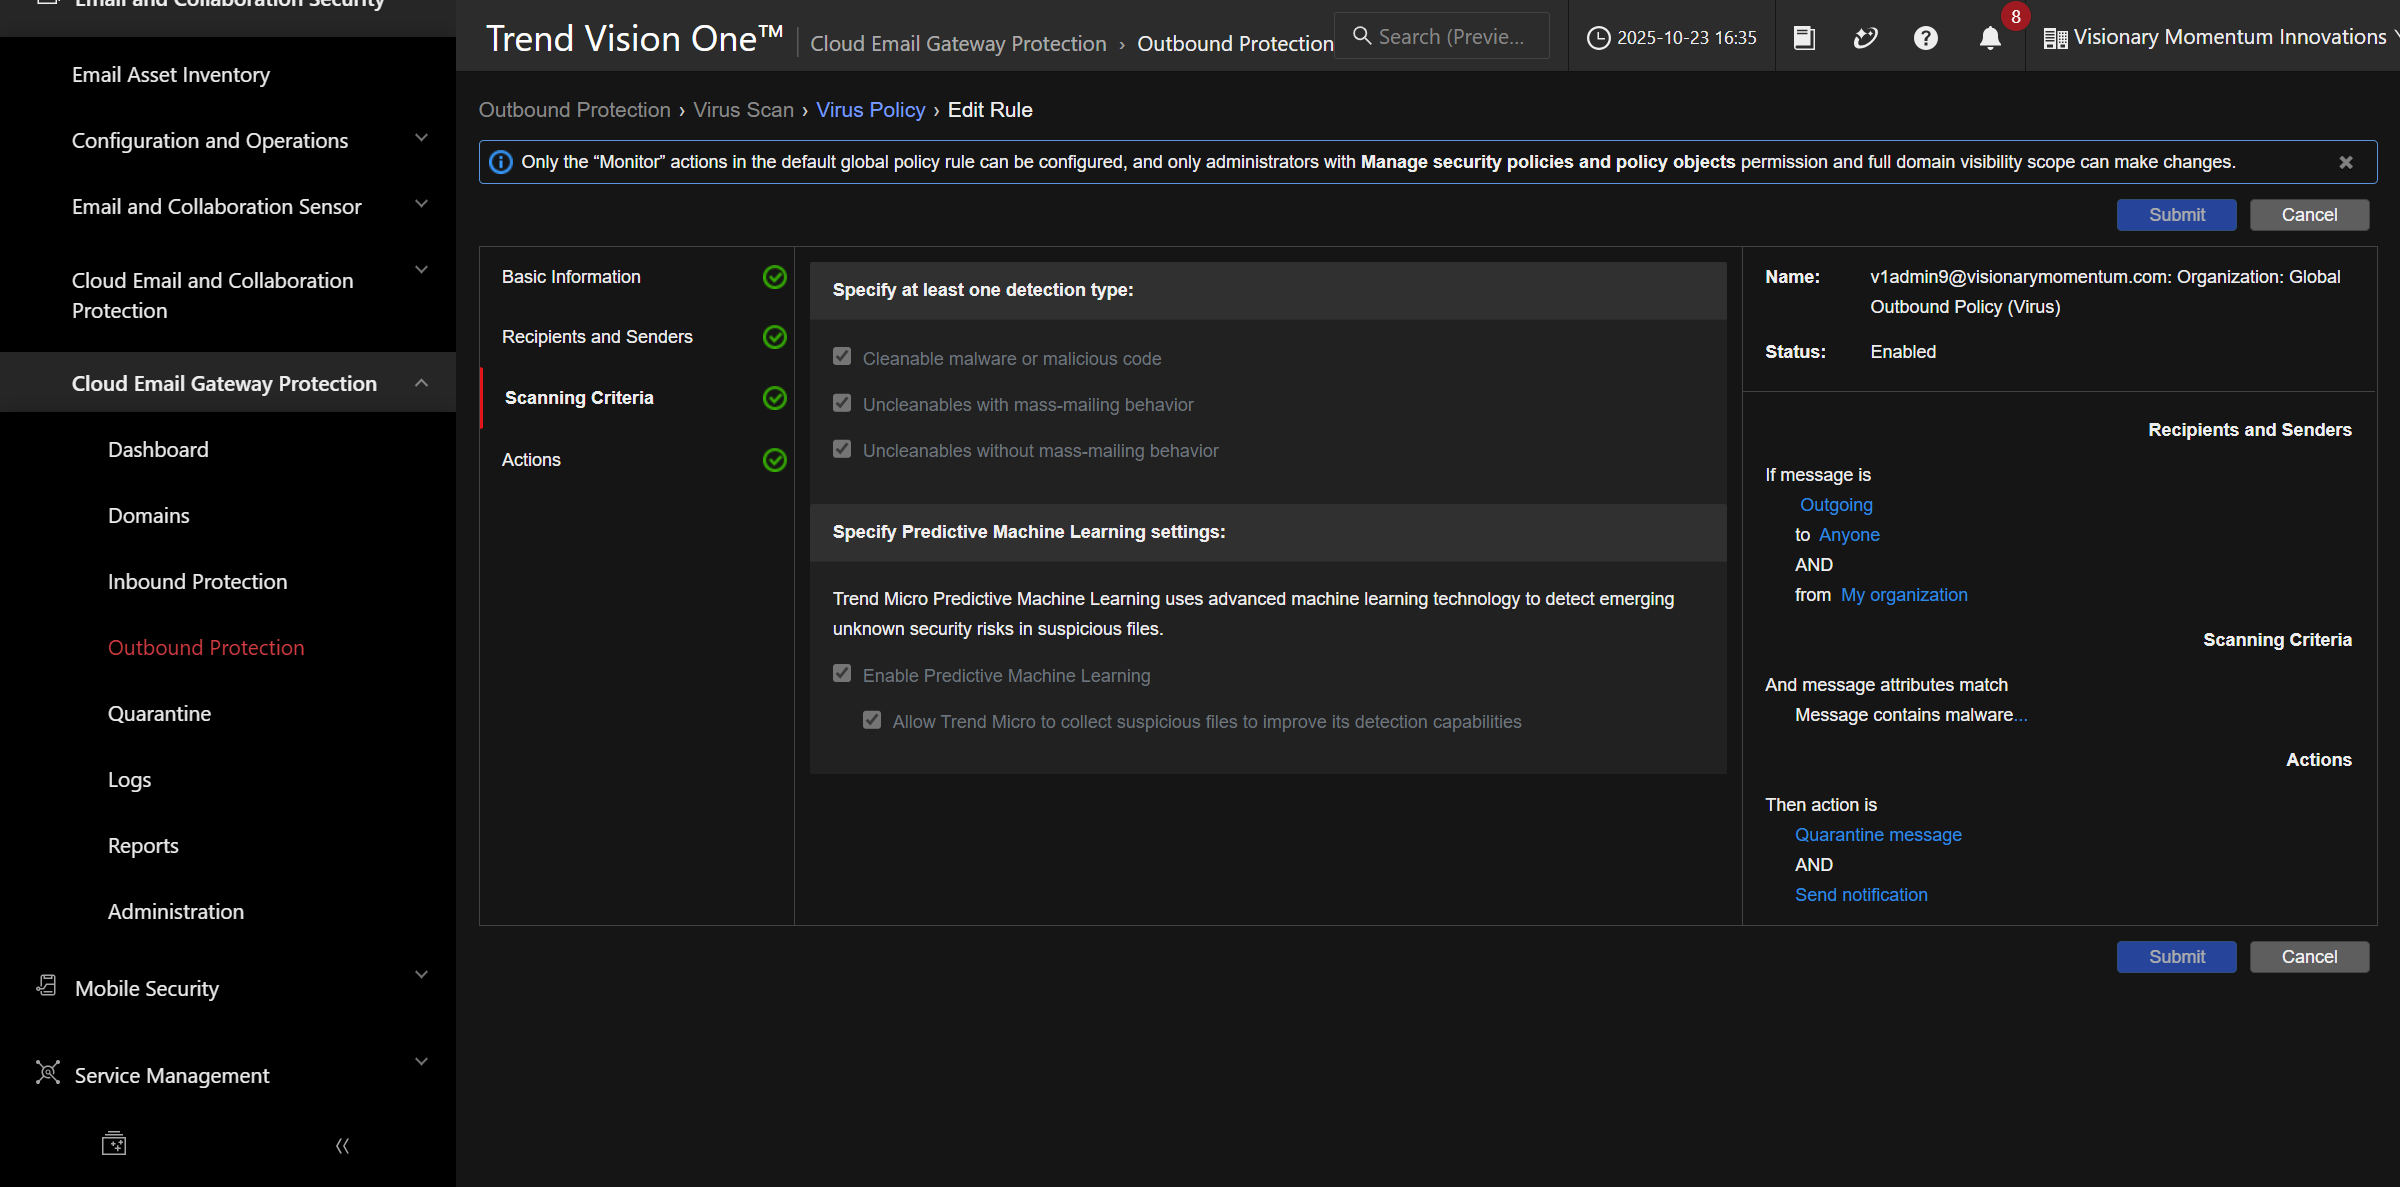
依序核對 Basic Information、Recipients and Senders,再查看病毒掃描條件與 Predictive Machine Learning。
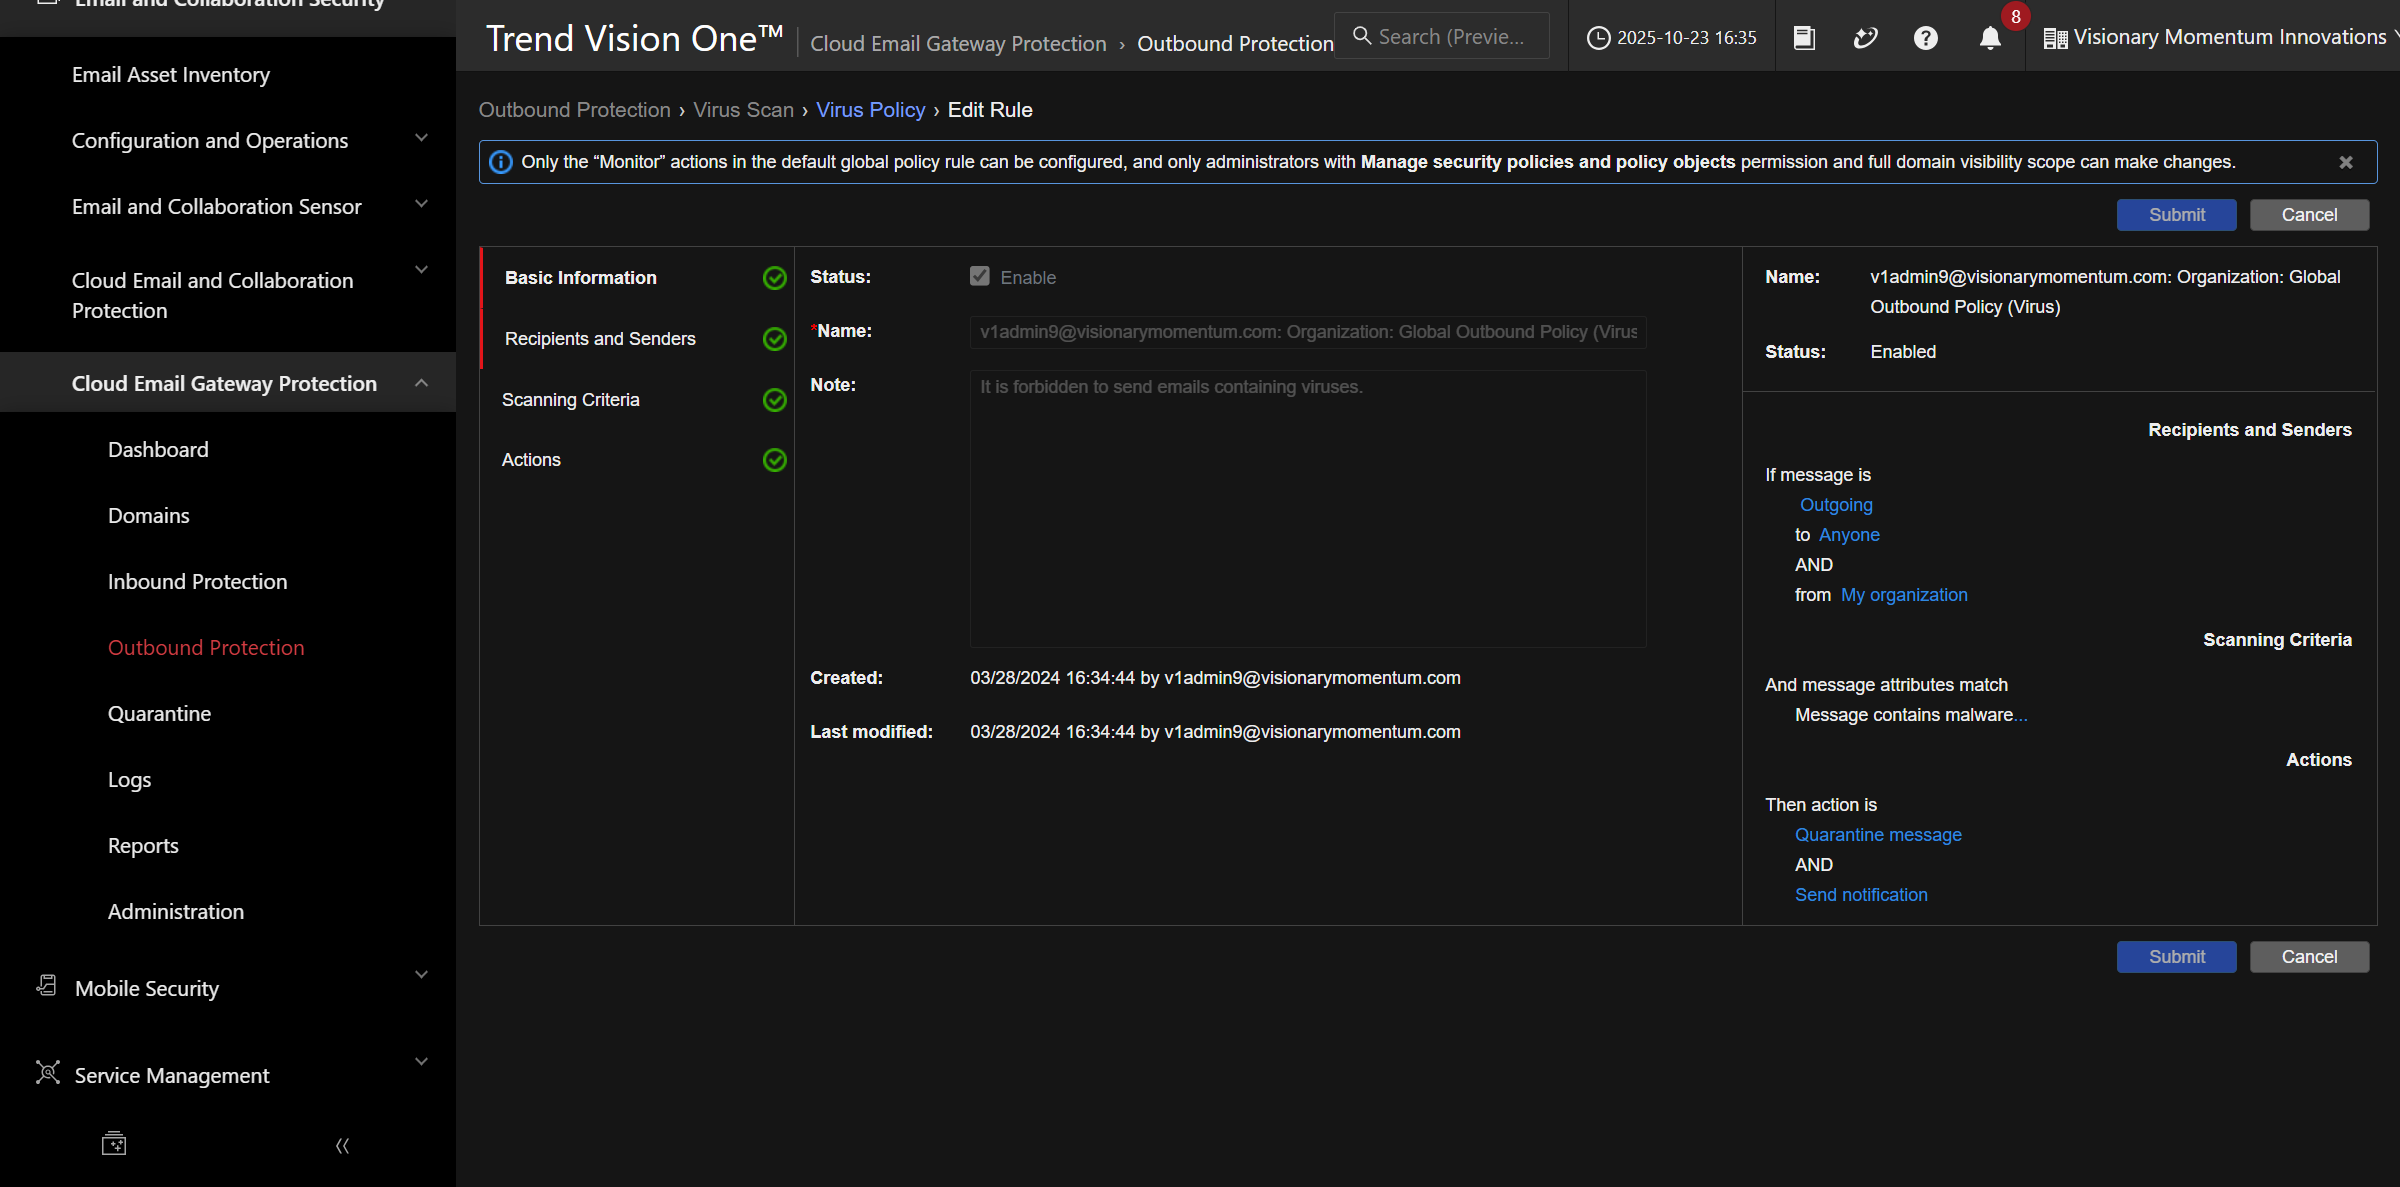
最後查看 Actions。
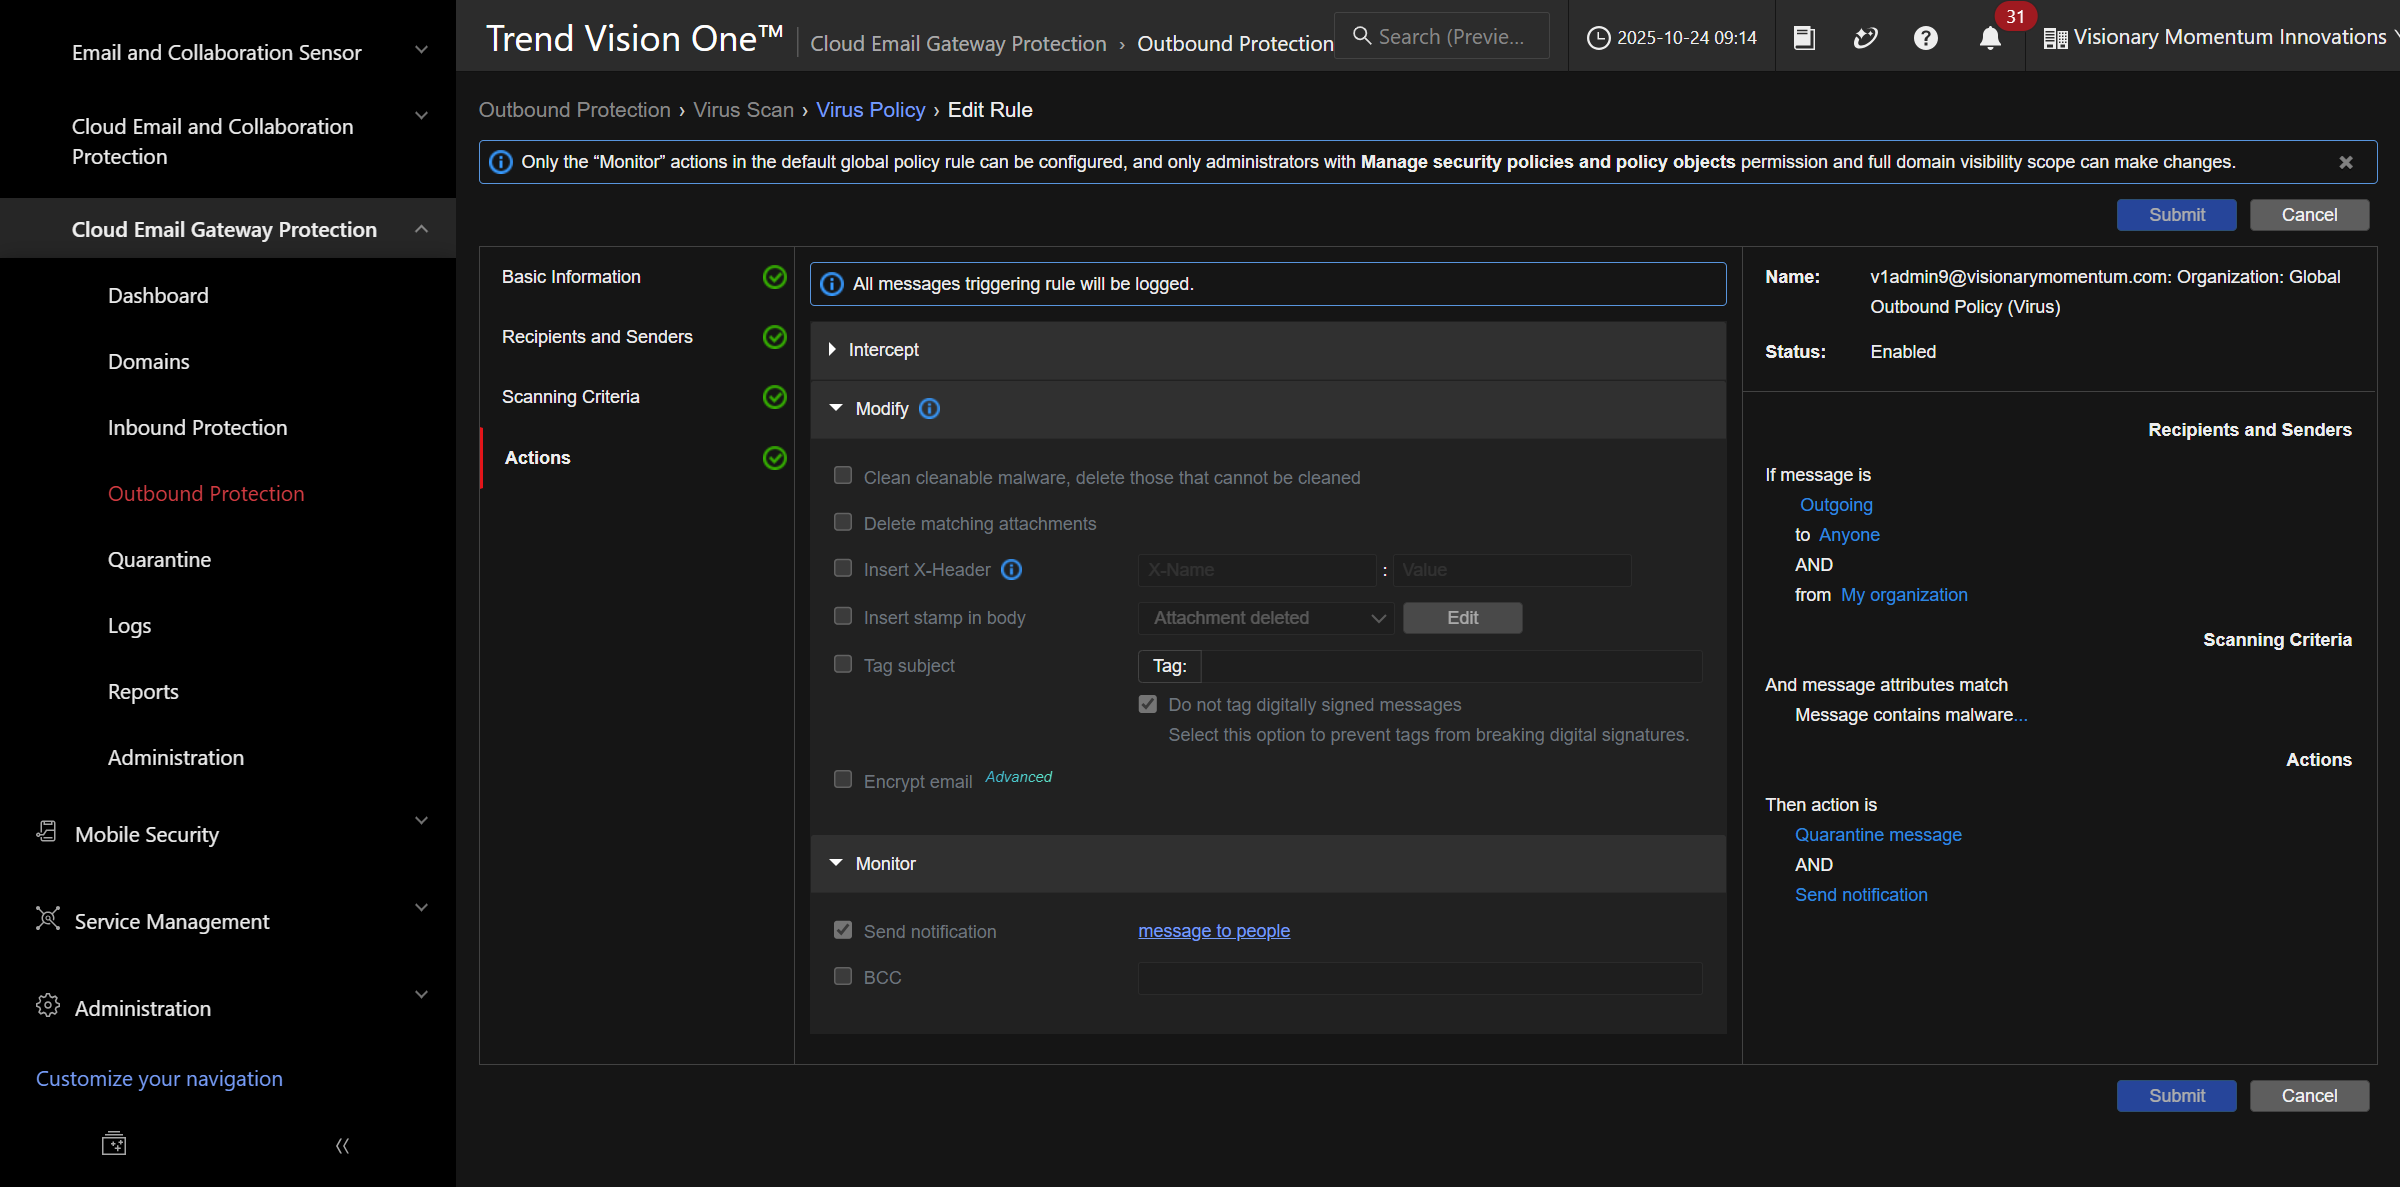
這個示範使用預設全域策略,畫面提示只有 Monitor 動作可設定。即使頁面列出 Intercept 與 Modify,也不能推定這個策略允許任意修改所有動作;還要確認策略類型、權限與範圍。
綜合練習
分別為傳入 Spam Policy 與寄出 Virus Policy 填寫四項摘要:啟用狀態、適用範圍、掃描條件、處理動作。再補上這兩個策略在動作可修改範圍上的差異。
回顧與理解檢查
- 為什麼查看 Actions 前,要先確認 Recipients and Senders?
- Modify 與 Intercept 對郵件送達有何不同影響?
- 頁面列出三種動作,但全域策略只允許 Monitor,應依哪個資訊判斷?
檢核重點:能按「方向 → 狀態與範圍 → 條件 → 動作 → 套用前核對」閱讀策略,並保留畫面中的限制。
互動練習
開啟 Cloud Email Gateway Protection 策略互動示範
依序閱讀傳入與寄出策略,完成兩份策略摘要。