單元 1 / 7
掃瞄惡意程式的方式與設定
Security Agent 透過下列其中一種方式掃瞄端點上的惡意程式:
- 即時掃瞄:此方法在檔案、資料夾或 URL 被存取時立即掃瞄,由 I/O 事件攔截觸發。
- 手動掃瞄:此方法由使用者手動啟動,依要求掃瞄檔案和資料夾。
- 預約掃瞄:此方法使用與依要求掃瞄相同的掃瞄方式,且具有相同的偵測能力。但預約掃瞄會根據指定的頻率(每日、每週或每月)及設定的時間自動觸發。
- 立即掃瞄:此方法由管理員啟動,依要求掃瞄一台或多台目標電腦上的檔案和資料夾。
即時掃瞄服務
即時掃瞄服務負責執行依要求(手動、預約、立即掃瞄)與即時掃瞄功能。此服務(NTRtScan.exe)使用下列掃瞄引擎:
- 病毒掃瞄 API (VSAPI)
- 間諜程式掃瞄 API (SSAPI)
- 損害清除引擎 (DCE)
- 進階威脅掃瞄引擎 (ATSE)
此服務同時負責啟動未經授權的變更阻止服務(TMBMSRV.exe)。
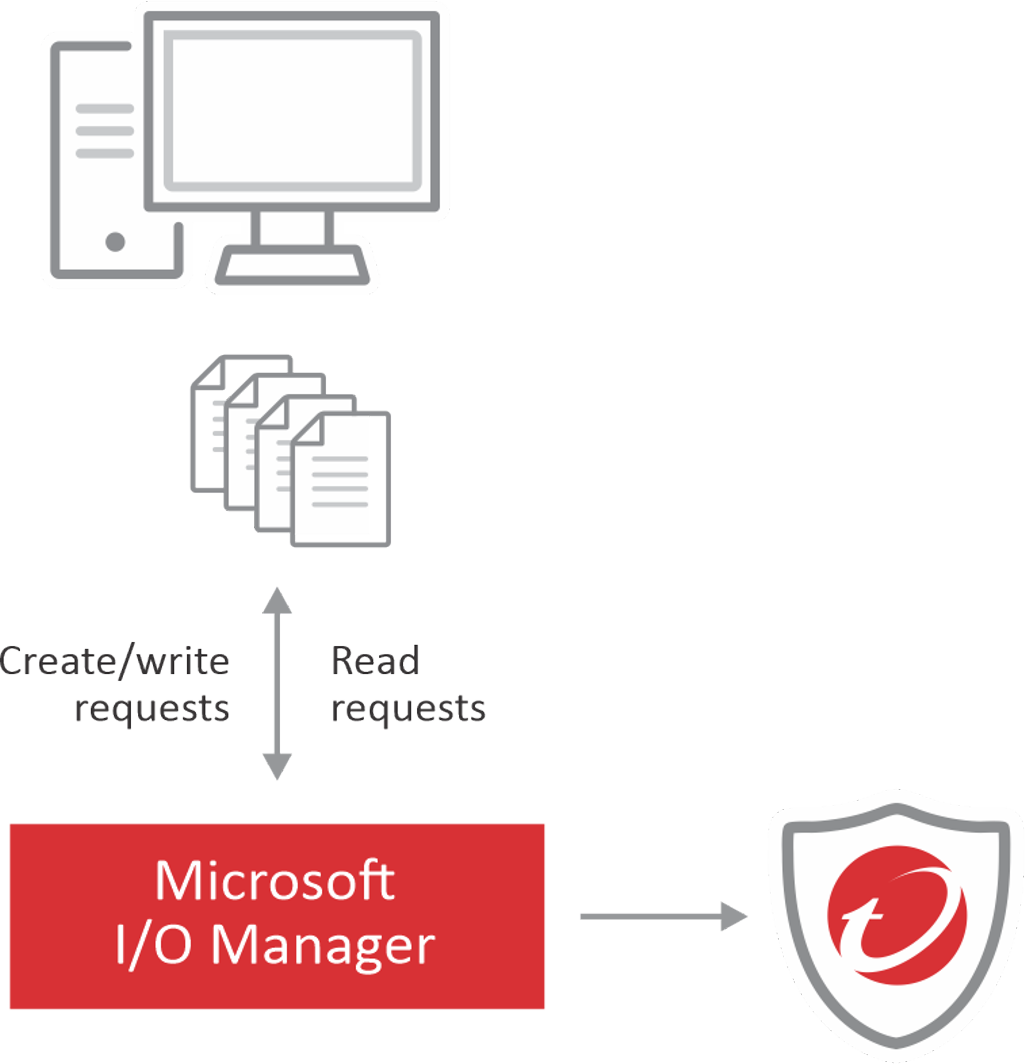
當應用程式在檔案系統上存取或建立檔案時,會將資訊傳送至 Microsoft I/O 管理員。無論是合法應用程式或惡意程式,均透過此機制運作。為了區分合法與惡意的 I/O 事件,並在必要時採取處理措施,趨勢科技產品必須具備即時監控、評估這些事件的能力,以便在需要時採取行動。
Apex One 向 Microsoft I/O 管理員登錄,以識別檔案系統上的檔案存取與修改事件。此登錄同時賦予 Apex One 在需要掃瞄時存取檔案的權限。
掃瞄設定
這些設定決定 Security Agent 主機在執行各掃瞄類型時,會掃瞄哪些檔案。掃瞄相當耗用系統資源。妥善設定掃瞄範圍,可在安全防護與降低掃瞄對網路影響之間取得平衡。四種掃瞄方法可能各有略微不同的設定選項,相關設定分組於以下頁籤:
目標
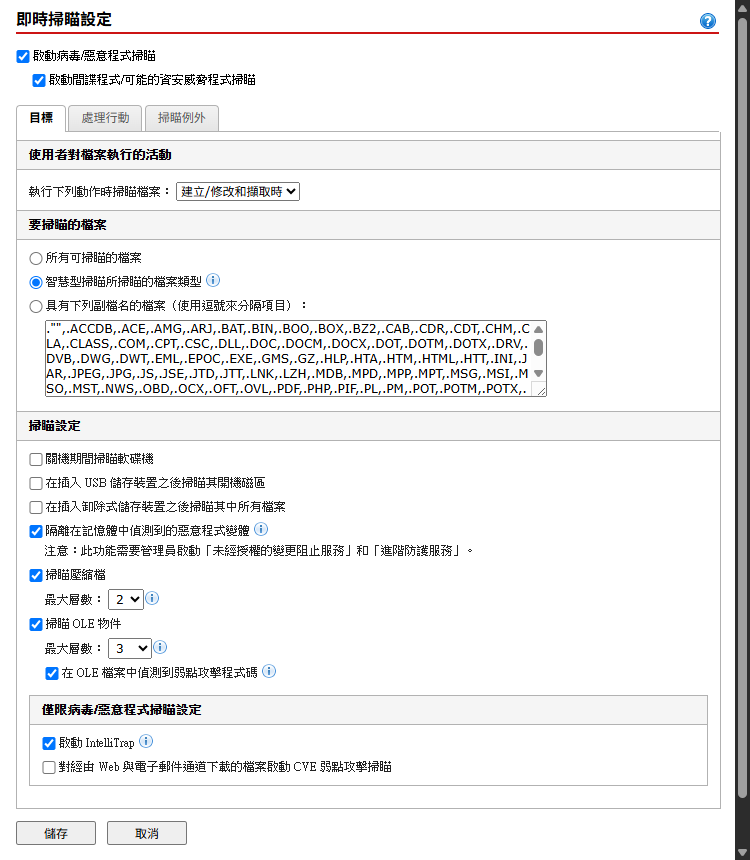
此頁籤定義 Security Agent 如何尋找要掃瞄的檔案。
處理行動
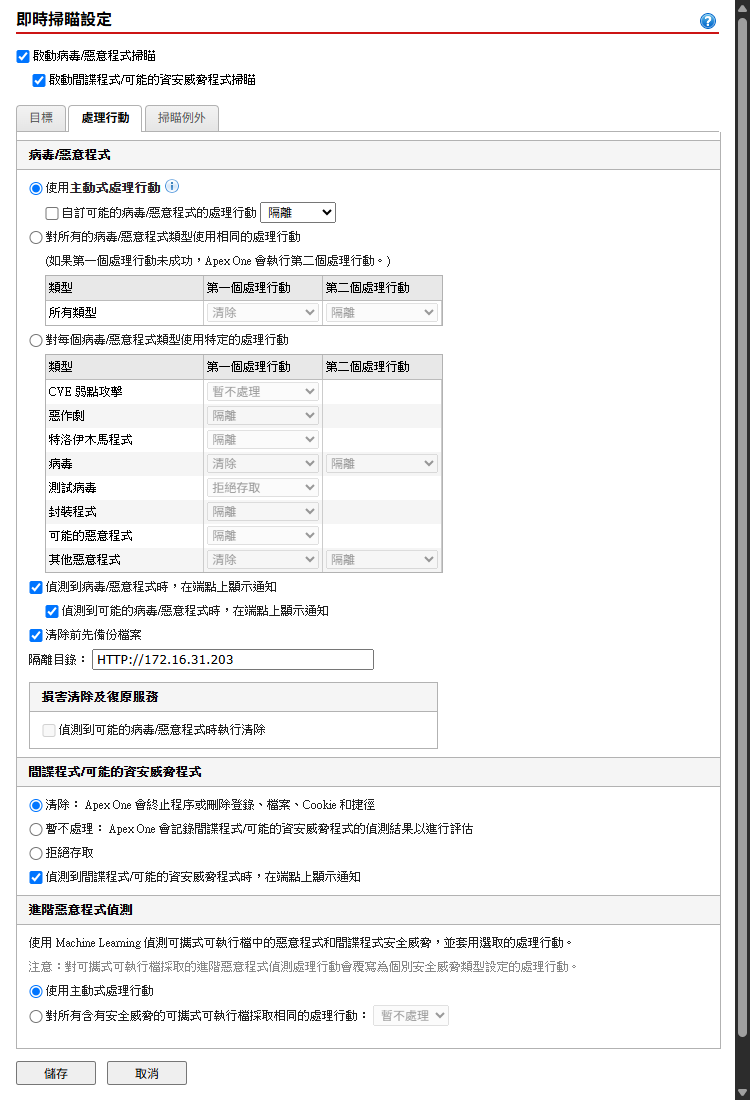
此頁籤定義偵測到惡意程式時所採取的動作。
掃瞄例外
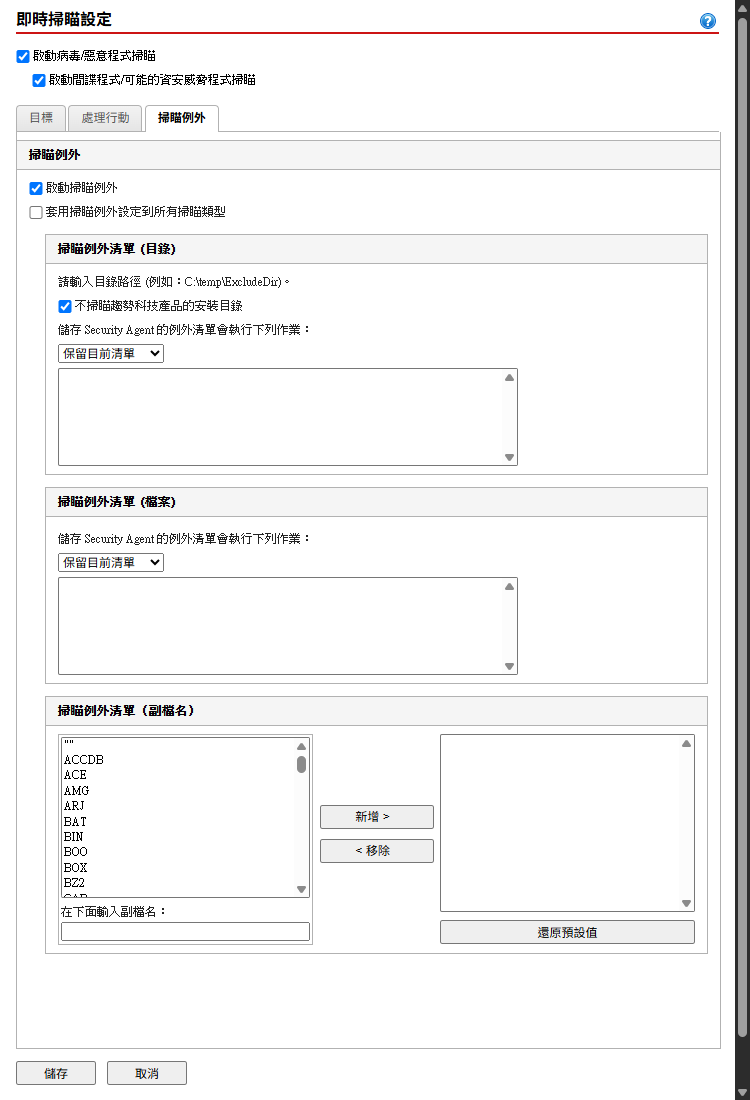
此頁籤定義掃瞄例外項目,以提升掃瞄效能,並略過會造成誤報的檔案。特定掃瞄類型執行時,Apex One 會檢查掃瞄例外清單,以判斷端點上的哪些檔案應排除在病毒/惡意程式及間諜程式/可能的資安威脅程式的掃瞄範圍外。啟用掃瞄例外後,在以下情況下 Apex One 將不會掃瞄該檔案:
- 檔案位於特定目錄(或其任何子目錄)下。
- 檔案名稱與排除清單中的任何名稱相符。
- 副檔名與排除清單中的任何副檔名相符。
隨堂小考1 題 · 純練習:不計分、不留紀錄、不限次數
1. 下列哪些是 Apex One 中有效的惡意程式掃瞄方式?(複選)
立即掃瞄
手動掃瞄
預約掃瞄
即時掃瞄
正解:立即掃瞄、手動掃瞄、預約掃瞄、即時掃瞄。複選題全對才算答對(多選、漏選皆為 ✗)。