隔離與還原惡意程式檔案
隔離已偵測到的惡意程式
執行隔離時,Security Agent 會將偵測到的惡意程式傳送至 Apex One 伺服器,統一存放於隔離資料夾,以供日後分析。用戶端偵測到需隔離的惡意程式後,會先將檔案移至 …\Security Agent\SUSPECT 資料夾,再傳輸至 Apex One 伺服器的 ...\VIRUS 資料夾,並在該處使其無害化,以便安全存放。
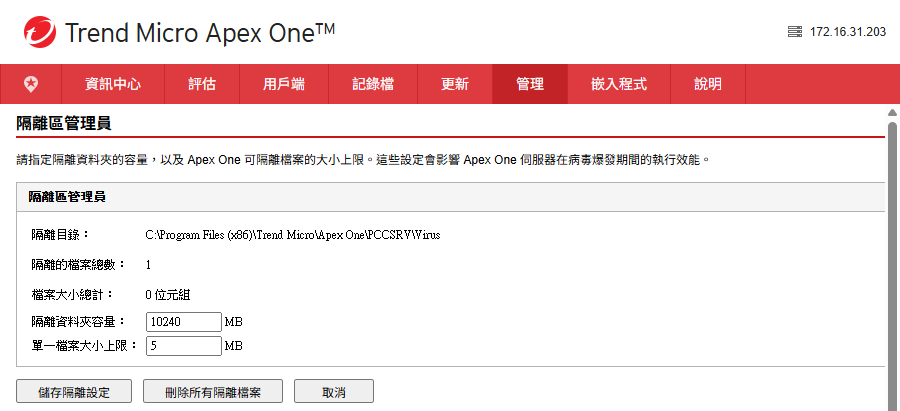
Apex One 管理員透過隔離區管理員控管此資料夾的使用方式。點擊管理 > 設定 > 隔離區管理員。
隔離資料夾可設定以下兩個項目:
- 隔離資料夾的容量
- 伺服器可接受來自 Security Agent 的個別惡意程式的大小上限
隔離資料夾中儲存的檔案會依照下列命名慣例重新命名:
<Security Agent hostname>_<server upload timestamp in Epoch/Unix time>.<sequence>
序號用於區分在同一秒內上傳至伺服器的檔案。為防止受感染的檔案被開啟,Apex One 在隔離檔案或清除前備份時,會將其加密。
還原隔離的檔案
若您認為偵測結果有誤,Apex One 提供解密並還原檔案的機制。
檔案類型
用戶端端點上的隔離檔案
這些檔案位於 …\SUSPECT\Backup 資料夾中,並於 7 天後自動清除,同時也會上傳至 Apex One 伺服器指定的隔離資料夾。
伺服器隔離資料夾中的隔離檔案
此資料夾預設路徑為 Apex One 伺服器的 …\PCCSRV\Virus。
已備份的加密檔案
這些是 Apex One 能夠清除之受感染檔案的備份。備份檔案位於用戶端端點的 …\Backup 資料夾中。
若要還原這些檔案,使用者需將其移至用戶端端點的 …\SUSPECT\Backup 資料夾。
只有在用戶端 > 用戶端管理 > 設定 > 掃瞄設定 > {掃瞄類型} > 處理行動頁籤中選取清除前先備份檔案時,Apex One 才會在清除前備份並加密檔案。
注意: 還原受感染的檔案可能會將病毒/惡意程式散播至其他檔案和電腦。還原檔案前,請先隔離受感染的端點,並將此端點上的重要檔案移至備份位置。
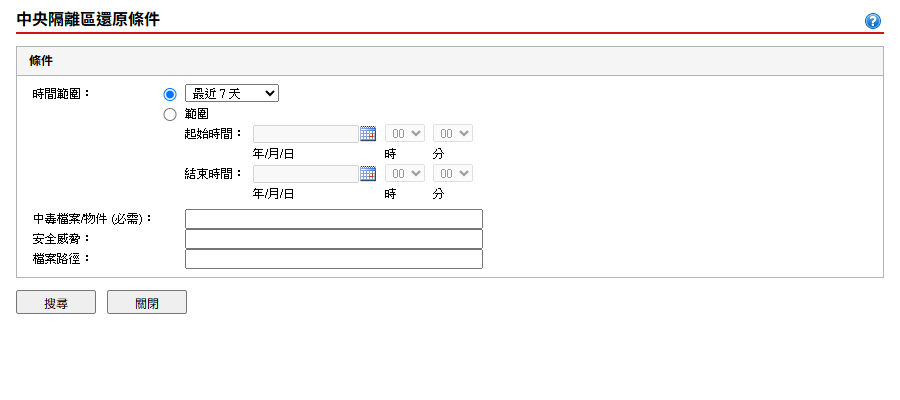
中央隔離區還原
中央隔離區還原功能可讓您搜尋隔離目錄中的檔案,並透過 SHA1 驗證確認待還原檔案未遭竄改。