單元 7 / 7
檔案信譽評等機制
檔案信譽評等是透過循環冗餘檢查(CRC)值實作惡意程式識別的一種方式。循環冗餘檢查資訊可分為兩個部分:
第 1 部分 - 用於初始惡意程式識別
當病毒感染檔案時,通常會將自身的一部分附加至檔案前端。此舉有兩個目的:
- 防止其他病毒實例重複感染已受感染的檔案,從而確保有效傳播。
- 確保病毒程式碼在檔案被開啟時優先執行。此前端附加部分通常包含一個跳躍指令,指向位於檔案其他位置的病毒主體。
對於此類病毒,第 1 部分的 CRC 資訊用於識別附加至檔案前端的病毒首段。掃瞄引擎使用此資訊來偵測檔案是否感染了特定病毒。
第 2 部分 - 用於惡意程式確認
在使用第 1 部分 CRC 資訊偵測到病毒首段後,掃瞄引擎會尋找對應的第 2 部分 CRC,以取得有關病毒剩餘部分的額外識別資訊,並確認該檔案確實為病毒。為了定位第 2 部分 CRC 資訊,掃瞄引擎需要其在檔案中預期位置的相關資訊。此資訊儲存於病毒碼建置人員所稱的「CRC 表格」中,而在檔案中的位置稱為偏移量(offset)。
一旦識別出病毒,掃瞄引擎需要清除/移除病毒的相關資訊,此資訊來自主動式雲端截毒技術伺服器。掃瞄引擎擷取與已識別病毒對應的清除/移除資訊後,即可對病毒採取行動。
檔案信譽評等透過解構現有病毒碼來解決前一節中提到的需求:
- 對於目前仍在活躍散布的惡意程式,其 CRC 及病毒資訊儲存於本機,存於本機雲端病毒碼檔案中。
- 已停止活躍散布的惡意程式,其 CRC 及病毒資訊已移至稱為「雲端病毒碼」的外部資料庫。此病毒碼包含傳統病毒碼的所有 CRC 第 1 和第 2 部分資訊,非 CRC 資料也一併儲存其中。
- 已停止活躍散布的惡意程式之 CRC 第 1 部分資訊的壓縮副本,已移至名為Smart Query Filter的新病毒碼中。Security Agent 使用此篩選器來判斷何時查詢外部資料庫以取得對應的第 2 部分資訊,作為外部資料庫資訊的索引。
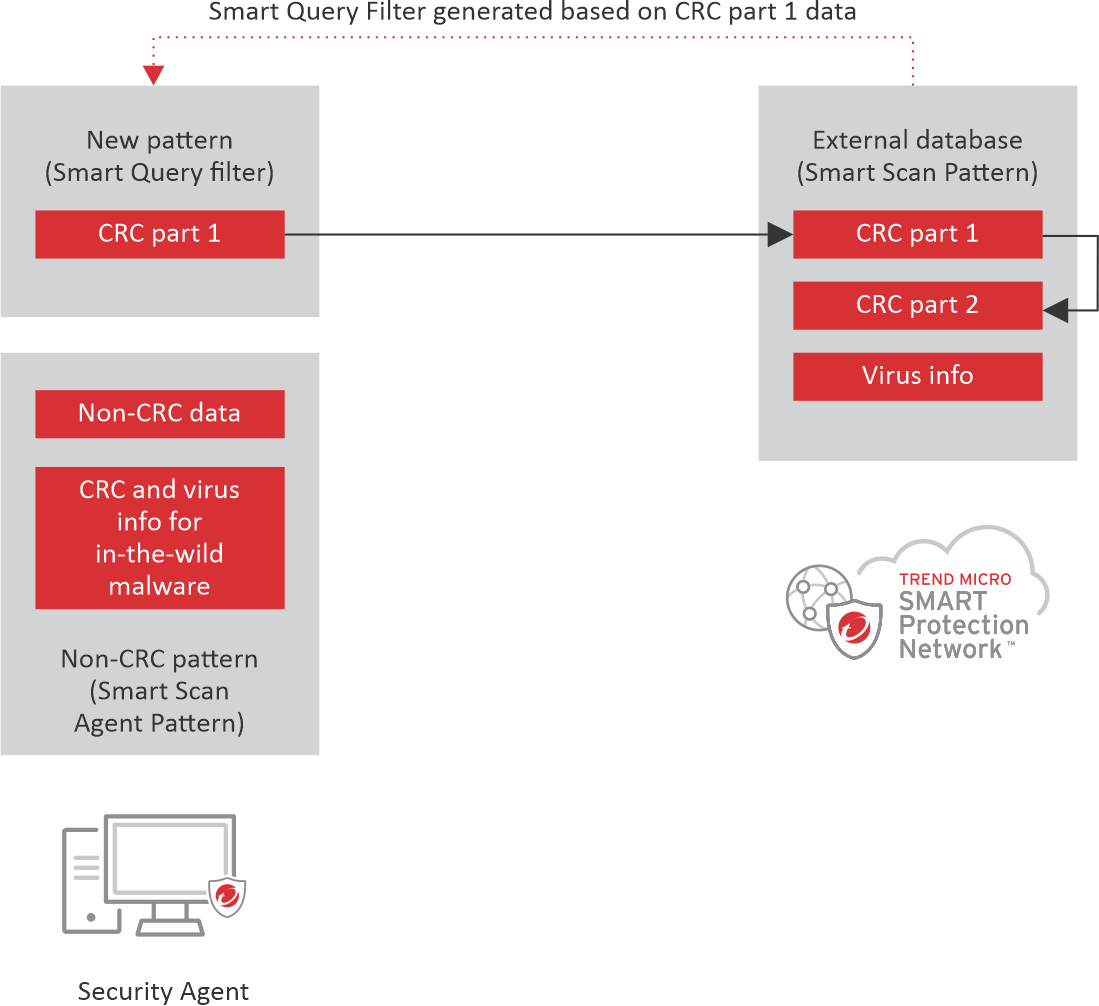
注意: Smart Query Filter 和本機雲端病毒碼均存於 Security Agent 端。