單元 4 / 7
設定防火牆策略例外
防火牆策略例外會覆寫指派給策略的安全層級,並封鎖或允許各種類型的網路流量。若要新增例外,請完成下列步驟:
步驟 1
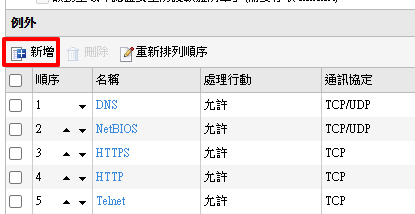
在「防火牆策略」頁面上點擊新增例外。
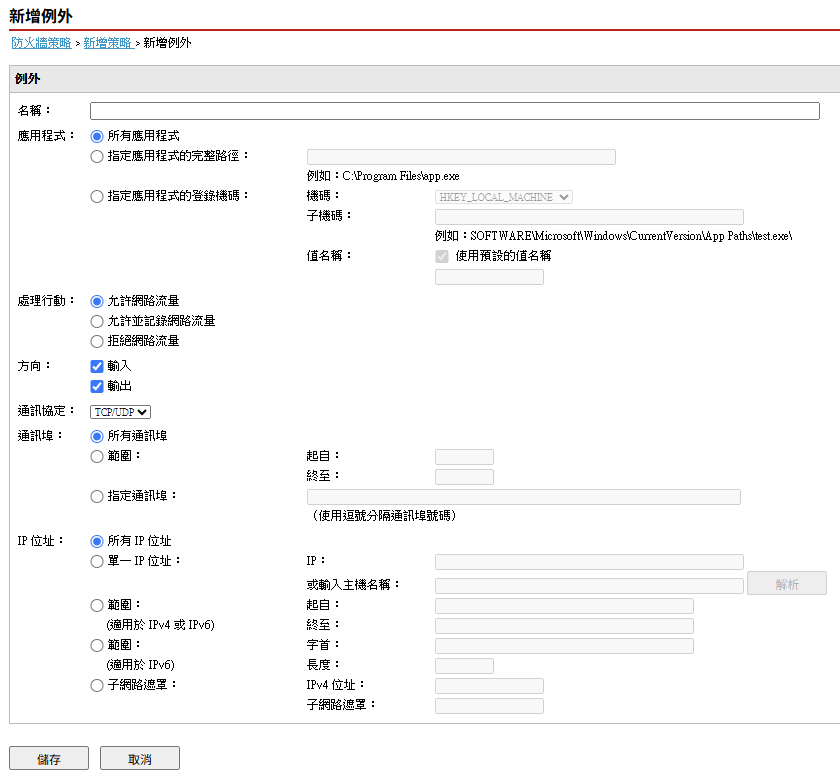
「新增例外」表單隨即開啟,其中包含名稱、應用程式、處理行動、方向、通訊協定、通訊埠與 IP 位址等項目。整體畫面如下,後續步驟將逐一說明各項設定:
步驟 2
輸入策略例外的名稱。

步驟 3
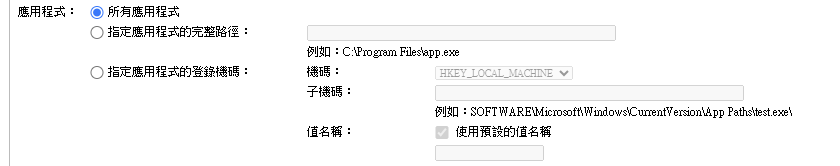
選取應用程式的類型。您可以選取所有應用程式,或指定應用程式路徑或登錄機碼。請確認所輸入的名稱與完整路徑正確。應用程式例外不支援萬用字元。
步驟 4
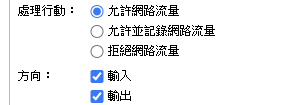
選取 Apex One 對網路流量執行的處理行動(封鎖或允許符合例外條件的流量)以及流量的方向(Security Agent 端點上的傳入或傳出網路流量)。
步驟 5
選取通訊協定的類型:
- TCP/UDP
- TCP
- UDP
- ICMP
- ICMPv6
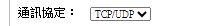
步驟 6
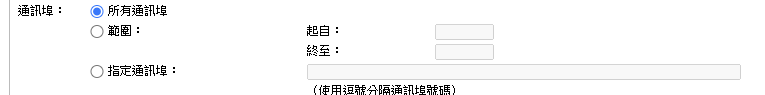
指定要執行處理行動的 Security Agent 端點通訊埠。
步驟 7
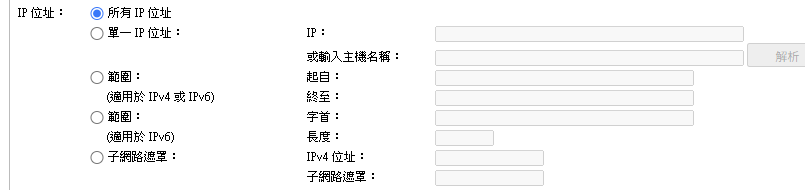
選取要包含在例外中的 Security Agent 端點 IP 位址。例如,如果您選擇拒絕所有網路流量(傳入與傳出)並輸入網路上單一端點的 IP 位址,則任何策略中包含此例外的 Security Agent 都無法與該 IP 位址傳送或接收資料。
步驟 8
點擊儲存。
隨堂小考1 題 · 純練習:不計分、不留紀錄、不限次數
1. 在設定 Apex One 防火牆策略時,如何使用【例外】?
防火牆策略例外定義了哪些端點不受特定策略的約束。
防火牆策略例外定義了啟用哪些防火牆功能,例如防火牆違規通知與認證安全防護軟體清單。
防火牆策略例外會覆寫指派給策略的安全層級,並封鎖或允許各種類型的網路流量。
防火牆策略例外使用狀態檢測來監控並記錄與 Security Agent 的所有連線及其狀態。
正解:防火牆策略例外會覆寫指派給策略的安全層級,並封鎖或允許各種類型的網路流量。。