單元 7 / 7
檢視與解讀防火牆規則記錄
管理員可指示 Agent 傾印防火牆記錄,以檢視目前在 Security Agent 上生效的規則。預設情況下,傾印結果會儲存為 Security Agent 資料夾中的文字檔 !PfwDump.txt。若要傾印防火牆記錄,請完成下列步驟:
步驟 1
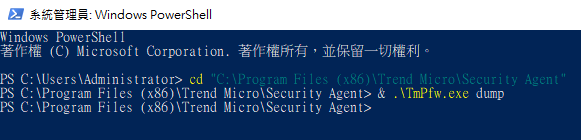
開啟 Windows PowerShell 並瀏覽至 Security Agent 資料夾,例如:
C:\Program Files (x86)\Trend Micro\Security Agent
步驟 2
輸入下列命令:
TmPfw.exe dump
步驟 3
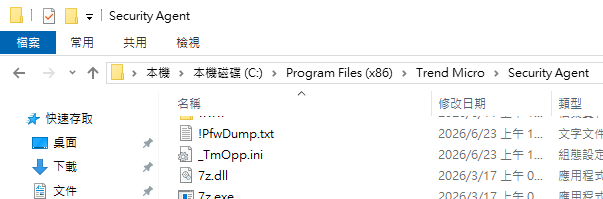
在 Security Agent 資料夾中找到 !PfwDump.txt 檔案。
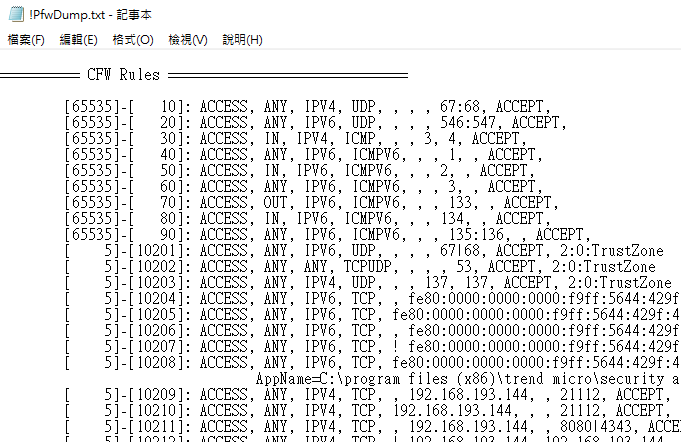
開啟該檔案。以下範例顯示傾印檔案的存取規則集部分:
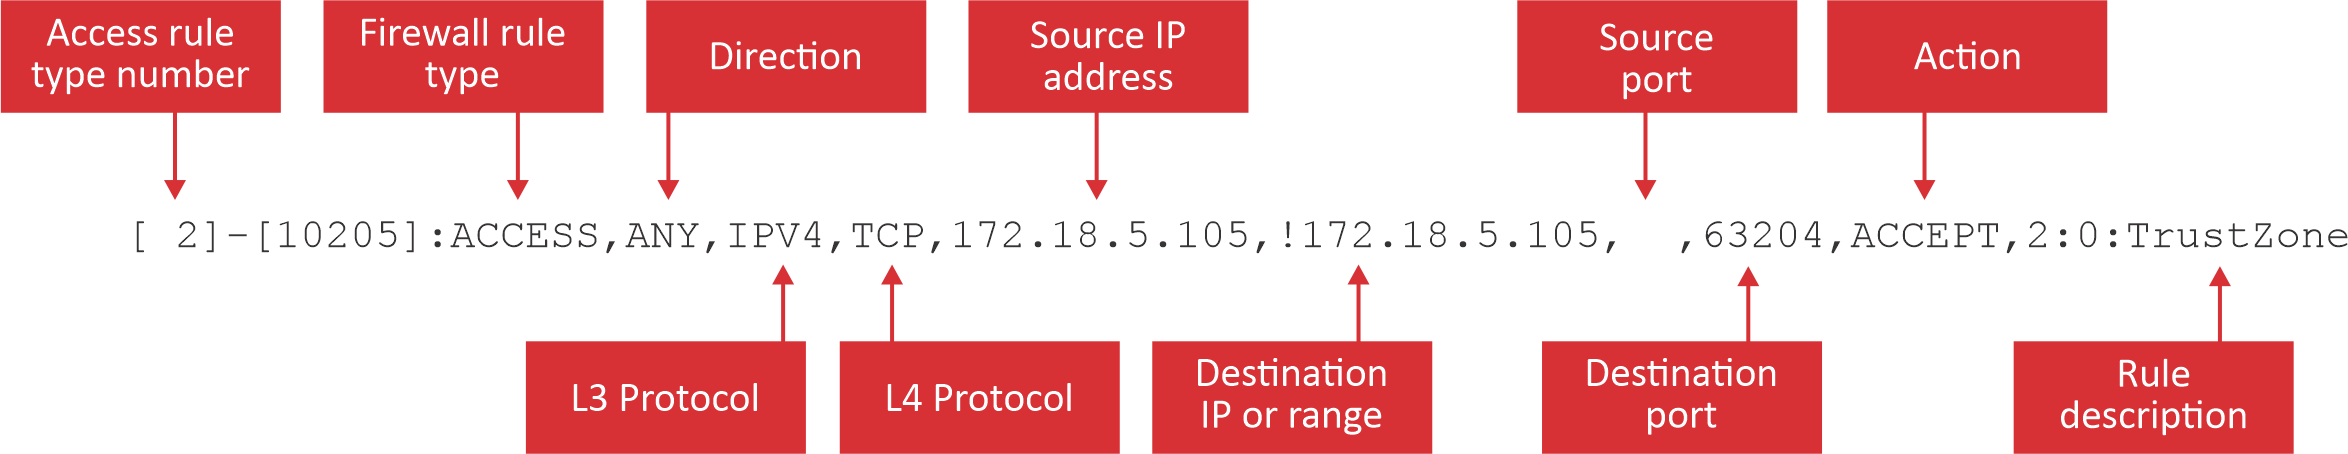
下表說明所示規則的各個部分:
| 規則部分 | 說明 |
|---|---|
| 存取規則類型編號 | 這會識別存取規則的類型。 |
| 防火牆規則類型 | 這會識別規則的類型。上述範例中的 ACCESS 值表示其為存取規則。 |
| 方向 | 指定封包相對於 Security Agent 主機的方向。有效值為 IN(傳入)、OUT(傳出)與 ANY(任何)。 |
| L3 通訊協定 | 指封包所使用的網路層通訊協定。有效值為 IPv4、IPv6 與 Any。在上述範例中,該規則是指 IPv4 流量。 |
| L4 通訊協定 | 指封包所使用的傳輸層通訊協定。在上述範例中,該規則套用至以 TCP 為基礎的流量。 |
| 來源 IP 位址 | 這是封包來源的 IP 位址。在上述範例中,來源為 172.18.5.105。 |
| 目的地 IP 位址或範圍 | 這是接收封包的主機。請注意上述範例中使用的驚嘆號(!)。此字元表示 not(非),因此該範例中的規則套用至未傳送至來源本身的任何封包。 |
| 來源通訊埠 | 這表示傳送封包所通過的通訊埠。在上述範例中,未指定來源通訊埠。 |
| 目的地通訊埠 | 這表示目的地應用程式用以接聽封包的通訊埠。 |
| 處理行動 | 這表示封包符合此規則時,防火牆執行的處理行動。 |
| 規則說明 | 這是對規則用途的說明。 |