資料庫
資料庫
Deep Security Manager 需要資料庫伺服器支援。資料庫可安裝在與 Deep Security Manager 相同的系統上,或安裝在不同的系統上。若為地端企業部署,Deep Security Manager 可使用 Microsoft SQL Server、Oracle Database Server 或 PostgreSQL。安裝 Deep Security Manager 前必須先建立資料庫執行個體;完成 Deep Security Manager 設定時,需要具備適當權限的資料庫管理員憑證。
資料庫所使用的硬體規格,應等同或優於效能最佳的 Deep Security Manager 節點所使用的規格。為達最佳效能,資料庫應具備 8-16GB 的 RAM,並能快速存取本地或網路連接儲存空間。應儘可能諮詢資料庫管理員,以取得最佳的資料庫伺服器組態建議。
資料庫所需的 CPU、記憶體與磁碟空間會依下列因素而異:
- 受保護電腦的數量
- 安裝 Deep Security Agent 的平台數量
- 每秒記錄的事件(記錄檔)數量(與啟用的安全性功能相關)
- 事件保留時間長度
- 資料庫交易記錄檔的大小
支援的資料庫
Deep Security 軟體支援下列資料庫:
注意: 下列為 2026 年 7 月查詢 Deep Security 20 官方說明文件 當下的支援版本清單。
- Oracle 19c(軟體部署或 Amazon RDS)
- Oracle 23c(軟體部署)
- Oracle 26ai(軟體部署)
- Microsoft SQL Server 2022(含其 Service Pack)
- Microsoft SQL Server 2019(含其 Service Pack)
- Microsoft SQL Server 2017(含其 Service Pack)
- Microsoft SQL Server 2016(含其 Service Pack)
- Microsoft SQL Relational Database Service(RDS)
- Azure SQL Database(Multi-Tenancy 功能除外)
- PostgreSQL 17.n(限 Core、Amazon RDS、Amazon Aurora 散布版)
- PostgreSQL 16.n(限 Core、Amazon RDS、Amazon Aurora 散布版)
- PostgreSQL 15.n(限 Core、Amazon RDS、Amazon Aurora 散布版)
- PostgreSQL 14.n(限 Core、Amazon RDS、Amazon Aurora 散布版)
通訊
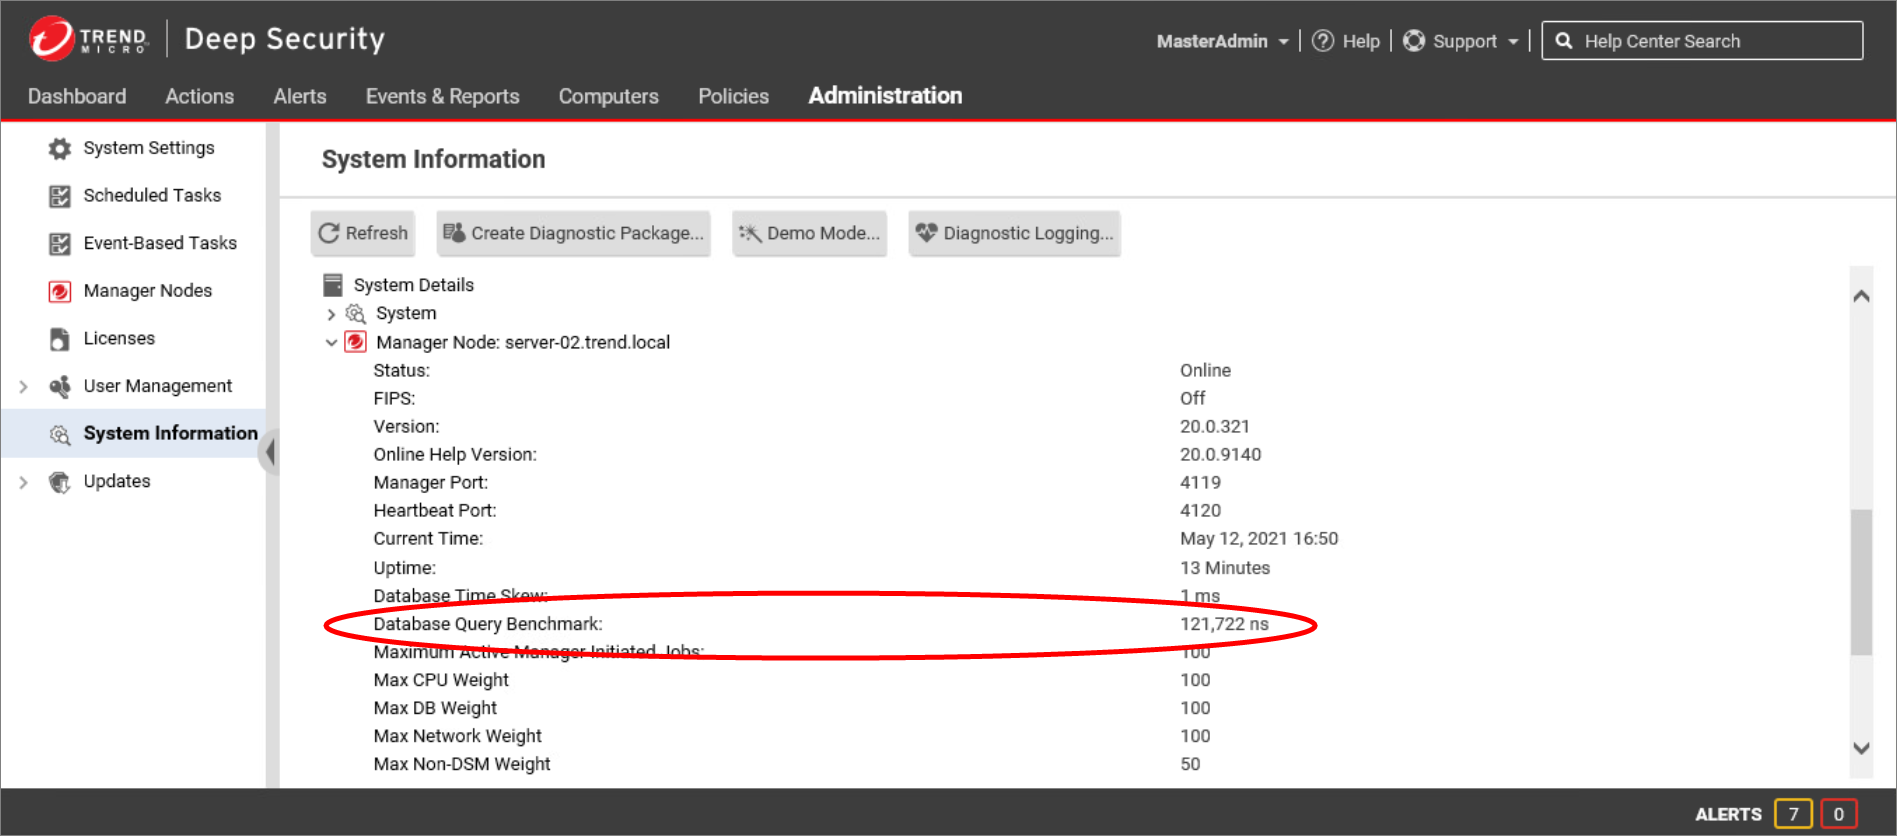
資料庫通訊: 資料庫與 Deep Security Manager 務必位於同一網路內,並以 1GB 區域網路連線確保順暢通訊;額外的 Deep Security Manager 節點亦適用此原則。
建議 Manager 與資料庫間的連線延遲應達 2 毫秒(即 2 百萬奈秒)或更低。您可在 Deep Security Manager Web 主控台的 System Information 下的 Database Query Benchmark 值中,檢視環境內的資料庫連線速度。
加密通訊
出於效能考量,Deep Security Manager 與資料庫之間的通訊預設不加密。若兩者位於同一台電腦上,或透過跳線(crossover cable)、私有網路區段或 IPSec 通道連線,該通訊管道可能已具備一定的安全性。
若 Deep Security Manager 與資料庫之間的通訊管道並不安全,建議您加密兩者間的通訊。依目前設計,Deep Security Manager 會嘗試與資料庫伺服器建立加密通訊連線;若失敗,則改用未加密連線。
建立加密連線的機制已內建於 Deep Security Manager 所採用的資料庫函式庫中,因此不需匯入伺服器憑證,也不需更新任何設定檔。
請查閱各支援資料庫的 Help Center,了解如何設定資料加密或 SSL 連線的詳細做法。若您已安裝 Deep Security Manager,請在資料庫啟用安全連線後,停止並重新啟動 Deep Security Manager。
資料庫規模估算
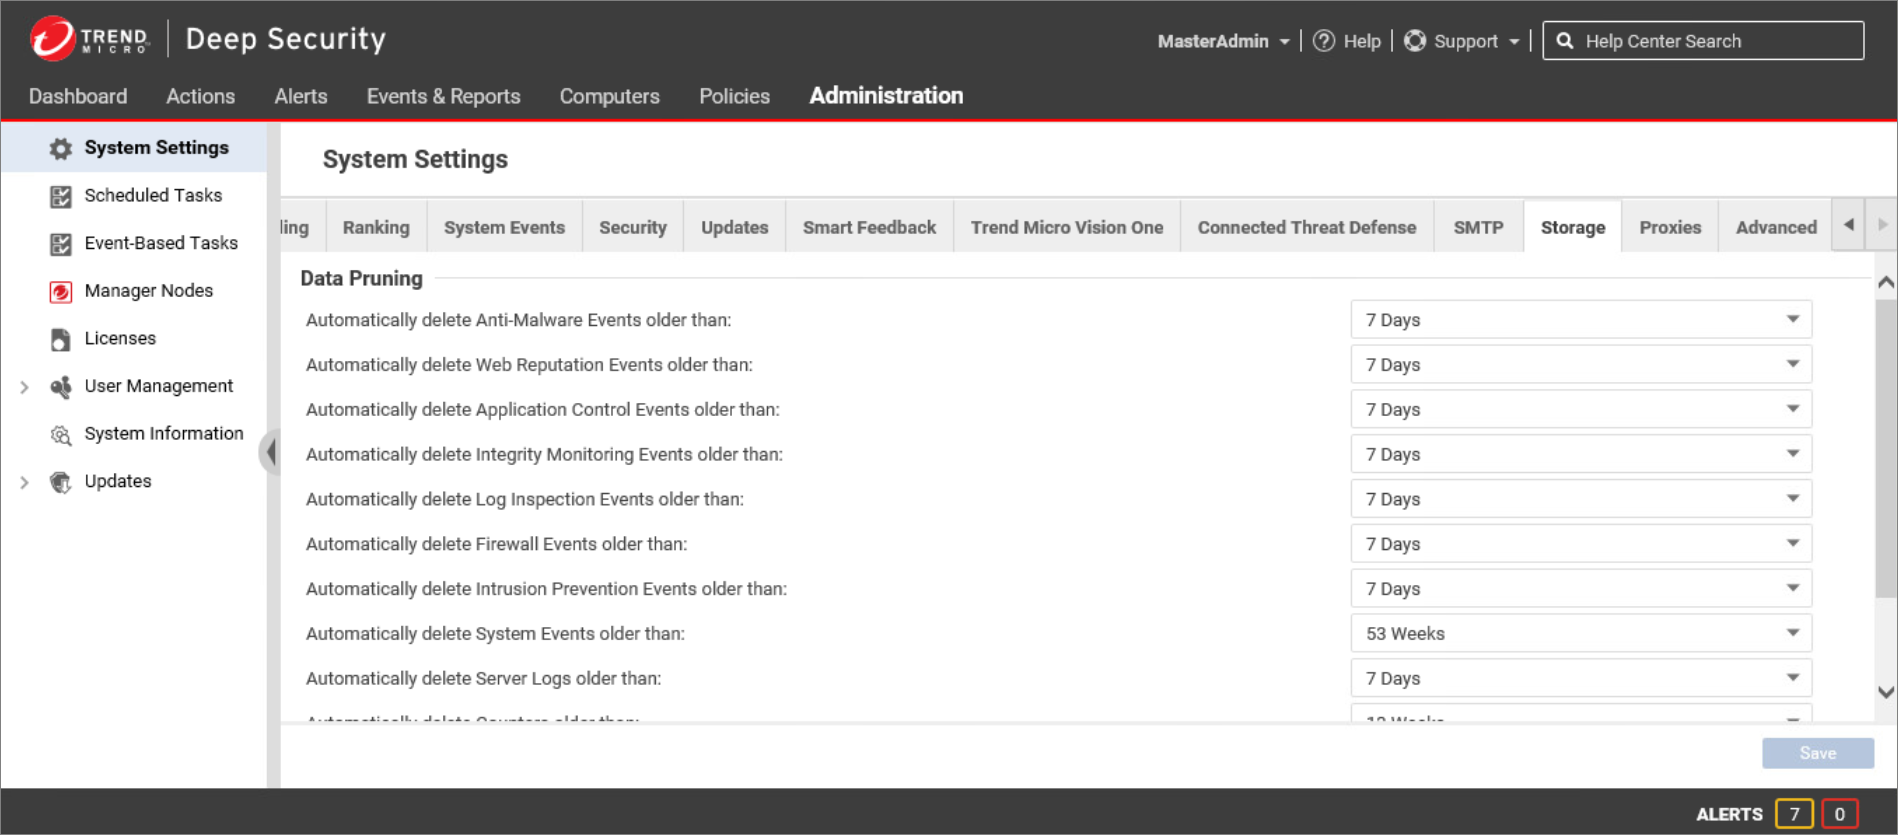
每台電腦所需的資料庫空間,取決於已記錄事件的數量與保留時間長度。您可以在 System Settings 下的 Storage 分頁修改預設保留值。
此外,您也可以為每個模組配置額外的設定與規則,這同樣會增加整體記錄檔大小。
估算表
下表以預設事件保留設定估算資料庫磁碟空間需求。若您啟用的防護模組加總磁碟空間超過「2 個或以上模組」欄位的估算值,請採用較小的估算值。例如,若部署 750 個 Agent 並啟用 Deep Security 的 Anti-Malware、Intrusion Prevention 與 Integrity Monitoring,個別建議值合計為 320 GB(20 + 100 + 200),但實際建議值較低(300 GB),因此應以 300 GB 估算。
| Agent 數量 | Anti-Malware | Web Reputation | Log Inspection | Firewall | Intrusion Prevention | Application Control | Integrity Monitoring | 2 個或以上模組 |
|---|---|---|---|---|---|---|---|---|
| 1-99 | 10 GB | 15 GB | 20 GB | 20 GB | 40 GB | 50 GB | 50 GB | 100 GB |
| 100-499 | 10 GB | 15 GB | 20 GB | 20 GB | 40 GB | 100 GB | 100 GB | 200 GB |
| 500-999 | 20 GB | 30 GB | 50 GB | 50 GB | 100 GB | 200 GB | 200 GB | 300 GB |
| 1000-9999 | 50 GB | 60 GB | 100 GB | 100 GB | 200 GB | 500 GB | 400 GB | 600 GB |
| 10,000-20,000 | 100 GB | 120 GB | 200 GB | 200 GB | 500 GB | 750 GB | 750 GB | 1TB |
資料庫磁碟空間也會隨 Deep Security Agent 平台數量增加而提升。例如,若您有 30 個 Agent(每個 Agent 平台最多 5 個版本),資料庫規模將因此增加約 5 GB。
安裝需求
安裝 Deep Security Manager 前,您必須先安裝資料庫軟體、為 Deep Security Manager 建立資料庫執行個體,並建立使用者帳戶。請參閱資料庫廠商的文件以取得安裝說明。開始安裝前,請確保您的安裝計畫已涵蓋下列與 Deep Security Manager 整合資料庫的相關需求:
- 資料庫必須與 Deep Security Manager 位於同一網路,並以 1Gb/s 的區域網路連線速度連接(不建議使用 WAN 連線)。
- 資料庫可安裝在與 Deep Security Manager 相同的系統上,亦可安裝在獨立的專用機器上,通常取決於您環境中受保護電腦的數量。
- 建議的傳輸通訊協定為 TCP。
- 只要不變更資料庫結構(schema),Deep Security 資料庫即支援容錯移轉保護機制。例如,複製過程中,某些資料庫複製技術會於資料庫表格新增欄位,可能導致嚴重錯誤;因此建議採用資料庫鏡像(mirroring)而非資料庫複製(replication)。
- 請記錄建立資料庫時使用的帳戶詳細資訊,安裝 Deep Security Manager 過程中將需要用到。
注意:
- Microsoft SQL Server Express 僅適用於受保護電腦數少於 50 台的極小型部署。事件數量增加會使資料庫規模擴大,Microsoft SQL Server Express 將無法負荷。SQL Express 可用於概念驗證(proof-of-concept)安裝,但由於其資料庫大小上限為 10 GB,絕不可用於生產環境。
- 若最終部署預期不超過 1000 台電腦(實體或虛擬),Deep Security Manager 與資料庫可安裝在同一台電腦上;若可能超過 1000 台電腦,則應將 Deep Security Manager 與資料庫安裝在專用伺服器上。
- 各資料庫可能有其他與權限及角色相關的需求,詳情請參閱 Deep Security 說明文件。