使用部署腳本安裝 Deep Security Agent
使用部署腳本安裝 Deep Security Agent
部署腳本可用於安裝 Deep Security Agent,並將該電腦新增至 Deep Security Manager 的受保護資源清單。Deep Security Manager Web 主控台中多數可執行的步驟,也都可透過命令列執行;您可將這些命令納入部署腳本中。在 Deep Security Manager 主控台中,有一個實用工具可用於建立您自己的部署腳本。
步驟 1
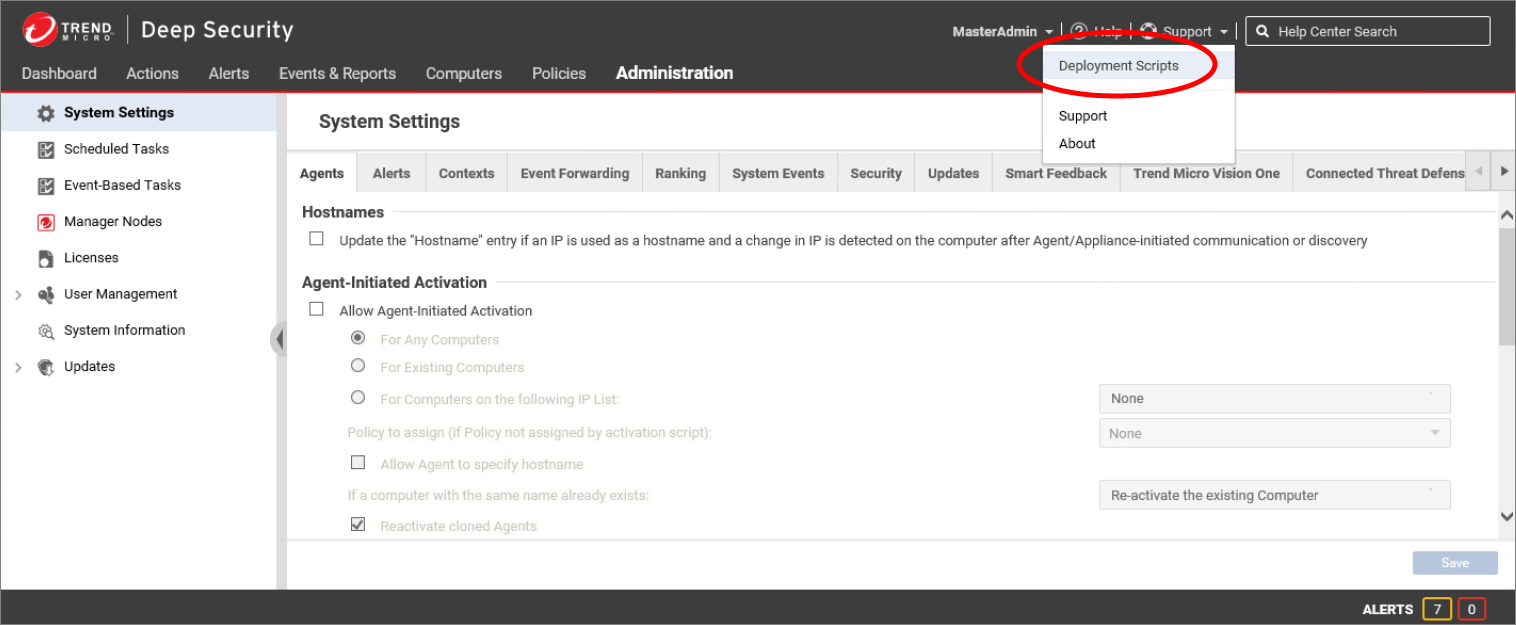
點擊 Support > Deployment Scripts。
注意
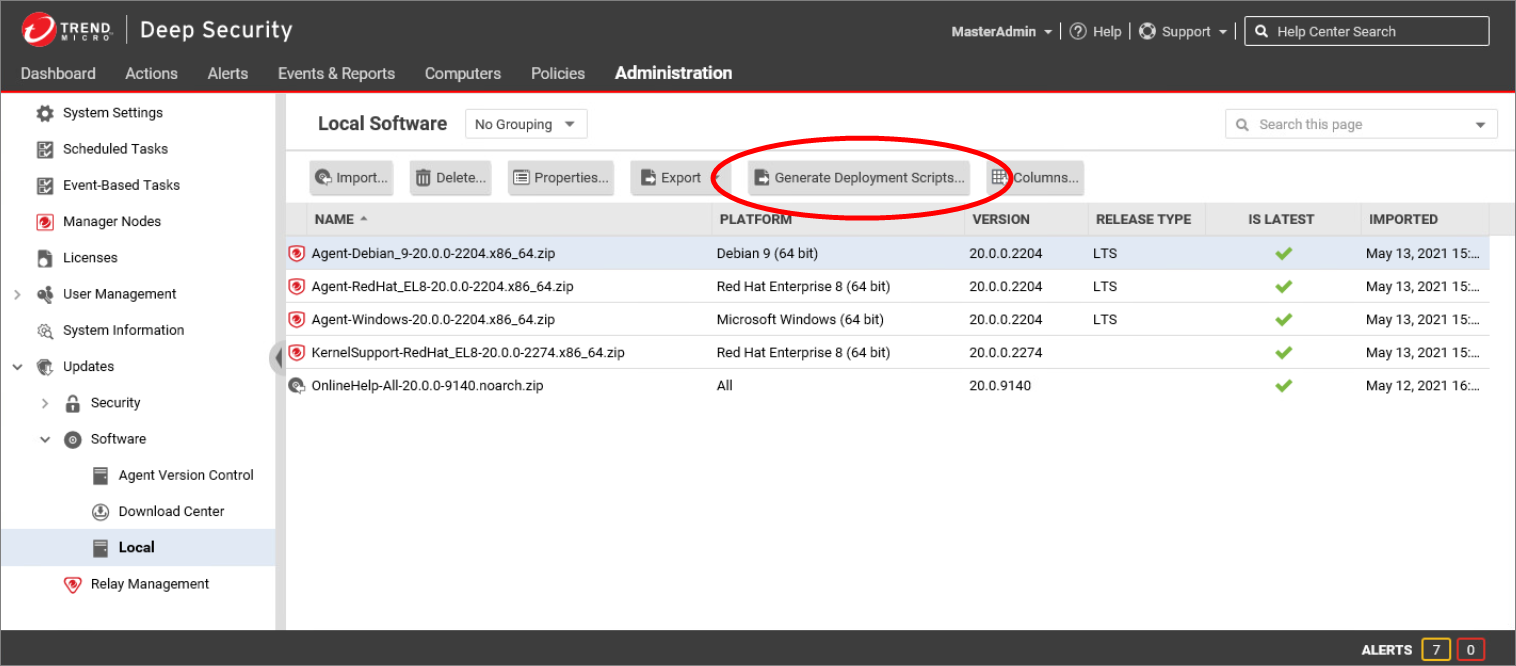
此工具也可直接從 Local Software 頁面存取。從清單中選取適用的套件,並點擊 Generate Deployment Scripts。
步驟 2
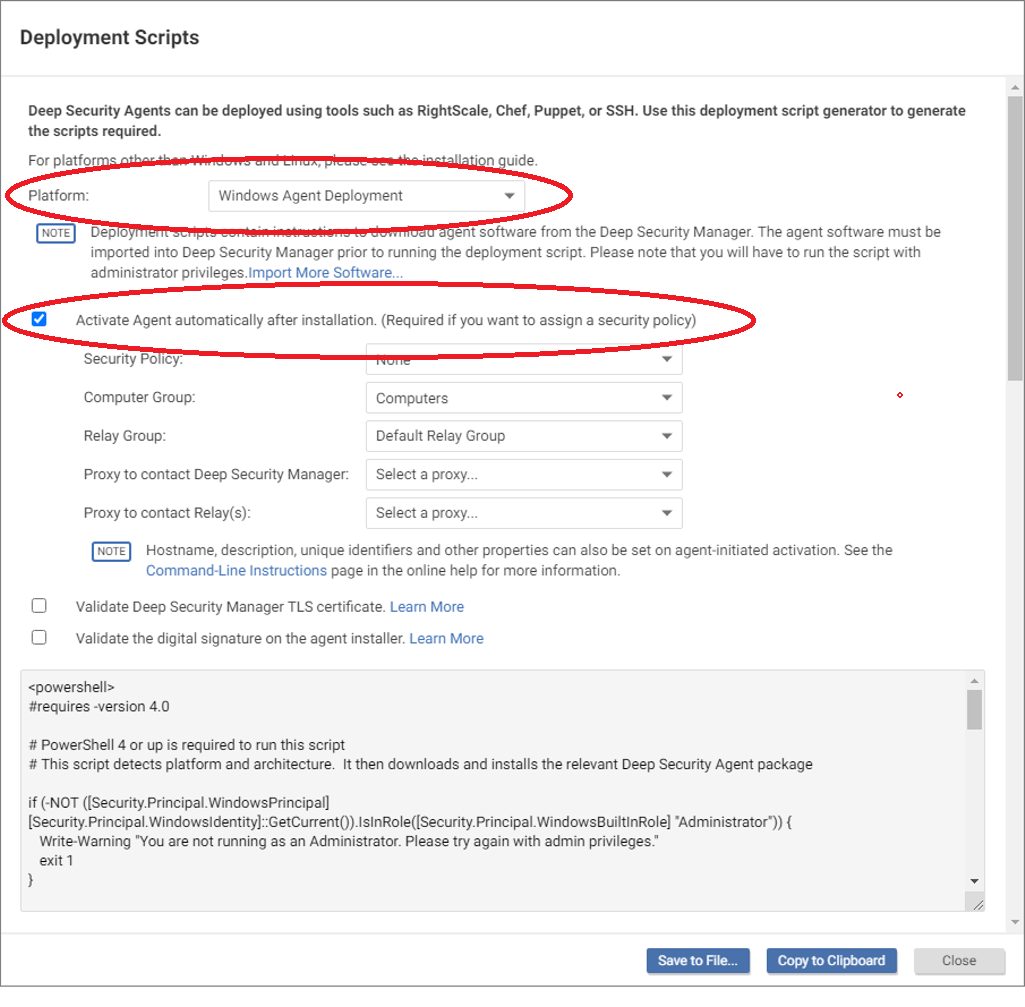
選取要建立腳本的 Platform(Windows、Linux 或 Solaris)。
Deployment Scripts 工具會顯示該腳本的程式碼。腳本可依特定需求調整,例如:若雲端環境忙碌或資源不足,可延長休眠(sleep)時間。
若需要自動啟用 Deep Security Agent,Deployment Scripts 視窗中的選項也會納入安裝後啟用 Deep Security Agent 所需的命令,以及要套用的策略、Computer Group、Relay Group 與 Proxy 等詳細資訊。
步驟 3
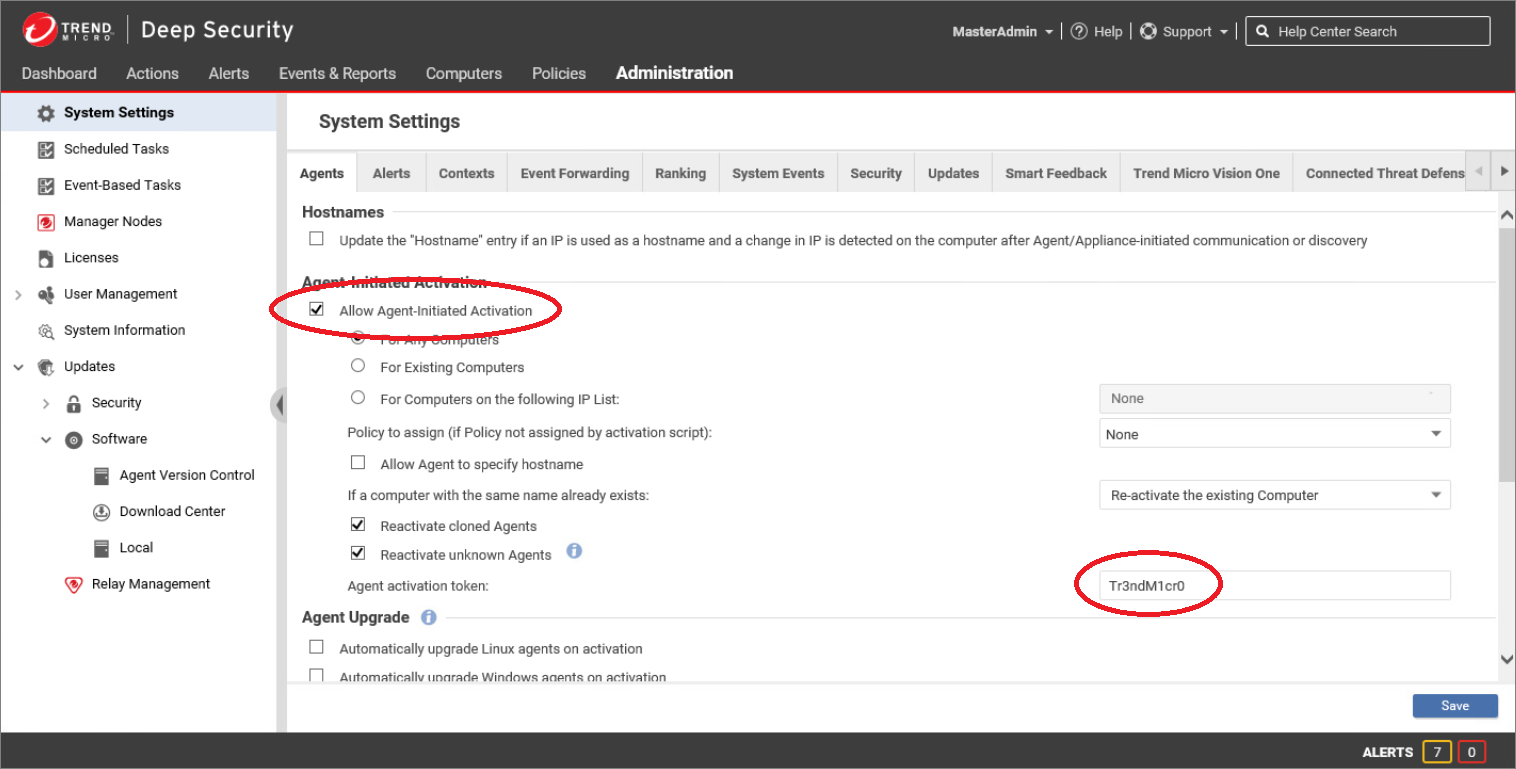
此啟用選項須先在 Administration > System Settings > Agents 下啟用 「Allow Agent Initiated Activation」。也可提供 activation token,確保只接受由此 Deep Security Manager 安裝所產生的腳本。
步驟 4
點擊 Save to File 儲存腳本程式碼。或者,點擊 Copy to Clipboard,再將腳本程式碼貼到 RightScale、Chef、Puppet、SSH 或 PowerShell 等部署工具中。
步驟 5
在主機電腦上執行該腳本。
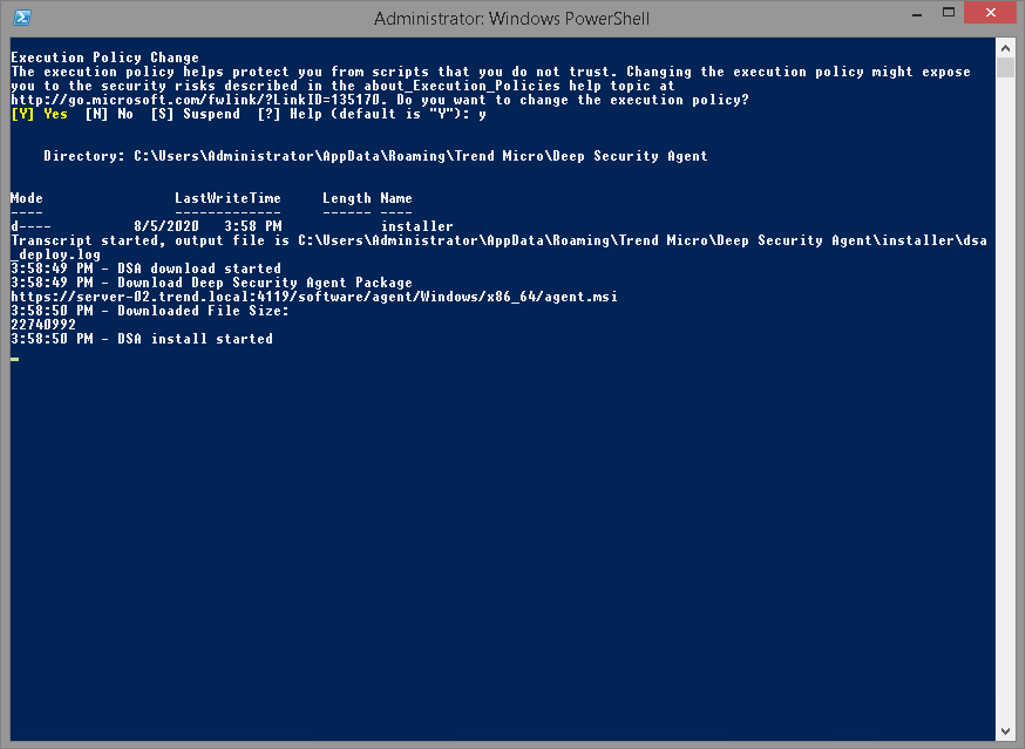
注意: Deep Security Manager 為 Windows Agent 部署所產生的部署腳本,需要 Windows PowerShell 4.0 版或更新版本。
部署 Deep Security Agent 以防護雲端工作負載
部署腳本可用於在支援的雲端執行個體或虛擬機器上安裝 Deep Security Agent:先使用 RDP 連線至伺服器,再於 PowerShell 或其他部署工具中執行腳本。Deep Security Agent 部署支援下列雲端平台:
- Amazon Web Services (AWS)
- Microsoft Azure
- Google Cloud
Amazon Web Services (AWS)
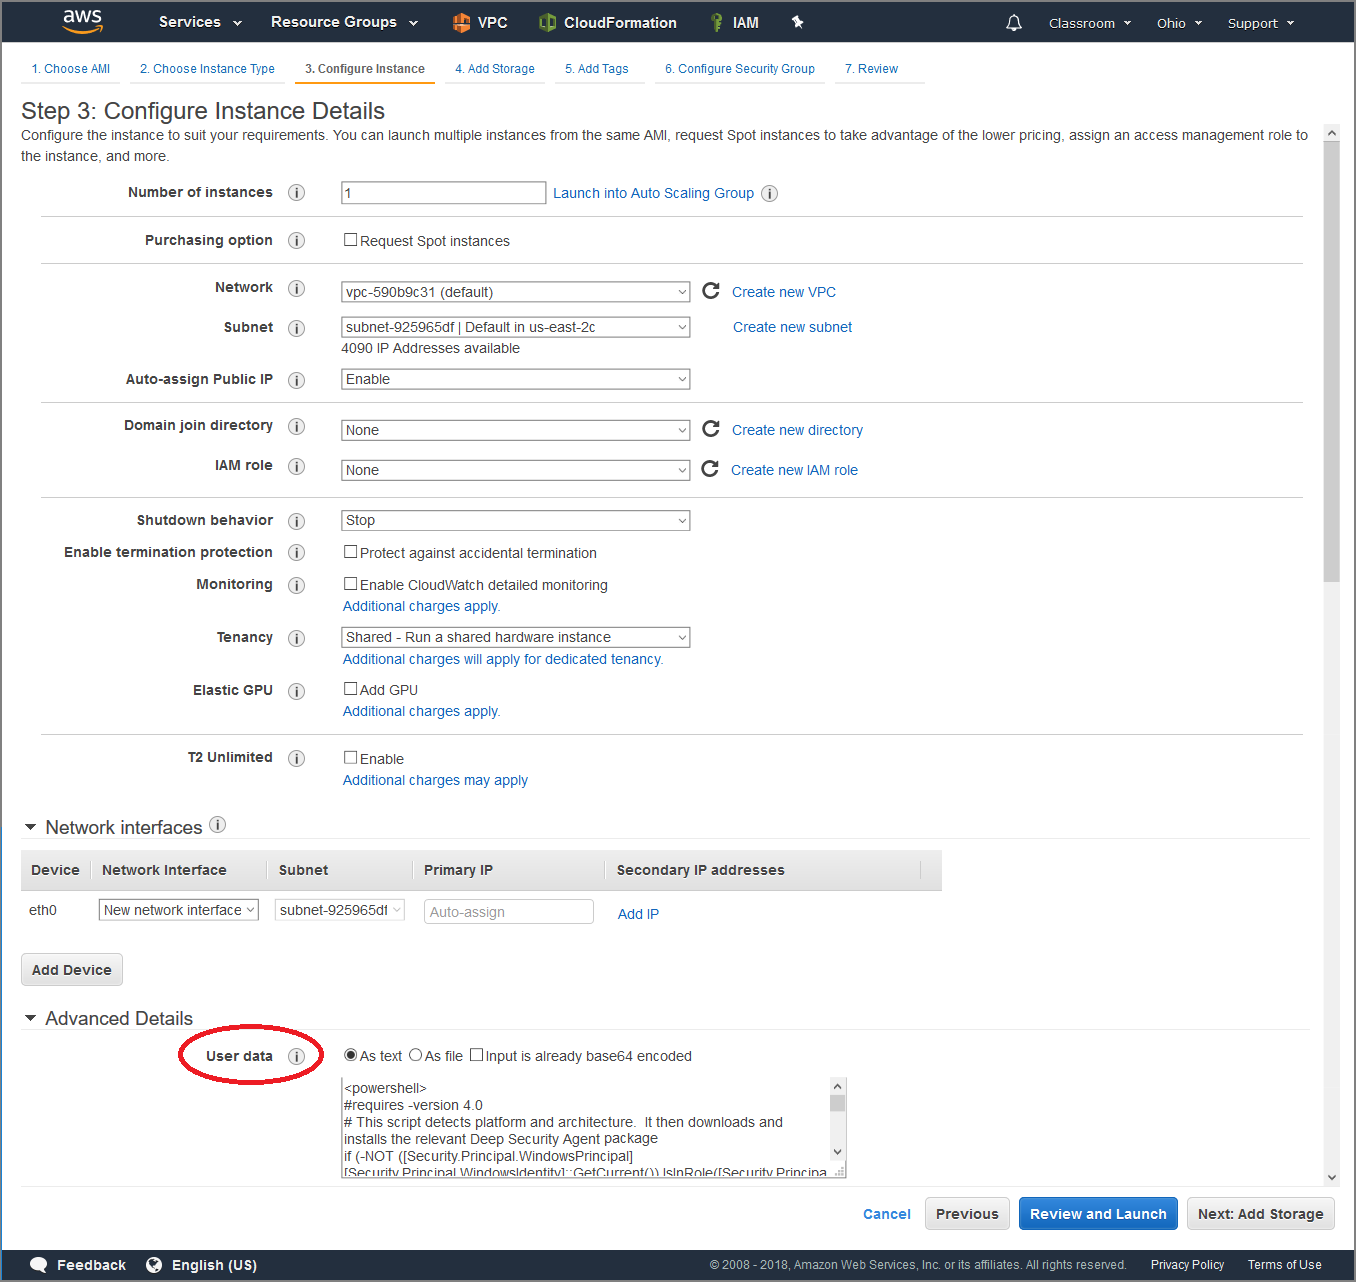
部署腳本可納入 Amazon Web Services AMI 中。AMI 是一種範本,內含啟動執行個體所需的軟體組態(作業系統、應用程式伺服器與應用程式)。
將腳本加入此範本後,新執行個體啟動時就會自動安裝並啟用 Deep Security Agent,確保新執行個體立即受到防護。請將腳本內容加入範本定義中 Advanced Details 區段的 User Data 欄位。
部署腳本示範影片
本影片示範如何使用部署腳本安裝 Deep Security Agent。