新增 VMware vCenter 虛擬機器
啟用與策略指派:
以此方式偵測到的電腦,不會自動指派策略。
在這些電腦上找到的 Agent 軟體,不會自動啟用。
若電腦已透過其他偵測方式列出,仍會出現在此搜尋的結果中。
電腦會依 Directory 中的結構匯入並同步。例如,Deep Security Manager 所維護的電腦物件層級結構,會對應 Directory 的結構。
完成初次資料擷取後,Deep Security Manager 須定期將主機資訊與 Directory 中的資訊同步,以保持資訊最新。
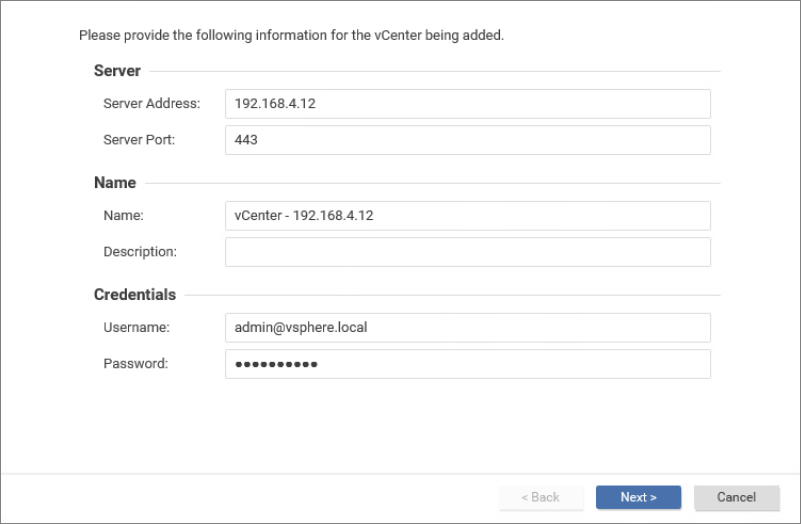
新增 VMware vCenter 虛擬機器
步驟 1
Deep Security Manager 會向 VMware vCenter Server 查詢資訊,以取得向其註冊之 ESXi 伺服器上的虛擬機器資訊。無論 Deep Security Manager 是透過 vCenter 的電腦資訊清單,還是透過從 Active Directory 匯入清單來填入其電腦清單,背後採用的邏輯都相同。
步驟 2
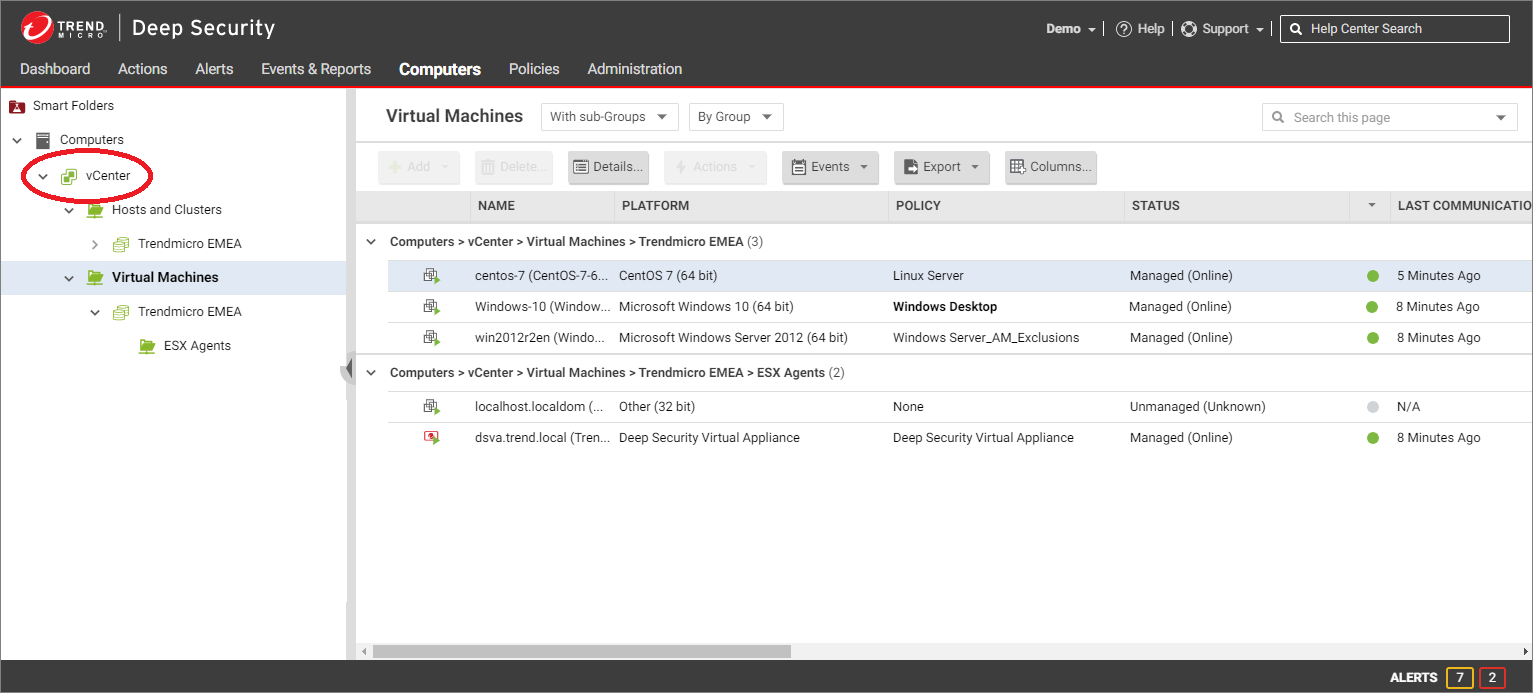
在左側窗格中展開 vCenter 伺服器,即可顯示 Hosts and Clusters 與 Virtual Machines。
注意: Deep Security Manager 會與 VMware vCenter 維持即時同步,確保顯示的資訊(VM 數量、狀態等)保持最新。
啟用與策略指派:
- 以此方式偵測到的電腦,不會自動指派策略。
- 在這些電腦上找到的 Agent 軟體,不會自動啟用。
- 若電腦已透過其他偵測方式列出,仍會出現在此搜尋的結果中。
在 Amazon Web Services 帳戶中新增電腦
Deep Security 可連線至並管理 Amazon Web Services 帳戶中的電腦。將 AWS 帳戶新增至 Deep Security 後,該帳戶下所有 Amazon EC2 與 Amazon WorkSpace 執行個體都會顯示在 Computers 清單中。
透過 Computers > Add AWS Account 新增 AWS 帳戶的好處包括:
- EC2 與 WorkSpaces 清單的變更會自動反映在 Deep Security Web 主控台中。例如,若您在 AWS 中刪除多個 EC2 或 WorkSpace 執行個體,這些執行個體會自動從主控台中消失。
- EC2 與 WorkSpace 執行個體會在 Deep Security Web 主控台中依 AWS region > VPC > subnet 分類,讓您輕鬆看出哪些執行個體已受防護、哪些尚未受防護。
- 您可取得 AWS metadata,用於 event-based tasks(EBT)以簡化策略指派,也可搭配 smart folders 使用 metadata 來整理您的 AWS 執行個體。
- 您的 EC2 與 WorkSpace 執行個體會依適當費率計費。
AWS 帳戶中的電腦可透過 AWS Access Key 或 Cross-Account Role 新增。在 Deep Security Web 主控台的 Computers 選單下,點擊 Add > Add AWS Account,即可看到兩種新增電腦的選項:
使用 AWS Access Keys
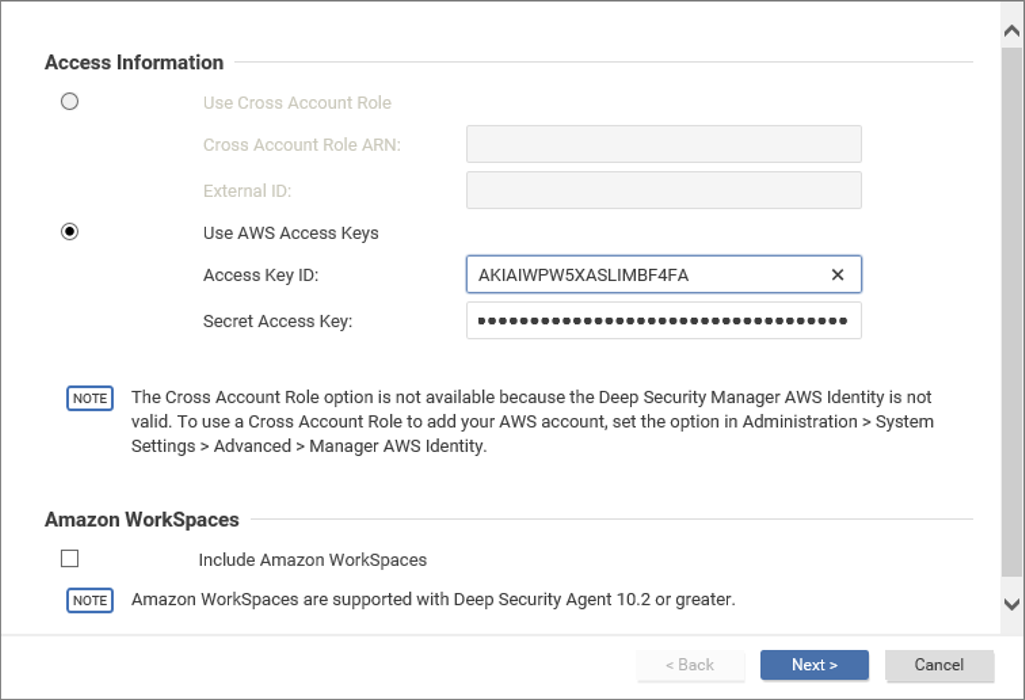
若您的 Deep Security Manager 位於 AWS 以外的伺服器上,可使用 AWS Access Key 新增電腦。提供您 Amazon Web Services 的 Access Key ID 與 Secure Access Key,即可開始偵測流程。
注意: 如需透過 AWS Access Key 將電腦新增至 AWS 帳戶的完整說明,請查閱 Deep Security Online Help Center。
使用 Cross-Account Role
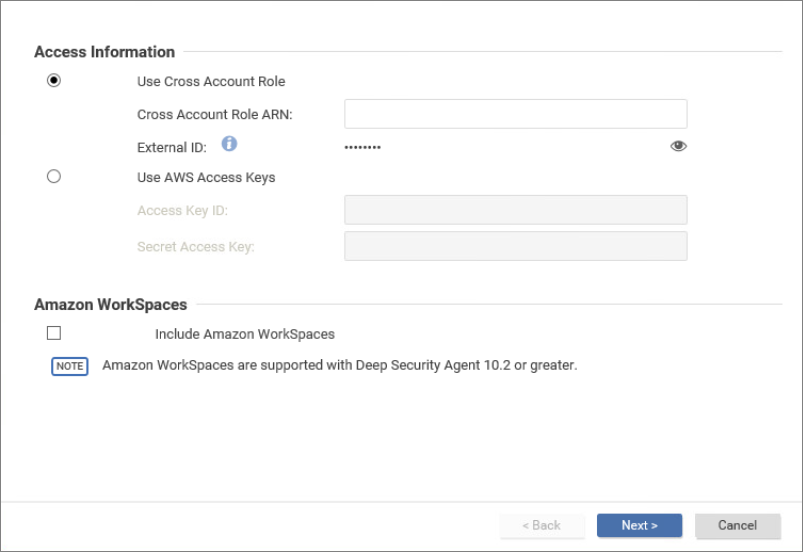
若您要新增多個 AWS 帳戶,可使用 Cross-Account Role。請提供 Cross-Account Role ARN 與 External ID。
Cross-Account Role 選項須先在 Administration > System > Settings > Advanced 下提供 Manager AWS Role 詳細資訊後,才會可用。
注意: 如需透過 Cross-Account Role 新增電腦的完整說明,請查閱 Deep Security Online Help Center。
空的 AWS 主機群組可在 Computers 頁面中隱藏。系統不會顯示所有主機群組,而是以灰階斜體的數字代表空的主機群組。此功能可在主機群組樹狀結構中的 Computers 上按右鍵切換開關。
Add AWS Account 選項僅支援使用全域 AWS Identity Access Management(IAM)服務(iam.amazonaws.com)的 AWS 區域。截至本教材撰寫時,下列區域尚未使用全域 IAM 服務:
- 中國(北京)
- 中國(寧夏)
- AWS GovCloud(美國東部)
- AWS GovCloud(美國)
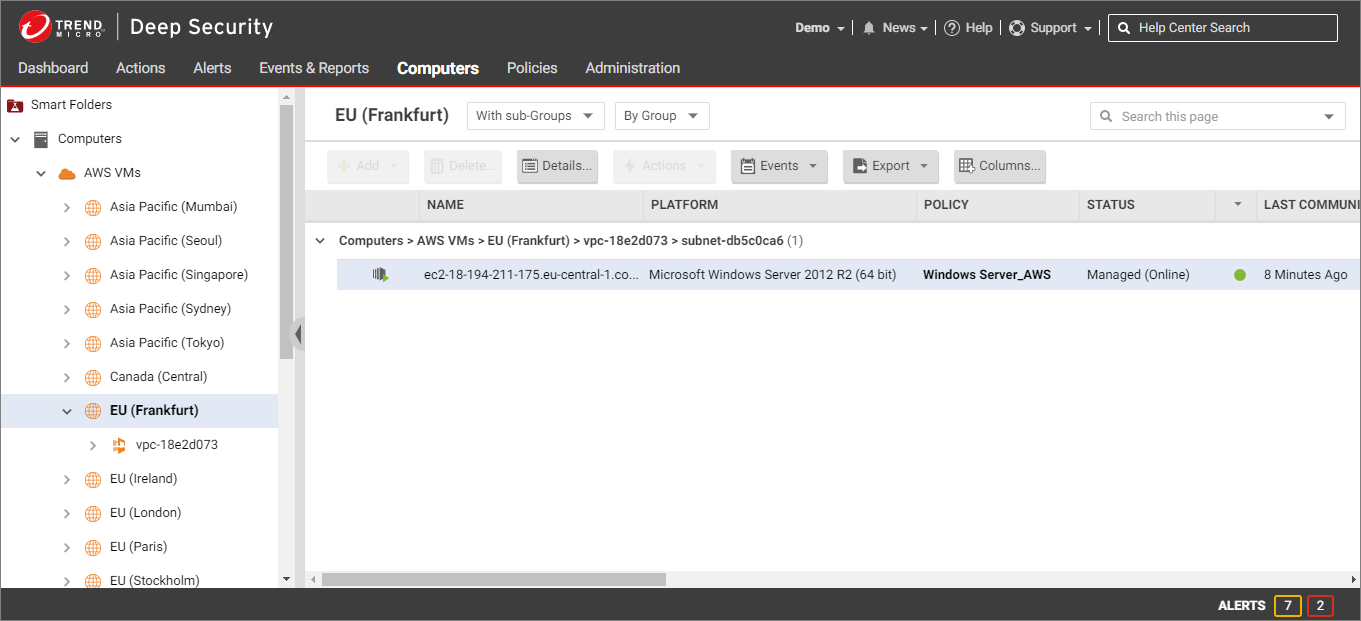
針對上述區域,以及任何其他可能未使用全域 IAM 服務的區域,您仍可透過 Deep Security REST API,將 EC2 與 WorkSpace 執行個體載入主控台。
將 AWS 帳戶中的資源匯入 Deep Security Manager 後,該帳戶中的電腦即會如同本機網路上的任何電腦一般受到管理。
啟用與策略指派:
- 以此方式偵測到的電腦,不會自動指派策略。
- 在這些電腦上找到的 Agent 軟體,不會自動啟用。
- 若電腦已透過其他偵測方式列出,仍會出現在此搜尋的結果中。
在 Microsoft Azure 雲端帳戶中新增電腦
Deep Security 可連線至並管理由 Microsoft Azure 雲端服務提供的電腦。帳戶中所有 Azure 虛擬機器的清單都會新增至 Computers 清單。
透過 Computers > Add Azure Account 新增 Azure 帳戶的好處包括:
Azure 虛擬機器清單的變更會自動反映在 Deep Security Web 主控台中。例如,若您在 Azure 中刪除多個執行個體,這些執行個體會自動從主控台中消失。
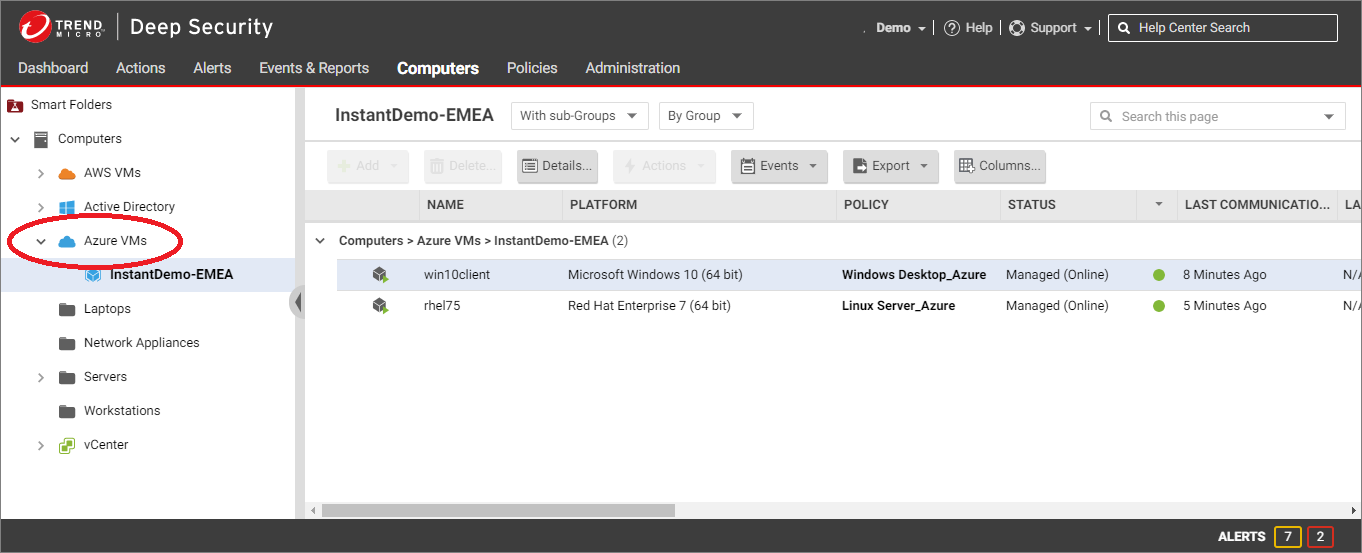
虛擬機器會在主控台中歸入專屬分支,讓您輕鬆看出哪些 Azure 執行個體已受防護、哪些尚未受防護。
步驟 1
在 Deep Security Web 主控台的 Computers 選單下,點擊 Add > Add Azure Account。
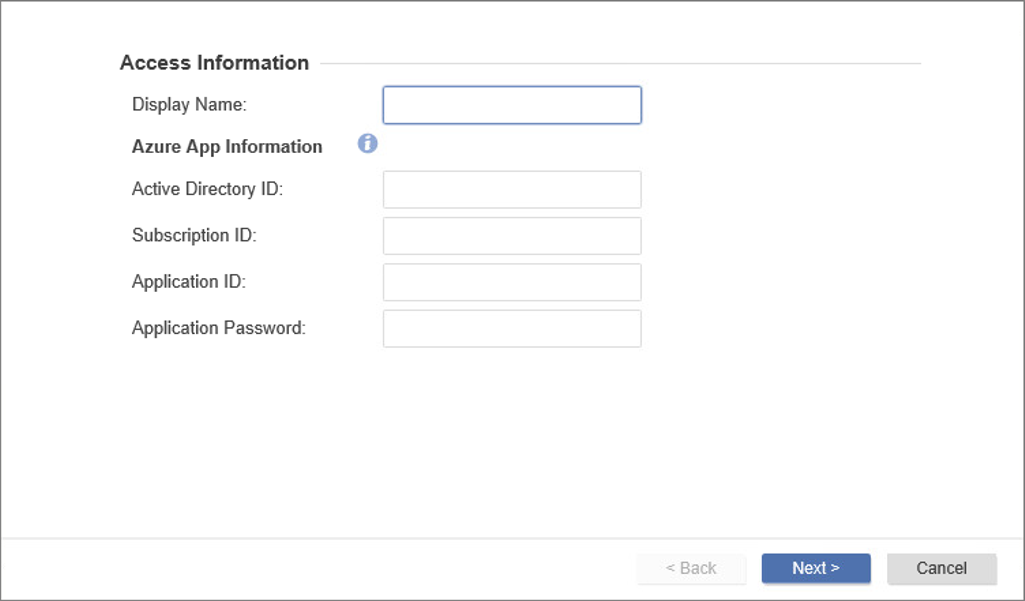
提供您 Azure 應用程式的詳細資訊,即可開始偵測流程。
步驟 2
帳戶中所有 Azure 虛擬機器的清單都會新增至 Computers 清單。
啟用與策略指派:
- 以此方式偵測到的電腦,不會自動指派策略。
- 在這些電腦上找到的 Agent 軟體,不會自動啟用。
- 若電腦已透過其他偵測方式列出,仍會出現在此搜尋的結果中。
在 Google Cloud Platform 帳戶中新增電腦
Google Cloud Platform(GCP)connector 可連線至並管理 Google Cloud Platform 帳戶中的電腦。將 Google Cloud Platform 帳戶新增至 Deep Security 後,該帳戶關聯的所有 VM 執行個體都會匯入 Deep Security Web 主控台,並顯示在 Computers 清單中。
步驟 1
在 Deep Security Web 主控台的 Computers 選單下,點擊 Add > Add GCP Account。
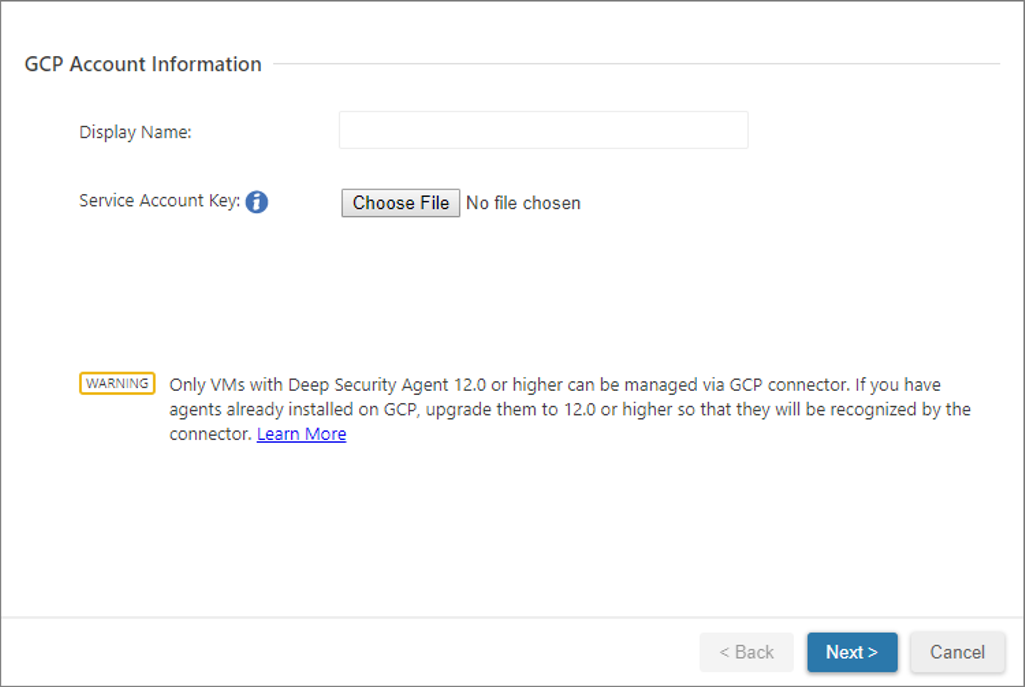
步驟 2
透過 Computers > Add GCP Account 新增 GCP 帳戶的好處包括:
GCP 虛擬機器清單的變更會自動反映在 Deep Security Web 主控台中。例如,若您在 GCP 中刪除多個虛擬機器執行個體,這些執行個體會自動從主控台中消失。
VM 會在主控台中依專案分類,讓您輕鬆看出哪些 GCP VM 已受防護、哪些尚未受防護。
您規模較小的 GCP 執行個體,將以較低費率計費(若您採用計量計費)。
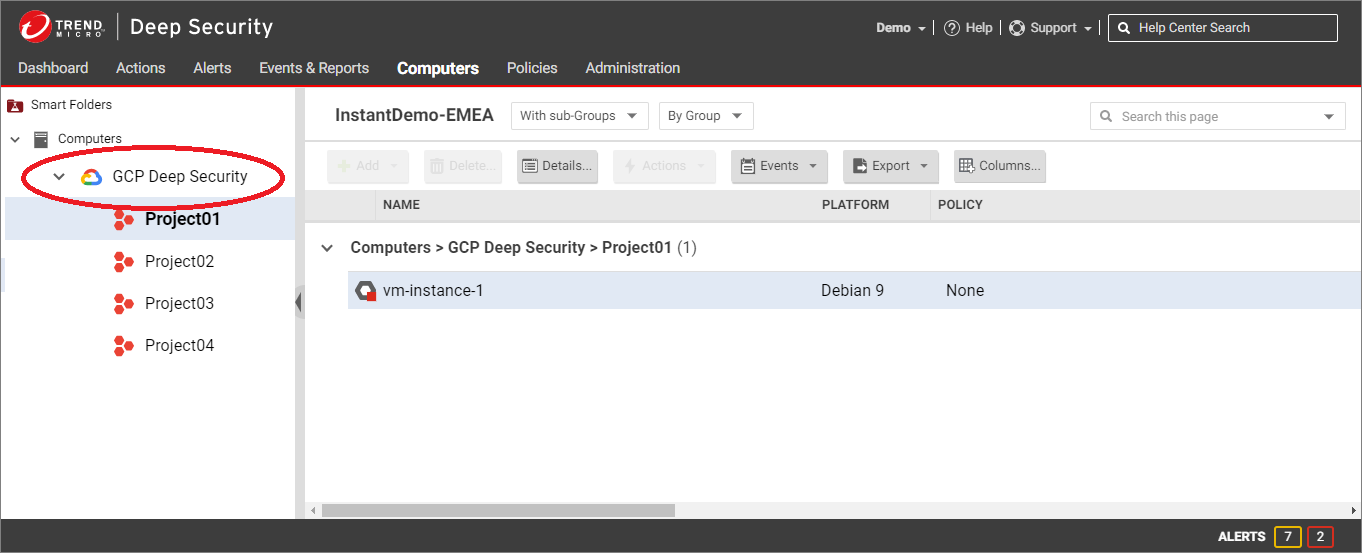
同步 Google Cloud Platform 帳戶
系統會每 10 分鐘執行一次背景同步,此間隔無法設定。同步 GCP 帳戶時,Deep Security Manager 會連線至 GCP API,取得並顯示最新一批 GCP 虛擬機器。若要立即強制同步,請在 GCP 帳戶上按右鍵,選取 Synchronize Now。
注意: 若您強制執行同步,背景同步不會受到影響,仍會依原排程繼續執行。
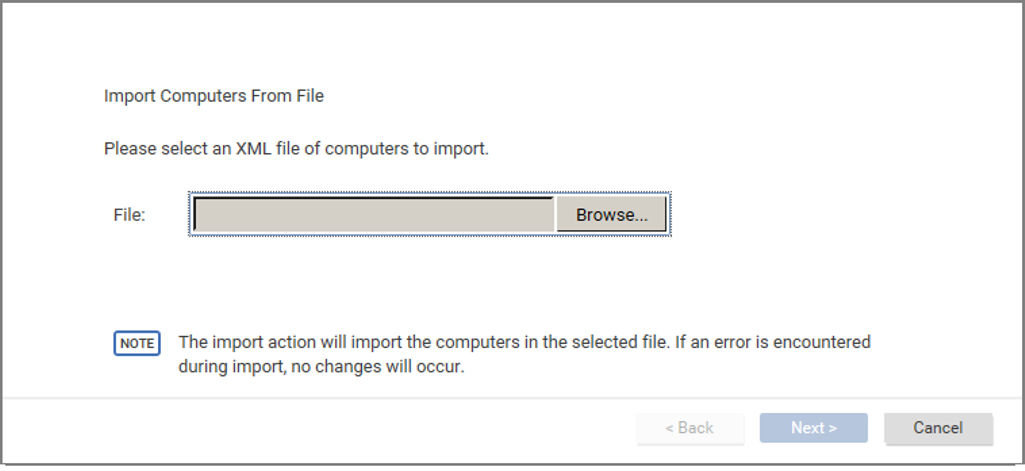
從檔案匯入電腦
為了讓您在新安裝的 Deep Security Manager 上省去重新探索與掃瞄電腦的麻煩,您可以將某系統裝置清單中的電腦匯出為 XML 或 CSV 檔案,再於新系統上手動將這些裝置匯入 Computers 清單。